CIO Codex E-book
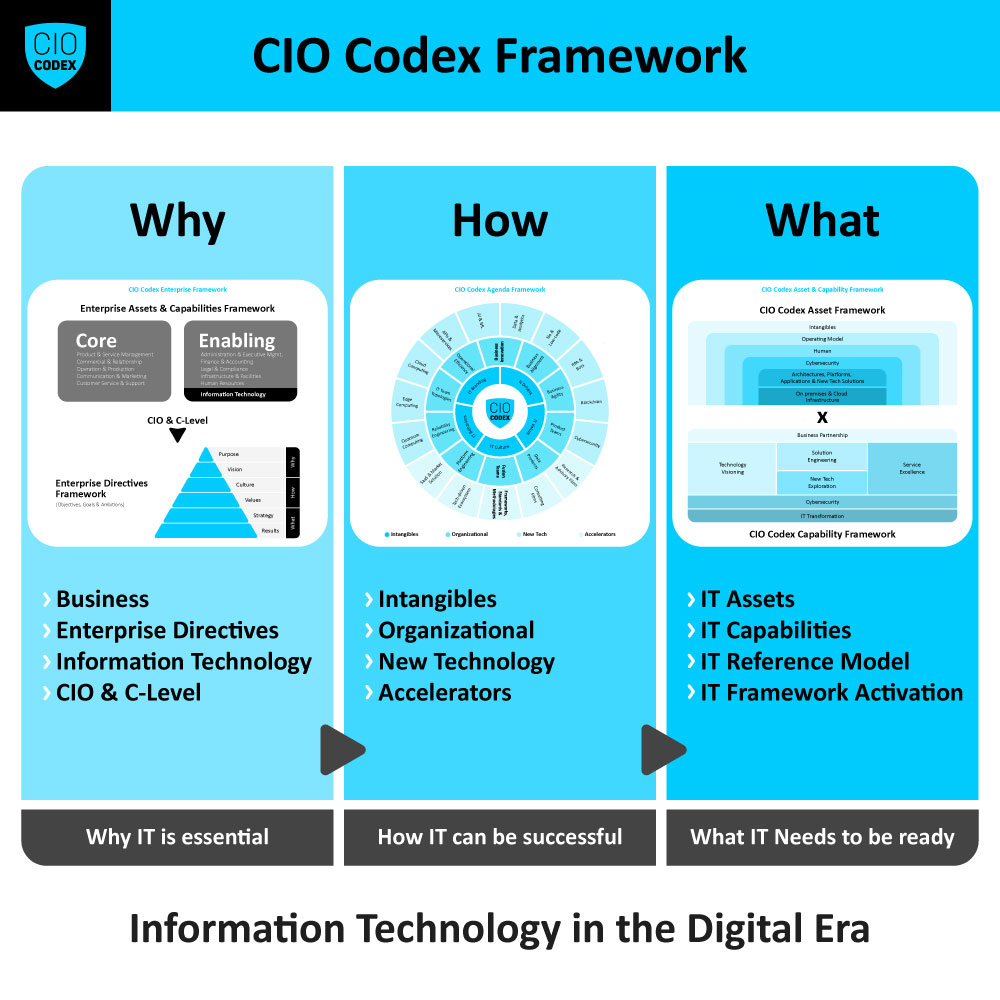
Uma introdução clara ao CIO Codex Framework, com os pilares essenciais para transformar TI em valor. Ideal para ter a visão geral do framework.
A aplicação estruturada de um framework estratégico como o CIO Codex demanda mais do que entendimento conceitual ou alinhamento intelectual.
É necessário estabelecer uma camada operacional que permita sua ativação prática, seu uso sistemático e sua evolução contínua ao longo do tempo e dos diferentes contextos em que for utilizado.
Sem essa camada, o risco é que o framework permaneça restrito ao plano teórico, sem produzir impacto real sobre as pessoas, os times, as organizações e o ecossistema de tecnologia.
O tópico Framework Operational Guidance foi desenvolvido para preencher essa lacuna metodológica.
Trata-se da última seção do capítulo IT Framework Activation, e tem como missão garantir que a implementação do CIO Codex Framework ocorra com coerência, disciplina e sustentabilidade.
A intenção aqui não é apresentar novos conteúdos conceituais, mas sim consolidar uma abordagem estruturada para que todo o conhecimento acumulado nos capítulos anteriores seja convertido em prática intencional, gerando valor real e mensurável.
Neste tópico, o CIO Codex assume a função de orquestrador. ele organiza, integra e direciona o uso dos demais componentes do framework.
Isso é feito a partir de modelos de ativação ajustáveis a diferentes perfis, níveis de maturidade e escopos de aplicação.
São apresentados métodos para personalizar a experiência de uso do CIO Codex conforme o público-alvo, sejam eles profissionais individuais, times de tecnologia, organizações complexas ou agentes do ecossistema.
A importância dessa camada de guidance está diretamente relacionada à natureza transversal e sistêmica do próprio framework.
Por abranger temas estratégicos, operacionais, humanos e institucionais, o CIO Codex requer intencionalidade em sua aplicação.
É preciso construir rotinas, estabelecer métricas, adotar mecanismos de avaliação e, acima de tudo, fomentar uma cultura que reconheça o valor de operar a tecnologia a partir de uma arquitetura estruturada de capacidades.
O que diferencia uma simples leitura do framework de sua ativação plena é a presença de uma metodologia clara, adaptável e iterativa.
Esta seção entrega justamente isso e ela transforma o CIO Codex em um instrumento vivo, apto a ser incorporado em agendas de planejamento, desenvolvimento, diagnóstico, posicionamento e transformação.
O propósito central do tópico Framework Operational Guidance é prover uma estrutura metodológica que permita ativar, manter e evoluir o uso do CIO Codex Framework em diferentes realidades, contextos e níveis de profundidade.
O foco está em garantir que o conhecimento não permaneça estático, mas sim se converta em ação estratégica, com disciplina, clareza e propósito.
Esse propósito se desdobra em múltiplos objetivos complementares, todos alinhados à lógica de aplicabilidade do framework:
Assim, este tópico representa a culminância operacional do CIO Codex.
Ele transforma a proposta conceitual em proposta executável, promovendo a consolidação do framework como ferramenta de gestão, transformação e liderança tecnológica.
A estrutura do tópico Framework Operational Guidance foi pensada para articular, de maneira prática e coesa, as condições necessárias para que o CIO Codex seja utilizado de forma efetiva e contínua.
Para isso, o conteúdo está organizado em cinco sub tópicos complementares, que abordam os principais eixos operacionais de ativação e sustentação do framework.
Cada sub tópico representa uma camada específica do processo de operacionalização. Em conjunto, eles garantem que o framework possa ser compreendido, aplicado, escalado, monitorado e evoluído, respeitando as peculiaridades de cada cenário:
Essa estrutura garante que o framework não apenas seja compreendido, mas também possa ser aplicado de forma adaptativa, avaliada com objetividade e sustentada com responsabilidade.
O CIO Codex deixa de ser um artefato estático e passa a operar como uma plataforma de transformação contínua, capaz de orientar decisões, promover desenvolvimento, alinhar prioridades e sustentar a jornada evolutiva da tecnologia dentro e fora das organizações.
A implementação efetiva de qualquer framework estratégico requer adequação ao perfil de quem o utiliza.
Nem todo profissional, equipe ou organização compartilha o mesmo nível de maturidade, os mesmos objetivos ou os mesmos desafios.
Ignorar essa diversidade e aplicar uma abordagem uniforme pode levar à perda de relevância, engajamento superficial ou mesmo à descaracterização do modelo.
No caso do CIO Codex Framework, essa atenção à diversidade de perfis é ainda mais importante, dado o seu escopo abrangente e a variedade de aplicações possíveis.
Desde sua concepção, o CIO Codex foi desenhado para atender a uma ampla gama de personas do ecossistema de tecnologia, cada uma com motivações, desafios e necessidades específicas.
Essa pluralidade de perfis exige que a ativação do framework seja planejada de maneira personalizada, respeitando o estágio de carreira, a função desempenhada, a ambição profissional e o contexto organizacional em que cada persona está inserida.
Este sub tópico trata exatamente disso.
Seu foco está na definição de abordagens práticas para ativar o uso do CIO Codex de forma intencional e eficaz, considerando o perfil das dez personas mapeadas pelo framework.
Cada persona é analisada sob a ótica de como pode se beneficiar do Codex, quais elementos do framework devem ser priorizados e quais estratégias de uso são mais adequadas à sua realidade, pois a lógica aqui é de personalização estratégica.
O framework deixa de ser uma estrutura genérica e passa a funcionar como uma ferramenta moldável, capaz de se adaptar à jornada de cada indivíduo, grupo ou agente institucional.
Essa adaptabilidade é o que permite que o Codex mantenha sua aplicabilidade sem perder profundidade, tornando-se uma plataforma versátil de desenvolvimento, posicionamento e transformação.
Planejar a ativação do CIO Codex com base no perfil das personas não apenas aumenta a efetividade do uso do framework, como também potencializa seu impacto individual e coletivo.
Ao reconhecer as particularidades de cada público, o framework deixa de ser um conjunto estático de categorias e se transforma em um instrumento dinâmico de aceleração profissional, de apoio à liderança e de suporte à transformação organizacional.
Do ponto de vista individual, a ativação personalizada permite que cada profissional compreenda com mais clareza o valor do framework para sua trajetória.
Ao ver sua realidade refletida nas categorias e recomendações do Codex, o indivíduo se engaja com mais profundidade, identifica oportunidades de desenvolvimento e consegue estruturar um plano de ação coerente com suas aspirações.
Do ponto de vista institucional, essa abordagem facilita a disseminação do framework em diferentes níveis hierárquicos.
Líderes de tecnologia conseguem utilizá-lo para orientar a evolução de seus times, departamentos de recursos humanos conseguem alinhá-lo a trilhas de capacitação, e áreas de estratégia conseguem conectá-lo aos objetivos corporativos.
A personalização, portanto, não é apenas uma questão de forma, mas uma estratégia de ampliação de valor.
Além disso, a ativação por perfil evita distorções de uso.
Sem essa orientação, há risco de que o framework seja utilizado apenas como ferramenta de diagnóstico pontual, ou que seja interpretado de maneira reducionista, perdendo seu potencial transformador.
Quando o planejamento é feito de forma consciente, respeitando a jornada de cada persona, o CIO Codex se consolida como um instrumento de longo prazo, capaz de acompanhar e sustentar ciclos completos de evolução profissional e organizacional.
O planejamento da ativação do CIO Codex conforme o perfil das personas pode ser conduzido em cinco diretrizes principais, cada uma delas representando um eixo essencial para personalização estratégica do framework.
Diretriz 1: Mapeamento inicial do perfil com base nas dez personas do Codex
O primeiro passo consiste em identificar a qual persona o usuário do framework pertence.
O CIO Codex define dez perfis distintos, abrangendo desde profissionais em início de carreira até investidores estratégicos.
São eles:
A identificação da persona pode ser feita por meio de autoavaliação, entrevistas ou aplicação de formulários simples, baseados em perguntas como:
Esse mapeamento é essencial para orientar a seleção de conteúdos, a definição de trilhas e a escolha de abordagens mais adequadas ao perfil identificado.
Diretriz 2: Seleção dos blocos do framework mais relevantes para o perfil mapeado
Cada persona do CIO Codex pode se beneficiar de todos os blocos do framework (Why, How e What), mas a ênfase muda conforme o perfil.
O planejamento de ativação deve priorizar os blocos que oferecem maior retorno para os objetivos daquela persona.
Por exemplo:
Essa seleção direciona o foco da aplicação e facilita a criação de jornadas personalizadas, com ganho de eficiência e profundidade.
Diretriz 3: Construção de trilhas de ativação personalizadas
Com o perfil identificado e os blocos priorizados, é possível construir trilhas de ativação específicas para cada persona.
Essas trilhas podem ser compostas por:
Cada trilha deve conter uma sequência lógica de passos, ajustada ao ritmo, tempo disponível e grau de complexidade adequado ao perfil.
A ideia não é sobrecarregar o usuário com todos os elementos do framework de uma só vez, mas sim oferecer um caminho progressivo de exploração e aplicação.
Diretriz 4: Definição de métricas de evolução específicas para cada persona
Para que a ativação seja acompanhada de forma concreta, é necessário definir critérios de sucesso compatíveis com o perfil da persona.
Esses critérios não precisam ser complexos, mas devem permitir a visualização do progresso e a tomada de decisões ao longo da jornada.
Exemplos de métricas incluem:
Essas métricas fortalecem o compromisso com a aplicação, ajudam a manter a motivação e fornecem insumos valiosos para melhorias nas trilhas construídas.
Diretriz 5: Revisão periódica do plano de ativação conforme mudanças de perfil
As personas não são estáticas, de forma que profissionais evoluem, mudam de função, migram entre organizações, ampliam sua atuação ou assumem novos desafios.
O planejamento de ativação deve considerar essa dinâmica, oferecendo pontos de revisão periódica do perfil e ajustes correspondentes nas trilhas.
A recomendação é que, a cada ciclo estratégico pessoal (semestral ou anual), o profissional reavalie sua persona, seus objetivos e o uso que vem fazendo do CIO Codex.
Com isso, o framework permanece aderente à realidade e continua gerando valor ao longo de toda a jornada.
Para garantir que o planejamento da ativação conforme o perfil das personas produza os resultados esperados, é fundamental observar um conjunto de boas práticas que fortalecem a personalização e evitam armadilhas comuns:
Ao planejar a ativação do CIO Codex conforme o perfil das personas, profissionais e organizações maximizam o valor do framework, fortalecem a aplicação prática dos seus conceitos e constroem jornadas de desenvolvimento profundamente conectadas com a realidade, a ambição e os desafios de cada indivíduo.
Essa abordagem personaliza a transformação, acelera o aprendizado e torna o CIO Codex um aliado estratégico em múltiplas dimensões da vida profissional e institucional.
A riqueza e a flexibilidade do CIO Codex Framework permitem que ele seja utilizado de forma produtiva em diferentes escalas e contextos.
Desde o uso individual por profissionais em busca de desenvolvimento e reposicionamento, passando pela aplicação em times de tecnologia em processo de amadurecimento, até seu uso em programas organizacionais amplos de transformação, o CIO Codex se mostra capaz de sustentar agendas em múltiplos níveis.
Além disso, sua aplicabilidade se estende também a ambientes que envolvam múltiplas organizações, como ecossistemas de inovação, redes educacionais, comunidades técnicas e iniciativas de articulação institucional.
Essa versatilidade demanda modelos de uso adaptados a cada escopo de aplicação.
Cada nível de utilização apresenta características, ritmos, desafios e entregáveis distintos. Uma abordagem individual, voltada ao autoconhecimento e à evolução profissional, exige uma trilha formativa personalizada e autocentrada.
Já uma aplicação organizacional requer estrutura de governança, processos de priorização, planos de capacitação e mecanismos de avaliação de resultados coletivos.
Quando o foco se amplia para o ecossistema, os objetivos se tornam ainda mais diversos, incluindo disseminação de conhecimento, formação de repertório comum e articulação de diferentes atores em torno de uma visão compartilhada.
Este sub tópico apresenta, de forma detalhada, os modelos de uso do CIO Codex por escopo, abrangendo os quatro principais níveis de aplicação: individual, times, organizações e ecossistemas.
Cada modelo é tratado como um conjunto de práticas, abordagens e estruturas que potencializam o uso do framework em sua respectiva escala, sem comprometer a profundidade conceitual e mantendo a coerência com os objetivos estratégicos de cada aplicação.
Adotar modelos de uso específicos conforme o escopo de aplicação é uma decisão estratégica que maximiza a efetividade do CIO Codex.
O valor de um framework reside, em grande parte, em sua capacidade de gerar impacto real. Esse impacto só é possível quando os conceitos são traduzidos em práticas adequadas à realidade e à complexidade do ambiente onde serão aplicados.
No escopo individual, o valor está em fornecer clareza, orientação e estrutura para que o profissional compreenda sua trajetória, fortaleça suas capacidades e se posicione estrategicamente no mercado.
O framework se torna um aliado pessoal no desenvolvimento de carreira, permitindo tomadas de decisão mais informadas e construções narrativas mais consistentes.
No escopo de times, o CIO Codex atua como ferramenta de diagnóstico e planejamento.
Ele permite mapear a maturidade coletiva, identificar gaps de competências, organizar planos de evolução e fortalecer o posicionamento do time como unidade estratégica dentro da organização.
O valor aqui está na coesão, no alinhamento interno e na construção de uma cultura orientada por capacidades.
No nível organizacional, o framework sustenta iniciativas de transformação, programas de desenvolvimento institucional, revisões de portfólio, alinhamento entre áreas e fortalecimento da governança de tecnologia.
A aplicação nesta escala permite reposicionar a função de TI como pilar da estratégia empresarial, evidenciar seu valor e orientar investimentos com base em maturidade e impacto.
No contexto ecossistêmico, o CIO Codex oferece uma linguagem comum que pode ser adotada por múltiplas instituições, formando uma base conceitual para a colaboração, a formação, a mentoria e a articulação interinstitucional.
Ele serve como ponto de convergência para comunidades, escolas de negócios, programas de capacitação e redes de influência técnica.
Ao adaptar o modelo de uso à escala correta, o CIO Codex amplia sua utilidade, promove engajamento real com seus conceitos e consolida-se como framework transversal e estratégico.
A aplicação do CIO Codex pode ser organizada em quatro modelos principais, cada um correspondente a um escopo específico.
A seguir, são apresentadas as diretrizes para uso do framework em cada uma dessas escalas.
Modelo 1: Uso Individual
Este modelo destina-se a profissionais que desejam utilizar o Codex para fins de autoconhecimento, desenvolvimento de capacidades, planejamento de carreira e reposicionamento estratégico.
A aplicação individual é flexível e pode ser conduzida em qualquer estágio da trajetória profissional.
Diretrizes específicas incluem:
Este modelo pode ser conduzido de forma autônoma ou com apoio de mentores, coaches ou programas de capacitação.
Modelo 2: Uso em Times
Neste modelo, o foco está em utilizar o framework para fortalecer a maturidade e a efetividade de times de tecnologia, sejam eles departamentos inteiros, squads ágeis, núcleos de inovação ou centros de competência.
Diretrizes específicas incluem:
Este modelo pode ser conduzido por líderes de equipe, com apoio de áreas de recursos humanos ou parceiros externos especializados.
Modelo 3: Uso na Empresa
O uso organizacional do CIO Codex está voltado à aplicação do framework como ferramenta de transformação institucional.
O foco está na integração da tecnologia com a estratégia, no fortalecimento da governança, na gestão de portfólio e na condução de programas de evolução organizacional.
Diretrizes específicas incluem:
Esse modelo envolve múltiplas áreas da organização e requer apoio da alta liderança para efetivação e sustentação.
Modelo 4: Uso Ecossistêmico
No escopo ecossistêmico, o CIO Codex é aplicado em contextos interinstitucionais.
Seu uso está associado à construção de repertório comum, qualificação de debates, formação de profissionais, apoio à governança coletiva e articulação de atores do setor.
Diretrizes específicas incluem:
Esse modelo é especialmente relevante para educadores, mentores, consultores, conselheiros e articuladores de políticas públicas ou estratégias setoriais.
A adoção de modelos de uso por escopo requer atenção a boas práticas que asseguram que o framework seja utilizado com coerência, relevância e continuidade, independentemente da escala:
Ao adotar modelos de uso por escopo, o CIO Codex Framework consolida-se como uma plataforma de transformação escalada.
Ele passa a operar com relevância tanto na jornada de um indivíduo quanto na reinvenção de uma organização, e se apresenta como base sólida para articulação de saberes em ambientes colaborativos e interinstitucionais.
Essa flexibilidade, quando bem estruturada, transforma o CIO Codex de um framework conceitual em um instrumento real de transformação progressiva e sustentável.
No universo da gestão de tecnologia, convivem simultaneamente dezenas de frameworks, metodologias e modelos de boas práticas, cada um com sua origem, propósito e escopo.
Organizações modernas frequentemente adotam múltiplos referenciais para suportar diferentes dimensões da operação, estratégia e transformação digital.
São comuns, por exemplo, ambientes onde coexistem práticas de gestão de serviços baseadas em ITIL, governança orientada por COBIT, desenvolvimento ágil ancorado em Scrum ou SAFe, práticas de automação inspiradas em DevOps e iniciativas de gestão estratégica estruturadas em OKR, Lean ou Balanced Scorecard.
Nesse cenário, a introdução de um novo framework precisa considerar as estruturas existentes, respeitar a cultura metodológica da organização e, sobretudo, demonstrar capacidade de complementaridade.
Um framework que ignora ou entra em conflito com modelos já adotados corre o risco de gerar sobreposição, confusão conceitual, resistência cultural e perda de aderência institucional.
O CIO Codex Framework foi concebido desde o início com uma diretriz clara de integração.
Ele não pretende substituir frameworks consolidados, mas sim atuar como uma camada estruturante que organiza, articula e potencializa o uso de diferentes abordagens.
Sua proposta é oferecer uma arquitetura lógica baseada em capacidades, que funcione como plataforma de convergência entre diferentes metodologias, promovendo uma visão sistêmica e estratégica sobre a atuação da tecnologia.
Este sub tópico apresenta como o CIO Codex pode ser integrado de forma sinérgica com outros frameworks e metodologias já adotados pelas organizações.
O objetivo é demonstrar que o Codex não concorre com os modelos existentes, mas os complementa e os potencializa, ao fornecer uma base comum de entendimento, categorização e planejamento de capacidades em múltiplas dimensões da gestão e transformação da tecnologia.
A integração do CIO Codex com frameworks e metodologias já adotadas amplia significativamente o valor estratégico do framework.
Ao invés de se posicionar como um modelo isolado ou concorrente, o CIO Codex assume o papel de articulador conceitual e organizador estrutural, facilitando a coexistência de abordagens diversas e promovendo uma lógica unificada para a evolução da função de TI.
Do ponto de vista da organização, essa capacidade de integração resolve um problema comum em ambientes complexos: a fragmentação metodológica.
Muitas empresas utilizam diferentes frameworks em áreas distintas, mas não conseguem estabelecer uma visão integrada sobre como essas práticas se conectam, se reforçam ou se sobrepõem.
O CIO Codex oferece uma matriz de capabilities que serve como eixo central de articulação, permitindo mapear como cada metodologia contribui para o desenvolvimento de capacidades críticas da área de tecnologia.
Do ponto de vista dos profissionais, a integração com outros frameworks facilita a apropriação do CIO Codex, pois reduz a curva de aprendizado e conecta o novo conhecimento a práticas já dominadas.
Um profissional experiente em ITIL, por exemplo, pode rapidamente entender como suas atividades se encaixam nas capabilities relacionadas à gestão de serviços.
Um arquiteto corporativo com experiência em TOGAF pode visualizar como sua atuação está inserida na capability de arquitetura de soluções.
Isso fortalece o engajamento e aumenta a percepção de utilidade do framework.
Além disso, a capacidade de integração amplia a aplicabilidade do CIO Codex.
Ele pode ser utilizado como base para revisões de maturidade em ambientes regulados, como mecanismo de estruturação de projetos ágeis, como matriz de alinhamento estratégico para programas Lean, ou como base conceitual para práticas de inovação, automação ou transformação digital.
O resultado é um framework mais versátil, mais relevante e mais alinhado à complexidade real das organizações contemporâneas.
A integração do CIO Codex com frameworks e metodologias existentes pode ser organizada em cinco diretrizes principais, que orientam desde a identificação de pontos de convergência até a definição de modelos híbridos de aplicação.
Diretriz 1: Mapeamento de interseções conceituais entre o Codex e frameworks utilizados
O primeiro passo para promover a integração é mapear os pontos de contato entre o CIO Codex e os frameworks já adotados pela organização.
Isso pode ser feito por meio de uma matriz de interseção, onde são listadas as capabilities do CIO Codex em uma dimensão e as práticas, processos ou domínios dos demais frameworks na outra.
Exemplos de convergência incluem:
Esse mapeamento inicial permite entender onde os frameworks se reforçam, onde se complementam e onde podem ocorrer sobreposições.
Diretriz 2: Posicionamento do Codex como camada estruturante de capacidades
Uma vez mapeadas as interseções, o CIO Codex pode ser posicionado como camada superior de estruturação, responsável por organizar os diferentes frameworks em torno de um modelo único de capacidades.
Essa abordagem funciona como um mapa mental que mostra como cada metodologia contribui para o desenvolvimento de capacidades específicas.
Por exemplo, a adoção de práticas DevOps pode ser vista como uma alavanca para o desenvolvimento da capability de entrega contínua.
A aplicação de ITIL pode ser posicionada como elemento central na capability de excelência em serviços.
A implementação de SAFe pode ser associada à capability de gestão de transformação organizacional.
Esse posicionamento do CIO Codex como arquitetura integradora ajuda a superar a fragmentação e promove uma visão unificada, que conecta metodologias operacionais a objetivos estratégicos e a capacidades sustentáveis.
Diretriz 3: Utilização do Codex como base para revisão e alinhamento de práticas metodológicas
O framework pode ser utilizado para revisar práticas existentes à luz das capabilities desejadas.
Isso permite avaliar se os frameworks em uso estão efetivamente contribuindo para o desenvolvimento das capacidades críticas, ou se há lacunas que precisam ser endereçadas.
Essa revisão pode resultar em ajustes nos processos atuais, em realinhamento de iniciativas, em fortalecimento de práticas negligenciadas ou mesmo na substituição de metodologias que não estejam mais alinhadas com os objetivos estratégicos da organização.
Além disso, o CIO Codex pode orientar a priorização de quais frameworks adotar, evitar a introdução de abordagens redundantes e facilitar a decisão entre expandir, consolidar ou descontinuar determinadas práticas.
Diretriz 4: Adaptação da linguagem do Codex à terminologia dos frameworks em uso
Para facilitar a integração, é importante adaptar a linguagem do CIO Codex à terminologia dos frameworks já consolidados na organização.
Isso não significa alterar os conceitos do CIO Codex, mas sim traduzi-los de maneira que a equipe reconheça os paralelos e as conexões com o que já conhece.
Por exemplo, ao discutir a capability de automação, pode-se fazer referência direta a práticas comuns do DevOps.
Ao tratar da capability de arquitetura empresarial, pode-se utilizar elementos do modelo TOGAF para ilustrar o conceito. Isso reduz a resistência à adoção e facilita a compreensão por parte das equipes técnicas e gerenciais.
Diretriz 5: Construção de modelos híbridos de aplicação orientados por capabilities
A partir das convergências mapeadas, das adaptações de linguagem e do posicionamento estruturante do CIO Codex, é possível construir modelos híbridos de aplicação, que combinam diferentes metodologias em torno de capabilities compartilhadas.
Esses modelos podem ser utilizados para estruturar programas de transformação digital, redesenhar portfólios de projetos, organizar jornadas de maturidade ou conduzir processos de melhoria contínua.
Em todos os casos, o CIO Codex funciona como elo conceitual que assegura coerência, clareza e direção estratégica às práticas adotadas.
Para garantir o sucesso da integração do CIO Codex com frameworks e metodologias existentes, é essencial observar um conjunto de boas práticas que assegurem coerência conceitual, aceitação cultural e valor prático:
Ao integrar o CIO Codex com frameworks e metodologias já adotadas, as organizações e profissionais constroem uma base conceitual sólida, uma linguagem comum e uma lógica coerente para operar a tecnologia de forma estratégica, ágil e sustentável.
O resultado é um ambiente metodologicamente integrado, com maior clareza de propósito, maior alinhamento institucional e maior capacidade de gerar valor com consistência ao longo do tempo.
A eficácia de qualquer framework estratégico depende diretamente da sua capacidade de gerar resultados concretos.
No caso do CIO Codex Framework, cuja missão é estruturar a atuação da tecnologia como eixo estratégico das organizações, a importância da medição de impacto se torna ainda mais crítica.
Implementar o CIO Codex não é apenas compreender conceitos ou reorganizar categorias.
É provocar mudanças reais nas capacidades da área de tecnologia, no posicionamento institucional da TI, na trajetória dos profissionais e no desempenho dos processos tecnológicos.
Para que essas transformações possam ser percebidas, reconhecidas e sustentadas, é indispensável estabelecer mecanismos claros de avaliação.
Isso inclui a definição de indicadores, a descrição de resultados esperados e o estabelecimento de critérios de sucesso para cada escopo de aplicação do framework.
Sem esses elementos, o risco é que a aplicação do Codex permaneça em um plano abstrato, sem gerar comprometimento com o progresso, dificultando o alinhamento com stakeholders e limitando sua legitimidade como instrumento de transformação.
Este sub tópico oferece as bases metodológicas para estruturar a medição de resultados na aplicação do CIO Codex.
Ele apresenta como indicadores qualitativos e quantitativos podem ser utilizados para monitorar a evolução de capabilities, validar o progresso de times e indivíduos, orientar decisões estratégicas e consolidar o uso do framework como uma prática viva, tangível e orientada por valor.
A proposta é transformar a aplicação do CIO Codex em um processo intencional de gestão da mudança, onde o impacto é continuamente observado, ajustado e ampliado, de forma alinhada às ambições de cada profissional, área ou organização que utiliza o framework.
Estabelecer indicadores, resultados esperados e critérios de sucesso para a aplicação do CIO Codex gera valor em múltiplas camadas:
A estruturação da avaliação do uso do CIO Codex pode ser conduzida a partir de cinco diretrizes principais, que abrangem desde a escolha dos indicadores até o uso estratégico dos resultados gerados.
Diretriz 1: Definição de escopo e finalidade da medição
O primeiro passo é definir claramente o escopo da aplicação do framework que será avaliado.
O CIO Codex pode estar sendo utilizado para desenvolvimento individual, diagnóstico de times, planejamento organizacional ou articulação de ecossistemas.
Cada escopo demanda indicadores específicos, com granularidades e objetivos distintos.
Além do escopo, é necessário definir a finalidade da medição.
Os dados serão utilizados para justificar investimentos, planejar evolução, avaliar desempenho, prestar contas ou aprimorar a aplicação?
A clareza sobre o porquê da medição orienta a escolha dos indicadores mais adequados e aumenta a utilidade prática dos resultados.
A recomendação é que cada aplicação do CIO Codex defina explicitamente seu escopo de impacto e seus objetivos de avaliação, garantindo que o esforço de medição esteja alinhado com os resultados esperados.
Diretriz 2: Escolha de indicadores coerentes com as capabilities priorizadas
A base do CIO Codex é a estrutura de capabilities.
Por isso, os indicadores devem ser desenhados de forma a refletir a evolução das capabilities que estão sendo desenvolvidas.
Essa coerência entre o que se aplica e o que se mede é fundamental para garantir consistência e direcionamento estratégico.
Cada macro capability ou capability do CIO Codex pode ser associada a indicadores de progresso.
Por exemplo:
Diretriz 3: Estabelecimento de metas e marcos de progresso
A medição só gera valor real quando está associada a metas e marcos de progresso.
As capabilities avaliadas devem ter níveis desejados de maturidade, metas de evolução e prazos definidos para acompanhamento.
O próprio CIO Codex oferece uma escala de maturidade inspirada em modelos como o CMMI, que pode ser utilizada como base para essas definições.
O uso de metas permite transformar planos de desenvolvimento em compromissos tangíveis.
Ao definir, por exemplo, que determinada capability deve evoluir do nível 2 para o nível 4 em um prazo de seis meses, cria-se uma narrativa de progresso, que pode ser comunicada, acompanhada e celebrada.
É importante que essas metas sejam realistas, progressivas e coerentes com a capacidade de execução da organização. Metas inalcançáveis geram frustração.
Metas irrelevantes geram desengajamento e o equilíbrio entre ambição e viabilidade é a chave para uma gestão eficaz da evolução.
Diretriz 4: Seleção de critérios de sucesso qualitativos e quantitativos
Nem todos os resultados podem ser medidos em números e por isso, os critérios de sucesso devem incluir tanto elementos quantitativos quanto qualitativos.
Em uma capability como Inovação, por exemplo, os indicadores podem incluir número de iniciativas implementadas, tempo médio de ideação à execução e engajamento em programas de inovação.
Mas também podem incluir critérios como mudança cultural, percepção de abertura para novas ideias ou aprendizado coletivo gerado.
A recomendação é que cada aplicação do CIO Codex defina um conjunto misto de critérios, equilibrando objetividade e sensibilidade.
Critérios qualitativos podem ser coletados por meio de entrevistas, pesquisas de clima, grupos focais, autoavaliações reflexivas ou análise de narrativas.
O importante é que estejam vinculados aos objetivos da aplicação e representem valor percebido pelos stakeholders envolvidos.
Diretriz 5: Uso estratégico dos resultados para tomada de decisão e melhoria contínua
O valor da medição não está apenas na coleta de dados, mas em seu uso estratégico.
Os resultados obtidos com os indicadores e critérios definidos devem ser utilizados para embasar decisões, ajustar estratégias, revisar planos, mobilizar recursos e fortalecer a aplicação do framework.
Recomenda-se que os resultados sejam apresentados em formatos visuais, com uso de dashboards, mapas de maturidade, gráficos de evolução e comparativos temporais.
Essa visualização facilita o entendimento por diferentes públicos e aumenta a capacidade de mobilização.
Além disso, os resultados devem alimentar ciclos de melhoria contínua.
A cada ciclo de avaliação, deve-se revisar os indicadores, atualizar as metas, incorporar aprendizados e fortalecer a maturidade da organização na aplicação do framework.
Para que a definição de indicadores, resultados esperados e critérios de sucesso na aplicação do CIO Codex seja efetiva e sustentável, é importante observar um conjunto de boas práticas que promovem consistência, utilidade e legitimidade ao processo:
Ao estruturar indicadores, metas e critérios de sucesso para a aplicação do CIO Codex Framework, as organizações constroem as bases para uma gestão orientada por resultados, com foco em evolução contínua, geração de valor e fortalecimento institucional da função de tecnologia.
A medição se transforma, assim, em instrumento de aprendizado, alinhamento e protagonismo estratégico.
A aplicação bem-sucedida de um framework estratégico não depende apenas de sua qualidade conceitual ou do engajamento inicial com suas ideias.
Por mais robusto, bem estruturado e abrangente que um modelo seja, sua efetividade está condicionada à maneira como é colocado em prática, sustentado ao longo do tempo e aprimorado em ciclos sucessivos de evolução.
Sem uma estratégia clara de execução disciplinada, mesmo os frameworks mais poderosos tendem a perder força, caindo em desuso, tornando-se obsoletos ou sendo substituídos por outras iniciativas fragmentadas e temporárias.
No caso do CIO Codex Framework, cujo propósito é estruturar e articular a atuação da tecnologia como função estratégica nas organizações, essa necessidade de execução disciplinada e evolução contínua é ainda mais crítica.
O CIO Codex não é apenas um repositório de conceitos ou uma taxonomia de capacidades.
Ele é, por essência, um sistema vivo de gestão da transformação tecnológica, e como tal, requer governança, intencionalidade, alinhamento institucional e cultura de aprendizado.
Este sub tópico apresenta os fundamentos e práticas essenciais para garantir que o uso do CIO Codex seja incorporado de forma sustentável nas rotinas, decisões e planejamentos das organizações.
Mais do que implantar o framework, trata-se de integrá-lo ao dia a dia da liderança de tecnologia, estabelecendo uma cultura de execução disciplinada e renovação permanente de práticas, conceitos e estruturas.
A abordagem aqui proposta parte da premissa de que a verdadeira maturidade em tecnologia não está apenas em conhecer ou aplicar um modelo de forma pontual, mas sim em operar continuamente com base nele, aprimorando suas aplicações, adaptando seus elementos ao contexto e incorporando suas lógicas ao processo decisório estratégico.
Desenvolver uma estratégia de execução disciplinada e evolução contínua do CIO Codex cria um diferencial competitivo duradouro para as organizações.
Em vez de adotar o framework como um esforço pontual ou uma iniciativa isolada, a empresa passa a operar com um modelo estruturado de gestão e transformação da tecnologia, com governança própria, metas definidas e mecanismos de retroalimentação contínua.
Esse posicionamento consolida o Codex como referência institucional para decisões relacionadas à TI, desenvolvimento de capacidades, estruturação de times, priorização de investimentos, evolução de portfólio e alinhamento com a estratégia corporativa.
A partir do momento em que o framework passa a ser operado com disciplina e iteratividade, ele se transforma em plataforma de sustentação para múltiplas agendas estratégicas da organização.
Além disso, a execução disciplinada fortalece a credibilidade da área de tecnologia perante os principais stakeholders.
A capacidade de aplicar um framework de forma sistemática, mensurável e alinhada à realidade organizacional evidencia maturidade, competência técnica e visão de longo prazo.
Isso melhora a interlocução com o C-Level, aumenta a confiança institucional e posiciona o CIO como líder estratégico, não apenas técnico.
Por fim, a adoção de uma lógica de evolução contínua permite que o framework acompanhe as transformações do negócio, do mercado e da própria organização.
Em vez de ser cristalizado em uma versão estática, o CIO Codex passa a ser interpretado e adaptado conforme novas prioridades surgem, novas tecnologias se consolidam e novos desafios se impõem.
Com isso, o framework permanece vivo, útil e central no processo de reinvenção da função de TI.
A construção de uma estratégia de execução disciplinada e evolução contínua do CIO Codex pode ser conduzida por meio de cinco diretrizes complementares, que abrangem desde a institucionalização do uso até a criação de ciclos de melhoria sistemática.
Diretriz 1: Institucionalização do uso do Codex como modelo oficial de gestão de capacidades de TI
O primeiro passo para garantir a execução disciplinada do framework é sua institucionalização.
Isso significa reconhecer formalmente o CIO Codex como modelo de referência para a gestão da função de tecnologia.
Essa institucionalização pode ocorrer por meio de documentos oficiais, apresentações executivas, aprovação em fóruns de governança ou inserção em metodologias corporativas já existentes.
Esse reconhecimento formal reforça a legitimidade do Codex e sinaliza para toda a organização que ele não é apenas uma ferramenta opcional ou uma moda passageira, mas sim um modelo estruturante, que orientará decisões, avaliações, planos e investimentos.
A institucionalização também envolve a criação de uma governança mínima para o uso do framework.
Essa governança pode incluir responsáveis pela aplicação, processos de validação de maturidade, instâncias de acompanhamento e papéis bem definidos no uso e evolução do modelo.
Diretriz 2: Estruturação de ciclos de aplicação contínua com base em objetivos estratégicos
A execução disciplinada do Codex requer organização cíclica.
Não se trata de um projeto com início, meio e fim, mas de uma jornada permanente de desenvolvimento e transformação.
Para isso, é necessário estabelecer ciclos periódicos de aplicação, preferencialmente alinhados aos ciclos de planejamento estratégico da organização.
Cada ciclo deve ter objetivos definidos, capabilities prioritárias, metas de evolução e indicadores de acompanhamento.
Ao final de cada período, realiza-se uma avaliação dos avanços obtidos, dos desafios enfrentados e dos aprendizados acumulados. Com base nisso, o próximo ciclo é redesenhado, incorporando os ajustes necessários.
Essa lógica de ciclos contínuos permite que o framework se mantenha relevante, acompanhe o ritmo da organização e evolua junto com seus usuários.
Além disso, reforça a cultura de aprendizagem institucional, consolidando a ideia de que a maturidade da TI é um processo incremental e adaptativo.
Diretriz 3: Integração do framework às rotinas operacionais e aos processos decisórios da TI
Para que o CIO Codex seja operado com disciplina, ele precisa estar integrado às rotinas da área de tecnologia.
Isso significa utilizar o framework como referência em processos como:
Quanto mais presente o CIO Codex estiver no dia a dia da gestão de TI, maior será sua aderência, sua utilidade percebida e sua capacidade de influenciar positivamente os resultados da área.
Além disso, a integração com outras áreas da organização é fundamental.
Utilizar o CIO Codex como ponte de diálogo com RH, estratégia, finanças e operações amplia seu valor institucional e o posiciona como linguagem comum para a transformação digital e a evolução organizacional.
Diretriz 4: Formalização de processos de governança para acompanhamento e ajuste do uso
Para que a execução mantenha coerência ao longo do tempo, é necessário criar mecanismos formais de governança sobre a aplicação do framework.
Isso inclui:
Essa governança não precisa ser burocrática, mas precisa existir.
Sem ela, o risco é que o framework perca força, seja descontinuado silenciosamente ou seja distorcido por diferentes interpretações não alinhadas.
A governança também deve contemplar a capacitação contínua dos envolvidos, garantindo que novos integrantes da equipe compreendam o modelo, que mudanças na organização sejam absorvidas e que boas práticas sejam disseminadas.
Diretriz 5: Construção de uma cultura de revisão, aprendizado e renovação do framework
Por fim, a disciplina de execução só se sustenta ao longo do tempo quando está associada a uma cultura de aprendizado.
O CIO Codex deve ser tratado como um modelo em constante aperfeiçoamento, que se ajusta à luz da experiência prática, das mudanças no ecossistema e das necessidades da organização.
Essa cultura de renovação pode ser fomentada por meio de:
Ao adotar uma mentalidade de aprendizado contínuo, a organização evita a fossilização do modelo, estimula a inovação em sua aplicação e mantém o framework em sintonia com sua própria evolução estratégica.
A consolidação de uma estratégia de execução disciplinada e evolução contínua do CIO Codex requer atenção a boas práticas que asseguram coerência, continuidade e capacidade de adaptação ao longo do tempo:
Ao estruturar uma estratégia de execução disciplinada e evolução contínua do uso do CIO Codex Framework, as organizações constroem uma base sólida para sustentar sua maturidade digital, alinhar sua função de tecnologia com os objetivos estratégicos e desenvolver, com consistência, as capacidades que as prepararão para o futuro.
Essa disciplina transforma o framework em prática, e a prática, em diferencial competitivo duradouro.
A construção de uma TI estratégica e resiliente não se limita às fronteiras organizacionais.
A maturidade de uma área de tecnologia é, em parte, determinada por sua capacidade de se articular com o ecossistema mais amplo que a circunda.
Universidades, startups, fornecedores, consultorias, comunidades técnicas, programas de mentoria, iniciativas de formação, fóruns de inovação e redes profissionais formam um campo fértil onde o conhecimento circula, é refinado e retroalimentado de forma contínua.
Nesse ambiente interconectado, a função da TI deixa de ser exclusivamente interna e assume uma posição de influência, disseminação e articulação institucional mais abrangente.
O tópico Ecosystem Knowledge Engagement trata exatamente dessa ampliação de escopo.
Seu foco está na aplicação do CIO Codex Framework como base estruturada para atuar junto ao ecossistema de conhecimento e prática tecnológica.
Ele reconhece que a TI, ao se posicionar como fonte de referência conceitual, educativa e consultiva, amplia sua capacidade de gerar valor, fortalece sua reputação institucional e contribui com a evolução do próprio setor de tecnologia.
Este tópico explora o uso do CIO Codex como plataforma conceitual para sustentar programas educacionais, mentorias, serviços de consultoria, processos de formação de liderança, iniciativas de disseminação de conteúdo e suporte a decisões em ambientes externos à organização.
O framework é aqui interpretado como instrumento de impacto ampliado, capaz de estruturar diálogos com múltiplos públicos, apoiar a construção de repertórios estratégicos e funcionar como uma linguagem comum para acelerar o desenvolvimento de pessoas, instituições e comunidades.
O conteúdo apresentado não se restringe à aplicação do CIO Codex dentro de departamentos de TI, mas o posiciona como elemento de referência para aqueles que atuam como formadores, orientadores ou articuladores no ecossistema mais amplo da tecnologia.
Este tópico valoriza a dimensão educacional, institucional e de influência da função tecnológica, e busca oferecer diretrizes para que essa atuação seja realizada com lógica, profundidade e alinhamento conceitual.
O propósito central do tópico Ecosystem-Based Knowledge Engagement é orientar o uso do CIO Codex como base para interações estruturadas com agentes externos que atuam no desenvolvimento de capacidades tecnológicas em diversos níveis.
Trata-se de consolidar o Codex como uma referência conceitual que pode ser utilizada para acelerar processos de aprendizagem, qualificar processos de aconselhamento, dar consistência a ofertas de consultoria, apoiar decisões institucionais e fomentar uma cultura de excelência técnica e estratégica no ecossistema.
Esse propósito se desdobra em múltiplos objetivos complementares:
A transversalidade do CIO Codex permite que ele se posicione como um framework aplicável tanto à atuação interna em organizações quanto à construção de valor em rede, colaborativa e orientada por conhecimento.
O tópico Ecosystem Knowledge Engagement busca maximizar esse potencial, demonstrando que o valor do Codex transcende os limites da estrutura organizacional e contribui diretamente para o amadurecimento do ecossistema tecnológico como um todo.
O conteúdo deste tópico está organizado em cinco sub tópicos complementares, que abordam as principais formas de utilização do CIO Codex no ecossistema de conhecimento.
Juntos, esses sub tópicos articulam os diferentes papéis e funções que profissionais de tecnologia podem exercer além dos muros da organização, utilizando o framework como base de sua atuação:
A integração entre os sub tópicos garante que o conteúdo atenda às múltiplas formas de atuação no ecossistema.
Juntos, eles permitem que o CIO Codex seja utilizado como plataforma para educar, orientar, diagnosticar, aconselhar e influenciar.
Com isso, a função de TI ultrapassa o ambiente organizacional e passa a atuar como agente ativo na transformação do ecossistema de tecnologia, apoiando o desenvolvimento de pessoas, instituições e redes com base em uma visão estruturada, atualizada e orientada por capacidades.
Em um mundo em que a velocidade da transformação digital redefine os modelos de negócio, as competências exigidas dos profissionais de tecnologia tornam-se cada vez mais sofisticadas, multidimensionais e estratégicas.
A formação técnica tradicional, muitas vezes centrada em ferramentas, linguagens e metodologias específicas, já não é suficiente para preparar indivíduos para os desafios contemporâneos das organizações.
Torna-se necessário construir programas educacionais que combinem fundamentos conceituais sólidos, orientação estratégica, fluência em negócios e capacidade de articulação sistêmica.
Nesse novo cenário, educadores, instrutores, mentores, líderes técnicos e instituições de ensino enfrentam o desafio de estruturar jornadas de aprendizagem mais integradas, atualizadas e orientadas à aplicação prática.
O ensino em tecnologia deve evoluir de uma lógica de treinamento técnico isolado para uma abordagem formativa que permita ao profissional de TI compreender sua função de forma ampliada, seu papel estratégico na organização e seu impacto sobre a geração de valor.
É nesse contexto que o CIO Codex Framework se posiciona como uma plataforma poderosa para a estruturação de programas educacionais e de formação técnica.
Ao apresentar uma arquitetura conceitual abrangente, organizada em três blocos fundamentais (Why, How e What), e ao detalhar as capabilities esperadas de uma área de tecnologia moderna, o framework fornece uma base didática consistente para a criação de conteúdos formativos relevantes, integrados e alinhados com o que o mercado exige.
Este sub tópico explora como o CIO Codex pode ser utilizado por educadores e desenvolvedores de conteúdo para estruturar programas de formação em tecnologia com maior profundidade, clareza e relevância.
O foco está em transformar o framework em um instrumento prático de ensino, orientação curricular e planejamento de desenvolvimento técnico e estratégico.
A aplicação do CIO Codex na estruturação de programas educacionais oferece valor em diversas dimensões.
Primeiramente, o framework fornece um referencial conceitual robusto, que permite que os conteúdos sejam organizados de forma lógica e progressiva.
Em vez de depender apenas da intuição dos educadores ou da demanda pontual das empresas, os programas passam a se basear em uma arquitetura estruturada de capabilities, que representa uma síntese das competências críticas para a atuação em tecnologia na atualidade.
Em segundo lugar, o Codex permite alinhar os programas educacionais com as necessidades reais do mercado.
Como o framework foi desenvolvido com base em experiências de CIOs, consultores, conselheiros e líderes de tecnologia, suas categorias refletem diretamente os desafios enfrentados pelas organizações e os perfis profissionais mais valorizados pelas empresas.
Assim, ao utilizar o Codex como base, os educadores aumentam a empregabilidade dos seus alunos, fortalecem a aderência dos seus programas às demandas corporativas e contribuem para uma formação mais contextualizada e pragmática.
Outro aspecto estratégico é a possibilidade de oferecer ao aluno uma visão mais completa de sua trajetória profissional.
O CIO Codex ajuda a conectar o desenvolvimento de capacidades técnicas com a construção de posicionamento profissional, permitindo que os programas educacionais articulem conhecimento técnico com desenvolvimento de carreira, fluência executiva e narrativa profissional.
Por fim, ao adotar o Codex como base, educadores e instituições ganham um diferencial competitivo.
O framework agrega profundidade ao conteúdo, qualifica os materiais pedagógicos, facilita a comunicação institucional dos programas e permite que os cursos ofereçam uma proposta de valor mais clara, alinhada com os direcionadores de uma TI moderna e estratégica.
A utilização do CIO Codex na estruturação de programas educacionais e de formação técnica pode ser implementada em diferentes formatos e níveis de profundidade.
A seguir, são apresentadas cinco diretrizes fundamentais para a aplicação eficaz do framework nesse contexto.
Diretriz 1: Estruturação do currículo com base na arquitetura conceitual do Codex
O primeiro passo consiste em utilizar os blocos Why, How e What como base para a construção da estrutura curricular dos programas.
Essa estrutura pode ser aplicada tanto em cursos introdutórios quanto avançados, em formações presenciais ou remotas, modulares ou contínuas.
O bloco Why pode sustentar disciplinas voltadas à compreensão do papel estratégico da TI, da transformação do seu posicionamento institucional e da sua conexão com os objetivos organizacionais.
É o ponto de partida para a construção de visão crítica e entendimento do porquê a tecnologia existe nas organizações.
O bloco How pode fundamentar trilhas sobre temas contemporâneos da tecnologia, como dados, segurança, inovação, automação, inteligência artificial, entre outros.
Ele ajuda a articular as macro agendas que orientam a TI e permite que os alunos compreendam o cenário atual de forma transversal e integrada.
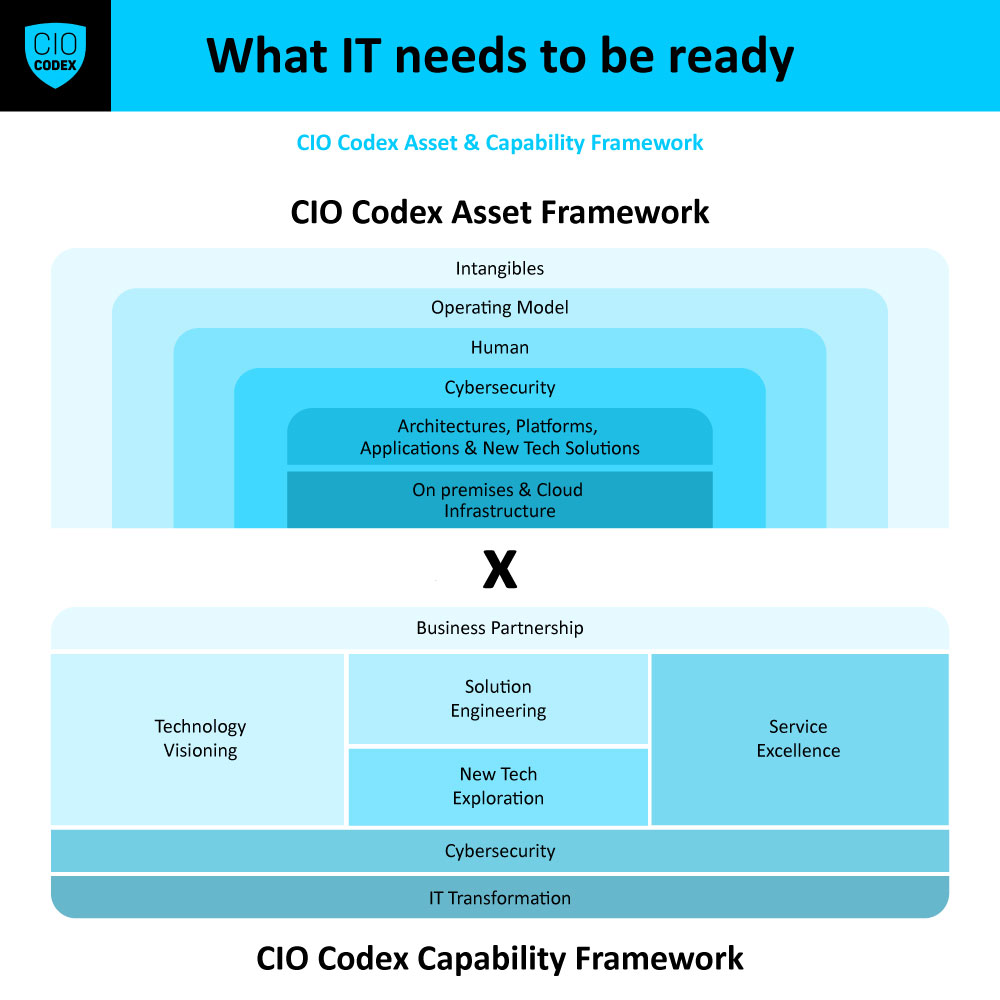
O bloco What pode ser usado para estruturar conteúdos técnicos e organizacionais, explorando as macro capabilities, os níveis de maturidade e os componentes operacionais da função de TI.
Essa camada permite que os alunos mergulhem nas capacidades críticas, compreendendo o que precisa ser construído para que a TI seja efetiva.
Essa estrutura curricular garante consistência e progressão lógica, promovendo um aprendizado mais fluido e estratégico.
Diretriz 2: Alinhamento dos conteúdos às personas e jornadas dos alunos
Cada público possui uma necessidade diferente.
Estudantes em início de carreira, profissionais em transição, líderes técnicos buscando ascensão e CIOs em busca de atualização possuem perfis distintos e objetivos formativos específicos.
O CIO Codex oferece uma tipologia de personas que pode ser utilizada para desenhar jornadas formativas personalizadas.
Com base nesse mapeamento, os programas podem oferecer conteúdo adaptado ao estágio de maturidade do aluno, com desafios e aprofundamentos compatíveis com sua realidade profissional.
Além disso, o uso do Codex permite estruturar trilhas de desenvolvimento com foco em temas específicos, como arquitetura corporativa, excelência em serviços, engenharia de soluções, transformação digital ou integração organizacional. Isso permite que os alunos construam trajetórias coerentes com seus interesses e aspirações.
Diretriz 3: Utilização das capabilities como unidade de competência
Cada capability do CIO Codex pode ser interpretada como uma competência organizacional que pode ser ensinada, desenvolvida e aplicada.
Ao utilizar as capabilities como unidades didáticas, os educadores conseguem transformar temas complexos em blocos formativos claros, objetivos e mensuráveis.
Para cada capability, o framework oferece:
Esses elementos podem ser transformados em materiais didáticos, planos de aula, avaliações, estudos de caso, exercícios práticos e roteiros de aprendizado.
Dessa forma, o conteúdo deixa de ser abstrato e ganha aplicabilidade concreta.
Diretriz 4: Articulação entre teoria, prática e mercado
A formação técnica de qualidade deve equilibrar fundamentos teóricos, aplicações práticas e alinhamento com o mercado.
O CIO Codex contribui para esse equilíbrio ao oferecer uma base conceitual sólida, acompanhada de diretrizes práticas e inspirada em experiências reais de profissionais de tecnologia.
Os programas educacionais podem utilizar o Codex para:
Essa combinação amplia o engajamento dos alunos, melhora a retenção de conhecimento e aumenta a empregabilidade dos participantes.
Diretriz 5: Avaliação da aprendizagem com base em níveis de maturidade
O modelo de maturidade do CIO Codex, inspirado em frameworks como CMMI, pode ser utilizado como referência para avaliar o progresso dos alunos.
Em vez de uma avaliação binária (aprendeu ou não aprendeu), pode-se utilizar uma escala de desenvolvimento, que considera:
Essa abordagem promove uma avaliação mais formativa, orientada ao desenvolvimento contínuo, e ajuda os alunos a reconhecerem seu progresso em níveis crescentes de domínio.
Para garantir o sucesso da aplicação do CIO Codex em programas educacionais, é importante considerar um conjunto de boas práticas que fortalecem a proposta pedagógica e aumentam o impacto da formação:
Ao estruturar programas educacionais com base no CIO Codex Framework, educadores e instituições constroem uma proposta de formação profundamente alinhada às demandas contemporâneas da área de tecnologia.
O Codex oferece clareza conceitual, profundidade estratégica e aplicabilidade prática, permitindo que os programas de ensino deixem de ser apenas técnicos e passem a formar profissionais mais completos, mais preparados e mais capazes de transformar o ecossistema tecnológico em todas as suas dimensões.
Mentoria tornou-se, nos últimos anos, uma prática cada vez mais valorizada no contexto profissional.
Ela oferece uma via estruturada de transferência de conhecimento, aceleração de desenvolvimento e fortalecimento de capacidades individuais.
No campo da tecnologia, esse movimento ganha contornos ainda mais relevantes.
A velocidade da inovação, a variedade de caminhos profissionais e a complexidade do ambiente organizacional tornam a jornada de desenvolvimento em TI desafiadora.
Nesse cenário, a presença de um mentor qualificado, que oriente a trajetória, ofereça direcionamento e compartilhe experiências, é um ativo de valor imensurável.
No entanto, a efetividade dos processos de mentoria depende diretamente da existência de uma base estruturada que sustente as conversas, oriente as reflexões e permita a construção de planos de evolução tangíveis.
Sem um modelo conceitual claro, a mentoria pode se tornar excessivamente subjetiva, desestruturada ou restrita à experiência individual do mentor.
Falta, nesses casos, um arcabouço que conecte a trajetória do mentorado com as demandas reais do mercado e com as competências críticas da área de tecnologia.
O CIO Codex Framework oferece a base ideal para estruturar mentorias com maior consistência, propósito e impacto.
Seu conjunto de categorias, capacidades, níveis de maturidade e direcionadores estratégicos permite que os processos de mentoria deixem de ser informais e passem a se tornar instrumentos de desenvolvimento profissional estruturado, com objetivos definidos, linguagem comum e foco em resultados concretos.
Este sub tópico apresenta como o CIO Codex pode ser utilizado para criar, organizar e conduzir mentorias voltadas a profissionais de tecnologia em diferentes estágios de carreira, com diferentes perfis e aspirações.
O objetivo é transformar a mentoria em um processo guiado por lógica, baseado em dados e orientado à geração de valor para o mentorado e para o ecossistema como um todo.
A aplicação do CIO Codex como base para mentorias gera valor em múltiplas dimensões.
Do ponto de vista do mentorado, o framework oferece um mapa claro das capacidades esperadas de um profissional de tecnologia moderno, permitindo que ele compreenda suas lacunas, organize sua jornada de desenvolvimento e alinhe suas aspirações à realidade do mercado.
A mentoria, nesse contexto, torna-se um processo de descoberta estruturada, que conecta o autoconhecimento à empregabilidade e à evolução de carreira.
Do ponto de vista do mentor, o Codex funciona como um roteiro que facilita o diagnóstico das necessidades do mentorado, oferece linguagem estruturada para o diálogo e permite que as orientações sejam ancoradas em fundamentos sólidos, e não apenas em opiniões ou experiências isoladas.
Isso aumenta a qualidade da mentoria, reduz a subjetividade e amplia a capacidade de gerar impacto real na trajetória do mentorado.
Do ponto de vista institucional, mentorias baseadas no CIO Codex contribuem para o fortalecimento da cultura de desenvolvimento, para a aceleração de talentos internos, para a retenção de profissionais estratégicos e para a ampliação do capital intelectual da organização.
Em ecossistemas educacionais ou comunitários, elas ajudam a qualificar o debate, a articular redes de conhecimento e a promover o amadurecimento coletivo do campo de tecnologia.
Além disso, mentorias estruturadas com base no CIO Codex aumentam a credibilidade do processo como um todo.
Ao utilizar um framework reconhecido, atualizado e abrangente, mentores e mentorados podem justificar suas decisões, documentar suas evoluções e avaliar seus resultados com mais rigor.
Isso fortalece a posição da mentoria como instrumento de desenvolvimento profissional comparável a outras metodologias mais formais de aprendizagem.
A criação de mentorias baseadas na lógica do CIO Codex pode ser organizada em cinco grandes etapas, que estruturam o ciclo completo da relação de mentoria, desde o planejamento inicial até a mensuração dos resultados.
Etapa 1: Mapeamento do perfil do mentorado com base nas personas do Codex
O primeiro passo consiste em compreender o perfil do mentorado de forma aprofundada, utilizando como base a tipologia de personas apresentada no próprio framework.
Essa tipologia inclui perfis como:
Cada perfil possui necessidades, expectativas e pontos de atenção específicos.
A definição clara da persona permite que o processo de mentoria seja construído com foco, adequação e alinhamento com os objetivos do mentorado.
Além disso, deve-se mapear dados adicionais como estágio atual da carreira, experiências anteriores, desafios enfrentados, aspirações de médio e longo prazo e estilo de aprendizado preferido.
Etapa 2: Diagnóstico de capacidades e identificação de lacunas com base no IT Reference Model
Com o perfil definido, o próximo passo é aplicar uma ferramenta de diagnóstico baseada nas capabilities do CIO Codex.
Esse diagnóstico pode ser conduzido por meio de entrevistas estruturadas, autoavaliações, aplicação de surveys e análise de experiências anteriores do mentorado.
O objetivo é identificar:
O diagnóstico deve utilizar os critérios de maturidade do Codex, permitindo que o mentorado entenda não apenas se possui uma determinada capability, mas em que nível ela está desenvolvida.
Etapa 3: Definição de objetivos e construção do plano de desenvolvimento
Com base no diagnóstico, mentor e mentorado devem definir juntos os objetivos da mentoria.
Esses objetivos devem ser específicos, mensuráveis, alcançáveis, relevantes e temporais.
Eles podem estar relacionados a temas como:
A partir desses objetivos, constrói-se um plano de desenvolvimento, que pode incluir:
O plano deve prever encontros periódicos, marcos intermediários, formas de avaliação e mecanismos de feedback contínuo.
Etapa 4: Condução da mentoria com base nos pilares do Codex
Durante os encontros de mentoria, o CIO Codex funciona como referência conceitual para orientar as conversas, aprofundar temas relevantes e apoiar a tomada de decisões.
O mentor pode utilizar:
A cada encontro, mentor e mentorado podem escolher capabilities específicas para explorar, discutir experiências reais associadas a essas capacidades, revisar a evolução no plano de desenvolvimento e ajustar a trilha conforme necessário.
Além disso, o CIO Codex permite que o mentorado compreenda sua evolução de forma visual e estruturada, facilitando a internalização do aprendizado e o fortalecimento da autoconfiança.
Etapa 5: Avaliação de resultados e fechamento do ciclo de mentoria
Ao final do processo, mentor e mentorado devem avaliar conjuntamente os resultados alcançados.
Essa avaliação pode incluir:
O ciclo de mentoria pode se encerrar com uma devolutiva formal, um plano de continuidade e, se desejado, a renovação da mentoria com novos focos.
Esse processo sistemático transforma a mentoria em uma jornada de transformação profissional, sustentada por lógica conceitual, rigor metodológico e compromisso com resultados concretos.
A criação e condução de mentorias baseadas no CIO Codex requerem atenção a boas práticas que garantem sua efetividade, engajamento e impacto real na trajetória do mentorado:
Ao utilizar o CIO Codex como base para a criação e condução de mentorias, profissionais e instituições constroem uma prática de desenvolvimento profundamente estruturada, conectada às demandas do mercado e orientada por um modelo conceitual robusto.
A mentoria deixa de ser uma troca informal e passa a se tornar um processo estratégico de aceleração profissional, com lógica, propósito e impacto mensurável.
O mercado de consultoria em tecnologia da informação passou por transformações significativas nos últimos anos.
A consultoria tradicional, muitas vezes centrada na implementação técnica ou na terceirização de processos, vem sendo gradualmente substituída por modelos mais estratégicos, integrados e orientados por valor.
As organizações demandam hoje soluções sob medida, baseadas em diagnósticos precisos, que conectem tecnologia, negócio e governança em um mesmo plano de transformação.
Nesse cenário, o papel do consultor deixa de ser apenas o de executor técnico e passa a se configurar como o de parceiro estratégico.
Espera-se que ele compreenda o contexto da organização, traduza suas necessidades em capacidades estruturais, proponha soluções viáveis e mensuráveis e contribua com o desenvolvimento interno da empresa, em vez de substituí-lo.
A entrega consultiva, portanto, precisa estar fundamentada em frameworks sólidos, que permitam realizar diagnósticos aprofundados, prescrever caminhos de evolução e guiar o cliente em uma jornada consistente de transformação.
O CIO Codex Framework representa uma das ferramentas mais completas e atualizadas para a estruturação de serviços de consultoria em tecnologia com base diagnóstica.
Seu modelo de capabilities, sua taxonomia de ativos, seus critérios de maturidade e sua arquitetura de valor oferecem ao consultor uma plataforma confiável, validada e aplicável a múltiplos contextos organizacionais.
Ao utilizar o CIO Codex como alicerce conceitual, o consultor passa a oferecer mais do que opinião especializada.
Ele entrega estrutura, método e visão de longo prazo.
Este sub tópico apresenta como o CIO Codex pode ser aplicado na modelagem de ofertas de consultoria, desde a análise de contexto até a entrega final de recomendações.
O objetivo é transformar a atuação do consultor em uma experiência de diagnóstico estratégico, com capacidade de gerar valor mensurável para os clientes e de construir reputação técnica no ecossistema.
A adoção do CIO Codex como base para ofertas de consultoria representa um diferencial competitivo expressivo para profissionais e empresas que atuam na interface entre tecnologia, estratégia e transformação organizacional.
Essa escolha metodológica agrega valor em cinco principais dimensões:
Em conjunto, essas dimensões transformam o uso do Codex em uma escolha estratégica para quem deseja prestar serviços consultivos de alto impacto, sustentados por lógica, estrutura e valor.
A modelagem de uma oferta de consultoria com base diagnóstica utilizando o CIO Codex pode ser conduzida em cinco etapas integradas, que estruturam desde o início do relacionamento com o cliente até a entrega de recomendações e propostas de valor.
Etapa 1: Análise do contexto organizacional e definição do escopo consultivo
Antes de iniciar o diagnóstico, é fundamental compreender o contexto estratégico da organização, seu momento institucional, seus objetivos e suas dores.
Essa análise preliminar deve considerar:
Com base nessa análise, define-se o escopo da consultoria, que pode variar desde um diagnóstico amplo da área de tecnologia até uma avaliação de capabilities específicas como arquitetura, segurança ou inovação.
A clareza sobre o escopo permite ajustar a profundidade da análise, definir os instrumentos a serem utilizados e alinhar as expectativas com o cliente.
Etapa 2: Aplicação do diagnóstico baseado nas macro capabilities do CIO Codex
Com o escopo definido, inicia-se o processo de diagnóstico estruturado. Utilizando as macro capabilities e capabilities do IT Reference Model como guia, o consultor deve conduzir entrevistas, aplicar questionários, revisar documentos e observar práticas institucionais para mapear:
A avaliação deve seguir os critérios de maturidade propostos no CIO Codex, que variam de ausência total da capability até sua consolidação plena, com disseminação, governança e resultados mensuráveis.
Essa análise permite construir um mapa visual das capabilities, facilitando a identificação de padrões, prioridades e áreas críticas para intervenção.
Etapa 3: Construção das recomendações estratégicas com base nas capacidades mapeadas
Com o diagnóstico em mãos, o consultor deve construir um conjunto de recomendações estruturadas, baseadas nas capabilities priorizadas.
Cada recomendação deve conter:
Essas recomendações podem ser agrupadas em trilhas de desenvolvimento, permitindo ao cliente visualizar o encadeamento lógico das ações e sua relação com o mapa de capabilities.
O CIO Codex oferece, para cada capability, orientações específicas sobre roadmap de adoção, fatores críticos de sucesso, melhores práticas, desafios e tendências, o que enriquece e sustenta tecnicamente as recomendações elaboradas pelo consultor.
Etapa 4: Entrega executiva do diagnóstico e articulação com a governança institucional
A forma como as recomendações são comunicadas ao cliente é tão importante quanto seu conteúdo.
Por isso, o consultor deve organizar a entrega final com foco em clareza, lógica e linguagem executiva.
Recomenda-se a construção de:
Essa entrega deve ser realizada preferencialmente em encontros com múltiplos stakeholders, incluindo líderes de TI, representantes de negócio e, quando possível, membros da alta liderança.
O objetivo é garantir o alinhamento institucional e o comprometimento com as próximas etapas.
Etapa 5: Acompanhamento da implementação e evolução da maturidade
Embora nem toda consultoria envolva a execução das recomendações, o consultor pode oferecer apoio na priorização, no acompanhamento e na medição dos resultados da implementação.
Para isso, pode-se utilizar:
Esse acompanhamento posiciona o consultor não apenas como diagnosticador, mas como parceiro de evolução contínua, ampliando a relação de confiança com o cliente e fortalecendo a entrega de valor ao longo do tempo.
Para garantir o sucesso na aplicação do CIO Codex em projetos de consultoria, é necessário observar um conjunto de boas práticas que asseguram a qualidade do diagnóstico, a aderência das recomendações e a efetividade das entregas:
Ao utilizar o CIO Codex Framework como base para a modelagem de ofertas de consultoria com foco em diagnóstico, o consultor transforma sua atuação em uma prática estruturada, orientada por capacidades e capaz de gerar valor estratégico tangível para seus clientes.
Essa abordagem consolida a reputação do consultor como especialista confiável, fortalece a entrega de resultados e contribui com a maturidade do ecossistema de tecnologia como um todo.
As decisões estratégicas em organizações modernas estão cada vez mais permeadas pela tecnologia.
Transformação digital, inovação orientada por dados, escalabilidade de operações, adaptação regulatória e mitigação de riscos tecnológicos são pautas que frequentemente ocupam espaço nas agendas de conselhos de administração, comitês executivos e fóruns de alta liderança.
Nesse cenário, cresce a exigência para que a tecnologia da informação seja compreendida, avaliada e direcionada como uma dimensão estratégica da organização, e não apenas como uma função operacional ou técnica.
Ao mesmo tempo, conselheiros, investidores e executivos não técnicos enfrentam dificuldades para interpretar o real estado da maturidade tecnológica de suas organizações, avaliar riscos associados à TI e orientar com assertividade investimentos, prioridades e programas de transformação.
A ausência de um vocabulário comum, de métricas claras e de um modelo estruturado de análise frequentemente leva à tomada de decisões baseada em percepções isoladas, argumentos pouco comparáveis ou discursos excessivamente técnicos que não se traduzem em impacto organizacional.
É nesse contexto que o CIO Codex Framework se apresenta como um instrumento de enorme valor para o apoio à governança, ao conselho e às decisões estratégicas de alto nível.
Por meio de sua estrutura baseada em capacidades, critérios de maturidade, drivers organizacionais e alinhamento com frameworks de mercado, o CIO Codex permite que decisões envolvendo tecnologia sejam pautadas em fundamentos estruturados, coerentes e alinhados aos objetivos institucionais.
Este sub tópico explora como o CIO Codex pode ser utilizado por conselheiros, investidores, consultores de governança e executivos para orientar decisões estratégicas em temas relacionados à tecnologia da informação.
O foco está na utilização do framework como lente de análise, linguagem comum e mecanismo de recomendação, promovendo um diálogo mais eficaz, seguro e produtivo entre a função de TI e os fóruns de governança das organizações.
A adoção do CIO Codex como referência para apoiar conselhos e decisões de alto nível gera valor tanto para a organização quanto para os tomadores de decisão que integram suas instâncias de governança.
Em um ambiente cada vez mais dinâmico e orientado por dados, contar com um modelo que organiza a complexidade da função de TI em elementos compreensíveis, mensuráveis e estrategicamente relevantes torna-se um diferencial competitivo.
Do ponto de vista dos conselheiros, o CIO Codex oferece um mapa claro da estrutura da área de TI, permitindo que se compreenda o que ela é, o que ela precisa construir, como está organizada e de que forma contribui para os objetivos estratégicos da organização.
Isso facilita a realização do papel fiduciário, fortalece a capacidade de questionamento qualificado e proporciona maior segurança na aprovação de investimentos, iniciativas ou reestruturações.
Do ponto de vista dos CIOs e executivos de tecnologia, o uso do Codex como base de comunicação com o conselho proporciona clareza na articulação de prioridades, facilita a construção de narrativas estratégicas, qualifica a prestação de contas e reduz ruídos entre áreas técnicas e fóruns de decisão institucional.
O framework permite explicar de forma lógica os desafios enfrentados, as capacidades em construção e os riscos associados às lacunas existentes.
Para os investidores e consultores de fusões, aquisições ou governança corporativa, o CIO Codex se mostra ainda mais valioso.
Ele permite avaliar a maturidade tecnológica de uma organização-alvo, identificar riscos ocultos, dimensionar o esforço necessário para ajustes estruturais e estimar a capacidade da TI de sustentar estratégias de crescimento ou transformação.
Tudo isso com base em critérios comparáveis, alinhados a padrões de mercado e conectados a métricas de valor.
Em síntese, o CIO Codex transforma a avaliação da TI de uma experiência puramente técnica e subjetiva para uma prática estratégica, objetiva e institucionalmente relevante.
Isso melhora a qualidade das decisões, reduz riscos e fortalece a coerência entre tecnologia e estratégia organizacional.
Diretrizes de Aplicação
A aplicação do CIO Codex como ferramenta de apoio a conselhos e decisões estratégicas de alto nível pode ser organizada em cinco diretrizes principais, que representam formas práticas de utilizar o framework para qualificar análises, orientações e deliberações.
Diretriz 1: Utilização do IT Reference Model como ferramenta de diagnóstico estratégico
O ponto de partida para qualquer recomendação ou decisão estratégica sobre TI deve ser a compreensão da maturidade atual da função.
O IT Reference Model do CIO Codex permite conduzir diagnósticos que avaliam o estado real das principais capabilities da área de tecnologia, de forma estruturada e com linguagem acessível a públicos não técnicos.
Esses diagnósticos podem ser realizados por meio de entrevistas, workshops, análises documentais ou autoavaliações aplicadas à equipe de tecnologia.
O resultado é um mapa visual das capabilities, com indicação dos níveis de maturidade, gaps estruturais, forças consolidadas e riscos latentes.
Para os conselheiros e investidores, esse mapa torna visível aquilo que normalmente permanece oculto: os fundamentos organizacionais que sustentam ou fragilizam a função de TI.
Isso permite decisões mais embasadas e conversas mais produtivas com os executivos responsáveis pela área.
Diretriz 2: Conexão entre capacidades avaliadas e direcionadores estratégicos da organização
Para que a análise tenha valor institucional, é necessário conectar as capabilities diagnosticadas com os objetivos estratégicos da organização.
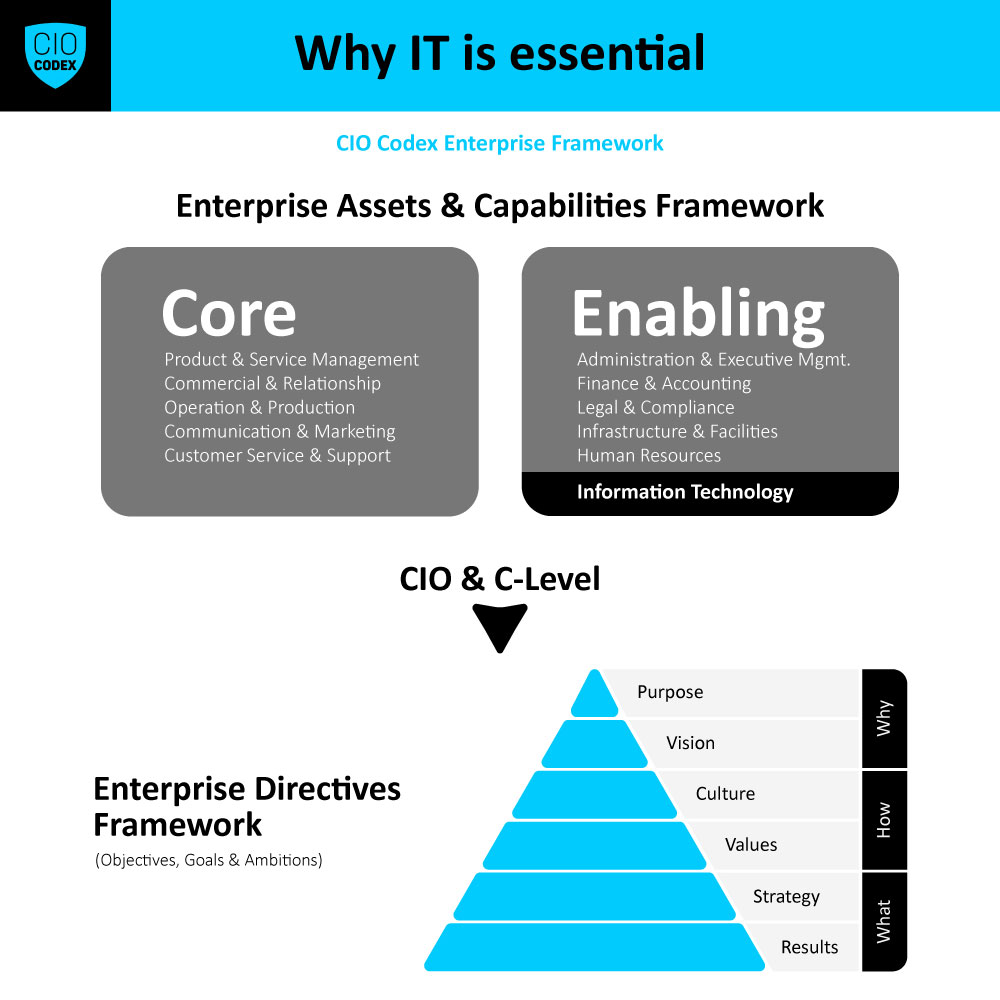
Essa conexão é facilitada pelo bloco Why do CIO Codex, que apresenta os motivos pelos quais a tecnologia deve existir nas organizações e os papéis que ela precisa cumprir.
Por meio dessa conexão, é possível responder a perguntas críticas como:
Esse tipo de análise transforma o diálogo com o conselho, reposicionando a TI como um pilar da estratégia institucional.
Diretriz 3: Apoio à priorização de investimentos e alocação de recursos
A partir do diagnóstico e da conexão com a estratégia, o CIO Codex pode ser utilizado para orientar a priorização de investimentos em tecnologia.
Com base nos níveis de maturidade das capabilities e nos riscos e oportunidades associados a cada uma, é possível definir quais frentes devem receber mais atenção, quais devem ser mantidas e quais podem ser reavaliadas.
Essa priorização pode ser apresentada em forma de roadmap de evolução, conectando cada investimento à capability correspondente, ao nível de maturidade esperado e ao impacto estratégico previsto.
Essa abordagem facilita a aprovação de orçamentos, melhora o alinhamento entre áreas e aumenta a efetividade dos investimentos realizados.
Diretriz 4: Estruturação de narrativas executivas para prestação de contas
O CIO Codex também pode ser utilizado como base para a construção de relatórios e apresentações executivas voltadas à alta liderança.
Ao utilizar as macro capabilities, os critérios de maturidade, os indicadores e os drivers do framework, os executivos de TI conseguem traduzir sua atuação em termos estratégicos, compreensíveis por membros do conselho e por executivos de outras áreas.
Essa linguagem comum fortalece a confiança institucional, qualifica a prestação de contas e permite que o acompanhamento da evolução da TI seja realizado de forma sistemática, objetiva e orientada por valor.
Diretriz 5: Suporte a due diligences, fusões, aquisições e reestruturações corporativas
Em processos de mudança estrutural, como fusões, aquisições ou reestruturações, o CIO Codex oferece uma ferramenta robusta para avaliar a prontidão e a resiliência da função de TI das organizações envolvidas.
O framework pode ser utilizado para:
Esse uso do Codex posiciona o framework como uma ferramenta de due diligence tecnológica com capacidade de gerar valor para investidores, consultores e tomadores de decisão estratégica.
Para garantir que o CIO Codex seja utilizado com eficácia como suporte a conselhos e decisões de alto nível, é necessário observar um conjunto de boas práticas que potencializam seu impacto e ampliam sua legitimidade institucional:
Ao utilizar o CIO Codex Framework como instrumento de apoio a conselhos e decisões estratégicas de alto nível, a organização fortalece sua governança, qualifica suas escolhas e reposiciona a tecnologia como eixo institucional de transformação e geração de valor.
O framework permite que a TI seja compreendida com clareza, avaliada com rigor e direcionada com propósito, promovendo um diálogo produtivo e sustentável entre a função tecnológica e os mais altos níveis de decisão.
O ecossistema tecnológico moderno é caracterizado por intensa circulação de conhecimento, emergência constante de novas práticas, evolução acelerada de padrões e ampla participação de profissionais em redes de troca, eventos, publicações e comunidades digitais.
Nesse ambiente, o papel de referência técnica passa a ser cada vez mais valorizado.
Profissionais que conseguem estruturar ideias, articular visões estratégicas, produzir conteúdo relevante e influenciar o pensamento coletivo tornam-se agentes de transformação não apenas dentro de suas organizações, mas em todo o setor.
A construção de autoridade técnica, no entanto, não pode estar baseada apenas na experiência prática ou na capacidade de comunicação.
Para que esse posicionamento seja percebido como consistente, sustentável e relevante, ele precisa estar fundamentado em marcos conceituais sólidos, em abordagens atualizadas e em estruturas que permitam coerência, comparabilidade e aplicabilidade.
É exatamente nesse ponto que o CIO Codex Framework assume um papel central.
O CIO Codex fornece um referencial robusto para profissionais que desejam se posicionar como líderes de pensamento, produtores de conteúdo, influenciadores técnicos ou articuladores institucionais no ecossistema de tecnologia.
Ao utilizar o framework como base para suas análises, comunicações e propostas, esses profissionais garantem profundidade às suas mensagens, ampliam a credibilidade de suas ideias e constroem uma identidade pública conectada com os desafios reais enfrentados pelas organizações contemporâneas.
Este sub tópico explora como o CIO Codex pode ser utilizado como base para a construção de autoridade técnica e para a divulgação estruturada de conhecimento em múltiplos canais, contextos e formatos.
O foco está na utilização do framework para articular visões, comunicar conceitos com clareza e impactar positivamente a evolução do ecossistema tecnológico como um todo.
O posicionamento como referência técnica vai muito além do reconhecimento individual.
Ele desempenha funções essenciais para a evolução da profissão, para o fortalecimento do ecossistema e para a transformação das práticas organizacionais.
Profissionais bem-posicionados contribuem com a formação de novos talentos, elevam o nível do debate, antecipam tendências, fortalecem boas práticas e desafiam paradigmas obsoletos.
Quando esse posicionamento é estruturado com base em um framework como o CIO Codex, o impacto gerado é ainda maior, pois ganha consistência, legitimidade e aplicabilidade.
Ao utilizar o CIO Codex como base para disseminação de conhecimento, o profissional se alinha com uma arquitetura conceitual que já está conectada aos desafios de mercado, às necessidades das organizações e às expectativas dos líderes de tecnologia.
Isso permite que suas comunicações sejam mais eficazes, suas propostas mais aderentes e suas ideias mais acionáveis.
Outro valor estratégico reside na criação de pontes entre diferentes públicos. O CIO Codex, por sua estrutura, permite que conteúdos sejam direcionados a perfis diversos, desde estudantes e profissionais em transição até CIOs, conselheiros e investidores.
O produtor de conteúdo que utiliza o CIO Codex consegue modular suas mensagens, mantendo a coerência do discurso independentemente do nível técnico de sua audiência.
Além disso, o framework facilita a geração de conteúdos com profundidade, sem que seja necessário partir do zero.
Suas categorias, estruturas, indicadores e diretrizes funcionam como matéria-prima rica para artigos, vídeos, workshops, apresentações, podcasts, painéis, newsletters e outros formatos de compartilhamento.
Isso permite que o profissional mantenha uma presença ativa no ecossistema, sem comprometer a qualidade ou a consistência de sua produção intelectual.
Por fim, ao adotar o CIO Codex como base para seu posicionamento, o profissional se torna um ponto de convergência.
Ele contribui com a padronização de vocabulário, com a disseminação de uma lógica comum e com a aceleração da maturidade coletiva do ecossistema de tecnologia.
A seguir, são apresentadas cinco diretrizes práticas para a utilização do CIO Codex como base para posicionamento técnico e disseminação de conteúdo, abrangendo desde a definição de temas até a escolha dos canais de comunicação e o engajamento com diferentes audiências.
Diretriz 1: Escolha de temas ancorados nas categorias do Codex
O primeiro passo para produzir conteúdo com profundidade e relevância é escolher temas que estejam ancorados nas macro capabilities, categorias conceituais ou direcionadores estratégicos do CIO Codex.
Isso garante que o conteúdo produzido tenha base sólida, se conecte com desafios reais e seja reconhecido como útil por profissionais de diferentes níveis.
Temas como governança de TI, inovação orientada por capacidades, integração organizacional, engenharia de soluções, gestão de riscos, cibersegurança, relacionamento entre TI e negócio, inteligência de dados, entre outros, podem ser explorados com profundidade utilizando o CIO Codex como guia.
O framework permite que cada tema seja abordado a partir de múltiplas perspectivas: conceitual, prática, estratégica, operacional, técnica e de impacto.
Isso amplia o repertório do autor e a capacidade de criar variações e aprofundamentos sobre o mesmo assunto.
Diretriz 2: Adaptação do conteúdo ao perfil da audiência com base nas personas do Codex
O CIO Codex apresenta uma tipologia de dez personas que podem ser utilizadas para orientar a comunicação com diferentes públicos.
Com base nesse mapeamento, o profissional pode ajustar sua linguagem, profundidade e foco conforme o perfil da audiência pretendida.
Para profissionais iniciantes, o foco pode estar na construção de visão sistêmica, mapeamento de capacidades e definição de trilhas de aprendizado.
Para líderes em transição, o conteúdo pode abordar reposicionamento estratégico, construção de narrativa profissional e desenvolvimento de competências executivas.
Para CIOs e conselheiros, as mensagens podem focar em governança, riscos, alinhamento institucional e tomada de decisão baseada em capacidades.
Essa personalização garante maior aderência, engajamento e impacto das mensagens, além de posicionar o profissional como alguém que compreende a complexidade e a diversidade do ecossistema.
Diretriz 3: Utilização das estruturas do Codex para guiar a construção de conteúdos
As estruturas do CIO Codex podem ser utilizadas diretamente na construção de conteúdo.
Por exemplo:
Essa utilização direta das estruturas do CIO Codex aumenta a produtividade intelectual do profissional, melhora a qualidade dos conteúdos e garante coerência ao longo do tempo.
Diretriz 4: Escolha estratégica dos canais de disseminação
A escolha dos canais de comunicação deve considerar os objetivos do conteúdo, o perfil da audiência e a estratégia de posicionamento do profissional.
Entre os canais mais relevantes para disseminação baseada no CIO Codex, destacam-se:
A diversificação dos canais permite alcançar diferentes públicos, adaptar formatos e fortalecer a presença digital e institucional do profissional.
Diretriz 5: Engajamento com a comunidade e estímulo ao debate qualificado
Posicionamento técnico não é apenas emissão de conteúdo, e é, sobretudo, construção de diálogo.
O profissional que deseja se posicionar como referência deve estar disposto a interagir com sua audiência, responder a perguntas, participar de debates, receber críticas e rever suas posições com base em novos aprendizados.
O CIO Codex facilita esse engajamento ao oferecer uma base comum de conceitos, permitindo que diferentes profissionais debatam sobre os mesmos temas utilizando uma mesma linguagem.
Isso qualifica a conversa, reduz ruídos e aumenta o nível do debate coletivo.
Além disso, o uso do CIO Codex em comunidades técnicas, eventos, fóruns de discussão e programas de mentoria contribui para a ampliação do alcance do framework, para a construção de senso de pertencimento e para a disseminação de uma visão mais estruturada e madura sobre a função de tecnologia nas organizações.
A construção de autoridade técnica com base no CIO Codex exige atenção a boas práticas que asseguram consistência, relevância e legitimidade no posicionamento do profissional.
Ao utilizar o CIO Codex Framework como base para seu posicionamento técnico e para a disseminação estruturada de conteúdo, o profissional de tecnologia consolida sua presença no ecossistema com consistência, profundidade e relevância.
Ele transforma seu conhecimento em valor compartilhado, sua experiência em referência pública e sua visão em instrumento de transformação coletiva.
O impacto vai além da imagem individual, contribuindo para a construção de uma comunidade mais madura, conectada e preparada para liderar o futuro da tecnologia nas organizações.
diferencial e passou a ser uma necessidade organizacional crítica.
Em um cenário onde a transformação digital reconfigura mercados, acelera a obsolescência de modelos tradicionais e impulsiona a disrupção em múltiplos setores, as organizações que conseguem sincronizar sua capacidade tecnológica com sua agenda estratégica obtêm uma vantagem competitiva significativa.
Essa integração, no entanto, não acontece por acaso. Ela precisa ser intencional, estruturada e sustentada por uma lógica organizacional clara.
É nesse contexto que se insere o tópico Enterprise Strategy Integration e este tópico trata do uso do CIO Codex Framework como base conceitual e prática para conectar, de forma estruturada, as capacidades da área de Tecnologia da Informação com os objetivos estratégicos da organização.
Seu foco não está apenas em alinhar a TI com o negócio, mas em incorporar a tecnologia como parte integrante do desenho e execução da estratégia corporativa.
Trata-se de reposicionar a TI como coautora da visão de futuro da empresa, e não como executora tardia de decisões previamente tomadas.
Enterprise Strategy Integration amplia a perspectiva da aplicação do CIO Codex para além da TI, explorando sua contribuição como ferramenta de articulação entre funções organizacionais, como instrumento de planejamento de transformação digital e como modelo lógico para racionalizar investimentos, programas e decisões estratégicas que envolvam tecnologia.
Ele conecta a estrutura técnica da TI com as prioridades institucionais, utilizando o framework como uma plataforma comum de linguagem, avaliação e ação.
Este tópico responde a uma demanda crescente por parte de executivos, conselhos e times de liderança que buscam compreender e utilizar a TI como alavanca estratégica e não apenas como recurso de suporte.
Ele também atende à necessidade dos líderes de TI de se posicionarem como interlocutores legítimos nas discussões de planejamento, inovação e alocação de recursos, com voz ativa e repertório compatível com os temas de negócio.
A partir da lógica do CIO Codex, Enterprise Strategy Integration transforma a TI em eixo articulador da evolução organizacional, oferecendo uma estrutura para que decisões tecnológicas sejam tomadas com propósito, impacto e coerência com a estratégia de longo prazo.
O propósito central do tópico Enterprise Strategy Integration é permitir que a área de Tecnologia da Informação atue como um catalisador estruturado da estratégia empresarial, conectando suas capacidades, ativos e competências com os planos, metas e direcionadores corporativos.
Essa atuação depende da capacidade da TI de articular valor, antecipar cenários, estruturar entregas e demonstrar como sua evolução está diretamente associada ao sucesso da organização.
Ao incorporar o CIO Codex Framework nesse processo, a organização passa a dispor de uma arquitetura lógica que permite:
O objetivo não é apenas melhorar a comunicação entre TI e negócio.
Trata-se de viabilizar uma nova forma de conceber e executar a estratégia organizacional, com a tecnologia como elemento transversal, fundacional e direcionador.
Essa visão exige que a TI vá além da gestão de sistemas e infraestruturas e assume um papel ativo na modelagem de novos produtos, canais, experiências e processos.
Enterprise Strategy Integration também fortalece a disciplina de governança estratégica, ao oferecer mecanismos para monitoramento de progresso, avaliação de riscos, integração de métricas e estruturação de fóruns decisórios em que a TI participa de forma legítima e influente.
Além disso, o tópico propõe uma abordagem que valoriza a maturidade técnica e funcional da TI como pré-requisito para seu engajamento estratégico.
Ele orienta líderes a avaliar sua prontidão institucional, identificar lacunas e construir a credibilidade necessária para assumir um papel mais relevante nas decisões corporativas.
Este conteúdo é especialmente relevante para CIOs em processo de fortalecimento institucional, para líderes de tecnologia que desejam elevar sua influência estratégica, para conselheiros e executivos não técnicos que buscam integrar tecnologia à visão de negócio, e para áreas de planejamento, transformação e inovação que necessitam de uma base lógica para atuar de forma transversal e sustentável.
O conteúdo deste tópico está estruturado em cinco sub tópicos complementares, cada um abordando uma dimensão crítica da integração estratégica da TI com a organização.
Juntos, esses sub tópicos oferecem um percurso lógico que parte do planejamento estratégico, avança para a estruturação de programas e portfólios, passa pela articulação do valor da TI para a organização e culmina com a integração de governança, risco e performance:
A lógica entre os sub tópicos é progressiva e integrada e o conteúdo inicia com o planejamento estratégico da TI, amplia-se para a execução por meio de programas e portfólios, foca na demonstração de valor, e termina com a sustentação do posicionamento da TI por meio de mecanismos de governança.
Essa estrutura permite que o leitor, gestor ou conselheiro construa uma visão holística sobre como a TI pode se tornar um vetor de execução estratégica e um pilar institucional dentro da organização.
Ao aplicar o CIO Codex como base de toda essa construção, a organização estabelece uma linguagem comum, uma lógica estruturante e um modelo replicável para garantir que a tecnologia seja tratada não apenas como meio, mas como parte essencial da própria estratégia empresarial.
O planejamento estratégico da área de Tecnologia da Informação é, hoje, uma função crítica para organizações que reconhecem a tecnologia como motor de crescimento, inovação e diferenciação competitiva.
A TI não atua mais apenas como prestadora de serviços internos ou gestora de infraestrutura.
Seu papel se expandiu para incluir a habilitação de novos modelos de negócio, a digitalização de processos, a proteção institucional por meio da cibersegurança, a sustentação da experiência do cliente e a articulação entre áreas para viabilizar entregas integradas.
Neste novo contexto, o planejamento estratégico da TI não pode mais ser conduzido com base em intenções genéricas, listas de projetos desconectados ou reações táticas a demandas pontuais.
É necessário que a TI disponha de uma lógica estruturada para organizar sua visão de futuro, construir seu plano de evolução e alinhar suas iniciativas com os direcionadores estratégicos da organização.
O IT Reference Model do CIO Codex Framework foi concebido justamente com esse propósito. Ele funciona como uma base conceitual e prática para orientar a construção de um planejamento estratégico coerente, completo e mensurável para a área de Tecnologia da Informação.
Este modelo permite que a TI organize suas capabilities, identifique lacunas, defina prioridades, estabeleça objetivos claros e projete sua evolução de forma integrada com a organização como um todo.
Ao fazer isso, o modelo transforma o planejamento de TI em um processo contínuo de alinhamento estratégico, articulação institucional e criação de valor.
Este sub tópico apresenta em detalhe como o IT Reference Model pode ser aplicado como instrumento de planejamento estratégico da TI, integrando capacidades, ativos e objetivos em uma narrativa clara, lógica e orientada a resultados.
O uso do IT Reference Model como ferramenta central do planejamento estratégico da TI oferece diversos benefícios tangíveis e intangíveis, tanto para a área de tecnologia quanto para a organização como um todo.
Em primeiro lugar, ele transforma o planejamento em uma atividade analítica e estruturada, baseada em um modelo conceitual robusto, validado por práticas de mercado e articulado em torno de uma arquitetura clara de capabilities.
Esse modelo permite que a TI formule um plano que vá além de uma lista de iniciativas.
Trata-se de construir um verdadeiro mapa de desenvolvimento institucional, no qual cada projeto, ação ou frente de atuação esteja conectado a uma capability específica, a um objetivo estratégico e a um nível de maturidade desejado.
Isso aumenta a coerência interna do plano, melhora sua comunicabilidade e facilita o acompanhamento de sua execução.
Além disso, o uso do IT Reference Model fortalece o posicionamento da TI perante o board, os stakeholders executivos e as áreas de negócio.
Ao apresentar um planejamento baseado em capabilities e sustentado por critérios de maturidade, indicadores e roadmaps, a TI se posiciona como uma área estratégica, disciplinada e comprometida com resultados mensuráveis.
Outro benefício relevante é a possibilidade de conectar o planejamento estratégico da TI com outros frameworks já utilizados pela organização.
O IT Reference Model foi desenhado com compatibilidade para integração com ITIL, COBIT, SAFe, CMMI e outras estruturas amplamente adotadas no mercado.
Isso facilita a adoção do modelo em organizações que já possuem mecanismos formais de governança e gestão de portfólio.
Por fim, o modelo permite que o planejamento da TI incorpore temas emergentes e complexos, como inteligência artificial, automação inteligente, sustentabilidade digital, inovação aberta, entre outros.
Ao tratar cada tema como uma capability a ser desenvolvida, o IT Reference Model oferece o vocabulário, a estrutura e os critérios para que a TI incorpore esses temas de forma organizada e efetiva em sua agenda estratégica.
O processo de aplicação do IT Reference Model ao planejamento estratégico da TI pode ser conduzido em cinco etapas principais, que correspondem a uma jornada lógica de diagnóstico, definição de metas, planejamento de ações, priorização de iniciativas e monitoramento de resultados.
Etapa 1: Diagnóstico das capabilities existentes e identificação de lacunas
O primeiro passo é realizar um diagnóstico completo das capabilities que compõem a TI da organização, utilizando como referência as macro capabilities e capabilities descritas no IT Reference Model.
Esse diagnóstico deve incluir:
A coleta dessas informações pode ser feita por meio de oficinas com líderes da TI, entrevistas com gestores, análise documental, autoavaliação estruturada e mapeamento por especialistas.
O resultado deve ser um inventário completo das capabilities da área, com evidências que sustentem a avaliação realizada.
Etapa 2: Definição da visão de futuro da TI e metas de maturidade por capability
Com o diagnóstico em mãos, o próximo passo é definir onde a TI quer chegar em termos de maturidade e contribuição estratégica.
A visão de futuro deve ser expressa de forma objetiva, abrangente e alinhada com os direcionadores organizacionais.
Essa visão pode incluir:
A definição das metas de maturidade deve utilizar a escala de cinco níveis proposta pelo CIO Codex, que considera desde capabilities inexistentes até capacidades plenamente consolidadas e disseminadas.
A visão estratégica da TI será, portanto, a soma das metas evolutivas para todas as suas capabilities.
Etapa 3: Planejamento das ações e iniciativas necessárias para atingir as metas
Cada capability que precisa evoluir deve ser associada a um conjunto de ações estruturadas que viabilizem seu desenvolvimento.
Essas ações podem incluir:
O planejamento deve definir os responsáveis por cada ação, os marcos de entrega, os recursos necessários e os indicadores de sucesso.
O IT Reference Model oferece, para cada capability, sugestões de boas práticas, etapas de adoção, desafios comuns, tendências e indicadores.
Esses elementos devem ser utilizados como base para o detalhamento das iniciativas.
Etapa 4: Priorização das frentes de desenvolvimento com base em impacto e viabilidade
Nem todas as capabilities podem ou devem ser desenvolvidas ao mesmo tempo.
A priorização é fundamental para garantir foco, alocação eficiente de recursos e capacidade de execução.
O CIO Codex recomenda que a priorização considere critérios como:
A priorização pode ser feita por meio de matrizes visuais, scoring de critérios ou painéis executivos de decisão.
O resultado será um roadmap estratégico da TI, com frentes de evolução ordenadas por prioridade, com cronogramas, entregáveis e metas intermediárias.
Etapa 5: Estruturação da governança e dos mecanismos de acompanhamento
Por fim, o planejamento estratégico deve ser sustentado por mecanismos formais de governança, que garantam a execução disciplinada do plano, o monitoramento contínuo dos resultados e a capacidade de ajustes ao longo do tempo.
Essa governança deve incluir:
Fóruns regulares de revisão e decisão.
A governança também deve ser acompanhada por uma trilha de comunicação interna, que mantenha os times da TI engajados com o plano, e por mecanismos de aprendizagem institucional, que permitam capitalizar os aprendizados do processo.
A aplicação efetiva do IT Reference Model como instrumento de planejamento estratégico exige a adoção de boas práticas que aumentem sua aderência à realidade da organização e sua capacidade de gerar impacto.
A seguir, são destacados os principais fatores críticos de sucesso:
Ao utilizar o IT Reference Model como base para o planejamento estratégico, a área de Tecnologia da Informação se posiciona como um dos pilares estruturantes da organização, capaz de planejar com clareza, executar com disciplina e entregar com impacto.
O modelo transforma o planejamento da TI em um instrumento de evolução institucional, traduzindo capacidades em valor, estrutura em propósito e técnica em estratégia.
Transformação digital deixou de ser uma agenda periférica e tornou-se um imperativo organizacional.
Em praticamente todos os setores, observa-se um movimento de revisão profunda dos modelos de operação, relacionamento e entrega de valor ao mercado.
Organizações passam a repensar suas estruturas, redesenhar experiências, remodelar cadeias de valor e explorar novas possibilidades com base em dados, automação, inteligência artificial, plataformas digitais, ecossistemas de inovação e capacidades tecnológicas emergentes.
No entanto, a maioria das organizações encontra grandes desafios para estruturar e gerir essa transformação de forma eficaz.
Muitos esforços de transformação se mostram fragmentados, desarticulados, dependentes de líderes individuais ou desvinculados dos reais objetivos estratégicos da empresa.
O resultado é um cenário comum: projetos que não se sustentam, iniciativas que se sobrepõem ou colidem, investimentos que não geram retorno e uma organização cansada de “transformações” que não transformam.
Esse contexto evidencia a necessidade de tratar a transformação digital não como um conjunto de projetos isolados, mas como um programa organizacional estruturado, com direção estratégica clara, liderança efetiva, governança integrada e mecanismos de execução disciplinada.
Para que isso seja possível, é necessário um modelo conceitual que sirva como base para organizar e gerenciar a transformação com coerência, mensurabilidade e capacidade de adaptação.
O CIO Codex Framework, e em especial o seu IT Reference Model, oferece exatamente essa base.
Este sub tópico apresenta como o CIO Codex pode ser utilizado como uma plataforma metodológica para a estruturação e a gestão de programas de transformação digital.
O foco é garantir que a transformação seja concebida como uma jornada institucional, construída de forma coordenada, intencional e alinhada com os direcionadores estratégicos da organização.
A transformação digital bem-sucedida requer uma arquitetura lógica que permita conectar iniciativas, alinhar stakeholders, medir progresso e manter a coerência com os objetivos estratégicos da organização.
Estruturar a transformação como um programa não apenas melhora a governança e a gestão dos recursos, como também facilita o engajamento institucional, o acompanhamento por parte da liderança e a integração entre frentes complementares.
Programas de transformação estruturados com base no CIO Codex permitem que a organização:
Além disso, a utilização do CIO Codex nesse contexto contribui para transformar a narrativa da transformação digital.
Em vez de ser percebida como um modismo tecnológico, ela passa a ser compreendida como um processo estruturado de evolução institucional, baseado em capacidades críticas, maturidade organizacional e entrega de valor mensurável.
A capacidade de estruturar a transformação digital como um programa coeso e legitimado institucionalmente torna-se, assim, uma competência organizacional essencial para liderar na nova economia.
O CIO Codex oferece o alicerce para que essa competência seja construída com base em lógica, consistência e governança estratégica.
A estruturação e a gestão de programas de transformação digital utilizando o CIO Codex Framework podem ser organizadas em cinco fases, que cobrem o ciclo completo desde o diagnóstico até a execução e o monitoramento.
Fase 1: Definição da ambição estratégica e dos direcionadores de transformação
Todo programa de transformação digital deve iniciar com uma clareza absoluta sobre seu propósito.
Isso exige que a organização defina, de forma objetiva:
Essa definição pode ser feita com base no bloco Why do CIO Codex, que fornece elementos para compreender o papel estratégico da TI e sua contribuição para os objetivos institucionais.
A partir daí, são estabelecidos os direcionadores de transformação, que servirão como norte para todo o programa.
Fase 2: Avaliação de maturidade e definição das capabilities críticas
Com os direcionadores definidos, é necessário mapear o estágio atual da organização.
Isso envolve a avaliação da maturidade em capabilities relevantes, utilizando o IT Reference Model como referência.
Essa análise permite identificar:
A avaliação pode ser conduzida por meio de oficinas, entrevistas, surveys e análises de evidências documentais.
O resultado será um diagnóstico estratégico que orientará o desenho do programa de forma personalizada à realidade da organização.
Fase 3: Estruturação do portfólio de iniciativas de transformação
Com base no diagnóstico, o próximo passo é desenhar o portfólio de iniciativas que comporá o programa de transformação.
Cada iniciativa deve ser conectada a capabilities específicas, com clareza sobre seus objetivos, escopo, impacto esperado e interdependência com outras frentes.
O portfólio deve contemplar diferentes tipos de iniciativas, como:
O CIO Codex permite classificar as iniciativas de acordo com as macro capabilities e o nível de maturidade desejado, garantindo alinhamento com a estratégia e coerência na evolução da organização.
Fase 4: Estabelecimento da governança do programa
A gestão eficaz do programa de transformação depende da existência de um modelo de governança que assegure:
O CIO Codex recomenda a criação de um escritório de transformação ou um comitê de governança específico para o programa, com representantes de TI, negócio, áreas de apoio e patrocinadores estratégicos.
Esse comitê deve operar com base em dados, evidências e alinhamento com os objetivos de longo prazo da organização.
Fase 5: Monitoramento de impacto e aprendizado institucional
A última fase da gestão do programa envolve o monitoramento contínuo de resultados e a incorporação de aprendizados ao longo do processo.
O CIO Codex sugere o uso de KPIs, OKRs e métricas de maturidade para cada capability envolvida, permitindo:
Esse monitoramento deve ser integrado aos ciclos de planejamento estratégico da organização, garantindo que a transformação digital seja percebida como parte da estratégia institucional e não como um projeto isolado ou temporário.
A estruturação e a gestão bem-sucedida de programas de transformação digital com base no CIO Codex exigem atenção a uma série de boas práticas que aumentam a chance de êxito e reduzem os riscos de fracasso ou esvaziamento institucional do programa:
Ao utilizar o CIO Codex Framework como base para estruturar e gerenciar programas de transformação digital, a organização transforma a incerteza em clareza, a complexidade em estrutura e a ambição em progresso mensurável.
O modelo permite que a transformação deixe de ser um esforço reativo e fragmentado e passe a ser uma jornada estratégica, institucionalizada e capaz de produzir valor sustentável ao longo do tempo.
O crescimento da complexidade organizacional, a pressão por resultados tangíveis e a aceleração tecnológica impõem às áreas de Tecnologia da Informação o desafio de gerir seu portfólio de iniciativas com maior inteligência estratégica, coerência institucional e alinhamento com os objetivos corporativos.
Não basta mais gerir listas de projetos e o novo contexto exige que a composição do portfólio reflita prioridades reais, capacidades organizacionais críticas e o impacto esperado sobre a estratégia da empresa.
Nesse cenário, torna-se essencial adotar um modelo de planejamento de portfólio que vá além das abordagens convencionais baseadas em orçamento, cronograma ou demanda espontânea.
É necessário estruturar o portfólio com base nas capacidades que a organização precisa desenvolver, ampliar ou consolidar para executar sua estratégia com sucesso.
Esse é o princípio que fundamenta o conceito de portfólio orientado a capabilities, amplamente reconhecido como uma prática avançada de governança e alinhamento estratégico.
O CIO Codex Framework, ao apresentar um modelo estruturado de capabilities organizadas por macrotemas e níveis de maturidade, fornece a base ideal para a implementação de um modelo de portfólio orientado a capacidades.
Com essa abordagem, o portfólio de TI deixa de ser um somatório de demandas e passa a se tornar um instrumento de execução da estratégia institucional, com lógica, critérios e mecanismos claros de priorização e acompanhamento.
Este sub tópico apresenta como estruturar o planejamento do portfólio de iniciativas tecnológicas utilizando o CIO Codex como referência.
O foco está na articulação entre capacidades de negócio, capacidades de TI, metas estratégicas e critérios objetivos de decisão.
O objetivo é transformar a gestão do portfólio em uma prática integrada, transparente e alinhada com os resultados esperados pela organização.
A adoção de uma abordagem de portfólio orientada a capabilities representa uma mudança de paradigma na forma como a TI contribui para os objetivos corporativos.
O valor estratégico dessa abordagem está em sua capacidade de conectar diretamente as iniciativas tecnológicas ao impacto que se espera obter sobre capacidades críticas da organização.
Trata-se de planejar investimentos e esforços com base naquilo que realmente importa para o futuro da empresa.
Essa abordagem permite que a TI:
Ao utilizar o CIO Codex como base para esse modelo, a organização ancora seu portfólio em uma estrutura conceitual robusta, que já contempla a definição das capabilities necessárias, seus atributos, critérios de maturidade, desafios, indicadores e melhores práticas.
Isso transforma a lógica de portfólio de uma abordagem transacional para uma abordagem transformacional.
O valor também se manifesta na comunicação com stakeholders.
Um portfólio organizado por capabilities facilita o diálogo entre áreas técnicas e executivas, pois torna explícito o propósito de cada iniciativa e sua contribuição para o desenvolvimento institucional.
Essa clareza aumenta o engajamento, reduz conflitos de prioridade e fortalece o posicionamento da TI como função estratégica.
A aplicação prática do modelo de portfólio orientado a capacidades com base no CIO Codex pode ser estruturada em cinco etapas, que representam um ciclo contínuo de planejamento, execução, revisão e evolução.
Etapa 1: Tradução da estratégia organizacional em capabilities prioritárias
A primeira etapa consiste em analisar o planejamento estratégico da organização e identificar quais capacidades são críticas para a execução bem-sucedida dessa estratégia.
Isso envolve:
O CIO Codex permite essa tradução por meio de sua organização temática, que conecta capabilities de TI a temas estratégicos como eficiência, inovação, segurança, dados, cultura digital e experiência do cliente.
Etapa 2: Avaliação da maturidade atual das capabilities mapeadas
Uma vez identificadas as capabilities críticas, é necessário avaliar seu nível atual de maturidade na organização.
Essa avaliação pode ser feita com base nos critérios do IT Reference Model, que contempla cinco níveis de maturidade para cada capability, considerando fatores como presença formal, consistência de execução, integração com o negócio, geração de valor e capacidade de adaptação.
A avaliação pode ser realizada por meio de oficinas com líderes de TI e negócio, aplicação de surveys estruturados, análise de evidências e benchmarking interno.
O resultado deve ser um mapa de maturidade que indique onde a organização está e onde precisa chegar para cada capability relevante.
Etapa 3: Priorização das capabilities e definição das trilhas de desenvolvimento
Com base na avaliação de maturidade, é possível classificar as capabilities em quatro grupos:
Essa classificação permite a definição de trilhas de desenvolvimento, ou seja, sequências lógicas de iniciativas que visam elevar a maturidade das capabilities prioritárias.
Cada trilha pode conter projetos, programas, ações de capacitação, aquisições tecnológicas ou reorganizações estruturais.
Etapa 4: Construção do portfólio e alinhamento com os processos de governança
Com as trilhas definidas, o próximo passo é consolidar o portfólio de iniciativas.
Cada iniciativa deve estar vinculada a uma capability, com informações claras sobre:
Esse portfólio deve ser integrado aos processos de governança da organização, com ritos de priorização, acompanhamento, reavaliação e encerramento.
O uso de dashboards visuais e heatmaps de capabilities facilita a visualização do progresso e o diálogo com diferentes públicos.
Etapa 5: Monitoramento de impacto e realinhamento contínuo
Por fim, o modelo exige o monitoramento contínuo do impacto das iniciativas sobre as capabilities.
Isso pode ser feito por meio da atualização periódica do nível de maturidade, da análise de indicadores de performance e da realização de ciclos de avaliação com os líderes das frentes envolvidas.
Esse monitoramento permite:
A implementação bem-sucedida de um modelo de portfólio orientado a capabilities exige atenção a uma série de fatores que aumentam sua efetividade e mitigam riscos comuns:
Ao adotar um modelo de planejamento de portfólio com base em capacidades de negócio, a área de Tecnologia da Informação se reposiciona como uma alavanca da estratégia organizacional, conectando suas entregas à construção de capacidades críticas, alinhando recursos com valor percebido e construindo uma TI que entrega não apenas projetos, mas competências que sustentam o crescimento, a inovação e a resiliência da organização.
À medida que as organizações se tornam mais digitais, integradas e orientadas por dados, cresce de forma substancial a expectativa em relação à função de Tecnologia da Informação como vetor de valor.
A TI deixa de ser vista apenas como provedora de serviços e soluções operacionais e passa a ser avaliada por sua capacidade de gerar valor mensurável, estratégico e sustentável.
Essa mudança de perspectiva redefine a forma como a área se posiciona internamente, como se comunica com stakeholders e, principalmente, como estrutura sua atuação e suas prioridades.
Nesse novo cenário, não basta mais que a TI funcione bem.
Ela precisa comprovar, de forma clara e objetiva, que está contribuindo efetivamente para os resultados da organização.
Essa contribuição pode se dar por meio da geração de eficiência, da ampliação de receita, da aceleração de inovação, da melhoria da experiência dos clientes, da elevação da segurança institucional, da redução de riscos ou da sustentação de posicionamentos estratégicos como sustentabilidade, governança ou transformação cultural.
No entanto, muitas áreas de TI ainda enfrentam dificuldades para articular esse valor, seja por limitações conceituais, seja por falta de instrumentos estruturados para conectar suas entregas ao impacto organizacional.
O CIO Codex Framework surge como um catalisador nesse processo, oferecendo uma base lógica, um vocabulário estruturado e mecanismos concretos para que a TI se posicione como um ativo gerador de valor sistêmico.
Este sub tópico apresenta como o CIO Codex pode ser utilizado como instrumento para estruturar a geração de valor organizacional por meio da TI.
O objetivo é permitir que os líderes de tecnologia articulem suas entregas em termos de impacto, construam indicadores relevantes, comuniquem seu valor com clareza e alinhem suas capacidades às prioridades do negócio.
Demonstrar valor é uma das tarefas mais críticas para qualquer função organizacional, e no caso da TI, essa exigência ganha contornos ainda mais intensos. Isso ocorre porque a TI lida com investimentos significativos, mudanças estruturais, riscos complexos e interfaces com praticamente todas as áreas da organização.
Assim, sua capacidade de justificar recursos, defender iniciativas e sustentar seu protagonismo depende diretamente de sua habilidade de comprovar o valor que gera.
Gerar valor, no entanto, não é apenas entregar soluções tecnológicas:
O valor estratégico de estruturar essa lógica com base no CIO Codex está em quatro pontos principais:
Ao estruturar a geração de valor com base nesse modelo, a TI deixa de ser interpretada como centro de custo e passa a ser compreendida como um dos principais ativos da organização, com capacidade de influenciar diretamente seus resultados e sua sustentabilidade no médio e longo prazo.
A estruturação da geração de valor da TI com base no CIO Codex pode ser organizada em cinco etapas, que conectam diagnóstico, modelagem de valor, construção de métricas, comunicação e governança.
Etapa 1: Mapeamento das frentes de valor com base na estratégia organizacional
O primeiro passo é identificar de forma estruturada quais são as frentes pelas quais a TI pode gerar valor para a organização.
Essas frentes podem ser definidas com base na estratégia institucional, nas metas organizacionais e nos desafios operacionais e competitivos do negócio.
As frentes mais comuns incluem:
Cada uma dessas frentes deve ser traduzida em termos que possam ser conectados às capabilities da TI descritas no IT Reference Model.
Etapa 2: Conexão entre capabilities e objetivos de valor
Com as frentes de valor definidas, é necessário identificar quais capabilities da TI têm maior potencial de contribuir para cada uma delas.
Essa conexão pode ser feita utilizando as macro capabilities do CIO Codex como estrutura base.
Por exemplo:
Ao mapear essas conexões, a TI constrói uma matriz de contribuição que serve como guia para a priorização de iniciativas, definição de investimentos e comunicação com a organização.
Etapa 3: Construção de indicadores, metas e critérios de sucesso
Para que a geração de valor deixe de ser uma intenção e passe a ser uma prática,
é necessário construir indicadores que mensurem os resultados alcançados em cada frente.
Esses indicadores podem incluir:
Além disso, recomenda-se utilizar OKRs (Objectives and Key Results) para conectar os objetivos estratégicos da TI com os resultados-chave esperados em cada frente de valor.
O CIO Codex fornece exemplos de OKRs associados a capabilities específicas, que podem ser adaptados ao contexto da organização.
Etapa 4: Comunicação estruturada do valor gerado pela TI
Gerar valor não basta e é preciso comunicar esse valor de forma clara, objetiva e contínua.
Para isso, é necessário desenvolver uma estratégia de comunicação que inclua:
A linguagem deve ser adaptada ao público, utilizando termos estratégicos para executivos, exemplos operacionais para gestores de negócio e dados comparativos para conselhos e investidores.
Etapa 5: Governança da geração de valor e evolução contínua
Por fim, a geração de valor precisa estar inserida na governança da TI e da organização.
Isso significa:
Esse processo transforma a geração de valor em um ciclo contínuo de evolução, aprendizado e aprimoramento institucional.
Para garantir que a geração de valor pela TI seja reconhecida, mensurada e institucionalizada, é importante considerar um conjunto de boas práticas que aumentam a legitimidade e a efetividade do processo:
Ao utilizar o CIO Codex Framework como base para estruturar a geração de valor da TI, a organização transforma esforço técnico em impacto estratégico, articula suas capacidades com os resultados que importam e fortalece sua função de tecnologia como eixo institucional de sustentabilidade, competitividade e evolução organizacional.
À medida que as organizações se tornam mais dependentes da tecnologia em suas operações, estratégias e relacionamento com o mercado, cresce exponencialmente a complexidade associada à governança da função de TI.
A atuação da tecnologia da informação envolve decisões críticas relacionadas a investimentos, segurança da informação, conformidade regulatória, continuidade de negócios, desempenho organizacional, sustentabilidade digital e transformação.
Nesse contexto, o alinhamento entre os mecanismos de governança, os sistemas de gestão de risco e os modelos de avaliação de performance da TI torna-se uma prioridade institucional.
Durante muito tempo, esses três domínios foram tratados de maneira isolada dentro das organizações.
A governança de TI era abordada sob o viés da conformidade e do controle orçamentário, a gestão de riscos concentrava-se em segurança da informação e continuidade operacional, e a performance da TI era medida majoritariamente por indicadores técnicos.
Essa fragmentação gerava ineficiências, dificultava a visão integrada e reduzia a capacidade da organização de tomar decisões informadas sobre a função tecnológica.
O CIO Codex Framework apresenta uma oportunidade de superação dessa fragmentação, ao oferecer uma estrutura que permite integrar governança, risco e performance da TI dentro de uma lógica unificada, com base em capabilities organizacionais, critérios de maturidade, direcionadores estratégicos e modelos de valor.
Essa integração é fundamental para que a tecnologia seja gerida com responsabilidade, coerência e legitimidade, tanto do ponto de vista técnico quanto estratégico.
Este sub tópico apresenta como o CIO Codex pode ser aplicado para estruturar o alinhamento entre os pilares de governança, risco e performance, de forma que a TI possa operar com mais transparência, previsibilidade, accountability e impacto organizacional.
A convergência entre governança, risco e performance é um dos pilares de maturidade institucional em organizações contemporâneas.
A capacidade de alinhar essas dimensões permite que a organização compreenda o valor da TI, avalie suas vulnerabilidades, acompanhe seus resultados e tome decisões com base em critérios objetivos, consistentes e alinhados à estratégia corporativa.
Do ponto de vista da governança, o alinhamento com o CIO Codex permite que conselhos, comitês e lideranças compreendam com mais clareza a estrutura, as entregas e os riscos associados à função de TI.
Isso amplia a transparência, melhora o processo decisório e fortalece a confiança entre os stakeholders.
Do ponto de vista da gestão de riscos, o uso do CIO Codex como base estrutural permite mapear as principais áreas de exposição da organização em termos de tecnologia, identificar gaps de capacidade que representam risco institucional e implementar controles mais precisos e proporcionais ao nível de maturidade da organização.
Do ponto de vista da performance, a estruturação com base em capabilities oferece uma nova lógica para avaliação dos resultados da TI.
Em vez de focar exclusivamente em indicadores operacionais, passa-se a avaliar a efetividade da área por sua capacidade de desenvolver competências críticas, gerar valor, sustentar iniciativas estratégicas e contribuir com a execução do plano institucional.
Além disso, o alinhamento entre esses três pilares reduz redundâncias, elimina zonas de conflito, facilita a priorização de investimentos e promove uma gestão integrada da função tecnológica, com benefícios para todas as áreas da organização.
Ao aplicar o CIO Codex como base para esse alinhamento, a organização adota uma abordagem moderna, estratégica e orientada por valor, com capacidade de articular tecnologia, risco e resultado dentro de um mesmo modelo conceitual.
A implementação do alinhamento entre governança, risco e performance com base no CIO Codex Framework pode ser organizada em cinco etapas, que constroem progressivamente uma arquitetura de gestão integrada da função de TI.
Etapa 1: Definição dos mecanismos de governança da TI alinhados ao framework
O primeiro passo é estruturar os mecanismos formais de governança da TI com base nas diretrizes conceituais do CIO Codex.
Isso inclui:
A governança da TI não deve ser um mecanismo isolado.
Ela deve estar integrada à governança corporativa e articular-se com as instâncias decisórias que determinam os rumos da organização.
Etapa 2: Identificação e classificação dos riscos associados às capabilities da TI
Com os mecanismos de governança definidos, é necessário estruturar a gestão de riscos com base no modelo de capabilities do CIO Codex.
Essa estrutura permite:
Essa abordagem desloca a gestão de riscos de um modelo centrado em ativos ou eventos isolados para uma lógica mais ampla, baseada em capacidades estruturais da TI.
Etapa 3: Definição dos indicadores de performance baseados em capacidades
A terceira etapa envolve a construção de um sistema de indicadores que permita medir de forma coerente a performance da TI, utilizando as capabilities do CIO Codex como unidade de análise.
Isso inclui:
Essa lógica permite que a avaliação da performance da TI vá além da mensuração de esforço, prazo ou disponibilidade técnica, e passe a incluir sua capacidade de gerar impacto real, sustentado e estratégico.
Etapa 4: Integração entre os sistemas de governança, risco e performance
Com os três pilares estruturados, a etapa seguinte consiste em promover sua integração.
Essa integração pode ser operacionalizada por meio de:
Essa convergência fortalece a disciplina organizacional, amplia a visibilidade executiva sobre a TI e permite decisões mais ágeis, informadas e alinhadas com o propósito institucional.
Etapa 5: Evolução contínua e institucionalização do modelo
Por fim, o modelo de alinhamento entre governança, risco e performance deve ser tratado como uma construção em constante aprimoramento.
Isso requer:
Ao tratar o modelo como um sistema vivo, a organização garante que sua gestão da função de TI permaneça atual, relevante e aderente aos desafios do seu tempo.
A implementação do alinhamento entre governança, risco e performance com base no CIO Codex exige atenção a boas práticas que garantem sua efetividade e sua aceitação institucional:
Ao estruturar o alinhamento entre governança, risco e performance com base no CIO Codex Framework, a organização estabelece um modelo moderno, robusto e estratégico de gestão da função tecnológica.
Esse modelo transforma a TI em uma função institucionalmente madura, capaz de operar com segurança, entregar com impacto e sustentar sua evolução com disciplina, legitimidade e alinhamento com os objetivos organizacionais de longo prazo.
Em um cenário de transformação digital acelerada e de reinvenção contínua das funções organizacionais, torna-se cada vez mais evidente que o sucesso de uma área de Tecnologia da Informação não é alcançado apenas por seus líderes, mas pela maturidade coletiva das equipes que a compõem.
Competência organizacional não é a soma aritmética de talentos individuais, mas sim o resultado da integração coerente entre capacidades técnicas, modelos operacionais, cultura, estruturas e relacionamentos.
O tópico Team Evolution Planning parte dessa premissa fundamental e ao expandir o olhar da dimensão individual para o nível coletivo, este tópico apresenta o CIO Codex Framework como um instrumento poderoso para diagnóstico, planejamento e desenvolvimento de times e áreas de TI.
Sua abordagem considera não apenas a performance atual das equipes, mas sua prontidão para evoluir em direção a um modelo de TI mais estratégico, transversal e preparado para os desafios de médio e longo prazo.
A construção de uma TI protagonista, capaz de gerar valor sustentável, depende da existência de times que compreendam seu papel dentro da organização, que dominem capacidades críticas, que sejam organizados por propósito e que estejam alinhados aos direcionadores estratégicos do negócio.
Mais do que formar bons profissionais, é necessário formar equipes coerentes, integradas e orientadas por lógica sistêmica.
O CIO Codex Framework fornece os insumos conceituais e práticos para essa construção e a partir de seus três blocos estruturantes, Why, How e What, o framework permite avaliar onde a TI está, onde precisa chegar e como construir esse caminho de forma estruturada, mensurável e comunicável.
Ele orienta desde a identificação de gaps críticos até a definição de roadmaps de evolução, passando por análises de maturidade, organização funcional e articulação com stakeholders internos e externos.
Team Evolution Planning propõe, portanto, uma nova forma de encarar o desenvolvimento das áreas de tecnologia: não como um conjunto de iniciativas isoladas, mas como um processo contínuo e estratégico de capacitação organizacional, fundamentado em uma arquitetura lógica de capacidades, ativos e direcionadores.
O propósito deste tópico é permitir que líderes de tecnologia, em especial CIOs, diretores, gerentes e líderes funcionais, utilizem o CIO Codex Framework como base metodológica para estruturar o desenvolvimento evolutivo de suas equipes e áreas, de forma alinhada com a estratégia organizacional, com a agenda de transformação e com as expectativas do ecossistema em que a organização está inserida.
Esse planejamento envolve múltiplas dimensões: capacidades técnicas, estrutura organizacional, cultura interna, modelo operacional, maturidade de processos, relacionamento com o negócio, entre outras.
O desafio está em integrar essas dimensões dentro de um referencial claro, que permita avaliar o estado atual da equipe, identificar prioridades, mobilizar recursos e construir um plano de ação coerente, factível e mensurável.
Ao estruturar essa jornada com base no Codex, o líder de TI passa a dispor de:
O objetivo não é criar um plano genérico de capacitação, mas sim construir um mecanismo contínuo de análise e evolução da TI como função organizacional, capaz de antecipar demandas, fortalecer competências e aumentar a legitimidade da área em sua interface com o negócio, com o board e com o ecossistema externo.
Este tópico é especialmente relevante para as seguintes personas do CIO Codex: CIOs em busca de atualização, executivos de áreas correlatas que precisam entender a TI como função estratégica, gestores de RH e desenvolvimento organizacional com foco em TI, educadores e mentores com atuação institucional, consultores de transformação, e empreendedores de tecnologia que precisam estruturar suas áreas com visão de longo prazo.
O conteúdo deste tópico está estruturado em cinco sub tópicos, que abordam de forma complementar os elementos críticos para o desenvolvimento organizacional de times e áreas de TI.
Cada sub tópico foca em um aspecto específico do planejamento evolutivo, e juntos compõem uma jornada metodológica que parte da análise diagnóstica e culmina no reposicionamento estratégico da função de TI:
A lógica entre os sub tópicos é progressiva. Inicia-se com um diagnóstico técnico, avança para análise de lacunas, passa pela estruturação de um plano evolutivo, inclui a articulação com stakeholders e culmina no reposicionamento estratégico.
No entanto, cada sub tópico pode ser explorado isoladamente, conforme o estágio de maturidade da organização ou o foco de atuação do líder de tecnologia.
O CIO Codex atua, em todo o percurso, como ferramenta conceitual, técnica e comunicacional, permitindo que o processo de desenvolvimento de equipes deixe de ser reativo ou disperso e passe a operar com foco, estrutura e aderência à estratégia da organização.
A construção de uma área de Tecnologia da Informação resiliente, estratégica e alinhada às demandas do negócio começa por uma tarefa fundamental: compreender com profundidade quais capacidades a área já possui, quais estão subdesenvolvidas e quais são inexistentes, mas necessárias para os desafios futuros.
Essa avaliação não deve ser feita de maneira informal, intuitiva ou superficial. Pelo contrário, ela deve ser estruturada a partir de uma lógica clara, que permita enxergar a TI não como um conjunto de pessoas e sistemas isolados, mas como um corpo organizacional dotado de capacidades específicas que o habilitam a operar, inovar e liderar.
Capacidades, nesse contexto, não são meras competências técnicas.
Elas representam a articulação de conhecimentos, processos, ativos, práticas e comportamentos que permitem que a área de TI entregue valor, se adapte ao ambiente e contribua para a estratégia institucional.
Avaliar capacidades, portanto, é analisar a prontidão da área para cumprir sua missão estratégica.
Este sub tópico propõe a aplicação do CIO Codex Framework como referência metodológica para essa avaliação.
A partir dos três blocos que compõem a dimensão “What”, IT Assets, IT Capabilities e IT Reference Model, é possível realizar um diagnóstico estruturado das capacidades da área de TI, levando em conta desde seus fundamentos técnicos até sua atuação estratégica e sua maturidade funcional.
O objetivo é sair da percepção difusa e entrar em um processo de análise objetiva, comparável e comunicável.
A avaliação de capacidades é o ponto de partida para qualquer iniciativa de desenvolvimento organizacional em tecnologia.
É ela que permitirá identificar lacunas, planejar evoluções, priorizar investimentos e alinhar a área às expectativas do negócio.
Trata-se de enxergar a TI como uma entidade funcional que precisa ser compreendida em sua completude antes de ser transformada.
Realizar uma avaliação estruturada das capacidades de uma área de TI é um exercício de inteligência organizacional.
Permite enxergar a TI como um sistema integrado de entregas, competências e ativos, e não apenas como um somatório de talentos individuais ou um inventário de tecnologias.
Essa visão sistêmica é o que diferencia líderes operacionais de líderes estratégicos.
O valor estratégico dessa avaliação está em sua capacidade de:
Ignorar a avaliação de capacidades leva à gestão intuitiva.
Sem uma base clara sobre o que a TI realmente sabe fazer, não é possível planejar sua transformação de forma consistente.
O risco é cair em ciclos de investimento mal direcionado, desalinhamento com o negócio, sobrecarga das equipes e incapacidade de articulação com stakeholders internos e externos.
Além disso, a avaliação estruturada serve como ferramenta de comunicação.
Permite explicar de forma clara e objetiva onde a área está madura, onde precisa de apoio, quais capacidades sustentam os projetos estratégicos em curso e por que determinados investimentos são prioritários.
Ao utilizar o CIO Codex como referência para essa avaliação, o líder de TI ancora suas análises em um modelo conceitual robusto, alinhado às melhores práticas de mercado e à lógica esperada por conselhos, boards e estruturas de governança.
A aplicação do CIO Codex Framework para a avaliação de capacidades pode ser estruturada em três frentes complementares, baseadas nos três blocos da dimensão “What”: IT Assets, IT Capabilities e IT Reference Model.
Juntas, essas frentes oferecem uma visão holística da função de TI.
Frente 1 – Avaliação de Ativos de TI (IT Assets)
Nesta frente, o foco é analisar a infraestrutura, os recursos e os elementos culturais que sustentam a operação da área.
A avaliação deve considerar os seguintes elementos:
Cada camada de ativo deve ser avaliada quanto à sua robustez, escalabilidade, flexibilidade, integridade e aderência às diretrizes organizacionais.
O framework propõe que o foco esteja nas propriedades perenes dos ativos, e não apenas nas tecnologias específicas que os compõem.
Frente 2 – Avaliação de Capacidades Críticas (IT Capabilities)
Aqui, o foco é nas competências organizacionais da área de TI. O CIO Codex apresenta um conjunto de macro capabilities organizadas em camadas, como:
Para cada uma dessas capabilities, o líder de TI deve avaliar:
A autoavaliação pode ser feita por meio de workshops, entrevistas com gestores, aplicação de questionários estruturados ou revisões baseadas em evidências.
Frente 3 – Avaliação com base no Modelo de Referência (IT Reference Model)
O IT Reference Model do Codex detalha, para cada capability, elementos como:
Utilizar esse modelo como instrumento de avaliação permite um aprofundamento analítico.
Cada gestor da área pode se posicionar em relação aos critérios de maturidade do CIO Codex, identificando em que estágio está sua responsabilidade e onde pretende chegar. Além disso, o modelo permite comparar a maturidade da organização com benchmarks de mercado e com outras áreas internas.
Frente 4 - Integração das três frentes
Após a avaliação separada de ativos, capacidades e modelos de referência, os resultados devem ser consolidados em um mapa de capacidades da TI.
Esse mapa pode ser visualizado por meio de dashboards, matrizes de calor, gráficos radar ou outros formatos visuais que facilitem a análise integrada.
A ideia é construir uma visão compartilhada da TI como função organizacional.
Para que a avaliação de capacidades gere valor real, e não apenas relatórios estéticos ou diagnósticos inócuos, é essencial adotar uma série de boas práticas que aumentem a profundidade, a objetividade e a aplicabilidade dos resultados.
A seguir, estão os principais direcionadores para essa aplicação:
Realizar uma avaliação de capacidades com base no CIO Codex Framework transforma a gestão da TI.
A área deixa de ser percebida como caixa-preta e passa a ser vista como um conjunto integrado de capacidades estratégicas, que podem e devem ser analisadas, desenvolvidas e comunicadas com clareza.
Essa avaliação inaugura a jornada de transformação organizacional da TI e é o primeiro passo para construir equipes mais fortes, líderes mais preparados e estruturas mais alinhadas ao futuro dos negócios.
Após a realização de um diagnóstico estruturado das capacidades de uma área de Tecnologia da Informação, surge o próximo passo lógico e indispensável: a identificação de gaps técnicos e a priorização de ações de desenvolvimento.
Enquanto o diagnóstico aponta a fotografia do presente, o processo de identificação de lacunas traça as fronteiras entre o que a organização é e o que ela precisa ser para atingir seus objetivos estratégicos.
Este processo não se limita à constatação de ausências ou fragilidades.
Ele representa, sobretudo, uma oportunidade de reorientar o foco da evolução da TI, ancorando investimentos, iniciativas e decisões em uma lógica coerente com o valor que a área deve entregar.
Lacunas técnicas não são apenas falhas operacionais ou desconhecimento pontual.
São sinais de desalinhamento entre as capacidades existentes e as exigências do contexto atual e futuro da organização.
Essas lacunas podem se manifestar em múltiplas dimensões, como ausência de domínio sobre determinadas tecnologias, baixa maturidade em processos críticos, insuficiência de habilidades em gestão de projetos complexos, lacunas em arquitetura corporativa, deficiências na integração de sistemas, falhas na proteção cibernética ou dificuldades na articulação com o negócio.
A identificação dessas lacunas é o início de um movimento de transformação consciente.
Para que esse movimento seja eficaz, é preciso mais do que intuição ou senso comum.
É necessário método, critérios, alinhamento institucional e uma estrutura conceitual que permita compreender, categorizar e priorizar essas lacunas.
O CIO Codex Framework oferece essa estrutura, possibilitando que os líderes de tecnologia transformem constatações isoladas em planos coordenados de desenvolvimento técnico e organizacional.
Neste sub tópico, será explorada a lógica de identificação de gaps com base no CIO Codex, bem como os mecanismos para transformar essas lacunas em decisões prioritárias, articuladas com a estratégia e suportadas por uma linguagem compreensível para os diferentes públicos da organização.
Identificar e priorizar gaps técnicos de forma estruturada é uma das tarefas mais estratégicas da liderança em tecnologia.
Isso porque decisões de desenvolvimento, contratação, reorganização, investimento em ferramentas ou estruturação de projetos devem se basear em uma visão clara sobre onde a organização está vulnerável ou defasada em relação às exigências do ambiente.
Quando a identificação de gaps não é conduzida com método, corre-se o risco de adotar ações desarticuladas, baseadas em sintomas e não em causas.
Equipes podem ser sobrecarregadas com treinamentos que não resolvem os problemas reais. Investimentos podem ser feitos em tecnologias que não resolvem as fragilidades centrais.
Recursos podem ser alocados para responder pressões pontuais, sem tratar as ineficiências estruturais da área.
Por outro lado, uma abordagem estruturada permite transformar a fragilidade em estratégia.
Os gaps deixam de ser vistos como problemas e passam a ser entendidos como oportunidades claras de evolução, cuja resolução está alinhada com a geração de valor.
Isso permite que os líderes de TI:
Além disso, a clareza sobre os gaps facilita a comunicação interna, especialmente com áreas de apoio como Recursos Humanos, Financeiro e Governança.
Explicar por que determinadas capacidades precisam ser desenvolvidas, por que certos perfis devem ser contratados ou por que um projeto precisa de reforço torna-se mais fácil quando há um mapa claro das lacunas a serem preenchidas.
Ao utilizar o CIO Codex como referencial para esse processo, a organização ancora suas decisões em um modelo conceitual reconhecido, baseado em boas práticas de mercado e alinhado à lógica de uma TI que entrega valor e não apenas serviços.
A identificação de gaps técnicos e a priorização de desenvolvimento com base no CIO Codex Framework pode ser organizada em cinco etapas, que combinam análise diagnóstica, categorização de lacunas, aplicação de critérios de priorização e planejamento de ações estruturadas.
Etapa 1: Consolidação do diagnóstico e análise das capacidades avaliadas
Antes de iniciar a identificação de gaps, é essencial revisar os resultados da avaliação de capacidades previamente realizada.
A organização deve trabalhar com dados consolidados, preferencialmente apresentados em matrizes, dashboards ou relatórios que evidenciem:
Esse panorama permite distinguir entre pontos fortes a serem potencializados, capacidades consolidadas e áreas com necessidade clara de desenvolvimento.
Etapa 2: Identificação dos gaps por categoria conceitual
Os gaps devem ser identificados e classificados com base em categorias estruturadas.
O CIO Codex permite utilizar suas macro capabilities e temas transversais como referência.
A categorização pode seguir dimensões como:
Essa organização evita a fragmentação da análise e permite que os gaps sejam discutidos de forma compreensível por diferentes interlocutores da organização.
Etapa 3: Aplicação de critérios de impacto e urgência
Uma vez mapeadas as lacunas, é necessário priorizá-las.
Nem todo gap precisa ser resolvido de forma imediata, e nem todo problema é igualmente relevante.
O CIO Codex recomenda o uso de uma matriz de priorização baseada em três critérios:
A combinação desses critérios permite classificar os gaps em quatro categorias:
Etapa 4: Definição de estratégias de desenvolvimento para cada gap prioritário
Cada gap prioritário precisa ser convertido em uma frente de desenvolvimento.
As estratégias podem incluir:
O CIO Codex oferece, por meio do IT Reference Model, exemplos de boas práticas e roadmaps de adoção que podem servir como ponto de partida para estruturar essas estratégias.
Etapa 5: Elaboração do plano de desenvolvimento com metas, marcos e indicadores
Com os gaps priorizados e as estratégias definidas, é necessário consolidar um plano de desenvolvimento.
Esse plano deve conter:
Esse plano pode ser desdobrado em iniciativas específicas dentro do planejamento anual da área, em OKRs táticos ou em programas transversais de desenvolvimento com outras áreas, como RH e Inovação.
Para garantir que a identificação de gaps técnicos e a priorização de desenvolvimento se transformem em ações efetivas e sustentáveis, é importante considerar os seguintes direcionadores:
Identificar lacunas técnicas com base no CIO Codex Framework transforma o desenvolvimento da TI em uma jornada intencional, fundamentada e orientada por propósito.
As lacunas deixam de ser fragilidades ocultas e passam a ser o ponto de partida para a evolução consciente de equipes, estruturas e processos.
Ao organizar esse processo com clareza, disciplina e conexão estratégica, os líderes de tecnologia constroem áreas mais robustas, adaptativas e alinhadas com o futuro da organização.
Em um ambiente de negócios cada vez mais competitivo, volátil e orientado à transformação digital, a maturidade das áreas de Tecnologia da Informação deixou de ser um conceito abstrato e passou a se consolidar como uma métrica crítica de desempenho organizacional.
Ser maduro, no contexto da TI, significa mais do que dispor de sistemas modernos ou processos documentados.
Significa possuir a capacidade de articular competências, liderar agendas estratégicas, operar com excelência, inovar com responsabilidade e contribuir de maneira decisiva para os resultados da organização.
No entanto, maturidade não é um ponto fixo.
Ela é uma jornada. Evoluir em maturidade significa ampliar o impacto, refinar práticas, integrar perspectivas e aprimorar continuamente as capacidades da TI enquanto função organizacional.
Essa evolução precisa ser planejada com rigor. E esse planejamento exige, como primeiro passo, a realização de um mapeamento de maturidade.
O mapeamento de maturidade é o processo de identificação e análise do grau de desenvolvimento das principais dimensões da área de TI.
Ele revela onde a organização está em sua jornada, quais capacidades estão em estágio avançado, que ainda são emergentes e o quanto há de coerência entre essas dimensões.
Com base nesse diagnóstico, torna-se possível construir um roadmap evolutivo. O roadmap é a trilha estruturada que orienta a transformação da TI ao longo do tempo, traduzindo aspirações estratégicas em ações factíveis, articuladas e mensuráveis.
O CIO Codex Framework, com sua arquitetura conceitual que integra propósito, estratégia, capacidades e ativos, fornece a base ideal para estruturar esse processo.
Utilizando seus três blocos estruturantes, é possível avaliar maturidade em múltiplas camadas, estabelecer critérios objetivos de progresso e definir sequências lógicas para evolução.
O framework transforma o desafio da maturidade em uma prática gerenciável e comunicável, que pode ser usada como instrumento de tomada de decisão, de priorização de investimentos e de mobilização institucional.
Este sub tópico apresenta em detalhe como conduzir o mapeamento de maturidade e como estruturar o roadmap de evolução organizacional da área de TI com base no CIO Codex Framework.
O valor do mapeamento de maturidade e da construção de um roadmap evolutivo reside na capacidade de transformar percepções dispersas em direções claras.
Liderar uma área de tecnologia sem uma visão estruturada de onde se está e para onde se pretende ir é como conduzir um navio sem bússola.
Pode haver movimento, mas dificilmente haverá progresso.
Ao avaliar a maturidade de forma estruturada, o líder de TI obtém clareza sobre o real estágio de evolução da sua área.
Essa clareza permite decisões mais assertivas, evitando investimentos aleatórios ou ações desconectadas do que realmente importa.
A maturidade passa a ser tratada como um indicador de capacidade institucional e não como uma avaliação subjetiva de performance.
Além disso, o roadmap evolutivo garante que a transformação da TI seja conduzida de maneira disciplinada, previsível e sustentável.
Ele permite que a evolução ocorra por ciclos, com foco em resultados concretos e aprendizados contínuos.
O roadmap ajuda a manter a área alinhada com a estratégia organizacional, antecipando mudanças, mitigando riscos e maximizando o impacto positivo da TI.
A maturidade também é um ativo de posicionamento.
Áreas de tecnologia com alto grau de maturidade são mais respeitadas dentro da organização, possuem maior influência nas decisões estratégicas, têm maior facilidade de acesso a recursos e atraem talentos com mais facilidade.
Em contextos de auditoria, compliance, processos de fusão ou atração de investidores, a maturidade da TI torna-se um indicador crítico de governança e sustentabilidade.
Por fim, o uso do CIO Codex nesse processo agrega valor adicional.
O framework oferece critérios claros de maturidade por capability, alinhados com frameworks reconhecidos como CMMI, ITIL, COBIT e SAFe.
Isso possibilita que o roadmap de evolução seja construído com base em padrões de mercado, mas adaptado à realidade e ao estágio de cada organização.
O mapeamento de maturidade e a construção de um roadmap evolutivo com base no CIO Codex Framework podem ser conduzidos em quatro fases complementares, que formam um ciclo contínuo de avaliação, planejamento, execução e revisão.
Fase 1: Definição das dimensões e escopo do mapeamento
Antes de iniciar a avaliação, é necessário definir quais dimensões da TI serão mapeadas.
O CIO Codex permite a combinação de múltiplas perspectivas, tais como:
O escopo pode ser progressivo. Em um primeiro ciclo, a organização pode avaliar as principais macro capabilities.
Em ciclos posteriores, o aprofundamento pode ocorrer nas sub capabilities ou nas capacidades específicas por área.
Fase 2: Aplicação do modelo de maturidade do CIO Codex
O modelo de maturidade do CIO Codex propõe uma escala de cinco níveis, adaptada da lógica CMMI:
Essa escala pode ser aplicada por meio de autoavaliação de gestores, entrevistas estruturadas, oficinas facilitadas, aplicação de questionários ou análise de evidências documentais.
A escolha do método depende da cultura organizacional, da disponibilidade de recursos e da complexidade do escopo.
Fase 3: Análise de maturidade e definição de metas evolutivas
Com os dados coletados, o próximo passo é analisar os padrões encontrados.
O objetivo não é apenas calcular médias, mas identificar:
Com base nessa análise, são definidas as metas evolutivas para cada dimensão.
Essas metas devem considerar:
Por exemplo, uma organização pode definir que deseja evoluir sua capacidade de governança de nível 2 para nível 4 em dois anos, estruturando ações para cada etapa intermediária.
Fase 4: Construção do roadmap evolutivo
O roadmap evolutivo é o plano estruturado que orienta a transformação da TI ao longo do tempo.
Ele deve conter:
O roadmap pode ser representado por cronogramas visuais, planos por capability ou dashboards executivos.
Sua função é orientar a ação, dar visibilidade à jornada e permitir correções de rota.
Para garantir que o mapeamento de maturidade e o roadmap evolutivo se traduzam em valor real e impacto organizacional, é essencial considerar os seguintes fatores críticos:
Mapear maturidade e construir um roadmap de evolução com base no CIO Codex Framework é transformar a TI de um conjunto de iniciativas isoladas em um sistema intencional de progresso organizacional.
Trata-se de enxergar a tecnologia não apenas como um meio, mas como uma capacidade estratégica que pode, deve e precisa evoluir com direção, propósito e impacto mensurável.
O roadmap passa a ser o compromisso da liderança com o futuro da TI e da organização como um todo.
A efetividade de uma área de Tecnologia da Informação não se mede apenas por sua capacidade técnica, sua eficiência operacional ou a modernidade de sua infraestrutura.
Cada vez mais, a TI é chamada a demonstrar sua relevância por meio de sua integração ao ecossistema organizacional, sua fluência no diálogo com outras áreas e sua competência em sustentar estratégias corporativas de forma colaborativa, transparente e orientada a valor.
Nesse sentido, o alinhamento funcional e a comunicação com stakeholders deixam de ser elementos periféricos e passam a compor o núcleo das capacidades críticas de uma TI verdadeiramente estratégica.
A fragmentação entre a TI e as demais áreas da organização historicamente gerou ruídos, retrabalho, desalinhamentos e, sobretudo, uma percepção de que a TI opera à parte do negócio.
Corrigir esse padrão exige muito mais do que boas intenções.
Requer estrutura, clareza conceitual e mecanismos de articulação que permitam à TI não apenas comunicar, mas colaborar de forma construtiva e bidirecional com todos os públicos com os quais interage.
Este sub tópico trata da aplicação do CIO Codex Framework como base para estruturar esse alinhamento funcional e qualificar o diálogo da TI com seus principais stakeholders.
O foco está em transformar o relacionamento entre TI e áreas de negócio em uma competência organizacional, integrando perspectivas técnicas e estratégicas, eliminando barreiras de linguagem e promovendo um entendimento mútuo sobre valor, prioridade e impacto.
O CIO Codex fornece o arcabouço conceitual para isso, ao oferecer uma arquitetura que articula propósito, capacidades, ativos e direcionadores estratégicos.
Com base nesse framework, torna-se possível construir narrativas, processos de colaboração e modelos de interlocução que posicionem a TI como um agente horizontal e integrador, e não como um silo funcional.
O alinhamento funcional da TI com outras áreas não é um fim em si mesmo. Ele é um meio para maximizar o valor que a tecnologia entrega para a organização.
Quanto maior a integração entre TI e negócio, mais eficaz se torna a priorização de projetos, mais rápidos são os ciclos de entrega, mais claros são os objetivos e mais consistente é a geração de resultados.
Em contrapartida, o desalinhamento entre áreas cria uma série de disfunções organizacionais que comprometem a efetividade da TI e a percepção do seu valor.
Essas disfunções incluem, por exemplo, retrabalho por expectativas mal alinhadas, atraso em projetos por falta de patrocínio, iniciativas tecnológicas que não geram retorno mensurável, dependência excessiva da TI para decisões que deveriam ser compartilhadas, resistência à mudança e desperdício de recursos em soluções subutilizadas.
Mais do que problemas operacionais, esses sintomas revelam falhas na articulação institucional.
A comunicação com stakeholders funciona como um multiplicador de valor.
Quanto mais clara, estruturada e estratégica for essa comunicação, maiores são as chances de que a TI seja compreendida, apoiada e posicionada como área crítica para o sucesso da organização.
Isso exige mais do que transmitir informações técnicas.
Exige saber traduzir conceitos complexos em linguagem acessível, construir pontes com diferentes perfis de interlocutores e demonstrar como as capacidades da TI se conectam aos desafios reais do negócio.
Ao aplicar o CIO Codex como plataforma conceitual para esse diálogo, o líder de TI passa a contar com uma linguagem estruturada, validada e compartilhável.
O CIO Codex permite explicar capacidades em termos de valor, apresentar roadmaps com lógica evolutiva, justificar investimentos com base em maturidade, integrar iniciativas com clareza de propósito e demonstrar como a TI está estruturada para contribuir com os objetivos estratégicos da organização.
Além disso, o alinhamento funcional tem impactos diretos sobre a cultura organizacional.
Ele fortalece a colaboração interdepartamental, aumenta o engajamento da TI com o restante da empresa, reduz tensões políticas, melhora a governança dos projetos e acelera a tomada de decisões.
Em ambientes complexos e multissetoriais, essa integração é condição necessária para que a tecnologia atue com agilidade, segurança e impacto sustentável.
A construção de um modelo de alinhamento funcional com áreas e de comunicação estruturada com stakeholders, utilizando o CIO Codex Framework, pode ser conduzida em quatro blocos de ação.
Cada bloco atua sobre uma dimensão crítica do relacionamento institucional da TI, com foco em criar fluidez, consistência e legitimidade na interação com os diferentes públicos.
Bloco 1: Identificação dos stakeholders estratégicos da TI
O primeiro passo é mapear de forma estruturada quem são os stakeholders da área de TI.
Esse mapeamento deve considerar:
Cada stakeholder deve ser caracterizado em termos de influência, interesse, criticidade da relação, nível de entendimento técnico e canal preferencial de interação.
Esse exercício permite que a TI compreenda onde precisa investir mais esforço de comunicação, onde existem lacunas de percepção e quais relações exigem fortalecimento institucional.
Bloco 2: Construção de narrativas estratégicas com base no Codex
A seguir, é necessário construir narrativas estruturadas que expliquem a atuação da TI com base no CIO Codex.
Essas narrativas devem ser adaptadas conforme o perfil de cada público, mas sempre ancoradas em uma lógica comum que articule:
Essas narrativas podem ser utilizadas em apresentações institucionais, reuniões de alinhamento, relatórios executivos, processos de onboarding, planos de comunicação interna, entre outros formatos.
O objetivo é gerar uma linguagem comum que facilite a compreensão do papel da TI e reduza a distância entre as áreas.
Bloco 3: Estruturação de mecanismos de interação e colaboração
Narrativas não são suficientes e é preciso criar espaços e processos que sustentem o diálogo contínuo.
Algumas práticas recomendadas incluem:
Esses mecanismos devem ser integrados ao modelo de governança da organização, evitando que se tornem ações isoladas ou dependentes de voluntarismo individual.
Bloco 4: Monitoramento da qualidade da articulação e evolução do relacionamento
Por fim, é necessário monitorar o desempenho do relacionamento entre a TI e seus stakeholders.
Isso pode ser feito por meio de indicadores como:
Esses dados permitem ajustar abordagens, identificar gargalos de comunicação, realinhar expectativas e fortalecer continuamente os vínculos institucionais.
O sucesso na construção de um alinhamento funcional robusto e de uma comunicação efetiva com stakeholders depende tanto de fatores técnicos quanto de elementos relacionais, culturais e políticos.
A seguir, são apresentadas boas práticas que ampliam as chances de êxito nesse processo:
Ao utilizar o CIO Codex Framework como plataforma de alinhamento funcional e de comunicação com stakeholders, a área de TI passa a operar de forma integrada, visível e estrategicamente posicionada dentro da organização.
Deixa de ser percebida como um centro de custos e passa a ser reconhecida como um parceiro crítico, orientado a resultados, comprometido com a estratégia e capaz de articular valor em múltiplas dimensões.
O diálogo estruturado transforma a relação da TI com o negócio e potencializa sua capacidade de liderar o futuro.
Historicamente percebida como função de suporte, a área de Tecnologia da Informação tem passado por um reposicionamento profundo nas últimas décadas.
De um centro de custo operacional, a TI passou a ocupar lugar de destaque nas agendas estratégicas, assumindo o papel de habilitadora de inovação, diferencial competitivo e eixo de transformação organizacional. No entanto, essa transformação cultural e estrutural ainda não se consolidou de maneira uniforme.
Em muitas organizações, a TI continua lutando por legitimidade, influência e espaço decisório.
O desafio não está apenas em entregar tecnologia, mas em articular estrategicamente seu valor perante os decisores de alto nível da organização.
O reposicionamento da TI frente à liderança executiva é, portanto, um processo que exige mais do que bons projetos, ferramentas modernas ou equipes técnicas competentes.
Ele requer uma mudança intencional na forma como a TI se apresenta, se comunica, se articula e se posiciona politicamente dentro da estrutura organizacional.
Essa mudança envolve a construção de uma nova identidade institucional para a função de TI, pautada por lógica estratégica, fluência executiva e aderência aos temas que movem o board.
Este sub tópico apresenta a aplicação do CIO Codex Framework como plataforma conceitual para esse reposicionamento.
O framework oferece os elementos necessários para que a área de TI comunique com clareza seu propósito, organize seu discurso com lógica, demonstre maturidade técnica e funcional, e se posicione como parceira de negócios no mais alto nível institucional.
Reposicionar a TI é, acima de tudo, uma questão de visão e liderança. É reconhecer que a área não existe apenas para suportar a estratégia, mas para transformá-la, antecipá-la e construí-la em parceria com as demais funções da organização.
O valor do reposicionamento estratégico da TI reside na capacidade de transformar a área em protagonista institucional.
Quando bem-sucedido, esse reposicionamento produz efeitos que vão além da tecnologia.
Ele reconfigura o modo como a organização pensa, decide e atua.
A TI passa a participar das decisões estratégicas desde sua origem, influencia os rumos do negócio, acelera ciclos de inovação, eleva a maturidade digital e promove integração entre áreas com base em plataformas, dados e modelos operacionais mais robustos.
Ao se reposicionar estrategicamente, a TI ganha voz. Deixa de apenas executar o que lhe é demandado e passa a propor, desafiar, cocriar.
Essa mudança eleva a credibilidade da área, atrai talentos mais qualificados, justifica investimentos mais consistentes e fortalece a resiliência institucional frente a crises, rupturas ou transformações de mercado.
Por outro lado, quando a TI permanece restrita ao papel técnico-operacional, mesmo sendo eficiente, acaba marginalizada nos fóruns de decisão.
Sua atuação torna-se reativa, sua influência é limitada e sua capacidade de impactar a estratégia é comprometida.
Essa posição subalterna não decorre de sua competência técnica, mas da ausência de articulação institucional.
O reposicionamento é, portanto, um movimento essencial para qualquer organização que deseja extrair o máximo valor da tecnologia.
Ele permite que a TI se apresente como parceira estratégica, demonstrando com clareza como suas capacidades se conectam aos objetivos corporativos.
Esse movimento é especialmente crítico em momentos de planejamento estratégico, reestruturações organizacionais, fusões, aceleração digital ou mudanças de liderança.
Utilizar o CIO Codex como base para esse reposicionamento garante consistência conceitual, alinhamento com melhores práticas e uma narrativa coerente com os direcionadores modernos da função de TI.
O framework oferece não apenas o conteúdo, mas a lógica para que a TI se expresse com maturidade, visão e legitimidade perante a liderança executiva.
O processo de reposicionamento estratégico da TI frente à liderança executiva pode ser estruturado em quatro frentes principais, cada uma mobilizando diferentes blocos do CIO Codex Framework.
Juntas, essas frentes constroem a base para uma transformação institucional da função de TI.
Frente 1: Redefinição institucional do papel da TI com base no bloco Why
A primeira etapa do reposicionamento exige uma reformulação conceitual da função da TI dentro da organização.
Essa redefinição deve responder às seguintes perguntas:
O bloco Why do CIO Codex oferece os elementos para essa reflexão.
A partir dele, a TI pode construir uma declaração de propósito alinhada com a estratégia da organização, explicitar seus pilares de valor e identificar seus principais direcionadores institucionais.
Essa base conceitual é fundamental para posicionar a TI como função estratégica e não apenas técnica.
Frente 2: Articulação dos temas críticos da TI com as prioridades executivas utilizando o bloco How
A seguir, é necessário demonstrar como a TI atua sobre os temas que hoje compõem a agenda executiva das organizações.
O bloco How do Codex apresenta justamente essa estrutura, com temas como:
O reposicionamento exige que a TI apresente com clareza como está estruturada para lidar com esses temas, qual sua maturidade atual em cada frente, quais capacidades sustentam sua atuação e como suas entregas se conectam às metas estratégicas da organização.
Essa articulação transforma a TI em agente de transformação e não apenas em operadora de sistemas.
Frente 3: Demonstração de maturidade e estrutura com base no bloco What
O terceiro componente do reposicionamento é a demonstração de que a TI possui estrutura técnica, organizacional e metodológica para cumprir seu papel estratégico.
Isso é feito a partir do bloco What do Codex, que inclui:
A apresentação desses elementos deve ser adaptada ao perfil executivo da audiência, com foco em clareza, lógica e impacto.
Mapas de capabilities, dashboards de maturidade, heatmaps de riscos, roadmaps evolutivos e indicadores de performance são instrumentos valiosos para demonstrar consistência, disciplina e compromisso com resultados.
Frente 4: Construção de uma narrativa executiva e um modelo de engajamento com o board
Por fim, o reposicionamento precisa ser sustentado por uma narrativa executiva coesa.
Essa narrativa deve explicar o papel da TI de forma clara, utilizar linguagem compatível com os demais membros da diretoria, estar ancorada em dados e conectar a área com os temas prioritários da organização.
Além disso, é necessário estruturar um modelo de engajamento com o board que permita à TI participar de decisões, influenciar estratégias e acompanhar iniciativas com impacto tecnológico.
Isso inclui:
Reposicionar estrategicamente a função da TI frente à liderança executiva é um processo que exige preparo técnico, sensibilidade política e visão institucional.
A seguir, são apresentadas boas práticas que aumentam a efetividade desse processo e mitigam riscos comuns:
O reposicionamento estratégico da TI frente à liderança executiva é um movimento que transforma a área em agente institucional de transformação, inovação e competitividade.
Com base no CIO Codex Framework, esse reposicionamento ganha clareza, lógica e legitimidade, permitindo que a TI se articule com maturidade, influencie com responsabilidade e contribua com impacto real para o futuro da organização.
O desenvolvimento de carreira em tecnologia, em um cenário de disrupção constante, exige mais do que especialização técnica ou tempo de experiência.
Requer a capacidade de construir significado em meio à complexidade, de integrar conhecimento com estratégia, e de posicionar-se de forma proativa diante das transformações que atravessam a função de TI.
A era atual não demanda apenas profissionais capacitados, mas protagonistas conscientes do papel que desempenham dentro das organizações, e capazes de traduzir suas competências em valor estratégico.
Neste contexto, emerge o tópico Career Development Enablement como a primeira entrada prática do CIO Codex Framework.
Sua posição inaugural no capítulo IT Framework Activation não é acidental, pois ela simboliza a convicção de que qualquer processo genuíno de transformação organizacional começa pelas pessoas.
E, mais do que isso, começa por indivíduos capazes de enxergar além de sua formação original, transcendendo funções técnicas para atuar como líderes, influenciadores e articuladores do futuro da tecnologia.
Ao focar no plano individual, este tópico oferece um ponto de partida concreto para ativação do framework. Ele parte da premissa de que a construção de uma carreira relevante em TI não é uma jornada aleatória, mas uma arquitetura que pode e deve ser desenhada com lógica, propósito e clareza estratégica.
O CIO Codex, neste processo, funciona como um modelo conceitual robusto, que transforma aspirações profissionais em planos estruturados, ancorados nas capacidades que o mercado valoriza e no papel real que a tecnologia desempenha dentro das organizações.
O uso do CIO Codex nesta dimensão pessoal transcende a ideia de um framework para diagnóstico, uma vez que ele atua como lente interpretativa da trajetória, como guia para decisões formativas, e como base para construir narrativas de valor junto a gestores, boards, conselheiros e pares.
Essa atuação se dá em todos os níveis de senioridade: desde estudantes que desejam antecipar sua formação estratégica, passando por profissionais em transição de carreira, até aqueles que almejam posições executivas como CIOs, Chief Digital Officers ou diretores de tecnologia.
A estrutura do framework é plenamente mobilizada neste tópico, de forma que o bloco Why, ao tratar da razão de ser da TI e de sua lógica como função organizacional, permite ao profissional compreender como sua atuação se encaixa em sistemas empresariais mais amplos.
O bloco How oferece uma curadoria temática de alta relevância, apontando os temas críticos que devem compor o repertório de quem deseja crescer com coerência.
Já o bloco What apresenta os elementos técnicos e referenciais de capacidade que sustentam o avanço real, tangível e mensurável de uma carreira em tecnologia.
Mais do que informar, este tópico habilita, de forma que ele estrutura o desenvolvimento profissional não como um processo reativo, mas como um movimento intencional, articulado e ancorado em um framework capaz de traduzir complexidade em clareza.
Ao final da leitura, o profissional encontra não apenas direções, mas fundamentos para desenhar uma trajetória de impacto, conectada ao futuro das organizações, ao progresso do setor e ao seu próprio propósito.
O propósito central do tópico Career Development Enablement é transformar o CIO Codex Framework em uma plataforma estruturada de desenvolvimento estratégico individual.
Trata-se de oferecer aos profissionais de tecnologia uma base conceitual clara, moderna e validada pelo mercado para diagnosticar, planejar, comunicar e conduzir suas jornadas profissionais com intencionalidade e coerência.
Este tópico responde a uma lacuna recorrente: a desconexão entre o conhecimento técnico tradicional e as competências exigidas por funções de liderança, transformação e impacto institucional.
Muitos profissionais dominam tecnologias, mas não conseguem traduzir esse domínio em valor percebido.
Outros acumulam experiência, mas carecem de uma narrativa estratégica. Alguns estão prontos para avançar, mas não encontram referências que orientem sua progressão.
Ao estruturar o desenvolvimento de carreira a partir do CIO Codex, este tópico oferece um caminho para superar essas limitações.
Ele permite que o profissional:
Este tópico se conecta diretamente às seguintes personas descritas no CIO Codex Framework:
No entanto, seus fundamentos também são valiosos para outras personas, como:
Ao final deste tópico, espera-se que o profissional compreenda o Codex não apenas como um framework para a organização, mas como ferramenta de crescimento pessoal, reposicionamento e projeção de longo prazo.
O conteúdo do tópico Career Development Enablement é estruturado em cinco sub tópicos, cada um representando uma dimensão essencial da ativação do CIO Codex no plano individual.
Embora possam ser explorados separadamente, sua força reside na integração. Quando aplicados de forma combinada, criam um ciclo completo de desenvolvimento, capaz de sustentar a evolução contínua da carreira, desde os estágios iniciais até posições de liderança executiva.
Os sub tópicos são apresentados de forma progressiva, mas com flexibilidade de acesso, permitindo que diferentes perfis iniciem sua jornada pelo ponto mais aderente à sua realidade atual.
A seguir, uma visão sintética da contribuição de cada um:
Cada sub tópico atua como peça de um sistema articulado:
A arquitetura do tópico respeita a diversidade dos perfis que compõem o ecossistema de tecnologia.
Ele se adapta tanto a quem está iniciando quanto a quem está redesenhando sua trajetória, mantendo sempre o foco na evolução contínua, na coerência de posicionamento e na entrega de valor real às organizações e ao mercado.
A construção de uma carreira estratégica em tecnologia depende da capacidade de compreender, com profundidade, as competências que sustentam posições de impacto e de influência dentro das organizações.
Em um cenário onde a TI deixou de ser uma área de suporte e passou a ocupar papel central na geração de valor, os profissionais são cada vez mais cobrados não apenas por domínio técnico, mas por repertório executivo, fluência estratégica e visão sistêmica.
O mapeamento de capacidades emerge, nesse contexto, como uma etapa essencial para qualquer profissional de tecnologia que deseje acelerar sua evolução ou reposicionar-se de forma relevante.
Trata-se de um exercício estruturado de autoconhecimento e planejamento, no qual o indivíduo busca identificar seus pontos fortes, suas lacunas críticas e as áreas que exigem atenção e desenvolvimento.
Quando realizado com base em modelos robustos e referenciais estratégicos, esse processo oferece clareza, direcionamento e foco ao crescimento profissional.
O CIO Codex Framework, ao oferecer uma arquitetura abrangente de ativos, capacidades e direcionadores estratégicos da função de TI, torna-se a base ideal para orientar esse tipo de diagnóstico.
Utilizar o framework como espelho conceitual para análise individual significa sair de uma avaliação intuitiva e adotar uma metodologia comparável, objetiva e aderente às exigências do mercado.
Este sub tópico inaugura a aplicação prática do CIO Codex no plano individual, sendo o primeiro passo lógico para qualquer ação de desenvolvimento estruturado.
Ele fornece o alicerce sobre o qual se apoiarão os demais movimentos abordados neste tópico: a definição de trilhas formativas, a construção de narrativas, a preparação para a liderança e a tomada de decisão em momentos de transição. Um bom mapeamento de capacidades não apenas mostra onde o profissional está, mas também ilumina o caminho possível e necessário para onde ele pode e deve ir.
A importância do mapeamento de capacidades profissionais reside na sua capacidade de transformar aspiração em ação.
Profissionais de TI, em diferentes estágios de carreira, frequentemente enfrentam desafios como falta de clareza sobre as competências exigidas para progredir, dificuldade em identificar áreas críticas de desenvolvimento ou insegurança ao articular seu valor em contextos estratégicos.
Essa lacuna de autocompreensão compromete não apenas a evolução do indivíduo, mas também sua capacidade de gerar impacto real nas organizações em que atua.
Quando um profissional não consegue identificar claramente suas lacunas, ele corre o risco de investir tempo e energia em competências que não contribuem para seus objetivos.
Mais do que isso, pode perder oportunidades importantes por não saber comunicar com precisão o que domina, o que está desenvolvendo e o que o diferencia no mercado.
Em contrapartida, o profissional que compreende sua posição atual com profundidade é capaz de fazer escolhas mais estratégicas, traçar metas realistas e evoluir de forma alinhada com as demandas organizacionais e do ecossistema de TI.
O valor do mapeamento de capacidades não está apenas no diagnóstico, mas em sua função como gatilho de um ciclo contínuo de desenvolvimento.
Ao tornar visível o invisível, esse processo permite ao profissional sair do lugar da reação e assumir o protagonismo da sua trajetória.
Ele deixa de ser conduzido por expectativas externas e passa a liderar, com intencionalidade, sua evolução técnica, comportamental e estratégica.
Em termos organizacionais, profissionais que realizam esse tipo de análise contribuem de forma mais consciente com suas equipes, sabem se posicionar frente a desafios de transformação e participam de forma mais ativa de projetos estratégicos.
A clareza individual reflete-se, portanto, em maior assertividade coletiva, o que reforça o papel do mapeamento como ferramenta de valor tanto pessoal quanto institucional.
O CIO Codex Framework oferece, por meio de seus blocos IT Capabilities e IT Reference Model, uma base sólida para que profissionais de tecnologia realizem um mapeamento estruturado de suas capacidades.
A aplicação prática desse mapeamento pode ser organizada em três etapas principais: preparação, avaliação e priorização.
Etapa 1: Preparação e escopo
O primeiro passo consiste em definir o objetivo do mapeamento.
Ele será usado para orientar uma transição de carreira? Uma promoção? Um plano de capacitação? Um processo de mentoria? A clareza sobre a finalidade do exercício ajuda a selecionar as capacidades mais relevantes e o nível de profundidade da análise.
Com isso em mente, o profissional deve revisar o bloco IT Capabilities, identificando os domínios que mais se conectam com sua função atual ou desejada.
As macro capabilities fornecem categorias amplas (como Relacionamento com o Negócio, Inovação, Engenharia de Soluções, Transformação de TI), enquanto o IT Reference Model permite aprofundar em capacidades específicas, com definições, objetivos, desafios e indicadores.
Etapa 2: Autoavaliação estruturada
Para cada capacidade selecionada, o profissional pode aplicar um modelo de maturidade pessoal, com quatro níveis sugeridos:
Essa autoavaliação deve ser acompanhada de evidências concretas, como projetos realizados, resultados entregues, feedbacks recebidos ou reconhecimentos obtidos.
A ideia é construir um mapa que revele tanto as forças já consolidadas quanto os pontos que precisam de atenção.
Etapa 3: Priorização e plano de ação inicial
Com o mapa de capacidades em mãos, o profissional pode destacar entre três a cinco áreas prioritárias de desenvolvimento.
Essa priorização pode considerar critérios como relevância estratégica da capacidade, urgência da lacuna, aderência à função-alvo ou impacto percebido nas entregas.
Esse mapa deve então ser transformado em plano de ação inicial, com metas claras, recursos necessários, possíveis apoios e prazos estimados.
Trata-se de um documento vivo, que pode (e deve) ser revisado periodicamente conforme a trajetória evolui.
O processo pode ser conduzido individualmente, mas ganha potência quando realizado com apoio de um mentor, líder direto ou consultor de carreira.
O CIO Codex serve, nesse caso, como referência compartilhada que sustenta uma conversa estruturada, clara e objetiva.
Para que o mapeamento de capacidades seja efetivo, é essencial que seja tratado como um exercício estratégico e contínuo, e não como uma tarefa isolada ou pontual.
Abaixo, destacam-se práticas recomendadas e fatores críticos que aumentam sua eficácia:
Ao estruturar o mapeamento de capacidades com base no CIO Codex Framework, o profissional deixa de atuar no improviso e passa a construir uma trajetória ancorada em dados, lógica e posicionamento estratégico.
Trata-se de um passo fundamental para qualquer um que deseje navegar com intencionalidade no complexo, dinâmico e competitivo universo da liderança em tecnologia.
No ambiente acelerado e competitivo da tecnologia, o aprendizado contínuo deixou de ser uma vantagem e passou a ser uma condição essencial de permanência e relevância profissional.
Entretanto, tão crítico quanto aprender de forma contínua é aprender de forma intencional e estratégica.
A abundância de conteúdos técnicos, cursos, certificações e informações disponíveis tornou a curadoria e o direcionamento do aprendizado um desafio real para profissionais que buscam evoluir com propósito.
Nesse cenário, definir trilhas de aprendizado que estejam alinhadas à evolução do mercado, às necessidades organizacionais e aos objetivos individuais tornou-se uma das competências mais relevantes da carreira moderna em TI.
A capacidade de transformar lacunas em planos de desenvolvimento não é apenas uma resposta à velocidade da mudança tecnológica, mas um exercício de autogestão, posicionamento e diferenciação.
A lógica do CIO Codex Framework oferece a base conceitual necessária para essa definição. Com seus três blocos, Why, How e What, o framework atua como mapa de referência para estruturar jornadas formativas que não apenas preenchem lacunas técnicas, mas desenvolvem visão estratégica, fluência executiva e compreensão sistêmica da função da TI nas organizações.
Este sub tópico parte diretamente da etapa anterior, de mapeamento de capacidades, e visa responder à pergunta: como transformar o diagnóstico individual em uma trilha concreta de evolução?
A resposta passa por integrar objetivos profissionais com temas críticos do negócio, utilizar o Codex como referência estruturada e selecionar, de forma crítica, os recursos mais adequados para cada etapa da jornada.
O valor da definição de trilhas de aprendizado com foco estratégico está na sua capacidade de converter conhecimento disperso em crescimento direcionado.
Em um mercado onde a tecnologia muda em ciclos curtos e onde as expectativas sobre os profissionais se expandem continuamente, investir em desenvolvimento sem direção clara é uma aposta de risco.
Aprender muito não é suficiente, de forma que é preciso aprender o que importa.
A ausência de foco nas decisões de aprendizado gera efeitos colaterais notáveis.
Profissionais frequentemente acumulam certificações sem aplicação prática, dispersam esforços em áreas desconectadas de suas funções ou aspirações e falham em construir uma narrativa coerente de evolução.
Esse desalinhamento compromete tanto o progresso técnico quanto o reconhecimento organizacional, além de limitar oportunidades de crescimento.
Por outro lado, uma trilha de aprendizado bem definida cumpre três funções críticas:
Além disso, trilhas estrategicamente desenhadas aumentam a eficiência do aprendizado.
O profissional economiza tempo, evita esforços redundantes e investe energia em conteúdos, práticas e experiências que geram retorno real, tanto em performance quanto em percepção de valor.
No plano coletivo, profissionais que definem trilhas com base no CIO Codex contribuem para o amadurecimento das equipes, elevam o padrão técnico e conceitual da organização e se tornam pontos de referência para iniciativas de capacitação interna, mentoria e cultura de aprendizado.
A definição de trilhas de aprendizado com foco estratégico a partir do CIO Codex Framework pode ser conduzida como um processo de construção modular e adaptável, respeitando o contexto, os objetivos e o estágio de maturidade do profissional.
Passo 1: Analisar o diagnóstico de capacidades
O ponto de partida natural é o resultado do mapeamento de capacidades. As lacunas mais relevantes devem ser priorizadas para composição da trilha, considerando critérios como:
O CIO Codex oferece, por meio do IT Reference Model, um detalhamento por capability que permite associar lacunas a conteúdos, práticas, desafios e tendências específicas, enriquecendo a definição da trilha.
Passo 2: Identificar os blocos de aprendizado necessários
As trilhas de aprendizado devem incorporar, idealmente, elementos dos três blocos do Codex:
Com isso, a trilha pode ser composta com diversidade temática e equilíbrio entre profundidade técnica e amplitude estratégica.
Passo 3: Selecionar os formatos e recursos adequados
Com os blocos definidos, é necessário escolher os recursos de aprendizado mais adequados a cada etapa. A trilha pode incluir:
A escolha do recurso deve levar em conta o estilo de aprendizado do profissional, sua disponibilidade de tempo e a complexidade do conteúdo a ser absorvido.
Passo 4: Definir metas e checkpoints
Uma trilha bem estruturada precisa de marcos de progresso.
O profissional deve estabelecer metas de curto, médio e longo prazo, com checkpoints para revisão de aprendizado, reorientação de prioridades e avaliação de aplicabilidade.
Esses checkpoints podem ocorrer trimestralmente ou semestralmente e devem incluir:
Passo 5: Integrar o aprendizado ao contexto profissional
O aprendizado estratégico só se consolida quando é aplicado.
Por isso, é essencial buscar oportunidades de colocar em prática o que está sendo aprendido, seja em projetos internos, mentorias reversas, apresentações para o time ou iniciativas de inovação.
A trilha de aprendizado deve dialogar diretamente com o cotidiano do profissional, tornando-se parte orgânica da sua atuação e não um esforço paralelo e desconectado.
Para garantir a efetividade das trilhas de aprendizado com foco estratégico, é fundamental adotar práticas que favoreçam a constância, o alinhamento e a aplicabilidade. Abaixo estão diretrizes e fatores críticos que fortalecem esse processo:
A definição de trilhas de aprendizado com foco estratégico, baseada no CIO Codex Framework, transforma o desenvolvimento profissional em uma jornada consciente, aplicada e de alto valor percebido.
O profissional deixa de acumular conhecimento e passa a cultivar competências, alinhadas a um propósito de evolução claro e ancorado nas necessidades do mercado, da organização e de sua própria trajetória.
A ascensão para cargos executivos na área de tecnologia representa, para muitos profissionais, o ápice de uma trajetória construída ao longo de anos de dedicação técnica e entrega de valor organizacional.
No entanto, alcançar posições como Chief Information Officer (CIO), Chief Technology Officer (CTO) ou outros papéis de liderança sênior requer mais do que competência técnica.
Exige visão de negócio, fluência estratégica, habilidade de articulação política, gestão de pessoas, domínio de governança e, acima de tudo, a capacidade de posicionar a tecnologia como vetor estruturante da estratégia organizacional.
Este sub tópico do CIO Codex Framework foi concebido para apoiar profissionais em transição de senioridade, especialmente aqueles que desejam migrar de funções técnicas ou de liderança intermediária para posições de comando executivo.
Ele também é relevante para executivos já posicionados que desejam atualizar sua abordagem, ampliar sua influência ou se preparar para novos contextos de liderança, como conselhos ou grandes programas de transformação.
Preparar-se para cargos executivos não é um movimento que ocorre por mérito técnico acumulado, mas por desenvolvimento consciente das capacidades estratégicas que o cargo exige.
Neste sentido, o CIO Codex oferece uma arquitetura que ajuda o profissional a compreender o que precisa ser cultivado, como se diferenciar e como construir uma trajetória que inspire confiança e legitimidade em ambientes executivos.
Ao aplicar este sub tópico, o profissional encontrará caminhos para estruturar seu processo de evolução de senioridade com base nos três blocos do framework.
O Why oferece clareza sobre o papel da TI como função estratégica, o How atua como guia temático de competências críticas da liderança moderna em tecnologia e o What fornece os modelos, ativos e capacidades que o executivo precisa conhecer, aplicar e integrar com visão de futuro.
A preparação para cargos executivos é uma etapa de virada na carreira de qualquer profissional.
Não se trata apenas de obter um novo título, mas de adquirir uma nova identidade profissional, mais ampla, mais interfuncional e mais exposta a decisões de alto impacto.
O valor deste movimento está na ampliação da capacidade de influência, na elevação do nível de contribuição estratégica e na legitimação do profissional como voz confiável na construção do futuro da organização.
Ignorar ou subestimar a complexidade dessa transição pode levar a frustrações importantes.
Muitos profissionais de alto desempenho técnico enfrentam dificuldade em conquistar promoções para cargos executivos por não dominarem a linguagem dos negócios, por não saberem articular uma visão estratégica de TI, ou por não construírem uma narrativa que inspire confiança junto ao C-Level e aos conselhos.
Outros, mesmo quando promovidos, enfrentam queda de performance, isolamento político ou conflitos de expectativa por não se prepararem adequadamente para a nova natureza do cargo.
Por isso, investir em preparação estratégica para cargos de liderança sênior é um diferencial competitivo.
O profissional que entende o que se espera de um CIO ou líder equivalente, que domina os conceitos estruturantes da função, que se comunica com clareza e consistência e que articula valor com propriedade, aumenta significativamente suas chances de alcançar e sustentar posições de comando.
Além disso, a evolução de senioridade tem impactos diretos na organização.
Líderes de tecnologia bem-preparados promovem maior alinhamento entre TI e negócio, aumentam a maturidade institucional, aceleram processos de inovação e contribuem para decisões mais sustentáveis.
Ao preparar-se com base no CIO Codex, o profissional não apenas avança em sua carreira, mas eleva o patamar de contribuição da área como um todo.
A aplicação do CIO Codex Framework para fins de preparação executiva deve ser conduzida como um processo multidimensional, combinando autodiagnóstico, desenvolvimento de competências estratégicas, refinamento de narrativa profissional e articulação política.
Dimensão 1: Entendimento profundo do papel da TI na organização (bloco Why)
A primeira etapa envolve uma imersão na lógica do bloco Why, que define o papel da TI como função estratégica dentro da organização.
O profissional deve compreender:
Esse entendimento é a base para desenvolver uma atuação que transcenda a operação e que posicione a TI como parte integrante da estratégia empresarial.
Dimensão 2: Domínio da agenda executiva de tecnologia (bloco How)
O segundo passo consiste em aprofundar-se nos temas estruturantes do bloco How, que funcionam como uma verdadeira agenda de atuação do líder de tecnologia moderno.
Entre os principais temas que devem compor essa preparação, destacam-se:
Estes tópicos não devem ser apenas compreendidos, mas internalizados como áreas de atuação da liderança. O profissional precisa saber discuti-los, implementá-los e posicioná-los com visão de negócio.
Dimensão 3: Mapeamento e domínio das capacidades organizacionais (bloco What)
A terceira frente é o aprofundamento nas capacidades organizacionais da área de TI, com base no bloco What.
O profissional deve revisar as principais capabilities descritas no IT Reference Model e no conjunto IT Capabilities, identificando:
O objetivo é formar um repertório que permita liderar discussões de arquitetura, transformação, investimento e governança com autoridade técnica e visão sistêmica.
Dimensão 4: Estruturação de uma narrativa profissional coerente com o novo posicionamento
O profissional precisa construir uma narrativa clara sobre sua trajetória e ambição executiva.
Essa narrativa deve:
Essa narrativa será essencial em processos seletivos, avaliações internas, mentorias, reuniões com conselhos ou articulações políticas dentro da organização.
Dimensão 5: Desenvolvimento de competências comportamentais e relacionais
Por fim, é necessário trabalhar aspectos não técnicos, mas decisivos para cargos executivos, como:
Essas competências são desenvolvidas por meio de mentorias, simulações, treinamentos específicos, coaching executivo e feedback estruturado.
A preparação para cargos executivos não é uma jornada linear e requer disciplina, clareza de propósito e sensibilidade política.
Abaixo, algumas recomendações que aumentam as chances de sucesso nesse processo:
A transição para cargos executivos é um momento decisivo e de grande impacto, tanto para o profissional quanto para a organização.
Ao utilizar o CIO Codex Framework como base para essa preparação, o profissional constrói sua evolução com profundidade, consistência e clareza estratégica, posicionando-se como liderança legítima e preparada para transformar a tecnologia em alavanca de valor institucional.
Em um cenário onde o conhecimento técnico deixou de ser diferencial e se tornou pré-requisito, a forma como os profissionais comunicam suas trajetórias, aprendizados e visões passou a ocupar um papel estratégico na construção de reputação, influência e posicionamento.
A narrativa profissional tornou-se uma ferramenta essencial de diferenciação. Não basta ser competente; é preciso saber traduzir competência em percepção de valor.
Esse desafio é particularmente crítico para profissionais de tecnologia.
Muitos acumulam experiências valiosas, mas enfrentam dificuldades em articular de forma estruturada, lógica e estratégica aquilo que viveram, construíram ou lideraram.
A ausência de uma narrativa bem formulada pode fazer com que projetos relevantes passem despercebidos, que oportunidades de liderança sejam perdidas e que o potencial de crescimento seja subestimado.
Neste contexto, o CIO Codex Framework surge como uma base estruturante para a construção de uma narrativa profissional robusta, coerente e estrategicamente alinhada com o que o mercado e as organizações esperam de líderes em tecnologia.
Ao oferecer um modelo lógico de entendimento da TI, dividido entre propósito (Why), temas estratégicos (How) e fundamentos técnicos e operacionais (What), o Codex permite que o profissional organize sua trajetória em torno de conceitos reconhecidos, conectando sua atuação a uma arquitetura de valor compreensível para públicos técnicos e executivos.
A estruturação da narrativa com base no framework não é apenas um exercício de comunicação, mas de reposicionamento consciente.
Ela permite ao profissional construir uma identidade profissional sólida, com clareza de propósito, lógica evolutiva e aderência aos desafios contemporâneos da liderança em tecnologia.
A narrativa profissional é a forma como o indivíduo apresenta sua jornada, suas capacidades e suas contribuições.
Em processos seletivos, conversas com stakeholders, mentorias, apresentações internas ou posicionamentos públicos, essa narrativa define a forma como o profissional será percebido.
E essa percepção, mais do que qualquer certificação ou lista de projetos, é o que gera confiança, abre portas e consolida reputações.
Uma narrativa desorganizada, excessivamente técnica ou genérica compromete a capacidade do profissional de influenciar decisões, conquistar oportunidades ou inspirar outros.
Por outro lado, uma narrativa estruturada com lógica, coerência e profundidade transmite autoridade, clareza de pensamento e preparo executivo.
Ao utilizar o CIO Codex como base dessa construção narrativa, o profissional se alinha a uma linguagem estratégica, moderna e validada.
Isso fortalece sua conexão com os desafios reais enfrentados pelas organizações e reforça sua capacidade de articular valor, propósito e entrega com uma lógica amplamente compreensível por executivos, líderes técnicos, conselheiros e investidores.
Além disso, a narrativa estruturada serve como base para uma série de aplicações práticas:
O valor estratégico da narrativa não está apenas no que se conta, mas em como se conta.
É isso que transforma experiências em vantagem competitiva e vivências técnicas em percepção de liderança.
A aplicação do CIO Codex Framework para estruturação da narrativa profissional pode ser conduzida em quatro etapas principais, que combinam reflexão individual, alinhamento conceitual, curadoria de conteúdo e prática de comunicação.
Etapa 1: Revisão e síntese da trajetória profissional
O ponto de partida é a análise reflexiva da trajetória.
O profissional deve listar experiências-chave, projetos relevantes, papéis desempenhados, desafios enfrentados, resultados entregues, reconhecimentos recebidos e marcos evolutivos.
Essa etapa pode ser enriquecida com apoio de registros profissionais (CVs antigos, relatórios de performance, portfólios, feedbacks) e também com conversas com colegas ou mentores que ajudem a lembrar ou contextualizar momentos marcantes.
A ideia é construir uma base rica de conteúdo narrativo que poderá ser organizado posteriormente com base no Codex.
Etapa 2: Estruturação da narrativa com base no CIO Codex
Com o conteúdo em mãos, o próximo passo é estruturar a narrativa usando a arquitetura do CIO Codex como molde.
Isso pode ser feito de três formas complementares:
Essas três perspectivas não são excludentes.
Uma narrativa completa pode (e deve) combinar todas elas, de forma fluida e natural.
O CIO Codex funciona, nesse sentido, como mapa mental para organizar e comunicar a trajetória com profundidade e clareza estratégica.
Etapa 3: Adaptação da narrativa a diferentes contextos
A mesma narrativa deve ser adaptada a diferentes usos e audiências. O profissional precisa ser capaz de apresentar sua trajetória:
Cada contexto exige um ajuste de linguagem, ênfase e tempo.
A estrutura conceitual do Codex permite que essa adaptação seja feita sem perda de coerência, mantendo sempre o fio condutor de lógica, valor e consistência.
Etapa 4: Prática, validação e refinamento
Por fim, a narrativa deve ser praticada. O profissional pode:
A narrativa é um instrumento vivo.
Ela evolui com a trajetória e deve ser revisada periodicamente para incorporar novos aprendizados, conquistas e perspectivas.
Para que a narrativa profissional seja um diferencial real, e não apenas uma formalidade, é importante adotar práticas que reforcem sua autenticidade, coerência e poder de impacto.
Abaixo estão recomendações-chave:
A estruturação da narrativa profissional baseada no CIO Codex Framework é um exercício de alinhamento entre conteúdo e estratégia, entre identidade e percepção.
É por meio dela que o profissional traduz sua trajetória em valor percebido, sua competência em influência e sua visão em legitimidade.
Em um mundo onde a capacidade de comunicar é tão relevante quanto a de entregar, dominar a própria narrativa é um dos principais ativos de uma liderança em tecnologia.
Ao longo da trajetória de um profissional de tecnologia, surgem momentos decisivos que demandam não apenas preparo técnico ou experiência acumulada, mas também planejamento estratégico de carreira.
Promoções para cargos mais complexos, transições entre áreas ou funções, movimentações para outras organizações e até mudanças mais radicais de posicionamento são marcos comuns em carreiras longas e bem-sucedidas.
No entanto, o sucesso nesses movimentos não depende apenas de competência. Depende, sobretudo, da capacidade de planejar com clareza, avaliar com lógica e agir com coerência.
Este sub tópico trata justamente da aplicação do CIO Codex Framework como base para estruturar o planejamento desses momentos cruciais.
Transições, promoções e reposicionamentos não devem ser encarados como eventos isolados, mas como processos que envolvem múltiplas dimensões: diagnóstico de prontidão, definição de destino, planejamento de trajetória, construção de narrativa e gestão de percepção.
A lógica do CIO Codex oferece uma base conceitual sólida para guiar esses movimentos.
Através da integração dos blocos Why, How e What, o framework permite que o profissional compreenda seu contexto atual, defina seus objetivos futuros, identifique as capacidades que precisa desenvolver e comunique suas intenções com clareza e legitimidade.
Mais do que reagir às oportunidades, o profissional que aplica o CIO Codex consegue construir ativamente seu próximo ciclo de carreira.
Este sub tópico fecha o primeiro tópico consolidando tudo o que foi abordado até aqui: mapeamento de capacidades, definição de trilhas, preparação para a liderança e estruturação de narrativa.
Ele organiza esses elementos em uma arquitetura de decisão e ação voltada à conquista de novos patamares profissionais.
Momentos de transição ou reposicionamento são, muitas vezes, os pontos de inflexão mais importantes da carreira.
Eles definem não apenas o próximo cargo ou a próxima empresa, mas todo um novo ciclo de aprendizado, contribuição e visibilidade.
Quando bem conduzidos, esses movimentos aceleram a trajetória do profissional, ampliam seu impacto organizacional e fortalecem sua reputação.
Quando mal planejados, podem resultar em perda de credibilidade, descontinuidade de evolução ou até em retrocessos na carreira.
O valor estratégico de planejar essas movimentações está, portanto, em garantir que elas sejam coerentes com a identidade profissional, sustentadas por preparo real e articuladas com clareza estratégica.
A ausência de planejamento tende a expor o profissional a riscos como:
Em contraste, o profissional que planeja de forma estruturada pode:
Além disso, organizações valorizam profissionais que conduzem sua evolução com clareza.
Esses profissionais são percebidos como líderes conscientes, responsáveis por sua própria trajetória e alinhados com as necessidades e direções do negócio.
O CIO Codex Framework pode ser utilizado como base para estruturar o planejamento de transições, promoções ou reposicionamentos de carreira em cinco etapas interdependentes.
Cada uma mobiliza diferentes blocos do framework e contribui para uma decisão mais madura e uma movimentação mais bem-sucedida.
Etapa 1: Diagnóstico do ponto de partida
O primeiro passo é entender com profundidade onde o profissional está em termos de capacidades, posicionamento, percepção e prontidão.
Essa etapa pode ser conduzida a partir das ferramentas apresentadas no sub tópico de mapeamento de capacidades, com foco nos seguintes elementos:
Aqui, o bloco What é particularmente útil, ao permitir uma avaliação estruturada do nível de maturidade técnica e de liderança.
O IT Reference Model e o conjunto de IT Capabilities oferecem os parâmetros para medir onde o profissional se encontra e quais capacidades exigem fortalecimento.
Etapa 2: Definição clara de destino e intenção
Com o diagnóstico feito, é necessário definir para onde se quer ir.
Isso significa escolher o tipo de transição desejada (promoção interna, movimentação lateral, migração entre empresas ou áreas, transição para o C-Level etc.) e, mais importante, os critérios que definem se essa movimentação faz sentido.
O bloco Why contribui com reflexões sobre propósito, papel da TI, entrega de valor e alinhamento com o negócio.
A pergunta central aqui é: “Qual tipo de movimento reforça meu impacto, minha identidade e minha contribuição estratégica?”
Essa clareza evita decisões baseadas apenas em status, remuneração ou modismos.
Ela ancora o planejamento em um projeto de carreira consistente.
Etapa 3: Planejamento da trajetória e da preparação
Com o ponto de partida e o destino definidos, é hora de traçar o caminho.
Esse planejamento envolve:
O bloco How é o principal guia temático dessa etapa, pois apresenta os temas críticos que todo profissional que busca evolução precisa dominar, como cultura, inovação, agilidade, dados e segurança.
A trilha de preparação deve ser desenhada com base nessas frentes, combinando aprendizado formal, experiência prática e exposição estratégica.
Etapa 4: Construção e ativação da narrativa de transição
Paralelamente à preparação, o profissional precisa construir uma narrativa que explique, justifique e fortaleça sua movimentação.
Essa narrativa deve:
A narrativa precisa ser flexível o suficiente para ser adaptada a entrevistas, conversas internas, mentorias ou apresentações.
Ela deve ser preparada com antecedência e validada com pessoas de confiança, como mentores ou gestores.
Etapa 5: Execução disciplinada e gestão de percepção
Por fim, o plano precisa ser colocado em prática com foco, disciplina e consciência política.
Isso envolve:
O CIO Codex contribui com a lógica de gestão de evolução contínua, que orienta o profissional a revisar sua jornada com regularidade e adaptar sua estratégia conforme novas demandas, aprendizados ou movimentos organizacionais.
O sucesso no planejamento e execução de transições, promoções e reposicionamentos depende tanto de preparo técnico quanto de maturidade emocional, inteligência contextual e clareza estratégica.
A seguir, são apresentadas diretrizes práticas para conduzir esses movimentos com consistência:
Transições bem-sucedidas não são produto de sorte, carisma ou casualidade.
Elas são resultado de clareza, preparo, visão e disciplina.
Ao utilizar o CIO Codex Framework como base para esse planejamento, o profissional transforma movimentos de carreira em estratégias conscientes de evolução, alinhadas com seu propósito e com as exigências da liderança em tecnologia no século XXI.
O CIO Codex Framework foi concebido para oferecer uma visão integrada, ampla e estruturada da função da Tecnologia da Informação no contexto contemporâneo de negócios.
Ancorado na lógica do Golden Circle, o framework é dividido em três grandes partes: “Por que” a TI é essencial, “Como” ela pode ser bem-sucedida, e finalmente “O que” ela precisa ter para estar pronta para o futuro.
É dentro desta terceira parte, o "What", que se estabelece a base concreta sobre a qual uma área de TI pode se estruturar, operar e evoluir.
O bloco “What” foca na composição tangível e organizacional da TI, detalhando os ativos que a sustentam, as capacidades que a diferenciam e o modelo de referência que orienta sua governança e maturidade.
No entanto, a existência de um framework, por mais completo que seja, não garante, por si só, a transformação individual, de uma área, organização ou mesmo um ecossistema.
Entre compreender a lógica conceitual e obter resultados concretos, existe um hiato que precisa ser transposto com método, disciplina e clareza de aplicação.
Neste contexto, o capítulo IT Framework Activation ocupa uma posição estratégica como o componente que converte esse conhecimento em ação estruturada.
Ele atua como o elo entre a compreensão conceitual e a execução prática, funcionando como guia para a aplicação disciplinada do CIO Codex em múltiplas realidades, níveis e perspectivas.
Muito dessa aplicação direcionada leva em conta as diferentes personas que foram consideradas quando da elaboração do CIO Codex Framework, ou seja, diferentes personas possuem diferentes perspectivas e, consequentemente, diferentes formas de utilizar e maximizar o valor do framework.
Essas personas são igualmente exploradas nesse conteúdo, no qual cada uma delas é apresentadas sob a ótica de suas expectativas, características e necessidades, sendo esse o ponto de partida para a derivação nos tópicos do IT Framework Activation.
Este conteúdo foi desenvolvido para direcionar a implementação efetiva do CIO Codex Framework, servindo como instrumento de ativação para profissionais, líderes, áreas de tecnologia, empresas e ecossistemas.
Sua proposta é consolidar o conhecimento adquirido nos capítulos anteriores e transformá-lo em ação intencional, apoiada por diagnósticos, planos, decisões e narrativas claras.
Ao posicionar-se como a camada prática e orientada à execução do “What”, IT Framework Activation permite que a estrutura conceitual se torne também um mecanismo de transformação real, com impacto mensurável sobre pessoas, áreas, empresas e ecossistemas.
Para garantir aplicabilidade ampla e profundidade contextual, o CIO Codex Framework foi concebido levando em consideração alguns perfis principais de usuários, ou personas-chave, que representam os diferentes estágios, papéis e contextos em que o framework pode gerar valor.
A seguir, são apresentadas essas personas e a forma como se beneficiam da aplicação estruturada do framework, o que influencia diretamente a própria estruturação do conteúdo IT Framework Activation.
Vale ainda ponderar que certamente existem outras personas não mapeadas quando da concepção do CIO Codex Framework as quais podem capturar valor a partir do seu conteúdo e da aplicação prática do mesmo no seu dia a dia, uma vez que a sociedade segue evoluindo e se transformando.
Iniciando suas jornadas profissionais, buscam construir uma visão estratégica desde cedo, indo além do conhecimento técnico para compreender o papel da TI dentro das organizações.
O CIO Codex oferece a eles um mapa conceitual poderoso para acelerar sua curva de aprendizado e posicionamento.
Essa persona representa jovens profissionais que estão ingressando no mercado de trabalho ou estudantes que estão na reta final de sua formação em áreas como Tecnologia da Informação, Engenharia, Administração, Ciência de Dados ou correlatas.
São curiosos, proativos, e buscam se destacar desde cedo, não apenas com conhecimento técnico, mas com visão de negócio e linguagem executiva.
Estão imersos em um ambiente de muita informação (e desinformação), com buzzwords, metodologias e tecnologias emergentes, mas sentem falta de um guia estruturado que os ajude a conectar os pontos, entender o papel estratégico da TI e se preparar para assumir responsabilidades mais complexas no futuro.
Com experiência consolidada, mas em fase de transição de carreira ou busca por recolocação, essa persona quer se reposicionar no mercado com uma proposta mais estratégica e relevante.
O framework atua como um catalisador para essa reinvenção profissional.
Essa persona representa profissionais de tecnologia com sólida experiência técnica ou gerencial que estão atravessando uma fase de transição de carreira, seja por decisão própria, movimentação de mercado, reestruturações ou mudanças no cenário da empresa anterior.
Muitos estão buscando recolocação no mercado e percebem que precisam mais do que boas competências técnicas: é necessário ter visão de negócios, saber se posicionar estrategicamente, dominar uma linguagem mais executiva e mostrar que conseguem gerar valor além do operacional.
Essa persona também inclui aqueles que desejam sair do "limbo" entre o técnico e o estratégico, assumindo papéis de liderança, influência ou consultoria e que veem na transição uma oportunidade de recomeçar melhor posicionados.
Já em cargos técnicos ou de liderança intermediária, essa persona busca o próximo salto em sua carreira: assumir posições executivas.
Seu foco está em desenvolver visão de negócios, repertório estratégico e fluência executiva, competências que o CIO Codex entrega com clareza.
Essa persona representa o profissional experiente de tecnologia que já galgou posições de liderança técnica ou gerencial e agora almeja dar o próximo salto: chegar ao C-Level.
Ele tem domínio técnico, histórico de entregas relevantes e boa reputação interna, mas percebe que, para se tornar CIO (ou CTO em contexto mais estratégico), precisa desenvolver um novo conjunto de habilidades: visão holística, fluência executiva, domínio de negócios e capacidade de influenciar stakeholders estratégicos.
Não quer mais ser apenas "o resolvedor de problemas técnicos", quer ser reconhecido como líder transformacional, influente, capaz de dialogar com o board e contribuir com a agenda estratégica da empresa.
Executivo já consolidado, deseja renovar sua abordagem diante das transformações do papel da TI.
Procura estrutura, vocabulário estratégico e posicionamento para liderar com protagonismo a agenda de inovação e valor da área de tecnologia.
Essa persona representa o CIO (ou CTO/Head de TI) já consolidado na liderança da área de tecnologia, com uma longa trajetória técnica e de gestão, mas que está diante de um novo cenário: o papel da TI está mudando rapidamente, e ele sente que precisa renovar sua abordagem para manter o protagonismo dentro da organização.
Ele não quer ser visto apenas como gestor de infraestrutura ou “resolvedor de incidentes”. Sabe que precisa ampliar sua atuação como parceiro estratégico do negócio, liderar a transformação digital, trazer inovação real e fazer da TI um motor de valor competitivo e não apenas um centro de custo.
Está em busca de clareza, estrutura, repertório atualizado e, acima de tudo, posicionamento executivo moderno, compatível com os desafios da era digital.
Embora não tenha background técnico, influencia diretamente decisões tecnológicas. Precisa entender a TI como função estratégica e dialogar com clareza com CIOs e times técnicos.
O Codex fornece uma linguagem acessível e estruturada para apoiar essa integração.
Essa persona representa executivos de áreas de negócio (como CEO, COO, CFO, CMO, CPO ou Diretores de Unidades) que, embora não tenham formação técnica, influenciam diretamente ou tomam decisões relevantes sobre tecnologia.
Em um cenário onde TI se tornou estratégica e transversal, esses profissionais sentem a necessidade de entender melhor o papel, os riscos e as oportunidades que a tecnologia representa em suas áreas.
Eles sabem que não podem mais terceirizar completamente o entendimento de TI.
Precisam dialogar com clareza com o CIO e sua equipe, tomar decisões de forma informada e garantir que suas áreas se conectem à agenda digital da empresa.
Apoiadores transversais da transformação, precisam compreender as dinâmicas específicas da TI para desenhar estratégias de cultura, carreira e engajamento mais efetivas.
O CIO Codex oferece a base para conectar gestão de pessoas com as capacidades críticas da área.
Essa persona representa profissionais de Recursos Humanos (RH), Business Partners e especialistas em Desenvolvimento Organizacional que atuam diretamente com a área de Tecnologia da Informação, seja em empresas tech-driven ou em organizações mais tradicionais que estão em transformação digital.
Com a crescente complexidade e protagonismo da TI, eles percebem a necessidade de compreender melhor as dinâmicas específicas da área de tecnologia para apoiar sua evolução com ações mais assertivas em temas como cultura, engajamento, trilhas de carreira, sucessão, gestão da mudança e atração de talentos.
Seu desafio é ser um parceiro estratégico da liderança de TI, mas com repertório suficiente para atuar com propriedade e eficácia dentro desse universo técnico, veloz e repleto de particularidades.
Responsáveis por formar e inspirar outros profissionais, buscam frameworks estruturados, atuais e aplicáveis.
O CIO Codex serve como referência robusta para enriquecer aulas, mentorias, artigos, vídeos e programas de desenvolvimento.
Essa persona representa profissionais que atuam como formadores de opinião e multiplicadores de conhecimento na área de tecnologia, inovação e negócios.
São professores de cursos de pós-graduação ou MBAs, mentores em programas de aceleração, produtores de conteúdo autoral (como podcasts, artigos, vídeos, newsletters) e facilitadores de treinamentos corporativos.
Eles estão em constante busca por modelos conceituais sólidos, atualizados e didáticos, que os ajudem a traduzir a complexidade do universo de TI em conteúdo relevante, aplicável e com impacto real no desenvolvimento de seus públicos.
Querem se diferenciar em um mercado saturado de conteúdos superficiais ou excessivamente técnicos, oferecendo visão de contexto, frameworks estruturados e uma abordagem holística sobre a função da TI nas organizações modernas.
Já inserido no mercado de transformação digital ou estratégia de TI, procura diferenciação, profundidade e estrutura para suas ofertas.
O CIO Codex torna-se sua principal ferramenta de diagnóstico, recomendação e desenho de soluções personalizadas para clientes.
Essa persona representa consultores independentes ou de pequenas consultorias que já atuam no mercado com projetos de tecnologia, transformação digital, arquitetura, governança, gestão da mudança, inovação ou agilidade, mas sentem que estão atingindo um limite no valor percebido de suas entregas.
Eles sabem que precisam se diferenciar, trazer mais estrutura e profundidade às suas abordagens e gerar impactos mais tangíveis e estratégicos para seus clientes.
Estão à procura de ferramentas e frameworks confiáveis que sirvam como base para diagnóstico, recomendação e plano de ação e que transmitam autoridade.
Não querem reinventar a roda. Procuram algo robusto, reconhecido, atual e aplicável que os ajude a escalar suas ofertas, aumentar o ticket médio e consolidar sua reputação.
Gestores de tecnologia em ambientes de alto crescimento, precisam estruturar sua área de TI com escalabilidade, governança e visão de longo prazo.
O framework fornece clareza e direcionamento para transformar a tecnologia em alavanca estratégica desde o início.
Essa persona representa fundadores, cofundadores, CTOs ou heads de tecnologia de startups e scale-ups.
São profissionais que acumulam múltiplos papéis (produto, tecnologia, operação, estratégia), muitas vezes com origem técnica, mas que agora estão lidando com desafios de crescimento, estruturação e escalabilidade.
Ao avançarem da fase de MVP para fases de tração ou escala, percebem que precisam estruturar melhor a função da TI dentro do negócio com mais governança, segurança, integração de sistemas, arquitetura sustentável, priorização estratégica e, principalmente, visão de longo prazo. Porém, frequentemente esbarram em lacunas conceituais ou operam no modo reativo.
Estão em busca de um modelo estruturado, moderno, confiável e flexível, que os ajude a construir uma área de tecnologia sólida sem perder agilidade.
Influenciam diretamente o destino de múltiplas empresas. Buscam compreender, mesmo que em alto nível, a maturidade tecnológica das organizações, seus riscos e oportunidades.
O CIO Codex oferece uma lente clara e pragmática para decisões informadas de longo prazo.
Essa persona representa membros de conselhos consultivos ou de administração, investidores-anjo, sócios de fundos de venture capital e private equity, ou mesmo fundadores seniores que atuam como sponsors estratégicos em empresas onde têm participação.
Seu papel envolve tomar decisões de longo prazo, avaliar riscos e potencializar o valor das empresas investidas ou orientadas.
Com o avanço da transformação digital e a centralidade da tecnologia nas estratégias empresariais, esse público sabe que precisa compreender, ainda que em nível não técnico como a TI impacta valor, perenidade, escalabilidade e diferenciação competitiva.
Eles não precisam saber minúcias técnicas, mas precisam avaliar maturidade tecnológica, mitigar riscos e apoiar o time executivo a tomar boas decisões.
Procuram uma visão pragmática, clara e aplicável da TI como função estratégica e pilar de crescimento sustentável.
A estrutura do capítulo IT Framework Activation foi desenhada de forma a abranger, de maneira progressiva e integrada, os diversos contextos em que o CIO Codex Framework pode ser aplicado com eficácia, considerando as diversas personas endereçadas em sua concepção e sendo organizada nos seguintes tópicos:
Esses cinco tópicos não são módulos isolados, mas sim camadas complementares que, em conjunto, viabilizam a ativação plena do framework em múltiplas dimensões, da evolução individual à transformação organizacional, da capacitação de equipes ao posicionamento estratégico de ecossistemas inteiros, atendendo diretamente às personas para as quais o próprio CIO Codex Framework foi desenvolvido.
A jornada de implementação proposta inicia-se pelo indivíduo, com a construção de uma base sólida de autoconhecimento, planejamento de carreira e fortalecimento de competências, permitindo que o profissional de tecnologia encontre no CIO Codex um espelho para sua trajetória e uma bússola para seus próximos passos.
A partir daí, a lógica se expande para a aplicação do framework em times e áreas funcionais, promovendo um diagnóstico estruturado da maturidade das equipes, identificação de lacunas críticas, planos de desenvolvimento coordenados e o fortalecimento do posicionamento da TI como parceiro estratégico dentro da organização.
Em um nível ainda mais abrangente, os conceitos do CIO Codex são incorporados ao planejamento estratégico da empresa, servindo como guia para programas de transformação digital, gestão de portfólio, governança de tecnologia e articulação de valor com as instâncias de liderança e conselho.
A estrutura do framework se conecta diretamente às diretrizes corporativas, funcionando como uma ponte entre a operação tecnológica e os objetivos de longo prazo da organização.
A dimensão externa também é contemplada, com a exploração do potencial do CIO Codex como instrumento de capacitação, orientação e influência em ambientes educacionais, consultivos e institucionais.
Essa abordagem permite que o conhecimento estruturado seja replicado e disseminado com qualidade, transformando o framework em uma plataforma para mentoria, ensino, consultoria e construção de autoridade técnica.
Por fim, o conteúdo se encerra com um conjunto de diretrizes operacionais que consolidam a disciplina necessária para a ativação prática e contínua do framework.
Essa camada final funciona como uma engrenagem de orquestração, fornecendo os elementos que garantem coerência, mensuração de impacto e evolução constante na aplicação dos conceitos.
Ao combinar essas cinco dimensões de atuação, o conteúdo assegura que o CIO Codex Framework não seja apenas compreendido, mas efetivamente utilizado como ferramenta estratégica, tática e operacional em contextos diversos, promovendo transformação real por meio de uma aplicação intencional, progressiva e sustentável.
Ele viabiliza a transição do conhecimento conceitual para a execução disciplinada, servindo como guia para transformar reflexão estratégica em ação estruturada, com impacto mensurável sobre indivíduos, equipes, organizações e ecossistemas.
O primeiro eixo de ativação prática do CIO Codex Framework encontra seu ponto de partida na dimensão individual.
O tópico Career Development Enablement foi concebido para permitir que profissionais de tecnologia em qualquer estágio de sua trajetória utilizem o framework como um guia estruturado para o desenvolvimento, reposicionamento e fortalecimento de sua jornada profissional.
Neste contexto, o CIO Codex atua como uma plataforma de autoconhecimento e planejamento de carreira, auxiliando na identificação de lacunas de capacitação, na definição de trilhas formativas com foco estratégico e na construção de uma narrativa profissional alinhada às demandas do mercado.
Ao integrar os conceitos das três grandes dimensões do framework, Why, How e What, este tópico oferece ao indivíduo a capacidade de compreender, de forma abrangente, onde a TI se insere no funcionamento de uma empresa, qual é seu papel como vetor de transformação organizacional e quais competências, ativos e temas devem ser dominados para que sua atuação evolua em direção a posições de maior impacto, como a de CIO.
A partir da dimensão Why, o profissional amplia sua visão sobre o papel da TI como habilitadora da estratégia empresarial, compreendendo o funcionamento das organizações e como a tecnologia se conecta às diretrizes e resultados de negócio.
Já o bloco How funciona como uma agenda contemporânea de temas críticos como inovação, agilidade, cultura, dados e novas tecnologias, permitindo a construção de um repertório estratégico alinhado às necessidades atuais do mercado.
Por fim, a dimensão What oferece um modelo técnico e estruturado para que o indivíduo possa diagnosticar suas capacidades, entender os ativos que domina e identificar lacunas que precisam ser desenvolvidas.
Este tópico também fornece direcionamentos específicos para momentos decisivos da trajetória profissional, como processos seletivos, entrevistas, promoções internas, transições de carreira ou participação em mentorias.
O domínio da lógica do Codex torna-se um diferencial, permitindo ao profissional articular sua trajetória com clareza, consistência e valor percebido, evidenciando pensamento estruturado, visão sistêmica e preparo para atuar em níveis de liderança.
Além disso, são contempladas as necessidades de estudantes, recém-formados e profissionais em reconversão de carreira, que encontram no CIO Codex um mapa conceitual robusto para antecipar tendências e posicionar-se com intencionalidade em um cenário de alta complexidade e constante transformação.
Career Development Enablement estabelece, assim, as bases para uma atuação profissional evolutiva, consciente e estrategicamente conectada à lógica completa do CIO Codex Framework e endereça diversos temas:
Ampliando a aplicação do CIO Codex Framework da dimensão individual para o coletivo, o tópico Team Evolution Planning explora como o framework pode ser utilizado como instrumento estruturado de diagnóstico, priorização e desenvolvimento de times e áreas de Tecnologia da Informação.
Reconhece-se aqui que uma TI verdadeiramente estratégica é construída não apenas com base na capacidade dos seus líderes, mas sobretudo na maturidade composta de suas equipes, processos, estruturas e interações internas.
O CIO Codex é aplicado como referência para avaliar o estado atual das competências técnicas e organizacionais, proporcionando uma visão sistêmica sobre as forças e fragilidades da estrutura de TI.
A partir da dimensão What, o conteúdo é ancorado nos blocos de IT Assets, IT Capabilities e IT Reference Model, que servem como base para a identificação de gaps críticos, desequilíbrios entre funções, lacunas de especialização e potenciais gargalos operacionais.
Essa análise permite aos líderes tecnológicos definir roadmaps evolutivos, estruturar programas de capacitação direcionados e alinhar o crescimento da equipe com os objetivos de negócio da organização.
Contudo, a efetividade deste planejamento vai além das camadas técnicas, ao incorporar os fundamentos do bloco Why, é possível reforçar o entendimento do papel da TI dentro do contexto mais amplo da empresa, compreendendo como as diretrizes corporativas, o funcionamento do negócio e os direcionadores estratégicos se refletem diretamente nas capacidades que os times devem desenvolver.
Essa consciência de propósito contribui para que os planos de evolução sejam não apenas tecnicamente consistentes, mas também institucionalmente relevantes.
Simultaneamente, a dimensão How fornece o pano de fundo necessário para conectar o desenvolvimento dos times aos temas mais atuais da agenda tecnológica, como agilidade organizacional, inovação centrada no cliente, segurança digital, cultura de dados, automação inteligente e engenharia de soluções.
O framework permite que líderes estabeleçam uma visão clara sobre quais dessas disciplinas precisam ser aprofundadas, como articulá-las dentro de uma estrutura funcional e de que forma as integrar com a rotina de entrega de valor da área de TI.
Adicionalmente, o tópico orienta a construção de narrativas internas baseadas em evidências, favorecendo a comunicação estruturada com stakeholders corporativos como áreas de negócio, executivos de outras funções e comitês de governança.
Essa articulação é essencial para que o plano de evolução da TI não seja percebido como uma agenda isolada, mas como parte integrada da estratégia da organização.
Ao oferecer métodos de análise, planos de ação e lógica de alinhamento organizacional, Team Evolution Planning fortalece o papel da liderança de tecnologia na construção de estruturas mais preparadas, coesas e orientadas a resultados.
Neste sentido, o CIO Codex deixa de ser apenas um modelo conceitual e passa a funcionar como catalisador de transformação coletiva, guiando áreas inteiras rumo a uma TI mais estratégica, adaptável e madura e o tópico Team Evolution Planning aborda diversas questões:
O terceiro tópico, Enterprise Strategy Integration, amplia a aplicação do CIO Codex Framework ao inseri-lo diretamente no núcleo da formulação e execução da estratégia empresarial.
Ao transcender a perspectiva puramente tecnológica, o framework é posicionado como um instrumento estruturante para iniciativas corporativas de transformação digital, inovação, governança e gestão de portfólio, permitindo que a área de TI atue como eixo central da construção de valor institucional.
Neste contexto, o CIO Codex é aplicado como lente integradora capaz de alinhar os objetivos estratégicos da organização à capacidade real de entrega da área de tecnologia.
Utilizando o IT Reference Model como uma ferramenta de diagnóstico e planejamento, o framework permite avaliar a maturidade da TI em múltiplas dimensões, orientar a alocação de recursos e priorizar investimentos com base em impacto, riscos e alinhamento com os direcionadores de negócio.
A força deste tópico reside, contudo, na capacidade de orquestrar os três blocos do CIO Codex Framework de forma sinérgica.
A dimensão Why fornece o entendimento fundamental sobre o papel da TI na estrutura da empresa, situando a tecnologia como função crítica para a viabilização de estratégias organizacionais, seja como habilitadora de eficiência, catalisadora de inovação ou promotora de diferenciação competitiva.
Essa compreensão é essencial para que a tecnologia deixe de ser tratada como infraestrutura e passe a ser reconhecida como ativo estratégico.
Simultaneamente, a dimensão How é empregada como uma agenda executiva que conecta o planejamento estratégico de TI aos grandes temas contemporâneos, como sustentabilidade tecnológica, cultura de inovação, arquitetura empresarial, práticas ágeis em escala, automação inteligente, segurança cibernética, entre outros.
Esses elementos funcionam como blocos de construção de uma TI que não apenas responde ao planejamento estratégico da empresa, mas o influencia e sustenta de forma contínua.
Por fim, o What consolida a aplicação prática do framework por meio de ativos, capacidades e modelos de referência que estruturam a TI para operar de forma resiliente e adaptável.
Os elementos desse bloco são utilizados para construir roadmaps evolutivos, estabelecer metas realistas e desenvolver mecanismos de governança que permitam monitorar o progresso com objetividade e rigor técnico.
Além disso, este tópico orienta líderes de tecnologia a formular propostas e recomendações com vocabulário executivo, clareza lógica e coesão argumentativa, competências essenciais para o engajamento com o C-Level, conselhos e outras instâncias decisórias.
O CIO Codex, nesse cenário, atua como ponte entre a linguagem técnica e a narrativa estratégica, viabilizando a comunicação entre TI e negócio de forma fluida e relevante.
Enterprise Strategy Integration, portanto, posiciona a área de Tecnologia da Informação não apenas como suporte operacional, mas como participante do desenho e da sustentação da estratégia empresarial.
Em um contexto em que tecnologia e negócio são inseparáveis, o tópico Enterprise Strategy Integration oferece o alicerce necessário para que a TI seja reconhecida e exercida como um ativo estratégico, com capacidade de gerar valor sistêmico, mensurável e contínuo, detalhando alguns assuntos:
O quarto tópico, Ecosystem Knowledge Engagement, amplia o escopo de aplicação do CIO Codex Framework para além dos limites organizacionais, estendendo seu uso a ambientes de formação, consultoria, mentoria e articulação estratégica dentro do ecossistema tecnológico.
Trata-se da dimensão onde o framework se consolida como uma plataforma estruturada de disseminação qualificada de conhecimento, servindo como base conceitual, metodológica e narrativa para agentes que exercem papéis de influência, orientação ou multiplicação de capacidades em larga escala.
Nesta perspectiva, o CIO Codex é utilizado por educadores, instrutores e criadores de conteúdo como referência sólida para a estruturação de programas de capacitação, design de currículos técnicos e jornadas formativas alinhadas com as exigências atuais da TI empresarial.
A lógica em camadas do framework, que articula fundamentos estratégicos, práticas operacionais e capacidades emergentes, permite que o conteúdo educacional seja oferecido com coerência, atualidade e profundidade.
Mentores e líderes de comunidades técnicas também se beneficiam da clareza e organização do Codex ao aplicá-lo como roteiro para acompanhar trajetórias individuais, realizar diagnósticos personalizados e desenhar planos de desenvolvimento com base em frameworks robustos.
O CIO Codex funciona, nesse caso, como um espelho conceitual que facilita tanto a orientação profissional quanto o aconselhamento estratégico.
No universo da consultoria, o framework é utilizado como instrumento de diagnóstico, recomendação e estruturação de soluções.
Consultores podem recorrer à sua taxonomia para mapear capacidades existentes, identificar gaps críticos e propor intervenções com consistência lógica e alto grau de replicabilidade.
A profundidade e modularidade do Codex o tornam compatível com diversos tipos de projetos, desde iniciativas de transformação digital até reestruturações organizacionais ou programas de governança tecnológica.
Conselheiros, investidores e outros tomadores de decisão em nível institucional também encontram no CIO Codex uma lente para analisar o nível de maturidade tecnológica de empresas ou iniciativas, favorecendo decisões baseadas em critérios estruturados e não apenas em percepções subjetivas.
O framework oferece uma visão panorâmica da TI como função estratégica, permitindo uma leitura crítica sobre riscos, oportunidades e prioridades de investimento.
A integração das três partes do framework é particularmente evidente neste tópico, pois a dimensão Why fornece o pano de fundo necessário para entender o papel da TI dentro das organizações e como isso pode ser ensinado, aconselhado ou comunicado.
A dimensão How atua como uma agenda viva de temas contemporâneos que podem ser explorados em conteúdos, mentorias, programas de formação e roteiros de transformação.
Já a dimensão What fornece o detalhamento técnico e estrutural para apoiar diagnósticos, recomendações e métricas.
Além disso, o tópico destaca o uso do framework como instrumento de posicionamento e construção de autoridade técnica.
Profissionais que atuam como referências em seus setores, seja por meio da produção de conteúdo, participação em eventos, envolvimento em ecossistemas de inovação ou colaboração com startups, encontram no CIO Codex uma base conceitual sólida para sustentar suas análises, propostas e visões de futuro com clareza, profundidade e legitimidade.
Ecosystem Knowledge Engagement, portanto, consolida o CIO Codex como uma ferramenta de impacto ampliado, que ultrapassa o espaço organizacional para influenciar o modo como a tecnologia é compreendida, ensinada, discutida e transformada no ecossistema como um todo, abordando algumas questões:
Encerrando o conteúdo IT Framework Activation, o tópico Framework Operational Guidance apresenta a camada metodológica responsável por transformar o uso do CIO Codex Framework em um processo estruturado, disciplinado e adaptável ao longo do tempo.
Este tópico funciona como mecanismo de orquestração, consolidando boas práticas, cenários de aplicação e diretrizes operacionais para garantir que a ativação do framework ocorra de forma consistente, escalável e compatível com diferentes realidades organizacionais e profissionais.
O conteúdo organiza modelos de ativação conforme os perfis das dez personas delineadas pelo CIO Codex, respeitando os diferentes estágios de maturidade, seja de um profissional individual, de um time funcional, de uma organização complexa ou de um ecossistema em transformação.
Para cada cenário, são apresentadas sequências lógicas de aplicação, com sugestões de abordagem, combinações modulares de tópicos e ferramentas complementares, de modo a tornar o processo de uso do framework adaptável e orientado por propósito.
Mais do que um roteiro prescritivo, este bloco propõe um conjunto de caminhos possíveis, que podem ser ativados de acordo com o contexto, os objetivos e os recursos disponíveis.
O framework é tratado como um sistema vivo, cuja aplicação precisa ser conduzida com clareza de escopo, intencionalidade estratégica e capacidade de evolução.
Nesse sentido, são descritos cenários típicos de uso em quatro níveis: individual, departamental, organizacional e ecossistêmico, todos sustentados por exemplos práticos de ativação do Codex em projetos de carreira, planejamento funcional, iniciativas de transformação digital, mentorias, programas educacionais e consultorias estratégicas.
Um dos diferenciais deste tópico é a ênfase na integração com outras metodologias e frameworks amplamente utilizados no mercado, como ITIL, COBIT, SAFe, Agile, DevOps, TOGAF, entre outros.
O CIO Codex não busca competir com essas estruturas, mas sim atuar como camada complementar e catalisadora, oferecendo uma lógica estruturante e abrangente que ajuda a contextualizar e conectar iniciativas dispersas.
A modularidade e flexibilidade do Codex permitem que ele seja aplicado em conjunto com metodologias já consolidadas, atuando como linguagem comum entre diferentes práticas e níveis de maturidade.
A articulação das três dimensões do framework é evidente nesta camada operacional, de forma que a partir da dimensão Why, reforça-se a necessidade de alinhar qualquer ativação do Codex com os propósitos estratégicos da organização e o papel esperado da TI no modelo de negócio.
A dimensão How contribui com a agenda temática que direciona a ativação para tópicos contemporâneos e de alto impacto, como cultura, dados, inovação e agilidade.
Já a dimensão What oferece os blocos técnicos e conceituais que sustentam a execução disciplinada: ativos, capacidades e modelo de referência.
Complementando a abordagem, são oferecidas diretrizes para a definição de métricas, critérios de sucesso, indicadores de performance e práticas de avaliação contínua.
A ideia é que o uso do Codex deixe de ser um esforço pontual e passe a operar como parte da governança evolutiva da TI, com ciclos de melhoria, checkpoints periódicos e mecanismos de ajuste fino.
O framework torna-se, assim, uma plataforma viva de evolução contínua, capaz de se adaptar a mudanças de contexto, novas prioridades organizacionais ou transformações estruturais no ecossistema de tecnologia.
Mais do que ativar o conhecimento, trata-se aqui de sustentar sua execução ao longo do tempo, garantindo que o CIO Codex cumpra não apenas seu papel conceitual, mas também sua função como mecanismo de geração de valor em movimento permanente.
Framework Operational Guidance finaliza a jornada do capítulo oferecendo à liderança de TI, aos agentes de transformação e aos profissionais do ecossistema uma bússola de aplicação contínua dando atenção a diversos temas:
A partir deste ponto, conclui-se não apenas a apresentação do capítulo, mas também a exposição final da arquitetura completa do CIO Codex Framework.
Com a inclusão da camada de ativação, o framework se consolida como um ciclo integrado de compreensão, estruturação e ação, oferecendo não apenas uma visão sobre a função da TI nas organizações, mas também os meios concretos para a tornar realidade em diferentes contextos.
O CIO Codex Framework foi concebido para ser mais do que um compilado de boas práticas ou um repositório de conceitos organizados.
Ele nasce como uma estrutura viva, pensada para gerar transformação concreta em diferentes níveis, pessoal, organizacional e ecossistêmico.
Ao final de sua apresentação, é necessário reforçar que seus resultados não emergem da leitura, mas da aplicação disciplinada e consciente de seus princípios. Compreender o CIO Codex Framework é apenas o começo. Transformar exige ação.
Toda estrutura sólida começa por uma base conceitual robusta e O CIO Codex Framework oferece exatamente isso: um modelo estruturado que conecta visão, estratégia e ação, sustentado por uma lógica coerente, abrangente e aplicável.
Ele serve como fundamento conceitual e arquitetônico para a evolução da Tecnologia da Informação como função organizacional estratégica.
Ao mapear os elementos centrais que explicam o “Por quê” a TI é essencial, “Como” ela pode ser bem-sucedida e “O quê” precisa estar presente para que esteja preparada para o futuro, o CIO Codex Framework estabelece as bases de uma TI moderna, integrada e protagonista.
A fundação do framework não está apenas em seu conteúdo, mas na estrutura conceitual que permite que esse conteúdo se organize, se expanda e se adapte a múltiplos contextos, sejam eles individuais, empresariais ou ecossistêmicos.
O que diferencia o CIO Codex Framework não é apenas a qualidade conceitual de seus blocos, mas sua capacidade de se desdobrar em aplicação real, servindo como instrumento de diagnóstico, direcionamento e decisão.
Seja na orientação de trajetórias profissionais, na evolução de equipes de TI, no reposicionamento estratégico de departamentos ou na estruturação de diálogos entre tecnologia e negócio, o framework se mostra aplicável, tangível e eficaz.
Ele transforma teoria em prática com clareza lógica, linguagem acessível e direcionamento objetivo.
Essa orientação prática não é padronizada, mas contextual. É moldada conforme o perfil das personas envolvidas, a maturidade do ambiente e os desafios estratégicos enfrentados.
Por isso, o CIO Codex funciona como um sistema que articula capacidades, processos, competências e posicionamento, tornando possível a execução intencional e progressiva de uma TI que entrega valor e se adapta à complexidade do ambiente contemporâneo.
O conteúdo aqui apresentado expande o alcance do framework e amplia sua aplicabilidade, traduzindo conceitos estruturados em diretrizes práticas para indivíduos, times, empresas e ecossistemas.
Por meio da ativação disciplinada, o CIO Codex Framework deixa de ser apenas um conjunto de conteúdo de conhecimento e passa a operar como um catalisador de evolução intencional e mensurável, adaptável às particularidades de cada cenário.
A estrutura proposta, progressiva, multidimensional e modular, garante que a ativação do framework ocorra com propósito claro, respeitando o ponto de partida de cada usuário, mas sempre com direção estratégica definida.
Ao conectar a lógica dos blocos Why, How e What com objetivos reais de evolução, este capítulo finaliza a transição do modelo teórico para a prática aplicada.
Essa jornada é sustentada por uma visão integrada que estrutura o caminho e impulsiona a TI na transformação da era digital, permitindo que o conhecimento seja traduzido em valor com consistência e direção.
Entender é o começo, mas é a ação que transforma e é ela que, com propósito e disciplina, faz a TI evoluir, influenciar e liderar.
Ao reconhecer as diversas personas envolvidas no ecossistema de tecnologia e compreender que cada uma carrega suas próprias perspectivas, desafios e ambições, este capítulo permite que o framework seja acessado e ativado de forma personalizada.
Seja como ferramenta de planejamento de carreira, como instrumento de desenvolvimento de equipes, como guia de integração estratégica ou como plataforma educacional, o CIO Codex Framework demonstra sua flexibilidade e profundidade ao atender múltiplas realidades com coerência conceitual e valor prático.
Ao unir estrutura e direção, visão e execução, conhecimento e ação, o CIO Codex Framework cumpre o seu propósito mais nobre: apoiar a evolução dos profissionais de tecnologia, fortalecer a maturidade das organizações e ecossistemas, de forma a ampliar o impacto positivo da TI sobre os resultados globais.
E é justamente por isso que o capítulo de ativação não encerra o framework, ele o inaugura, uma vez que a partir da ação estruturada, a TI deixa de ser um componente técnico isolado para se tornar um pilar estratégico ativo, consciente e protagonista.
É assim que a transformação começa rumo a uma TI preparada para liderar a era digital.
A People Career Lifecycle Management, inserida na macro capability IT People e alinhada com a camada IT Transformation no CIO Codex Capability Framework, representa uma faceta crítica na gestão de talentos dentro do setor de Tecnologia da Informação.
Essa capability é instrumental na otimização do ciclo de vida profissional dos colaboradores de TI, garantindo que a organização não apenas retenha, mas também desenvolva seus talentos de acordo com as necessidades dinâmicas do ambiente tecnológico.
Os principais conceitos abrangidos pela People Career Lifecycle Management incluem o Planejamento de Carreira, que envolve a definição estratégica das trajetórias profissionais dos colaboradores, permitindo-lhes estabelecer metas de longo prazo e planos de desenvolvimento.
A Promoção e Progressão são aspectos vitais, reconhecendo e recompensando o mérito e o desempenho excepcional.
Transferências e Rotação facilitam a movimentação interna, promovendo a aquisição de novas habilidades e experiências.
Planos de Sucessão são essenciais para identificar e preparar talentos para futuras posições de liderança, garantindo uma transição suave em momentos de mudança.
A Avaliação de Competências é realizada regularmente para atualizar as habilidades e competências necessárias.
As características distintas desta capability incluem o Desenvolvimento Individualizado, oferecendo orientação personalizada aos colaboradores para alcançar suas metas de carreira, alinhadas aos objetivos organizacionais.
O Feedback Construtivo é um componente crucial, estabelecendo uma cultura onde os colaboradores recebem avaliações e orientações para aprimorar seu desempenho.
O Alinhamento Estratégico garante que os planos de carreira estejam em consonância com a estratégia global de TI da organização.
A Mobilidade Interna é incentivada para expandir os conhecimentos e experiências dos colaboradores, contribuindo para a sua empregabilidade a longo prazo.
O Suporte ao Crescimento fornece recursos e oportunidades de aprendizado, permitindo o desenvolvimento de habilidades e progressão na carreira.
O propósito da People Career Lifecycle Management é planejar e gerir proativamente as carreiras dos profissionais de TI, assegurando oportunidades contínuas de crescimento e desenvolvimento.
Esse enfoque estratégico é crucial para manter a força de trabalho de TI engajada, motivada e em sintonia com os objetivos organizacionais.
Os objetivos dentro do CIO Codex Capability Framework incluem o desenvolvimento de planos de carreira claros e estruturados, oferecendo recursos e treinamentos para o desenvolvimento contínuo, gerenciando processos de promoção e transferência, e identificando talentos para futuras posições de liderança.
Estes objetivos são projetados para criar um ambiente onde os colaboradores de TI sintam-se valorizados, motivados e alinhados com a visão da organização.
Em termos de impacto tecnológico, a People Career Lifecycle Management afeta diversas áreas.
Na Infraestrutura, equipes bem desenvolvidas garantem uma gestão eficaz dos recursos de TI.
Em Arquitetura, profissionais com carreiras bem planejadas contribuem com inovações significativas.
Na gestão de Sistemas, colaboradores em constante desenvolvimento asseguram a eficiência operacional.
Em Cybersecurity, o desenvolvimento de competências é fundamental para enfrentar desafios de segurança emergentes.
No Modelo Operacional, a estabilidade e a capacidade de resposta são reforçadas por meio de uma equipe bem orientada e preparada para futuros desafios.
Em resumo, a People Career Lifecycle Management é uma capability estratégica que não apenas impulsiona o desenvolvimento profissional e pessoal dos colaboradores de TI, mas também fortalece a capacidade da organização de se adaptar e prosperar em um ambiente de tecnologia da informação em constante evolução.
Esta capability promove uma cultura de crescimento sustentável, reconhecimento e realização, essencial para enfrentar os desafios de um mercado tecnológico em constante transformação.
A People Career Lifecycle Management é essencial para a retenção de talentos, o crescimento sustentável da equipe de TI e a garantia de que a organização possa se adaptar às mudanças do ambiente de Tecnologia da Informação.
É uma capability que impulsiona o desenvolvimento de carreiras e a realização pessoal dos colaboradores de TI.
Conceitos
Características
A People Career Lifecycle Management, ou Gestão do Ciclo de Carreira de Pessoas, desempenha um papel fundamental na transformação da TI, concentrando-se na gestão de toda a trajetória de carreira dos colaboradores dentro da equipe de TI.
Seu propósito é planejar e gerenciar a carreira de profissionais de TI desde o início, passando pelo desenvolvimento, promoções, transferências e planos de sucessão.
Isso garante que os colaboradores tenham oportunidades contínuas de crescimento e desenvolvimento ao longo de sua carreira na organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a People Career Lifecycle Management define seus objetivos da seguinte forma:
Impacto na Tecnologia
A People Career Lifecycle Management influencia a área de tecnologia em várias dimensões:
A capability de People Career Lifecycle Management é essencial para promover o desenvolvimento profissional dos colaboradores de TI, garantindo que suas carreiras sejam planejadas e gerenciadas de forma eficaz ao longo de toda a sua jornada na organização.
A implementação bem-sucedida dessa capability requer um roadmap estruturado e alinhado com o CIO Codex Capability Framework.
A seguir, as principais etapas a serem consideradas no roadmap de adoção da People Career Lifecycle Management:
A People Career Lifecycle Management desempenha um papel fundamental na retenção de talentos e no crescimento sustentável da equipe de TI.
Ao seguir este roadmap, as organizações estarão bem-preparadas para gerenciar de forma eficaz a trajetória de carreira de seus colaboradores, contribuindo para a realização pessoal e o sucesso profissional de cada membro da equipe.
Isso, por sua vez, impulsiona o desempenho e a inovação na área de tecnologia, alinhando-se com os objetivos estratégicos da organização.
A People Career Lifecycle Management, ou Gestão do Ciclo de Carreira de Pessoas, desempenha um papel crítico na gestão de recursos humanos dentro da área de TI, contribuindo para a retenção de talentos, o crescimento sustentável da equipe de TI e a adaptação contínua às mudanças no ambiente de tecnologia da informação.
Neste contexto, apresentam-se as principais melhores práticas de mercado no âmbito da People Career Lifecycle Management, de acordo com o CIO Codex Capability Framework:
Essas melhores práticas de mercado são essenciais para a eficácia da People Career Lifecycle Management.
Ao implementar essas estratégias e abordagens, as organizações de TI podem criar um ambiente de trabalho que promove o desenvolvimento de carreiras, a retenção de talentos e a contínua evolução da equipe de TI.
Investir no planejamento e gestão de carreiras é um passo crucial em direção ao crescimento sustentável e ao sucesso no campo da tecnologia da informação.
A capability de People Career Lifecycle Management, ou Gestão do Ciclo de Carreira de Pessoas, desempenha um papel crucial na retenção de talentos, no crescimento sustentável das equipes de TI e na adaptação contínua às mudanças no ambiente de tecnologia da informação.
No entanto, ao integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais, alinhados com as melhores práticas do mercado, conforme definido pelo CIO Codex Capability Framework.
A seguir, os principais desafios que as organizações enfrentam ao adotar a People Career Lifecycle Management:
Superar esses desafios é essencial para garantir que os colaboradores de TI tenham oportunidades contínuas de crescimento e desenvolvimento ao longo de suas carreiras na organização.
A People Career Lifecycle Management desempenha um papel crítico ao estabelecer planos de carreira estratégicos, promover o desenvolvimento de competências, reconhecer o mérito e facilitar movimentos internos, contribuindo assim para o sucesso sustentável das equipes de TI.
Em resumo, a capability de People Career Lifecycle Management é fundamental para garantir que as equipes de TI sejam altamente qualificadas, motivadas e alinhadas com a estratégia da organização.
Os desafios atuais destacam a necessidade de um planejamento cuidadoso, desenvolvimento constante de habilidades e promoção de um ambiente de trabalho que valorize o mérito e o crescimento profissional.
A People Career Lifecycle Management desempenha um papel crucial na gestão de recursos humanos na área de TI, focando no desenvolvimento de carreiras e na realização pessoal dos colaboradores.
Para entender as tendências futuras que podem moldar o desenvolvimento dessa capability, é fundamental considerar as expectativas do mercado e as grandes tendências em evolução no setor de tecnologia da informação.
Abaixo, destacam-se as principais tendências para o futuro dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a necessidade de adaptação contínua das práticas de People Career Lifecycle Management para acompanhar o ritmo acelerado das mudanças na tecnologia da informação e as expectativas em evolução dos colaboradores de TI.
À medida que as organizações buscam atrair, desenvolver e reter os melhores talentos, é essencial adotar abordagens inovadoras e flexíveis para a gestão de carreiras na área de TI.
A capability People Career Lifecycle Management desempenha um papel fundamental na gestão da trajetória de carreira dos colaboradores de TI, garantindo seu desenvolvimento contínuo e contribuindo para o crescimento sustentável da equipe de TI.
A avaliação de KPIs adequados é essencial para medir sua eficácia.
Abaixo, uma lista dos principais KPIs usuais no contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel crucial na avaliação e otimização da capability People Career Lifecycle Management, garantindo que os colaboradores de TI tenham oportunidades significativas de desenvolvimento de carreira e que a equipe de TI seja fortalecida com líderes competentes e talentosos.
Acompanhar regularmente esses indicadores é essencial para manter a equipe de TI alinhada com os objetivos organizacionais e preparada para enfrentar os desafios tecnológicos em constante evolução.
A capability de People Career Lifecycle Management é essencial para a gestão de toda a trajetória de carreira dos colaboradores dentro da equipe de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Planejamento de Carreira Individual
Objetivo: Facilitar o planejamento de carreira individual dos colaboradores de TI.
Promoções e Progressão na Carreira
Objetivo: Identificar oportunidades de promoção e progressão na carreira para os colaboradores de TI.
Transferências e Rotação de Funções
Objetivo: Facilitar transferências e rotações de funções para desenvolver habilidades e experiências variadas.
Planos de Sucessão
Objetivo: Identificar e desenvolver líderes futuros dentro da equipe de TI.
Crescimento e Desenvolvimento Contínuo
Objetivo: Promover o crescimento e desenvolvimento contínuo dos colaboradores de TI.
Satisfação e Retenção de Colaboradores
Objetivo: Garantir que os colaboradores estejam satisfeitos e engajados em suas trajetórias de carreira.
Esses OKRs são cruciais para a capability de People Career Lifecycle Management, pois garantem que os colaboradores de TI tenham oportunidades de crescimento, desenvolvimento e progressão na carreira ao longo de sua trajetória na organização. Isso contribui para a retenção de talentos e o fortalecimento da equipe de TI.
A capability People Career Lifecycle Management, pertencente à macro capability IT People e à camada IT Transformation, abrange a gestão de toda a trajetória de carreira dos colaboradores dentro da equipe de TI.
Isso inclui o planejamento de carreira, promoções, transferências e planos de sucessão, garantindo que os colaboradores tenham oportunidades de crescimento e desenvolvimento ao longo de sua carreira na organização.
A avaliação de maturidade desta capability é essencial para assegurar que a gestão de carreiras seja eficaz e alinhada aos objetivos estratégicos da organização.
A estrutura dos critérios de avaliação de maturidade é inspirada no modelo CMMI, adaptada ao contexto do CIO Codex Capability Framework.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Career Lifecycle Management é essencial para garantir que os colaboradores de TI tenham oportunidades de crescimento e desenvolvimento contínuos, ao mesmo tempo em que a organização atinge seus objetivos estratégicos de gestão de talentos.
A gestão de carreiras eficaz é um elemento fundamental para a retenção de talentos e o sucesso a longo prazo da equipe de TI.
A capability People Career Lifecycle Management, integrante da macro capability IT People e localizada na camada IT Transformation, é essencial para a gestão eficaz da trajetória de carreira dos colaboradores da equipe de TI.
Esta capability abrange o planejamento de carreira, promoções, transferências e planos de sucessão, focando no crescimento e desenvolvimento contínuos dos colaboradores dentro da organização.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em síntese, a capability People Career Lifecycle Management apresenta uma convergência variável com os principais frameworks de mercado, refletindo a importância de uma gestão de carreira eficaz para o sucesso da TI em diferentes aspectos, desde a entrega de serviços até a inovação e a segurança.
Develop Career Plans
Desenvolver planos detalhados para gestão do ciclo de vida de carreira dos funcionários é um processo central para assegurar que cada colaborador tenha um caminho claro e estruturado para seu desenvolvimento profissional.
Este processo envolve a criação de planos de carreira personalizados que levam em conta as habilidades, interesses e metas de cada colaborador, alinhando essas aspirações com os objetivos estratégicos da organização.
A elaboração dos planos de carreira deve considerar a análise de competências necessárias para cada função, oportunidades de treinamento e desenvolvimento, e possíveis trajetórias de progressão e promoção.
É fundamental que este processo envolva a participação ativa dos líderes e dos próprios colaboradores, promovendo um diálogo aberto e contínuo sobre expectativas e possibilidades de crescimento.
A definição de métricas e indicadores de sucesso também é essencial para monitorar a eficácia dos planos e fazer ajustes conforme necessário.
Este processo garante que a organização esteja preparada para desenvolver talentos internos, promovendo um ambiente de crescimento e realização profissional.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Employee Skills | Avaliar as habilidades e competências dos colaboradores. | Dados de avaliações de desempenho | Perfil de habilidades avaliado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Career Goals | Identificar os objetivos de carreira de cada colaborador. | Entrevistas, feedbacks | Objetivos de carreira identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Career Paths | Desenvolver trajetórias de carreira alinhadas com os objetivos organizacionais. | Dados de avaliação, objetivos de carreira | Planos de carreira desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Create Development Plans | Criar planos de desenvolvimento personalizados para cada colaborador. | Planos de carreira, oportunidades de treinamento | Planos de desenvolvimento criados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Set Success Metrics | Definir métricas de sucesso para monitorar o progresso dos planos de carreira. | Planos de desenvolvimento, critérios de avaliação | Métricas de sucesso definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Career Requirements
Identificar os requisitos de carreira para funcionários é um processo essencial para assegurar que os planos de carreira e as oportunidades de desenvolvimento estejam alinhados com as necessidades e expectativas dos colaboradores e da organização.
Este processo envolve a coleta de informações detalhadas sobre as aspirações profissionais dos colaboradores, bem como a análise das competências e habilidades necessárias para os diversos cargos dentro da área de TI.
A identificação dos requisitos de carreira deve considerar as tendências de mercado, as exigências tecnológicas emergentes e as mudanças nas estratégias organizacionais.
Este processo também deve envolver a realização de pesquisas internas, entrevistas com colaboradores e líderes, e a revisão das descrições de cargos para garantir que estejam atualizadas e refletindo as necessidades reais.
A definição clara dos requisitos de carreira ajuda a criar um ambiente de transparência e equidade, promovendo a motivação e o comprometimento dos colaboradores com seus planos de desenvolvimento profissional.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Employee Surveys | Realizar pesquisas com colaboradores para entender suas aspirações e necessidades de carreira. | Questionários, entrevistas | Dados de aspirações coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Job Descriptions | Analisar as descrições de cargos para identificar requisitos e competências necessárias. | Descrições de cargos, feedbacks | Requisitos de carreira identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Identify Skill Gaps | Identificar lacunas de habilidades entre os colaboradores atuais e os requisitos dos cargos. | Dados de avaliação, descrições de cargos | Lacunas de habilidades identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Define Training Needs | Definir necessidades de treinamento e desenvolvimento para preencher as lacunas de habilidades. | Lacunas de habilidades, oportunidades de treinamento | Necessidades de treinamento definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Document Career Requirements | Documentar os requisitos de carreira identificados e comunicar aos stakeholders. | Requisitos de carreira, feedbacks | Requisitos de carreira documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Career Solutions
Implementar as soluções de gestão de carreira conforme planejado é um passo crucial para assegurar que os colaboradores tenham acesso às oportunidades de desenvolvimento e progressão dentro da organização.
Este processo envolve a execução dos planos de carreira e desenvolvimento individualizados, incluindo a oferta de treinamentos, mentorias, e oportunidades de rotação de cargos.
A implementação deve ser acompanhada por uma comunicação eficaz para garantir que todos os colaboradores estejam cientes das oportunidades disponíveis e dos critérios para progressão e promoção.
Este processo também inclui a coordenação com os líderes de TI para assegurar que as soluções de carreira sejam integradas nas estratégias de negócios e atendam às necessidades organizacionais.
A implementação deve ser monitorada continuamente para garantir a conformidade com os planos e ajustar conforme necessário, promovendo um ambiente de crescimento e desenvolvimento contínuo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Launch Development Programs | Lançar programas de desenvolvimento conforme planejado. | Planos de carreira, recursos disponíveis | Programas de desenvolvimento lançados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Facilitate Training Sessions | Facilitar sessões de treinamento e workshops. | Planos de desenvolvimento, oportunidades de treinamento | Sessões de treinamento realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Implement Mentoring Programs | Implementar programas de mentoria para apoiar o desenvolvimento dos colaboradores. | Planos de desenvolvimento, mentores disponíveis | Programas de mentoria implementados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Coordinate Job Rotations | Coordenar as rotações de cargos para ampliar as habilidades dos colaboradores. | Planos de desenvolvimento, oportunidades de rotação | Rotações de cargos coordenadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Opportunities | Comunicar as oportunidades de desenvolvimento e progressão aos colaboradores. | Planos de desenvolvimento, critérios de avaliação | Oportunidades comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Career Performance
Monitorar continuamente o desempenho da gestão de carreira dos funcionários é essencial para avaliar a eficácia dos programas e identificar áreas de melhoria.
Este processo envolve a coleta de dados sobre a satisfação dos colaboradores com os planos de carreira, o impacto nas taxas de retenção e engajamento, e a adequação das oportunidades de desenvolvimento às necessidades individuais.
A utilização de ferramentas de análise e relatórios ajuda a rastrear o sucesso dos programas e identificar áreas para melhorias.
Relatórios regulares são gerados para informar os líderes e colaboradores sobre o progresso dos planos de carreira e para ajustar os programas conforme necessário.
Este processo garante que a gestão de carreira seja um ciclo contínuo de avaliação e melhoria, promovendo a motivação e o comprometimento dentro da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados sobre o desempenho e satisfação dos colaboradores com os planos de carreira. | Feedbacks, dados de satisfação | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Career Trends | Analisar tendências de carreira para identificar padrões e áreas de melhoria. | Dados de desempenho, relatórios | Análise de tendências realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Generate Performance Reports | Gerar relatórios detalhados sobre o desempenho dos programas de carreira. | Análise de tendências, dados de desempenho | Relatórios de desempenho gerados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Communicate Performance Insights | Comunicar insights sobre desempenho de carreira com os stakeholders e colaboradores. | Relatórios de desempenho, feedbacks | Insights comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Actions | Identificar ações de melhoria com base nos dados e relatórios de desempenho de carreira. | Relatórios de desempenho, feedbacks | Ações de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Career Processes
Revisar e otimizar continuamente os processos de gestão de carreira é essencial para garantir que as práticas de desenvolvimento e progressão sejam eficazes e relevantes.
Este processo envolve a análise regular dos métodos e ferramentas utilizadas para a gestão de carreira, com o objetivo de identificar áreas de melhoria e implementar inovações.
Feedbacks de colaboradores e líderes são coletados para avaliar a eficácia dos processos atuais e sugerir melhorias.
A implementação de ajustes baseados em dados e feedback promove a adaptação contínua às necessidades em evolução da organização e do setor de tecnologia.
Este processo também inclui a comunicação das mudanças e melhorias aos stakeholders, garantindo transparência e alinhamento com os objetivos organizacionais.
A revisão e otimização dos processos de gestão de carreira asseguram que a organização mantenha uma abordagem proativa e ágil, capaz de atrair e reter talentos de alta qualidade.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Processes | Avaliar os processos atuais de gestão de carreira para identificar pontos fortes e fracos. | Feedbacks, dados de desempenho | Avaliação de processos realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Opportunities | Identificar oportunidades de melhoria nos processos de gestão de carreira. | Avaliação de processos, feedbacks | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Optimization Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Oportunidades de melhoria, feedbacks | Plano de otimização desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de gestão de carreira. | Plano de otimização, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Changes | Comunicar as mudanças e melhorias nos processos de gestão de carreira. | Melhorias implementadas, feedbacks | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A People Compensation & Benefits Management, integrada na macro capability IT People e na camada IT Transformation do CIO Codex Capability Framework, desempenha um papel crucial na gestão eficaz de recursos humanos dentro do setor de TI.
Esta capability é instrumental para atrair, reter e motivar talentos excepcionais, essenciais para o sucesso e sustentabilidade das operações de TI.
O foco central está na criação de estratégias de remuneração e benefícios alinhadas com as metas organizacionais, refletindo as necessidades e expectativas dos colaboradores de TI.
Conceitos fundamentais como Remuneração Total, Benefícios Flexíveis, Pesquisa Salarial e Pacote de Benefícios Abrangente são pilares desta capability.
Remuneração Total abrange não apenas o salário base, mas também inclui componentes variáveis como bônus e participação nos lucros.
Benefícios Flexíveis oferecem aos colaboradores escolhas adaptadas às suas necessidades pessoais, enquanto a Pesquisa Salarial assegura que a remuneração seja competitiva em relação ao mercado.
Equidade Salarial foca em garantir remuneração justa, considerando fatores como experiência e desempenho.
Um Pacote de Benefícios Abrangente cobre áreas diversas, desde saúde até desenvolvimento profissional.
As características desta capability incluem Estratégia de Remuneração, Comunicação Transparente, Adaptação às Mudanças do Mercado, Compliance Regulatório e Avaliação de Impacto.
Uma Estratégia de Remuneração eficaz alinha a compensação com os objetivos organizacionais e motiva os colaboradores.
A Comunicação Transparente é vital para que os colaboradores entendam o valor total de sua compensação.
A adaptação às Mudanças do Mercado garante que os pacotes de remuneração e benefícios sejam sempre relevantes e competitivos.
O Compliance Regulatório assegura que todos os aspectos da remuneração estejam em conformidade com as legislações vigentes.
Por fim, a Avaliação de Impacto mede a eficácia dos programas de compensação no desempenho e satisfação dos colaboradores.
O propósito da People Compensation & Benefits Management é proporcionar um ambiente de trabalho onde a remuneração e benefícios sejam percebidos como justos, competitivos e alinhados com as melhores práticas de mercado.
Isto, por sua vez, contribui para a atração e retenção de talentos de alta qualidade na organização.
Os objetivos definidos no CIO Codex Capability Framework incluem a Competitividade Salarial, o desenvolvimento de Benefícios Atrativos, a promoção de transparência dos critérios organizacionais e a Retenção de Talentos.
Tais objetivos visam estabelecer um ambiente de trabalho equitativo e motivador, essencial para a manutenção de uma força de trabalho de TI altamente qualificada e comprometida.
O impacto desta capability na tecnologia é vasto e multidimensional.
Em termos de Infraestrutura, colaboradores motivados e bem remunerados tendem a gerir os recursos de TI com mais eficiência e comprometimento.
No âmbito da Arquitetura, uma equipe satisfeita é mais propensa a contribuir com ideias inovadoras, influenciando positivamente a estrutura tecnológica.
No que diz respeito aos Sistemas, uma equipe bem compensada é mais produtiva e eficaz na gestão e manutenção dos sistemas.
Em Cybersecurity, programas de benefícios que incluem incentivos à segurança cibernética fomentam uma cultura de proteção robusta.
Por fim, no Modelo Operacional, pacotes de remuneração e benefícios equitativos promovem um ambiente de trabalho colaborativo e eficiente.
Em conclusão, a People Compensation & Benefits Management é uma capability essencial que apoia não apenas a eficiência operacional, mas também a inovação e o desenvolvimento sustentável dentro da organização de TI.
Ela cria um ciclo virtuoso onde colaboradores satisfeitos e bem compensados contribuem para o sucesso contínuo e a competitividade da organização no dinâmico setor de tecnologia da informação.
A People Compensation & Benefits Management desempenha um papel crítico na gestão de pessoas dentro da Área de Tecnologia, contribuindo para a atração e retenção dos melhores talentos e para o alcance dos objetivos organizacionais.
É uma capability essencial para o sucesso contínuo das equipes de Tecnologia da Informação.
Conceitos
Características
A People Compensation & Benefits Management, ou Gestão de Remuneração e Benefícios de Pessoas, desempenha um papel estratégico na transformação da TI, concentrando-se na gestão da compensação e dos benefícios oferecidos aos colaboradores de TI.
Seu propósito fundamental é assegurar que os pacotes de remuneração e benefícios sejam competitivos, alinhados com as práticas do mercado, e contribuam para a atração e retenção de talentos na organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a People Compensation & Benefits Management define seus objetivos da seguinte forma:
Impacto na Tecnologia
A People Compensation & Benefits Management influencia a área de tecnologia em várias dimensões:
A capability de People Compensation & Benefits Management desempenha um papel estratégico na gestão de pessoas na área de TI, garantindo que os colaboradores sejam devidamente compensados e beneficiados de acordo com as práticas de mercado e os objetivos organizacionais.
Para implementar essa capability com sucesso, é crucial seguir um roadmap sólido, alinhado com o CIO Codex Capability Framework e com as melhores práticas.
Abaixo, as principais etapas a serem consideradas no roadmap de adoção da People Compensation & Benefits Management:
A People Compensation & Benefits Management é essencial para atrair, reter e motivar os melhores talentos na área de TI, contribuindo diretamente para o sucesso da organização.
Ao seguir este roadmap, as organizações estarão bem-preparadas para gerenciar eficazmente a remuneração e os benefícios dos colaboradores, promovendo uma cultura de recompensa e valorização que impulsiona o desempenho e a excelência operacional na equipe de TI.
A People Compensation & Benefits Management, ou Gestão de Remuneração e Benefícios de Pessoas, desempenha um papel crítico na gestão de recursos humanos dentro da área de TI, contribuindo para atrair e reter os melhores talentos e para alcançar os objetivos organizacionais.
Esta capability é essencial para o sucesso contínuo das equipes de tecnologia da informação.
Neste contexto, apresentam-se as principais melhores práticas de mercado no âmbito da People Compensation & Benefits Management, de acordo com o CIO Codex Capability Framework:
Essas melhores práticas de mercado são fundamentais para a eficácia da People Compensation & Benefits Management.
Ao implementar essas estratégias e abordagens, as organizações de TI podem criar um ambiente de trabalho que atrai e retém talentos, impulsiona o desempenho e contribui para o alcance dos objetivos organizacionais.
Reconhecer o valor dos colaboradores por meio de uma remuneração e benefícios justos e competitivos é um investimento no sucesso futuro das equipes de TI e da organização como um todo.
A capability de People Compensation & Benefits Management, ou Gestão de Remuneração e Benefícios de Pessoas, é essencial na área de TI, desempenhando um papel crítico na atração e retenção dos melhores talentos e no alcance dos objetivos organizacionais.
Entretanto, ao integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais, alinhados com as melhores práticas do mercado, conforme definido pelo CIO Codex Capability Framework.
A seguir, os principais desafios que as organizações enfrentam ao adotar a People Compensation & Benefits Management:
Superar esses desafios é essencial para garantir que os pacotes de remuneração e benefícios sejam competitivos, equitativos e alinhados com os objetivos estratégicos da organização de TI.
A People Compensation & Benefits Management desempenha um papel crítico na superação desses obstáculos, ao estabelecer uma estratégia de remuneração eficaz, promover a transparência na comunicação e adaptar-se às mudanças do mercado, tudo isso contribuindo para o sucesso das equipes de TI.
Em resumo, a capability de People Compensation & Benefits Management é essencial para atrair, reter e motivar os melhores talentos na área de TI.
Os desafios atuais refletem a complexidade de oferecer remuneração competitiva, benefícios personalizados e equidade salarial, ao mesmo tempo em que se mantém em conformidade com as regulamentações.
Superar esses desafios exige uma abordagem estratégica, adaptável e centrada no colaborador, assegurando que a gestão de compensação e benefícios seja uma força impulsionadora do sucesso da TI.
A People Compensation & Benefits Management, ou Gestão de Remuneração e Benefícios de Pessoas, é uma capacidade crítica para a gestão de recursos humanos na área de TI.
Ela desempenha um papel fundamental na atração e retenção dos melhores talentos, contribuindo diretamente para o alcance dos objetivos organizacionais.
Neste contexto, as expectativas do mercado e as tendências futuras são elementos essenciais para moldar o desenvolvimento futuro desta capability.
A seguir, destacam-se as principais tendências para o futuro, considerando o CIO Codex Capability Framework:
Essas tendências refletem a crescente importância da People Compensation & Benefits Management como uma capability estratégica para as organizações de TI.
À medida que o mercado evolui e as expectativas dos colaboradores mudam, as organizações precisam se adaptar, garantindo que seus programas de remuneração e benefícios estejam alinhados com as necessidades em constante mudança da força de trabalho de TI.
A capability People Compensation & Benefits Management desempenha um papel crítico na gestão de pessoas na área de TI, garantindo que a remuneração e os benefícios oferecidos sejam competitivos e contribuam para atrair e reter talentos.
Para avaliar sua eficácia, é fundamental monitorar os KPIs adequados.
Abaixo, uma lista dos principais KPIs usuais no contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação e otimização da People Compensation & Benefits Management, garantindo que os pacotes de remuneração e benefícios estejam alinhados com as necessidades da equipe de TI e contribuam para o sucesso da organização.
Ao acompanhar regularmente esses indicadores, as organizações podem tomar decisões informadas para atrair, reter e motivar os melhores talentos na área de TI.
A capability de People Compensation & Benefits Management desempenha um papel fundamental na gestão da compensação e dos benefícios oferecidos aos colaboradores de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Avaliação e Atualização dos Pacotes de Remuneração
Objetivo: Avaliar e atualizar regularmente os pacotes de remuneração para garantir que sejam competitivos no mercado.
Gestão de Benefícios
Objetivo: Gerenciar eficazmente os benefícios oferecidos aos colaboradores de TI.
Competitividade no Mercado de Trabalho
Objetivo: Garantir que os pacotes de remuneração e benefícios sejam competitivos no mercado de trabalho de TI.
Satisfação dos Colaboradores
Objetivo: Medir e melhorar a satisfação dos colaboradores em relação à compensação e benefícios.
Retenção de Talentos
Objetivo: Utilizar os pacotes de remuneração e benefícios para atrair e reter talentos qualificados.
Esses OKRs são essenciais para a capability de People Compensation & Benefits Management, pois garantem que os colaboradores de TI recebam compensação e benefícios competitivos, o que contribui para a atração, retenção e satisfação de talentos na equipe de TI.
A capability People Compensation & Benefits Management, inserida na macro capability IT People e na camada IT Transformation, é responsável pela gestão da compensação e dos benefícios oferecidos aos colaboradores de TI.
Garante que os pacotes de remuneração e benefícios sejam competitivos e alinhados com as práticas do mercado, desempenhando um papel fundamental na atração e retenção de talentos.
A avaliação de maturidade desta capability é essencial para assegurar que a remuneração e os benefícios sejam estrategicamente gerenciados para atender às necessidades da organização e de seus colaboradores.
A estrutura dos critérios de avaliação de maturidade é inspirada no modelo CMMI, adaptada ao contexto do CIO Codex Capability Framework:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Compensation & Benefits Management é crucial para garantir que a organização atraia, retenha e motive os melhores talentos, mantendo a competitividade no mercado.
A gestão estratégica da remuneração e dos benefícios contribui significativamente para o sucesso e a sustentabilidade da equipe de TI e, consequentemente, da organização como um todo.
A capability People Compensation & Benefits Management, pertencente à macro capability IT People e situada na camada IT Transformation, desempenha um papel crucial na gestão da compensação e dos benefícios dos colaboradores de TI.
Esta capability foca em assegurar que os pacotes de remuneração e benefícios sejam competitivos e alinhados às práticas de mercado, contribuindo significativamente para a atração e retenção de talentos.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em resumo, a capability People Compensation & Benefits Management tem uma convergência variável com os frameworks de mercado.
Ela se alinha mais estreitamente com aqueles que valorizam a motivação e a satisfação dos colaboradores, como SAFe e DevOps SRE.
Esta capability é fundamental para criar um ambiente de trabalho que não só atrai, mas também retém talentos de alta qualidade em TI, oferecendo pacotes competitivos de compensação e benefícios, alinhados com as necessidades e expectativas dos colaboradores e as práticas de mercado.
Develop Compensation Plans
Desenvolver planos detalhados para a gestão de compensação e benefícios de funcionários é um processo essencial para assegurar que os pacotes de remuneração sejam competitivos, justos e alinhados com as práticas de mercado.
Este processo envolve a criação de uma estratégia abrangente que define a estrutura de salários, bônus, participação nos lucros, benefícios adicionais e incentivos de longo prazo.
A definição desses planos deve considerar a equidade interna e externa, garantindo que todos os colaboradores sejam remunerados de acordo com suas habilidades, responsabilidades e desempenho.
A elaboração do plano deve incluir uma análise detalhada de benchmarks de mercado, pesquisas salariais e a revisão das práticas atuais de compensação da organização.
Além disso, é crucial envolver líderes de diferentes áreas para assegurar que os planos reflitam as necessidades e expectativas dos colaboradores.
Este processo também deve incluir a definição de métricas de sucesso e um plano de comunicação para garantir que todos os colaboradores compreendam claramente os componentes do plano de compensação.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Market Analysis | Analisar o mercado para entender as tendências e benchmarks salariais. | Dados de mercado, benchmarks | Análise de mercado realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Internal Salary Assessment | Avaliar a justiça interna dos salários e benefícios atuais. | Dados salariais internos, feedback dos colaboradores | Avaliação de justiça interna realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Define Compensation Structure | Definir a estrutura de compensação, incluindo salários, bônus e benefícios. | Análise de mercado, avaliação de equidade | Estrutura de compensação definida | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Develop Incentive Programs | Desenvolver programas de incentivos de curto e longo prazo. | Estrutura de compensação, feedback dos líderes | Programas de incentivos desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Create Communication Plan | Criar um plano de comunicação para informar os colaboradores sobre os planos de compensação. | Estrutura de compensação, programas de incentivos | Plano de comunicação criado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Compensation Requirements
Identificar os requisitos de compensação e benefícios para funcionários é um passo fundamental para garantir que os pacotes oferecidos sejam atrativos e alinhados com as expectativas dos colaboradores.
Este processo envolve a coleta de informações detalhadas sobre as preferências e necessidades dos colaboradores através de pesquisas internas, entrevistas e feedbacks.
Também inclui a análise das tendências de mercado para entender as práticas comuns de compensação e benefícios.
A identificação dos requisitos deve considerar fatores como a diversidade da força de trabalho, diferentes estágios de carreira e a variação nas responsabilidades dos cargos.
Este processo deve envolver a colaboração entre os líderes de TI e os representantes dos colaboradores para assegurar que os requisitos sejam abrangentes e equitativos.
Os dados coletados são utilizados para informar a definição de políticas de compensação que promovem a motivação, a retenção de talentos e a competitividade da organização no mercado.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Employee Surveys | Realizar pesquisas com colaboradores para entender suas necessidades e preferências de compensação. | Questionários, entrevistas | Dados de preferências coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Market Trends | Analisar as tendências de mercado para entender as práticas de compensação comuns. | Dados de mercado, benchmarks | Análise de tendências realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Gather Leader Feedback | Coletar feedback dos líderes sobre as necessidades e expectativas de compensação. | Entrevistas com líderes | Feedback dos líderes coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Define Compensation Criteria | Definir critérios claros e justos para os pacotes de compensação e benefícios. | Dados de preferências, benchmarks | Critérios de compensação definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Document Requirements | Documentar os requisitos de compensação e benefícios identificados. | Critérios de compensação, feedback | Requisitos de compensação documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Compensation Solutions
Implementar as soluções de gestão de compensação conforme planejado é crucial para garantir que os colaboradores recebam pacotes de compensação justos e competitivos.
Este processo envolve a execução dos planos de compensação, incluindo a distribuição de salários, bônus e benefícios.
A implementação deve ser acompanhada por uma comunicação eficaz para garantir que todos os envolvidos compreendam os componentes do pacote de compensação e seus benefícios.
Este processo também inclui a coordenação com os departamentos financeiros e de recursos humanos para assegurar que os pagamentos sejam realizados de forma precisa e pontual.
A implementação de soluções de compensação deve ser monitorada continuamente para garantir conformidade com as políticas internas e regulamentações externas.
Ajustes podem ser feitos conforme necessário para responder a mudanças nas condições do mercado ou nas necessidades dos colaboradores.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Launch Compensation Programs | Lançar programas de compensação conforme planejado. | Planos de compensação, recursos disponíveis | Programas de compensação lançados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Process Salary Payments | Processar pagamentos de salários e bônus aos colaboradores. | Lista de pagamentos, recursos financeiros | Pagamentos processados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Administer Benefits | Administrar benefícios, como plano de saúde e previdência privada. | Planos de benefícios, dados dos colaboradores | Benefícios administrados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Communicate Compensation | Comunicar os componentes do pacote de compensação aos colaboradores. | Planos de compensação, estratégias de comunicação | Componentes de compensação comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Monitor Compliance | Monitorar a conformidade com as políticas de compensação e regulamentações externas. | Políticas de compensação, regulamentações | Conformidade monitorada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Compensation Performance
Monitorar continuamente o desempenho da gestão de compensação e benefícios de funcionários é fundamental para avaliar a eficácia dos programas e identificar áreas de melhoria. Este processo envolve a coleta de dados sobre a satisfação dos colaboradores com os pacotes de compensação, o impacto nas taxas de retenção e engajamento, e a adequação das recompensas às contribuições individuais. A utilização de ferramentas de análise e relatórios ajuda a rastrear o sucesso dos programas e identificar áreas para melhorias. Relatórios regulares são gerados para informar os líderes e colaboradores sobre o impacto das recompensas e para ajustar os programas conforme necessário. Este processo garante que a gestão de compensação seja um ciclo contínuo de avaliação e melhoria, promovendo a motivação e o comprometimento dentro da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Compensation Data | Coletar dados sobre a satisfação dos colaboradores com os pacotes de compensação. | Feedbacks, dados de satisfação | Dados de compensação coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Compensation Trends | Analisar tendências de compensação para identificar padrões e áreas de melhoria. | Dados de compensação, relatórios | Análise de tendências realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Generate Compensation Reports | Gerar relatórios detalhados sobre o desempenho dos programas de compensação. | Análise de tendências, dados de compensação | Relatórios de compensação gerados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Communicate Compensation Insights | Comunicar insights sobre compensação com os stakeholders e colaboradores. | Relatórios de compensação, feedbacks | Insights comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Actions | Identificar ações de melhoria com base nos dados e relatórios de compensação. | Relatórios de compensação, feedbacks | Ações de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Compensation Processes
Revisar e otimizar continuamente os processos de gestão de compensação é essencial para garantir que as práticas de remuneração e benefícios sejam eficazes e relevantes.
Este processo envolve a análise regular dos métodos e ferramentas utilizadas para a gestão de compensação, com o objetivo de identificar áreas de melhoria e implementar inovações.
Feedbacks de colaboradores e líderes são coletados para avaliar a eficácia dos processos atuais e sugerir melhorias.
A implementação de ajustes baseados em dados e feedback promove a adaptação contínua às necessidades em evolução da organização e do setor de tecnologia.
Este processo também inclui a comunicação das mudanças e melhorias aos stakeholders, garantindo transparência e alinhamento com os objetivos organizacionais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Processes | Avaliar os processos atuais de gestão de compensação para identificar pontos fortes e fracos. | Feedbacks, dados de compensação | Avaliação de processos realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Opportunities | Identificar oportunidades de melhoria nos processos de gestão de compensação. | Avaliação de processos, feedbacks | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Optimization Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Oportunidades de melhoria, feedbacks | Plano de otimização desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de gestão de compensação. | Plano de otimização, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Changes | Comunicar as mudanças e melhorias nos processos de gestão de compensação. | Melhorias implementadas, feedbacks | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A People Performance Management, situada na macro capability IT People dentro da camada IT Transformation do CIO Codex Capability Framework, desempenha um papel crucial na otimização do desempenho da equipe de TI, alinhando suas competências e contribuições com os objetivos estratégicos da organização.
Esta capability é vital para promover uma equipe de TI altamente eficiente, orientada para o crescimento contínuo e o sucesso organizacional, contribuindo significativamente para a excelência operacional e inovadora.
Os principais conceitos abrangidos por esta capability incluem a Avaliação de Desempenho, a Definição de Objetivos SMART, Feedback Construtivo, Planos de Melhoria de Desempenho, e Reconhecimento e Recompensas.
A Avaliação de Desempenho é um processo sistemático para avaliar as conquistas e áreas de melhoria dos colaboradores. A Definição de Objetivos SMART orienta os colaboradores com metas claras e alcançáveis.
O Feedback Construtivo é essencial para o desenvolvimento contínuo, enquanto os Planos de Melhoria de Desempenho focam na superação de desafios e no aprimoramento de habilidades.
Reconhecimento e Recompensas são importantes para motivar e valorizar o alto desempenho.
As características desta capability incluem Avaliações Regulares, Feedback Contínuo, Metodologias de Avaliação, Desenvolvimento Profissional, e Alinhamento Estratégico.
Avaliações Regulares permitem o acompanhamento contínuo do progresso dos colaboradores.
O Feedback Contínuo promove uma cultura de comunicação aberta.
As Metodologias de Avaliação, como as avaliações 360 graus, oferecem uma visão abrangente do desempenho.
O Desenvolvimento Profissional é chave para o aprimoramento contínuo das habilidades da equipe.
O Alinhamento Estratégico garante que os objetivos individuais estejam em sintonia com as metas da organização.
O propósito da People Performance Management é assegurar a realização plena do potencial dos colaboradores, contribuindo para a eficiência operacional, inovação e vantagem competitiva da organização.
Ela visa estabelecer uma cultura de alto desempenho, onde o crescimento individual e o sucesso organizacional estão intrinsecamente ligados.
Os objetivos definidos dentro do CIO Codex Capability Framework incluem a Definição de Objetivos, a Avaliação do Desempenho, o Feedback Construtivo e os Planos de Melhoria.
Estes objetivos visam criar um ambiente onde os colaboradores sejam continuamente incentivados e apoiados para alcançar a excelência.
O impacto da People Performance Management se estende por várias dimensões tecnológicas.
Na Infraestrutura, garante a utilização eficaz dos recursos de TI.
Na Arquitetura, colaboradores de alto desempenho trazem insights valiosos para inovações tecnológicas.
Nos Sistemas, o alto desempenho assegura a otimização e eficácia dos sistemas de TI.
Em Cybersecurity, a avaliação inclui a adesão às políticas de segurança.
No Modelo Operacional, uma equipe de alto desempenho agiliza e aumenta a eficiência os processos operacionais.
Em resumo, a People Performance Management é uma capability fundamental para o desenvolvimento de uma equipe de TI altamente eficiente e alinhada com as estratégias de negócios e TI.
Ela não apenas capacita as equipes a alcançarem um desempenho de alto nível, mas também cria um ambiente propício para o crescimento contínuo e a inovação, essencial para enfrentar os desafios de um mercado tecnológico em constante evolução.
A People Performance Management é essencial para cultivar uma equipe de TI altamente eficaz, alinhada com os objetivos da organização.
Ao estabelecer objetivos claros, prover feedback construtivo e criar um ambiente de reconhecimento, essa capability impulsiona o crescimento e o sucesso contínuo da equipe de TI, contribuindo para a excelência operacional e a inovação.
Conceitos
Características
A People Performance Management, ou Gestão de Desempenho de Pessoas, desempenha um papel crucial na transformação da TI, visando a avaliação e gestão do desempenho dos colaboradores de TI.
Seu propósito central é garantir que os colaboradores alcancem seu potencial máximo, contribuindo para a eficiência operacional, inovação e vantagem competitiva da organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a People Performance Management define objetivos claros:
Impacto na Tecnologia
A People Performance Management impacta significativamente a área de tecnologia em várias dimensões:
A capability de People Performance Management desempenha um papel fundamental na otimização do desempenho da equipe de TI, alinhando-o com os objetivos organizacionais e impulsionando a excelência operacional.
Para implementar eficazmente essa capability, é necessário seguir um roadmap bem estruturado, considerando os princípios do CIO Codex Capability Framework.
Abaixo, as principais etapas a serem consideradas no roadmap de adoção da People Performance Management:
A People Performance Management é uma capability crítica para impulsionar o crescimento e o sucesso da equipe de TI.
Ao seguir este roadmap, as organizações estarão bem-posicionadas para maximizar o potencial de seus colaboradores, contribuindo para a eficiência operacional, a inovação e a vantagem competitiva no ambiente tecnológico em constante evolução.
A People Performance Management, ou Gestão de Desempenho de Pessoas, é uma capability fundamental no contexto da transformação da TI.
Ela desempenha um papel crucial ao avaliar e gerenciar o desempenho dos colaboradores de TI, garantindo que eles alcancem seu potencial máximo.
Neste contexto, é importante destacar as melhores práticas de mercado que contribuem para o sucesso dessa capability, com base em benchmarks e estudos de caso.
Essas melhores práticas de mercado são essenciais para a eficácia da People Performance Management.
Ao adotar essas estratégias e abordagens, as organizações de TI podem garantir que sua equipe alcance alto desempenho, contribuindo para a eficiência operacional, a inovação e a vantagem competitiva.
Além disso, o alinhamento estratégico e a promoção de uma cultura de aprendizado e inovação são aspectos cruciais para o sucesso contínuo da equipe de TI.
A People Performance Management, ou Gestão de Desempenho de Pessoas, desempenha um papel essencial na transformação da TI, garantindo que os colaboradores alcancem seu potencial máximo e contribuam para a eficiência operacional e a inovação.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais alinhados com as melhores práticas do mercado, conforme definido pelo CIO Codex Capability Framework.
Abaixo, os principais desafios que as organizações enfrentam ao adotar a People Performance Management:
Superar esses desafios é crucial para garantir que a equipe de TI atinja seu potencial máximo e contribua para a excelência operacional e a inovação da organização.
A People Performance Management desempenha um papel crítico na superação desses obstáculos, ao estabelecer uma cultura de avaliação e desenvolvimento contínuos, promovendo o crescimento individual e o alinhamento com os objetivos estratégicos.
Em resumo, a People Performance Management é uma capability fundamental que visa maximizar o desempenho da equipe de TI.
Os desafios atuais refletem a complexidade de definir objetivos claros, realizar avaliações eficazes, prover feedback construtivo e promover uma cultura de reconhecimento, tudo isso enquanto se alinha o desempenho individual com os objetivos estratégicos da organização.
Superar esses desafios exige uma abordagem estratégica e sensível às necessidades dos colaboradores, garantindo que a gestão de desempenho seja uma força impulsionadora do sucesso da TI.
A People Performance Management, ou Gestão de Desempenho de Pessoas, é uma capability de importância estratégica no contexto da transformação da TI.
Ela desempenha um papel fundamental na avaliação e gestão do desempenho dos colaboradores de TI, visando a garantir que atinjam seu potencial máximo e contribuam para a eficiência operacional, inovação e vantagem competitiva da organização.
À medida que o cenário de tecnologia evolui, várias tendências futuras podem moldar a maneira como essa capability é abordada dentro do CIO Codex Capability Framework:
Essas tendências refletem a necessidade de adaptar a abordagem da People Performance Management para enfrentar os desafios em constante evolução do setor de TI.
À medida que a tecnologia continua a moldar o ambiente de negócios, a avaliação e gestão do desempenho dos colaboradores permanecerão fundamentais para o sucesso das organizações.
A capability People Performance Management é fundamental para promover um ambiente de TI altamente eficaz, alinhado com os objetivos organizacionais.
Para avaliar seu sucesso, é essencial acompanhar os KPIs apropriados.
Abaixo, uma lista dos principais KPIs usuais no contexto do CIO Codex Capability Framework:
Esses KPIs são essenciais para avaliar o impacto da People Performance Management na equipe de TI e na organização como um todo.
Ao acompanhar esses indicadores, as organizações podem otimizar a gestão de desempenho, alinhá-la com suas metas estratégicas e garantir o crescimento contínuo e o sucesso da equipe de TI.
A capability de People Performance Management desempenha um papel fundamental na avaliação e gestão do desempenho dos colaboradores de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Definição de Objetivos de Desempenho
Objetivo: Definir objetivos claros de desempenho para cada colaborador de TI.
Avaliação de Desempenho Regular
Objetivo: Realizar avaliações de desempenho regulares para avaliar o progresso e identificar áreas de melhoria.
Implementação de Feedback Construtivo
Objetivo: prover feedback construtivo aos colaboradores e apoiar seu desenvolvimento.
Reconhecimento e Recompensas
Objetivo: Reconhecer e recompensar o desempenho excepcional.
Planos de Melhoria de Desempenho
Objetivo: Criar planos de melhoria de desempenho para colaboradores que não atendem às expectativas.
Esses OKRs são essenciais para a capability de People Performance Management, pois garantem que os colaboradores de TI tenham objetivos claros, recebam feedback regular, sejam reconhecidos por seu desempenho excepcional e recebam apoio para melhorias quando necessário.
Isso contribui para um ambiente de trabalho produtivo e motivador, onde os colaboradores podem alcançar seu potencial máximo e contribuir efetivamente para os objetivos da organização.
A capability People Performance Management, inserida na macro capability IT People e na camada IT Transformation, tem como foco a avaliação e gestão do desempenho dos colaboradores de TI.
Isso inclui a definição de objetivos, a avaliação do desempenho e a implementação de feedback e planos de melhoria para garantir que os colaboradores alcancem seu potencial máximo.
A avaliação de maturidade desta capability é essencial para garantir o sucesso na gestão de desempenho dos profissionais de TI.
A estrutura dos critérios de avaliação de maturidade é inspirada no modelo CMMI, adaptada ao contexto do CIO Codex Capability Framework:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Performance Management é fundamental para garantir que os colaboradores de TI alcancem seu potencial máximo e contribuam efetivamente para os objetivos organizacionais.
A gestão de desempenho eficaz é um pilar central para o sucesso das equipes de TI em ambientes cada vez mais desafiadores.
A capability People Performance Management, pertencente à macro capability IT People e integrada à camada IT Transformation, desempenha um papel fundamental na avaliação e gestão do desempenho dos colaboradores de TI.
Inclui a definição de objetivos, avaliação do desempenho, e implementação de feedback e planos de melhoria, visando a maximização do potencial dos colaboradores.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em resumo, a capability People Performance Management possui uma convergência variável com os frameworks de mercado, sendo particularmente alinhada com aqueles que enfatizam a agilidade, a melhoria contínua e o desempenho individual, como SAFe e DevOps SRE.
Essa capability desempenha um papel crucial na garantia de que os colaboradores de TI não apenas atendam, mas superem os padrões de performance exigidos, alinhando-se assim com os objetivos estratégicos da organização.
Develop Performance Management Plans
Desenvolver planos detalhados para a gestão de desempenho de funcionários é um passo essencial para garantir que a equipe de TI esteja alinhada com os objetivos estratégicos da organização.
Este processo envolve a criação de um plano estruturado que define as expectativas de desempenho, estabelece critérios de avaliação e identifica as ferramentas e métodos necessários para apoiar a gestão de desempenho.
Inclui a definição de objetivos SMART (específicos, mensuráveis, alcançáveis, relevantes e com prazo definido) para cada colaborador, bem como a elaboração de planos de desenvolvimento individualizados.
O plano deve ser elaborado em colaboração com os líderes de equipe e os próprios colaboradores para garantir que todos estejam comprometidos com o processo de melhoria contínua.
Este processo também abrange a definição de mecanismos de feedback e de reconhecimento, assegurando que os colaboradores recebam orientação e motivação para alcançar seu máximo potencial.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Performance | Avaliar o desempenho atual da equipe de TI e identificar áreas de melhoria. | Dados de desempenho, feedbacks | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Define Performance Objectives | Definir objetivos de desempenho SMART alinhados com a estratégia organizacional. | Metas organizacionais, feedbacks | Objetivos de desempenho definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Performance Metrics | Desenvolver métricas e indicadores de desempenho para medir o progresso dos objetivos. | Objetivos de desempenho, dados de benchmark | Métricas de desempenho desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Create Development Plans | Criar planos de desenvolvimento individualizados para cada colaborador. | Avaliações de desempenho, feedbacks | Planos de desenvolvimento criados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Establish Feedback Mechanisms | Estabelecer mecanismos de feedback contínuo e reconhecimento de desempenho. | Objetivos de desempenho, feedbacks | Mecanismos de feedback estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Performance Requirements
Identificar os requisitos de desempenho para funcionários é fundamental para garantir que os colaboradores estejam cientes das expectativas e dos critérios de avaliação.
Este processo envolve a análise detalhada das funções e responsabilidades de cada colaborador, bem como a definição das competências necessárias para o sucesso em cada papel.
Utilizando avaliações de desempenho anteriores, feedback de líderes e colegas, e benchmarks do setor, os requisitos de desempenho são identificados e documentados.
Este processo também considera as metas estratégicas da organização e como cada função contribui para esses objetivos.
A clareza nos requisitos de desempenho ajuda a alinhar os esforços dos colaboradores com a missão e a visão da organização, promovendo um ambiente de trabalho orientado para resultados e desenvolvimento contínuo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Role Analysis | Realizar uma análise detalhada das funções e responsabilidades dos colaboradores. | Descrições de funções, feedbacks | Análise de funções realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Define Competency Framework | Definir um framework de competências necessárias para cada função. | Análise de funções, dados de benchmark | Framework de competências definido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Gather Performance Feedback | Coletar feedback de líderes e colegas sobre o desempenho dos colaboradores. | Feedbacks de líderes e colegas | Feedback coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Benchmark Industry Standards | Realizar benchmarking de padrões de desempenho do setor. | Dados de benchmark, padrões do setor | Padrões de referência identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Document Performance Requirements | Documentar os requisitos de desempenho identificados para cada função. | Análise de funções, feedbacks, dados de benchmark | Requisitos de desempenho documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Performance Solutions
Implementar as soluções de gestão de desempenho conforme planejado é essencial para garantir que os colaboradores recebam suporte e orientação necessários para atingir suas metas.
Este processo envolve a execução de programas de feedback, avaliações de desempenho, workshops de desenvolvimento e outras iniciativas que visam melhorar o desempenho dos colaboradores.
É crucial garantir que os mecanismos de feedback sejam contínuos e que as avaliações sejam realizadas de maneira justa e transparente.
A implementação deve ser acompanhada por uma comunicação clara e eficaz para garantir que os colaboradores compreendam as expectativas e os recursos disponíveis.
Um acompanhamento constante e ajustes conforme necessário são fundamentais para o sucesso deste processo, garantindo que as soluções implementadas contribuam para o desenvolvimento contínuo e o sucesso da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Launch Performance Programs | Lançar programas de gestão de desempenho conforme planejado. | Planos de desempenho, recursos disponíveis | Programas de desempenho lançados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Conduct Performance Reviews | Conduzir revisões de desempenho regulares com os colaboradores. | Dados de desempenho, feedbacks | Revisões de desempenho realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Provide Feedback Sessions | Realizar sessões de feedback construtivo com os colaboradores. | Resultados das revisões, feedbacks | Sessões de feedback realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Facilitate Development Workshops | Facilitar workshops de desenvolvimento para aprimorar habilidades e competências. | Instrutores, materiais de treinamento | Workshops realizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Monitor Implementation | Monitorar a implementação das soluções de desempenho e ajustar conforme necessário. | Feedbacks, dados de desempenho | Implementação monitorada e ajustada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Performance Metrics
Monitorar continuamente as métricas de desempenho de funcionários é fundamental para avaliar o progresso e a eficácia das soluções de gestão de desempenho implementadas.
Este processo envolve a coleta e análise de dados de desempenho, incluindo avaliações regulares, feedback de supervisores e autoavaliações dos colaboradores.
A utilização de ferramentas e sistemas de gestão de desempenho ajuda a rastrear o cumprimento dos objetivos estabelecidos e identificar tendências de desempenho ao longo do tempo.
Relatórios regulares são gerados para informar os líderes e colaboradores sobre o progresso e para identificar áreas que necessitam de ajustes ou melhorias.
Este processo garante que a gestão de desempenho seja um ciclo contínuo de avaliação e melhoria, promovendo a excelência e a eficiência dentro da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho de várias fontes, incluindo avaliações e feedbacks. | Avaliações de desempenho, feedbacks | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Performance Trends | Analisar tendências de desempenho para identificar padrões e áreas de melhoria. | Dados de desempenho, relatórios | Análise de tendências realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Generate Performance Reports | Gerar relatórios detalhados sobre as métricas de desempenho para stakeholders. | Análise de tendências, dados de desempenho | Relatórios de desempenho gerados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Communicate Performance Insights | Comunicar insights de desempenho com os stakeholders e colaboradores. | Relatórios de desempenho, feedbacks | Insights comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Actions | Identificar ações de melhoria com base nos dados e relatórios de desempenho. | Relatórios de desempenho, feedbacks | Ações de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Performance Processes
Revisar e otimizar continuamente os processos de gestão de desempenho é essencial para garantir que as práticas de avaliação e desenvolvimento sejam eficazes e relevantes.
Este processo envolve a análise regular dos métodos e ferramentas utilizadas para a gestão de desempenho, com o objetivo de identificar áreas de melhoria e implementar inovações.
Feedbacks de colaboradores e líderes são coletados para avaliar a eficácia dos processos atuais e sugerir melhorias.
A implementação de ajustes baseados em dados e feedback promove a adaptação contínua às necessidades em evolução da organização e do setor de tecnologia.
Este processo também inclui a comunicação das mudanças e melhorias aos stakeholders, garantindo transparência e alinhamento com os objetivos organizacionais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Processes | Avaliar os processos atuais de gestão de desempenho para identificar pontos fortes e fracos. | Feedbacks, dados de desempenho | Avaliação de processos realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Opportunities | Identificar oportunidades de melhoria nos processos de gestão de desempenho. | Avaliação de processos, feedbacks | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Optimization Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Oportunidades de melhoria, feedbacks | Plano de otimização desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de gestão de desempenho. | Plano de otimização, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Changes | Comunicar as mudanças e melhorias nos processos de gestão de desempenho. | Melhorias implementadas, feedbacks | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A People Rewards & Recognition Management, enquadrada na macro capability IT People e na camada IT Transformation do CIO Codex Capability Framework, é vital para a valorização e motivação dos colaboradores de TI.
Esta capability enfoca em estratégias de recompensa e reconhecimento que celebram as contribuições individuais dos colaboradores, impulsionando o desempenho excepcional e reforçando a cultura organizacional.
Esta abordagem não apenas promove um senso de realização e pertencimento entre os membros da equipe, mas também contribui significativamente para o sucesso geral da organização.
Os conceitos-chave incluem Recompensas Financeiras, Reconhecimento Público, Programas de Reconhecimento, Cultura de Reconhecimento e Feedback Apreciativo.
As Recompensas Financeiras, como bônus e aumentos salariais, são usadas para reconhecer o desempenho excepcional.
O Reconhecimento Público através de cerimônias de premiação e anúncios internos destaca as realizações.
Programas de Reconhecimento estruturados incluem prêmios e certificados.
A Cultura de Reconhecimento enfatiza o valor do reconhecimento na gestão de pessoas.
O Feedback Apreciativo foca no reconhecimento das contribuições dos colaboradores.
As características desta capability envolvem a Personalização das Recompensas, Métricas de Desempenho, Transparência, Feedback Contínuo e Alinhamento com Valores e Metas.
A Personalização das Recompensas atende às necessidades individuais dos colaboradores.
Métricas de Desempenho são utilizadas para avaliar a eficácia dos programas de recompensa e reconhecimento.
A Transparência garante que os critérios de reconhecimento sejam justos e claros.
O Feedback Contínuo permite uma comunicação constante entre líderes e colaboradores.
O Alinhamento com Valores e Metas assegura que as iniciativas de reconhecimento estejam sincronizadas com as diretrizes da organização de TI.
O propósito da People Rewards & Recognition Management é criar um ambiente de trabalho motivador e gratificante, que valoriza e recompensa os membros da equipe de TI, impulsionando a eficiência operacional, a inovação e a vantagem competitiva.
Os objetivos específicos dentro do CIO Codex Capability Framework incluem a implementação de Sistemas de Recompensas, o estabelecimento de Programas de Reconhecimento, a promoção da Motivação da Equipe e a Retenção de Talentos.
Estes objetivos visam estabelecer um ambiente onde o reconhecimento seja um elemento regular e valorizado, incentivando os membros da equipe a alcançarem e manter um alto padrão de desempenho.
O impacto desta capability na tecnologia é vasto.
Na Infraestrutura, colaboradores motivados utilizam os recursos de TI de forma mais eficiente.
Na Arquitetura, equipes reconhecidas por suas contribuições trazem ideias inovadoras que podem impactar positivamente a arquitetura tecnológica.
Nos Sistemas, um ambiente de trabalho que valoriza o desempenho contribui para equipes altamente eficazes na gestão e manutenção de sistemas críticos.
Em Cybersecurity, reconhecer o bom desempenho incentiva a equipe a manter uma postura vigilante e proativa.
No Modelo Operacional, um ambiente motivador e de reconhecimento pode levar a um modelo operacional mais eficiente e ágil.
Em suma, a People Rewards & Recognition Management é uma capability fundamental para desenvolver uma equipe de TI altamente motivada e alinhada com os objetivos estratégicos da organização.
Ela não apenas fortalece a moral e o comprometimento dos colaboradores, mas também cria um ambiente propício para o crescimento contínuo e a inovação, essenciais para enfrentar os desafios de um mercado tecnológico em constante evolução.
A People Rewards & Recognition Management desempenha um papel crucial na promoção do comprometimento dos colaboradores e no fortalecimento da cultura organizacional.
Ao valorizar as contribuições individuais, ela impulsiona a motivação e o desempenho excepcional, contribuindo para o sucesso contínuo da equipe de TI e da organização como um todo.
Conceitos
Características
A People Rewards & Recognition Management, ou Gestão de Recompensas e Reconhecimento de Pessoas, desempenha um papel fundamental na transformação da TI, concentrando-se no reconhecimento e recompensa dos colaboradores de TI por seu desempenho e contribuições.
Seu propósito essencial é criar um ambiente de trabalho que motive, valorize e recompense os membros da equipe de TI, promovendo eficiência operacional, inovação e vantagem competitiva.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a People Rewards & Recognition Management define objetivos claros:
Impacto na Tecnologia
A People Rewards & Recognition Management influencia diretamente a área de tecnologia em várias dimensões:
A capability de People Rewards & Recognition Management desempenha um papel vital na promoção do comprometimento dos colaboradores e na criação de uma cultura organizacional positiva e motivadora.
Para implementar eficazmente essa capability, é fundamental seguir um roadmap sólido, considerando os princípios do CIO Codex Capability Framework.
Abaixo, as principais etapas a serem consideradas no roadmap de adoção da People Rewards & Recognition Management:
A People Rewards & Recognition Management desempenha um papel fundamental na motivação da equipe de TI, na valorização das contribuições individuais e na promoção de uma cultura organizacional positiva.
Ao seguir este roadmap, as organizações estarão bem-posicionadas para criar um ambiente de trabalho que motive, valorize e recompense os membros da equipe de TI, contribuindo para a eficiência operacional e o sucesso contínuo da organização de TI.
A People Rewards & Recognition Management, ou Gestão de Recompensas e Reconhecimento de Pessoas, desempenha um papel vital na promoção do comprometimento dos colaboradores e no fortalecimento da cultura organizacional.
Reconhecer e recompensar as contribuições individuais impulsiona a motivação e o desempenho excepcional, contribuindo para o sucesso contínuo da equipe de TI e da organização como um todo.
Neste contexto, é crucial destacar as melhores práticas de mercado que contribuem para o sucesso dessa capability, com base em benchmarks e estudos de caso.
Essas melhores práticas de mercado são fundamentais para a eficácia da People Rewards & Recognition Management.
Ao implementar essas estratégias e abordagens, as organizações de TI podem criar um ambiente de trabalho que valoriza e motiva os colaboradores, promovendo a eficiência operacional, a inovação e a vantagem competitiva.
Reconhecer e recompensar o desempenho excepcional é um investimento no sucesso futuro da equipe de TI e da organização como um todo.
A capability de People Rewards & Recognition Management, ou Gestão de Recompensas e Reconhecimento de Pessoas, desempenha um papel vital na promoção do comprometimento dos colaboradores e no fortalecimento da cultura organizacional.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais alinhados com as melhores práticas do mercado, conforme definido pelo CIO Codex Capability Framework.
Abaixo, os principais desafios que as organizações enfrentam ao adotar a People Rewards & Recognition Management:
Superar esses desafios é fundamental para criar um ambiente de trabalho que motive, valorize e recompense os colaboradores de TI, promovendo o comprometimento e o desempenho excepcional.
A People Rewards & Recognition Management desempenha um papel crítico na superação desses obstáculos, ao estabelecer uma cultura de reconhecimento e recompensa que impulsiona a motivação e o alinhamento com os objetivos estratégicos da organização.
Em resumo, a capability de People Rewards & Recognition Management é essencial para promover o comprometimento e o desempenho excepcional dos colaboradores de TI.
Os desafios atuais refletem a complexidade de personalizar recompensas, estabelecer métricas eficazes, garantir transparência nos critérios de reconhecimento e promover uma cultura de feedback positivo.
Superar esses desafios exige uma abordagem estratégica e centrada no colaborador, assegurando que a gestão de recompensas e reconhecimento seja uma força impulsionadora do sucesso da TI.
A People Rewards & Recognition Management, ou Gestão de Recompensas e Reconhecimento de Pessoas, desempenha um papel crucial na promoção do comprometimento dos colaboradores e no fortalecimento da cultura organizacional.
Valorizar as contribuições individuais impulsiona a motivação e o desempenho excepcional, contribuindo para o sucesso da equipe de TI e da organização como um todo.
Considerando as expectativas do mercado e as tendências futuras no contexto do CIO Codex Capability Framework, destacam-se as seguintes tendências para o futuro:
Essas tendências refletem a necessidade de adaptar a abordagem da People Rewards & Recognition Management para atender às expectativas em constante evolução dos colaboradores de TI e ao ambiente de trabalho em transformação.
À medida que as organizações buscam manter uma equipe altamente motivada e comprometida, a gestão eficaz de recompensas e reconhecimento desempenhará um papel essencial na obtenção desse objetivo.
A capability People Rewards & Recognition Management desempenha um papel vital na promoção do comprometimento dos colaboradores e no fortalecimento da cultura organizacional.
Para avaliar sua eficácia, é crucial monitorar os KPIs apropriados.
Aqui estão os principais KPIs usuais dentro do contexto do CIO Codex Capability Framework:
Esses KPIs são cruciais para avaliar o impacto da People Rewards & Recognition Management na motivação, comprometimento e eficácia da equipe de TI.
Ao acompanhar esses indicadores, as organizações podem otimizar seus programas de recompensas e reconhecimento, fortalecendo sua cultura organizacional e promovendo o sucesso contínuo.
A capability de People Rewards & Recognition Management desempenha um papel crucial na motivação e valorização dos colaboradores de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Desenvolvimento de Programas de Reconhecimento
Objetivo: Desenvolver programas de reconhecimento que valorizem e motivem os colaboradores de TI.
Implementação de Sistemas de Recompensas
Objetivo: Implementar sistemas de recompensas que incentivem o desempenho excepcional.
Acompanhamento do Reconhecimento e Recompensa
Objetivo: Acompanhar e avaliar o impacto do reconhecimento e recompensa nos colaboradores.
Promoção de uma Cultura de Reconhecimento
Objetivo: Promover uma cultura de reconhecimento dentro da equipe de TI.
Aumento da Participação nos Programas de Reconhecimento
Objetivo: Aumentar a participação dos colaboradores nos programas de reconhecimento.
Esses OKRs são fundamentais para a capability de People Rewards & Recognition Management, pois garantem que os colaboradores de TI sejam valorizados e motivados por meio de programas de reconhecimento e recompensa eficazes.
Isso contribui para um ambiente de trabalho positivo e produtivo, onde os colaboradores se sentem apreciados e incentivados a oferecer seu melhor desempenho.
A capability People Rewards & Recognition Management, inserida na macro capability IT People e na camada IT Transformation, é essencial para reconhecer e recompensar os colaboradores de TI por seu desempenho e contribuições.
Esta capability envolve a implementação de sistemas de recompensas e programas de reconhecimento para motivar e valorizar a equipe de TI.
A avaliação de maturidade desta capability é crucial para garantir que as práticas de reconhecimento sejam eficazes e alinhadas com os objetivos organizacionais.
A estrutura dos critérios de avaliação de maturidade é inspirada no modelo CMMI, adaptada ao contexto do CIO Codex Capability Framework:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Rewards & Recognition Management é fundamental para garantir que os colaboradores de TI se sintam valorizados e motivados, contribuindo para o sucesso organizacional.
O reconhecimento eficaz desempenha um papel crucial na manutenção da moral e do desempenho da equipe de TI em um ambiente dinâmico e desafiador.
A capability People Rewards & Recognition Management, integrada à macro capability IT People e à camada IT Transformation, desempenha um papel vital no reconhecimento e recompensa dos colaboradores de TI por suas contribuições e desempenho.
Esta capability engloba a implementação de sistemas de recompensas e programas de reconhecimento, visando motivar e valorizar os membros da equipe.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em suma, a capability People Rewards & Recognition Management apresenta uma convergência variável com os frameworks de mercado.
É particularmente alinhada com aqueles que valorizam a cultura organizacional, motivação e engajamento da equipe, como SAFe e DevOps SRE.
Esta capability é crucial para criar um ambiente de trabalho onde o reconhecimento e a recompensa dos colaboradores são utilizados estrategicamente para promover um alto desempenho e alinhamento com os objetivos organizacionais e de TI.
Develop Rewards Plans
Desenvolver planos detalhados para a gestão de recompensas e reconhecimento de funcionários é um passo fundamental para assegurar que as contribuições individuais sejam valorizadas e incentivadas de maneira adequada.
Este processo envolve a criação de um plano estruturado que define os tipos de recompensas (financeiras, não-financeiras), os critérios de elegibilidade, os métodos de avaliação e os mecanismos de implementação.
A definição de critérios claros e justos é essencial para garantir que todos os colaboradores compreendam como podem ser reconhecidos.
O plano deve ser elaborado em colaboração com líderes e representantes dos colaboradores para garantir que ele atenda às necessidades e expectativas da equipe.
Além disso, deve-se considerar as melhores práticas do mercado e os benchmarks do setor para assegurar a competitividade das recompensas oferecidas.
O desenvolvimento do plano inclui a criação de um calendário de eventos de reconhecimento e a definição de processos para feedback contínuo e ajuste do plano conforme necessário.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Reward Systems | Avaliar os sistemas de recompensas atuais para identificar lacunas e áreas de melhoria. | Dados de recompensas, feedback dos colaboradores | Análise de recompensas realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Define Reward Criteria | Definir critérios claros e justos para as recompensas e reconhecimento. | Feedback dos líderes e colaboradores | Critérios de recompensa definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Reward Types | Desenvolver diferentes tipos de recompensas (financeiras, não-financeiras). | Pesquisa de mercado, feedback dos colaboradores | Tipos de recompensas desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Create Implementation Plan | Criar um plano de implementação detalhado para os programas de recompensas. | Critérios de recompensa, tipos de recompensas | Plano de implementação criado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Establish Feedback Mechanisms | Estabelecer mecanismos de feedback contínuo para ajustar e melhorar os programas. | Plano de implementação, feedbacks | Mecanismos de feedback estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Rewards Requirements
Identificar os requisitos de recompensas e reconhecimento para funcionários é essencial para criar um programa que motive e valorize os colaboradores de forma eficaz.
Este processo envolve a coleta e análise de dados sobre as preferências dos colaboradores, as práticas de recompensas do setor e os objetivos estratégicos da organização.
Inclui a realização de pesquisas internas, entrevistas e workshops para entender o que os colaboradores valorizam em termos de reconhecimento e recompensas.
A identificação de requisitos deve considerar diversos fatores, como a diversidade da força de trabalho, as diferentes faixas etárias, e os níveis hierárquicos, para garantir que as recompensas sejam inclusivas e relevantes para todos.
Este processo também deve alinhar os requisitos de recompensas com os valores e a cultura organizacional, assegurando que as práticas de reconhecimento reforcem os comportamentos desejados e os objetivos de negócios.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Employee Surveys | Realizar pesquisas com colaboradores para entender suas preferências de recompensas. | Questionários, entrevistas | Dados de preferências coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Industry Benchmarks | Analisar benchmarks do setor para identificar práticas de recompensas competitivas. | Dados de mercado, benchmarks | Análise de benchmarks realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Gather Leader Feedback | Coletar feedback dos líderes sobre as necessidades e expectativas de recompensas. | Entrevistas com líderes | Feedback dos líderes coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Define Reward Categories | Definir categorias de recompensas com base nos dados coletados e nas necessidades. | Dados de preferências, benchmarks | Categorias de recompensas definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Document Reward Requirements | Documentar os requisitos de recompensas e reconhecimento identificados. | Categorias de recompensas, feedback | Requisitos de recompensas documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Rewards Solutions
Implementar as soluções de gestão de recompensas conforme planejado é crucial para garantir que os colaboradores sejam devidamente reconhecidos por suas contribuições.
Este processo envolve a execução dos planos de recompensas, incluindo a distribuição de recompensas financeiras e não-financeiras, a realização de cerimônias de reconhecimento e a comunicação das conquistas dos colaboradores.
A implementação deve ser acompanhada por uma comunicação eficaz para garantir que todos os envolvidos entendam os critérios de recompensa e os benefícios do programa.
Também inclui a formação de comitês de avaliação, quando necessário, para garantir a imparcialidade e a transparência na seleção dos premiados.
A revisão contínua e o ajuste das soluções implementadas são essenciais para manter a relevância e a eficácia dos programas de recompensas ao longo do tempo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Launch Reward Programs | Lançar programas de recompensas conforme planejado. | Planos de recompensas, recursos disponíveis | Programas de recompensas lançados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Distribute Rewards | Distribuir recompensas financeiras e não-financeiras aos colaboradores elegíveis. | Lista de elegíveis, recursos financeiros | Recompensas distribuídas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Conduct Recognition Ceremonies | Realizar cerimônias de reconhecimento para destacar as conquistas dos colaboradores. | Lista de premiados, plano de eventos | Cerimônias realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Communicate Achievements | Comunicar as conquistas dos colaboradores através de canais internos. | Dados de conquistas, canais de comunicação | Conquistas comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Monitor Implementation | Monitorar a implementação das soluções de recompensas e ajustar conforme necessário. | Feedbacks, dados de recompensas | Implementação monitorada e ajustada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Rewards Performance
Monitorar continuamente o desempenho da gestão de recompensas de funcionários é fundamental para avaliar a eficácia e o impacto das soluções implementadas.
Este processo envolve a coleta e análise de dados sobre a satisfação dos colaboradores com os programas de recompensas, o impacto nas taxas de retenção e engajamento, e a adequação das recompensas às contribuições individuais.
A utilização de ferramentas de análise e relatórios ajuda a rastrear o sucesso dos programas e identificar áreas para melhorias.
Relatórios regulares são gerados para informar os líderes e colaboradores sobre o impacto das recompensas e para ajustar os programas conforme necessário.
Este processo garante que a gestão de recompensas seja um ciclo contínuo de avaliação e melhoria, promovendo a motivação e o comprometimento dentro da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Reward Data | Coletar dados sobre a satisfação dos colaboradores com os programas de recompensas. | Feedbacks, dados de satisfação | Dados de recompensas coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Reward Trends | Analisar tendências de recompensas para identificar padrões e áreas de melhoria. | Dados de recompensas, relatórios | Análise de tendências realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Generate Reward Reports | Gerar relatórios detalhados sobre o desempenho dos programas de recompensas. | Análise de tendências, dados de recompensas | Relatórios de recompensas gerados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Communicate Reward Insights | Comunicar insights sobre recompensas com os stakeholders e colaboradores. | Relatórios de recompensas, feedbacks | Insights comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Actions | Identificar ações de melhoria com base nos dados e relatórios de recompensas. | Relatórios de recompensas, feedbacks | Ações de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Rewards Processes
Revisar e otimizar continuamente os processos de gestão de recompensas é essencial para garantir que as práticas de reconhecimento e recompensa sejam eficazes e relevantes.
Este processo envolve a análise regular dos métodos e ferramentas utilizadas para a gestão de recompensas, com o objetivo de identificar áreas de melhoria e implementar inovações.
Feedbacks de colaboradores e líderes são coletados para avaliar a eficácia dos processos atuais e sugerir melhorias.
A implementação de ajustes baseados em dados e feedback promove a adaptação contínua às necessidades em evolução da organização e do setor de tecnologia.
Este processo também inclui a comunicação das mudanças e melhorias aos stakeholders, garantindo transparência e alinhamento com os objetivos organizacionais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Processes | Avaliar os processos atuais de gestão de recompensas para identificar pontos fortes e fracos. | Feedbacks, dados de recompensas | Avaliação de processos realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Opportunities | Identificar oportunidades de melhoria nos processos de gestão de recompensas. | Avaliação de processos, feedbacks | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Optimization Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Oportunidades de melhoria, feedbacks | Plano de otimização desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de gestão de recompensas. | Plano de otimização, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Changes | Comunicar as mudanças e melhorias nos processos de gestão de recompensas. | Melhorias implementadas, feedbacks | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A People Engagement Management, integrante da macro capability IT People na camada IT Transformation do CIO Codex Capability Framework, é vital para forjar uma equipe de TI altamente produtiva e comprometida.
Esta capability enfoca o engajamento, motivação e desenvolvimento dos colaboradores, elementos fundamentais para a criação de um ambiente de trabalho dinâmico e inovador.
Conceitos principais desta capability incluem Engajamento, Motivação, Ambiente de Trabalho Positivo, Desenvolvimento Profissional e Reconhecimento do Desempenho.
Engajamento diz respeito ao nível de comprometimento dos colaboradores com seu trabalho e a organização.
A Motivação refere-se ao impulso interno que leva os membros da equipe de TI a alcançarem objetivos significativos.
Um Ambiente de Trabalho Positivo é construído sobre confiança, respeito e colaboração, fomentando uma cultura organizacional saudável.
O Desenvolvimento Profissional é essencial para o crescimento contínuo dos colaboradores, enquanto o Reconhecimento do Desempenho é crucial para valorizar e incentivar a excelência.
Características da People Engagement Management incluem Feedback Construtivo, Programas de Desenvolvimento, Cultura de Reconhecimento, Gestão de Conflitos e Liderança Inspiradora.
Feedback Construtivo e comunicação aberta são fundamentais para um ambiente colaborativo.
Programas de Desenvolvimento visam o aprimoramento contínuo de habilidades e competências. A Cultura de Reconhecimento valoriza o desempenho excepcional.
A Gestão de Conflitos mantém a harmonia na equipe, e a Liderança Inspiradora motiva e direciona os colaboradores rumo ao sucesso.
O propósito da People Engagement Management é cultivar um ambiente onde os membros da equipe de TI se sintam valorizados, motivados e alinhados com os objetivos da organização.
Esta abordagem não só melhora a eficiência operacional, mas também impulsiona a inovação, conferindo à organização uma vantagem competitiva.
Os objetivos principais abrangem a Criação de um Ambiente Positivo, o Desenvolvimento Profissional dos colaboradores, o Reconhecimento do Desempenho e a eficácia de Feedback e Comunicação.
Criar um ambiente de trabalho estimulante e propício ao desenvolvimento profissional é essencial para a retenção e satisfação dos colaboradores.
Reconhecer e recompensar o bom desempenho fortalece a motivação e o comprometimento. Canais de comunicação eficazes facilitam o compartilhamento de ideias e promovem a inovação.
Em termos de impacto tecnológico, a People Engagement Management influencia a Infraestrutura, Arquitetura, Sistemas, Cybersecurity e o Modelo Operacional.
Colaboradores engajados contribuem para uma melhor utilização da infraestrutura de TI, adaptação a novas arquiteturas e tecnologias, implementação eficaz de sistemas e uma cultura de segurança reforçada.
Além disso, um modelo operacional eficiente é sustentado por uma equipe motivada e bem integrada.
Em conclusão, a People Engagement Management é uma capability estratégica que transcende a simples gestão de recursos humanos.
Ela é fundamental para a construção de uma equipe de TI engajada, inovadora e comprometida, capaz de enfrentar os desafios e oportunidades do ambiente de negócios em constante evolução.
Através dela, a organização assegura não apenas a eficiência operacional, mas também o desenvolvimento de uma cultura organizacional resiliente e adaptativa.
A People Engagement Management desempenha um papel crucial na construção de uma equipe de TI altamente produtiva e satisfeita.
Ao focar no engajamento, motivação e desenvolvimento dos colaboradores, as organizações podem colher os benefícios de uma equipe dedicada, inovadora e comprometida com o sucesso da empresa.
Conceitos
Características
A People Engagement Management, ou Gestão do Engajamento de Pessoas, é uma capability essencial com o propósito de promover o engajamento e a motivação da equipe de TI.
Seu foco principal está em criar um ambiente de trabalho positivo, prover oportunidades para desenvolvimento profissional e reconhecer o desempenho dos colaboradores.
O engajamento efetivo é uma pedra angular para alcançar a eficiência operacional, fomentar a inovação, conquistar a vantagem competitiva e impulsionar a produtividade dentro da organização de TI.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da People Engagement Management incluem:
Impacto na Tecnologia
A People Engagement Management influencia diretamente várias dimensões da tecnologia:
A capability de People Engagement Management, ou Gestão do Engajamento de Pessoas, é essencial para promover uma equipe de TI altamente produtiva e satisfeita.
Ao focar no engajamento, motivação e desenvolvimento dos colaboradores, as organizações podem criar um ambiente propício ao sucesso.
Para orientar a implementação dessa capability de acordo com o CIO Codex Capability Framework, segue o seguinte roadmap:
A People Engagement Management desempenha um papel fundamental na construção de uma equipe de TI altamente eficaz e motivada.
Ao seguir este roadmap, as organizações estarão bem-posicionadas para promover o engajamento, a motivação e o desenvolvimento dos colaboradores, criando um ambiente de trabalho positivo e contribuindo para o sucesso da equipe e da organização como um todo.
A People Engagement Management, ou Gestão do Engajamento de Pessoas, desempenha um papel crucial na construção de uma equipe de TI altamente produtiva e satisfeita.
Para alcançar resultados efetivos, é fundamental adotar as melhores práticas de mercado, com base em benchmarks e estudos de caso, considerando a dinâmica atual do mercado.
Essas melhores práticas são essenciais para a People Engagement Management, pois contribuem para o engajamento, motivação e desenvolvimento dos colaboradores da equipe de TI.
Um ambiente de trabalho positivo e uma cultura de reconhecimento e inovação são fatores-chave para alcançar uma equipe dedicada e comprometida com o sucesso da empresa.
O engajamento efetivo não apenas impulsiona a eficiência operacional, mas também fortalece a capacidade da equipe de TI de enfrentar desafios tecnológicos e abraçar oportunidades de crescimento.
A People Engagement Management é uma capability vital para a construção de uma equipe de TI altamente produtiva e satisfeita.
No entanto, ao integrá-la aos processos de negócios e operações de TI, as organizações se deparam com desafios atuais que refletem as melhores práticas do mercado, conforme delineado no CIO Codex Capability Framework.
A seguir, uma lista dos principais desafios que as organizações enfrentam ao adotar a People Engagement Management:
Superar esses desafios é fundamental para promover o engajamento, a motivação e o desenvolvimento da equipe de TI, resultando em uma força de trabalho comprometida com o sucesso da organização.
A People Engagement Management desempenha um papel central na superação desses obstáculos e na criação de uma equipe de TI altamente eficaz e dedicada.
Em resumo, a People Engagement Management é uma capability essencial que visa promover o engajamento e a motivação da equipe de TI.
Os desafios atuais refletem a complexidade de manter uma equipe altamente produtiva e satisfeita, considerando as mudanças na força de trabalho e nas dinâmicas de trabalho.
Superar esses desafios exige uma abordagem estratégica e adaptativa, alinhada com as necessidades e expectativas dos colaboradores de TI.
A People Engagement Management desempenha um papel crucial na construção de uma equipe de TI altamente produtiva e satisfeita.
Para compreender como essa capability pode evoluir no futuro, é imperativo analisar as tendências e expectativas do mercado em relação ao engajamento e motivação dos colaboradores.
As seguintes tendências futuras são aguardadas dentro do contexto do CIO Codex Capability Framework:
Essas tendências futuras refletem o reconhecimento crescente da importância do engajamento e da motivação dos colaboradores na construção de uma equipe de TI eficaz e inovadora.
À medida que as organizações buscam reter e desenvolver talentos, essas tendências moldarão o desenvolvimento futuro da capability de People Engagement Management.
A capability People Engagement Management desempenha um papel fundamental na criação de uma equipe de TI altamente produtiva e motivada, o que, por sua vez, contribui para o sucesso da organização.
A avaliação do desempenho é essencial para medir a eficácia do engajamento da equipe.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são fundamentais para avaliar o desempenho da People Engagement Management e garantir que a equipe de TI esteja engajada, motivada e pronta para contribuir efetivamente para o sucesso da organização.
Através da análise desses indicadores, as organizações podem identificar áreas de melhoria e implementar estratégias para fortalecer o engajamento da equipe.
A capability de People Engagement Management é essencial para promover o engajamento e a motivação da equipe de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Melhoria do Ambiente de Trabalho
Objetivo: Criar um ambiente de trabalho positivo e inclusivo que promova o engajamento da equipe de TI.
Desenvolvimento Profissional e Crescimento de Carreira
Objetivo: Oferecer oportunidades de desenvolvimento profissional que incentivem o crescimento de carreira dos colaboradores de TI.
Reconhecimento e Recompensas
Objetivo: Reconhecer e recompensar o desempenho excepcional dos colaboradores de TI.
Feedback e Comunicação Aberta
Objetivo: Promover uma cultura de feedback aberto e construtivo na equipe de TI.
Equilíbrio entre Trabalho e Vida Pessoal
Objetivo: Apoiar o equilíbrio entre o trabalho e a vida pessoal dos colaboradores de TI.
Esses OKRs são fundamentais para a capability de People Engagement Management, pois permitem que a organização promova o engajamento da equipe de TI, crie um ambiente de trabalho positivo, ofereça oportunidades de desenvolvimento e reconhecimento, promova uma cultura de feedback aberto e apoie o equilíbrio entre trabalho e vida pessoal.
Isso contribui para a satisfação e produtividade dos colaboradores, fortalecendo a equipe de TI e impulsionando o sucesso da organização.
A capability People Engagement Management, integrante da macro capability IT People e da camada IT Transformation, concentra-se na promoção do engajamento e da motivação da equipe de TI.
Seu objetivo é criar um ambiente de trabalho positivo, oferecer oportunidades para o desenvolvimento profissional e reconhecer o desempenho dos colaboradores, contribuindo para a satisfação e produtividade da equipe.
Os critérios de avaliação de maturidade a seguir, inspirados no modelo CMMI, são essenciais para avaliar a eficácia dessa capability:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Engagement Management é essencial para garantir que a equipe de TI esteja motivada, engajada e satisfeita, resultando em maior produtividade e melhor desempenho geral.
O contínuo aprimoramento das estratégias de engajamento é fundamental para acompanhar as mudanças no ambiente de trabalho e nas expectativas dos colaboradores.
A capability People Engagement Management, pertencente à macro capability IT People e situada na camada IT Transformation, é essencial para fomentar o engajamento e a motivação da equipe de TI.
Esta capability abrange a criação de um ambiente de trabalho positivo, oportunidades para desenvolvimento profissional e reconhecimento do desempenho, impactando diretamente a satisfação e produtividade dos colaboradores.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em síntese, a gestão do engajamento de pessoas na TI é fundamental em vários frameworks de mercado, especialmente aqueles centrados em métodos ágeis e colaboração, como SAFe e DevOps SRE.
Embora a relação seja menos direta em frameworks focados em processos e padrões, como TOGAF e NIST, a capacidade de criar um ambiente de trabalho positivo e motivador é universalmente benéfica para o sucesso da gestão de TI.
A convergência desta capability com os frameworks varia de baixa a alta, dependendo do foco e da abordagem de cada framework.
Develop Engagement Plans
Desenvolver planos detalhados para a gestão de engajamento de funcionários é fundamental para criar um ambiente de trabalho onde os colaboradores se sintam motivados e comprometidos.
Este processo envolve a definição de estratégias que promovam a participação ativa dos funcionários, estabelecendo metas claras e identificando as melhores práticas para alcançar um alto nível de engajamento.
O plano deve considerar fatores como a cultura organizacional, as necessidades dos colaboradores, e as tendências do setor.
Além disso, é crucial incluir métodos de avaliação e métricas de sucesso para monitorar e ajustar as estratégias conforme necessário.
A criação de um plano de engajamento robusto ajuda a garantir que a equipe de TI esteja alinhada com os objetivos da organização, promovendo a inovação e a eficiência operacional.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Engagement Levels | Avaliar os níveis atuais de engajamento dos funcionários através de pesquisas e feedback. | Pesquisas de engajamento, feedback | Avaliação dos níveis de engajamento | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Engagement Drivers | Identificar os principais fatores que influenciam o engajamento dos funcionários. | Avaliação dos níveis de engajamento, feedback | Fatores de engajamento identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Engagement Strategies | Criar estratégias para aumentar o engajamento com base nos drivers identificados. | Fatores de engajamento identificados | Estratégias de engajamento desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Set Engagement Goals | Estabelecer metas claras e mensuráveis para o engajamento dos funcionários. | Estratégias de engajamento, metas organizacionais | Metas de engajamento definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Approve Engagement Plan | Revisar e aprovar o plano de engajamento com todas as partes interessadas. | Metas de engajamento, estratégias de engajamento | Plano de engajamento aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Engagement Requirements
Identificar os requisitos de engajamento para funcionários é um passo essencial para garantir que as estratégias de engajamento sejam eficazes e atendam às necessidades da equipe de TI.
Este processo envolve a coleta e análise de dados sobre as preferências e expectativas dos colaboradores em relação ao seu ambiente de trabalho.
É necessário realizar entrevistas, pesquisas e sessões de feedback para obter uma compreensão clara dos fatores que contribuem para o engajamento.
Além disso, é importante considerar as tendências do setor e as melhores práticas para identificar oportunidades de melhoria.
A documentação dos requisitos de engajamento ajuda a desenvolver programas personalizados que incentivam a motivação, a produtividade e a satisfação dos funcionários.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Employee Surveys | Realizar pesquisas com os funcionários para entender suas necessidades de engajamento. | Questionários, entrevistas | Dados de pesquisa coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Survey Data | Analisar os dados coletados para identificar padrões e áreas de melhoria. | Dados de pesquisa, feedback | Análise de dados de pesquisa | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Identify Key Engagement Factors | Determinar os fatores principais que impactam o engajamento dos funcionários. | Análise de dados de pesquisa | Fatores de engajamento identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Develop Requirement List | Criar uma lista detalhada dos requisitos de engajamento com base nos fatores identificados. | Fatores de engajamento identificados | Lista de requisitos de engajamento | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Validate Requirements | Validar os requisitos de engajamento com as partes interessadas relevantes. | Lista de requisitos de engajamento, feedback | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Engagement Solutions
Implementar as soluções de gestão de engajamento conforme planejado é fundamental para garantir que as estratégias de engajamento sejam efetivamente executadas e alcancem os resultados desejados.
Este processo envolve a execução de atividades e iniciativas específicas projetadas para aumentar o engajamento dos funcionários.
Isso pode incluir programas de reconhecimento, oportunidades de desenvolvimento profissional, atividades de team building e a criação de canais de comunicação eficazes.
É essencial monitorar o progresso e ajustar as estratégias conforme necessário para garantir que os objetivos de engajamento sejam atingidos.
A implementação bem-sucedida das soluções de engajamento contribui para um ambiente de trabalho positivo e produtivo, onde os colaboradores se sentem valorizados e motivados.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Launch Engagement Programs | Lançar programas de engajamento conforme planejado, incluindo reconhecimento e desenvolvimento. | Planos de engajamento, recursos disponíveis | Programas de engajamento lançados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Facilitate Team Building Activities | Facilitar atividades de team building para fortalecer a coesão da equipe. | Recursos para atividades, planos de engajamento | Atividades de team building realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Provide Professional Development Opportunities | Oferecer oportunidades de desenvolvimento profissional, como treinamentos e workshops. | Planos de desenvolvimento, recursos | Oportunidades de desenvolvimento oferecidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Establish Communication Channels | Estabelecer canais de comunicação eficazes para feedback e interação dos funcionários. | Ferramentas de comunicação, planos de engajamento | Canais de comunicação estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Monitor Progress | Monitorar o progresso das iniciativas de engajamento e ajustar conforme necessário. | Dados de progresso, feedback | Iniciativas de engajamento ajustadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Engagement Performance
Monitorar continuamente o desempenho da gestão de engajamento de funcionários é crucial para garantir que as iniciativas de engajamento sejam eficazes e produzam os resultados desejados.
Este processo envolve a coleta e análise de dados sobre o impacto das estratégias de engajamento, incluindo a satisfação dos funcionários, a taxa de retenção e o nível de produtividade.
A avaliação deve considerar métricas específicas e indicadores-chave de desempenho (KPIs) para medir o sucesso das iniciativas.
Relatórios regulares são preparados para identificar áreas de melhoria e garantir a transparência.
O monitoramento contínuo permite ajustes proativos e a implementação de melhores práticas, assegurando que os colaboradores estejam altamente engajados e motivados.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Engagement Data | Coletar dados sobre o engajamento dos funcionários através de pesquisas e feedback. | Pesquisas de engajamento, feedback | Dados de engajamento coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Engagement Data | Analisar os dados coletados para identificar tendências e áreas de melhoria. | Dados de engajamento, feedback | Análise de engajamento realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Prepare Engagement Reports | Preparar relatórios detalhados com as conclusões da análise de dados de engajamento. | Análise de engajamento, feedback | Relatórios de engajamento preparados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Share Engagement Insights | Compartilhar os insights com as partes interessadas para ações de melhoria. | Relatórios de engajamento, feedback | Insights compartilhados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Recommend Engagement Adjustments | Recomendar ajustes nas estratégias de engajamento com base nas conclusões. | Insights compartilhados, relatórios de engajamento | Ajustes recomendados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Engagement Processes
Revisar e otimizar continuamente os processos de gestão de engajamento é fundamental para assegurar que a organização mantenha práticas eficazes e adaptáveis.
Este processo envolve a avaliação regular das estratégias de engajamento, utilizando feedback e dados de desempenho para identificar áreas de melhoria.
A implementação de ajustes e inovações no processo é crucial para acompanhar as mudanças nas necessidades da equipe de TI e nas práticas do setor.
A comunicação das alterações aos stakeholders garante a transparência e o alinhamento com os objetivos organizacionais.
Este processo promove uma cultura de melhoria contínua, assegurando que os colaboradores tenham uma experiência de engajamento positiva e produtiva.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Engagement Performance | Avaliar o desempenho das estratégias de engajamento com base nos dados coletados. | Dados de desempenho, feedback | Avaliação de desempenho realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Opportunities | Identificar oportunidades de melhoria com base na avaliação de desempenho. | Avaliação de desempenho, feedback | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Optimization Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Oportunidades de melhoria, feedback | Plano de otimização desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de engajamento. | Plano de otimização, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Process Changes | Comunicar as mudanças no processo de engajamento para as partes interessadas. | Melhorias implementadas, feedback | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A People Learning Management, inserida no escopo da macro capability IT People na camada IT Transformation do CIO Codex Capability Framework, desempenha um papel fundamental na capacitação e atualização contínua da equipe de TI.
Esta capability é essencial para assegurar que os profissionais de TI estejam em sintonia com as tecnologias emergentes e práticas avançadas do setor, contribuindo significativamente para o sucesso da organização no cenário tecnológico dinâmico atual.
Esta capability abrange vários conceitos-chave, como Desenvolvimento Profissional, Treinamento Personalizado, Aprendizado Contínuo, Avaliação de Competências e Transferência de Conhecimento.
O Desenvolvimento Profissional refere-se ao aprimoramento contínuo de habilidades e conhecimentos.
O Treinamento Personalizado é ajustado para atender às necessidades individuais dos membros da equipe, enquanto o Aprendizado Contínuo enfatiza a importância de se manter atualizado em um campo em constante evolução.
A Avaliação de Competências é crítica para identificar lacunas e áreas para desenvolvimento futuro, e a Transferência de Conhecimento destaca a importância do compartilhamento de experiências e habilidades entre os membros da equipe.
As características desta capability incluem Mapeamento de Competências, Acesso a Recursos de Aprendizado, Avaliações Regulares, Mentoria e Tutoria e Acompanhamento de Resultados.
O Mapeamento de Competências identifica habilidades essenciais e cria planos de desenvolvimento personalizados.
O acesso a uma variedade de recursos de aprendizado apoia o desenvolvimento contínuo da equipe.
As Avaliações Regulares ajudam a medir o progresso e identificar áreas para melhoria. Mentoria e Tutoria facilitam o compartilhamento de conhecimento e experiência, enquanto o Acompanhamento de Resultados garante que os investimentos em desenvolvimento gerem resultados tangíveis.
O propósito da People Learning Management é desenvolver e implementar estratégias eficazes de treinamento e desenvolvimento para a equipe de TI, garantindo que possuam as habilidades e conhecimentos necessários para atender às demandas atuais e futuras.
Esta capability é crucial para a manutenção da competitividade e eficiência da organização no cenário tecnológico em rápida evolução.
Os objetivos incluem o Desenvolvimento de Competências, Atualização Tecnológica, Eficiência Operacional e Promoção da Inovação.
O desenvolvimento de competências técnicas e comportamentais é vital para a adaptação às mudanças tecnológicas.
A atualização tecnológica constante prepara a organização para adotar novas soluções de forma eficaz.
Aumentar a eficiência operacional por meio de ferramentas de TI eficazes e promover uma cultura de aprendizado contínuo são essenciais para estimular a inovação.
O impacto da People Learning Management se estende por várias dimensões tecnológicas, incluindo Infraestrutura, Arquitetura, Sistemas, Cybersecurity e Modelo Operacional.
Profissionais bem treinados utilizam a infraestrutura de TI de maneira mais eficiente, contribuem para o planejamento de arquiteturas tecnológicas inovadoras, otimizam o uso de sistemas e fortalecem a postura de segurança cibernética.
Além disso, uma equipe de aprendizado contínuo é mais apta a apoiar e impulsionar mudanças no modelo operacional, tornando-o mais ágil e eficiente.
Em resumo, a People Learning Management é uma capability indispensável para qualquer organização que busca manter sua força de trabalho de TI no auge da proficiência técnica e prontidão para inovação.
Ela não só capacita as equipes a alcançarem desempenho de alto nível, mas também cria uma cultura de aprendizado contínuo, vital para enfrentar os desafios de um mercado tecnológico em constante mudança.
A People Learning Management é essencial para manter a equipe de TI atualizada com as mais recentes tecnologias e práticas do setor.
Ao cultivar uma cultura de aprendizado contínuo e prover os recursos necessários, essa capability contribui significativamente para o sucesso da organização no ambiente tecnologicamente dinâmico de hoje.
Conceitos
Características
A People Learning Management, ou Gestão de Aprendizado de Pessoas, é uma capability essencial no contexto da transformação da TI.
Seu propósito central é o desenvolvimento e a implementação de programas de treinamento e desenvolvimento para a equipe de TI. Essa capability desempenha um papel fundamental ao assegurar que os colaboradores tenham as habilidades e conhecimentos necessários para atender às demandas tecnológicas e de negócios atuais e futuras.
Objetivos
No âmbito do CIO Codex Capability Framework, os objetivos da People Learning Management são claramente definidos:
Impacto na Tecnologia
A People Learning Management influencia diretamente diversos aspectos tecnológicos:
A capability de People Learning Management desempenha um papel crucial na capacitação da equipe de TI para enfrentar os desafios em constante evolução do ambiente tecnológico.
Para implementar efetivamente essa capability, é fundamental seguir um roadmap bem estruturado, considerando os princípios do CIO Codex Capability Framework.
Abaixo, as principais etapas a serem consideradas no roadmap de adoção da People Learning Management:
A People Learning Management desempenha um papel vital na construção de uma equipe de TI altamente capacitada e adaptável.
Ao seguir este roadmap, as organizações estarão bem-posicionadas para capacitar seus colaboradores, mantê-los atualizados com as últimas tecnologias e práticas do setor e garantir que a equipe de TI seja um ativo estratégico no ambiente tecnológico em constante evolução.
A People Learning Management, ou Gestão de Aprendizado de Pessoas, desempenha um papel vital na manutenção da equipe de TI atualizada com as tecnologias e práticas mais recentes do setor.
Para garantir a eficácia dessa capability, é essencial adotar as melhores práticas de mercado, com base em benchmarks e estudos de caso, levando em consideração o ambiente dinâmico do mercado de tecnologia.
Essas melhores práticas de mercado são cruciais para a People Learning Management, uma vez que contribuem para o desenvolvimento e a atualização das habilidades da equipe de TI.
Em um ambiente tecnologicamente dinâmico, o aprendizado contínuo é fundamental para manter a equipe preparada para enfrentar os desafios e aproveitar as oportunidades que surgem constantemente.
Além disso, a adaptação de programas de treinamento às necessidades individuais e a avaliação contínua garantem que a equipe esteja equipada para enfrentar os desafios do setor de TI com sucesso.
A People Learning Management, ou Gestão de Aprendizado de Pessoas, desempenha um papel fundamental na manutenção da equipe de TI atualizada e preparada para enfrentar os desafios tecnológicos em constante evolução.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações se deparam com uma série de desafios atuais, alinhados com as melhores práticas do mercado, conforme definido pelo CIO Codex Capability Framework.
Abaixo, os principais desafios que as organizações enfrentam ao adotar a People Learning Management:
Superar esses desafios é fundamental para garantir que a equipe de TI esteja bem-preparada para enfrentar as demandas tecnológicas em evolução e contribuir para o sucesso da organização.
A People Learning Management desempenha um papel crítico na superação desses obstáculos, promovendo um ambiente de aprendizado contínuo e desenvolvimento de competências.
Em resumo, a People Learning Management é uma capability essencial que visa manter a equipe de TI atualizada e preparada para os desafios tecnológicos em constante mudança.
Os desafios atuais refletem a complexidade de atender às necessidades de treinamento personalizado, manter a relevância dos programas de aprendizado e promover uma cultura de aprendizado contínuo, tudo isso enquanto se mede o impacto no desempenho da equipe e no sucesso dos negócios.
Superar esses desafios exige uma abordagem estratégica e adaptativa, alinhada com as metas e expectativas da organização em relação à sua equipe de TI.
A People Learning Management, ou Gestão de Aprendizado de Pessoas, desempenha um papel fundamental na capacitação da equipe de TI, garantindo que os colaboradores estejam atualizados com as últimas tecnologias e práticas do setor.
Considerando o cenário dinâmico da tecnologia e as expectativas do mercado, as seguintes tendências futuras podem moldar o desenvolvimento dessa capability dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente necessidade de adaptar os métodos de aprendizado às demandas em constante evolução do setor de TI.
A People Learning Management continuará a desempenhar um papel crítico na capacitação da equipe de TI para enfrentar os desafios tecnológicos do futuro.
A capability People Learning Management desempenha um papel crucial na manutenção da equipe de TI atualizada com as mais recentes tecnologias e práticas do setor.
Avaliar sua eficácia requer uma seleção cuidadosa de KPIs que demonstrem o progresso e o impacto do desenvolvimento profissional.
Abaixo, uma lista dos principais KPIs usuais dentro do contexto do CIO Codex Capability Framework:
Esses KPIs são fundamentais para avaliar o desempenho da People Learning Management e garantir que a equipe de TI esteja continuamente atualizada e preparada para enfrentar os desafios tecnológicos em constante evolução.
Através da análise desses indicadores, as organizações podem identificar áreas de melhoria e adaptar suas estratégias de aprendizado e desenvolvimento de acordo com as necessidades do negócio e da equipe de TI.
A capability de People Learning Management desempenha um papel crucial no desenvolvimento e na capacitação da equipe de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Desenvolvimento de Habilidades Técnicas
Objetivo: Melhorar as habilidades técnicas da equipe de TI para atender às demandas tecnológicas em constante evolução.
Desenvolvimento de Habilidades de Liderança
Objetivo: Capacitar líderes de equipe de TI com habilidades de liderança eficazes.
Acompanhamento do Desenvolvimento Individual
Objetivo: Personalizar o desenvolvimento da equipe de TI com base nas necessidades individuais.
Avaliação da Eficácia do Treinamento
Objetivo: Garantir que os programas de treinamento sejam eficazes e atendam aos objetivos de aprendizado.
Acesso a Recursos de Aprendizado
Objetivo: prover acesso fácil a recursos de aprendizado para a equipe de TI.
Esses OKRs são essenciais para a capability de People Learning Management, pois garantem que a equipe de TI desenvolva habilidades técnicas e de liderança, personalize o desenvolvimento com base em necessidades individuais, avalie a eficácia do treinamento e forneça acesso a recursos de aprendizado relevantes.
Isso contribui para que a equipe de TI esteja bem-preparada para enfrentar os desafios tecnológicos atuais e futuros, impulsionando a inovação e o sucesso da organização.
A capability People Learning Management, inserida na macro capability IT People e na camada IT Transformation, é essencial para o desenvolvimento e implementação de programas de treinamento e desenvolvimento para a equipe de TI.
Seu objetivo principal é assegurar que os colaboradores possuam as habilidades e conhecimentos necessários para atender às demandas tecnológicas e de negócios atuais e futuras.
A avaliação de sua maturidade é crucial para garantir a eficácia desses programas.
A estrutura dos critérios de avaliação de maturidade segue a inspiração do modelo CMMI, adaptada ao contexto do CIO Codex Capability Framework:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Learning Management é fundamental para garantir que a equipe de TI esteja constantemente adquirindo conhecimento relevante e mantendo-se atualizada para enfrentar os desafios tecnológicos em constante mudança.
A melhoria contínua dos programas de treinamento é essencial para o sucesso da organização.
A capability People Learning Management, integrante da macro capability IT People na camada IT Transformation, é essencial no desenvolvimento e na implementação de programas de treinamento e desenvolvimento para a equipe de TI.
Esta capability assegura que os colaboradores adquiram habilidades e conhecimentos necessários para atender às demandas tecnológicas e de negócios atuais e futuras.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability People Learning Management, portanto, mostra diferentes graus de convergência com os frameworks de mercado, sendo mais alinhada com aqueles que enfatizam a agilidade, a melhoria contínua e a atualização constante das habilidades, como SAFe e DevOps SRE.
Sua importância é indiscutível em todos os frameworks, embora a intensidade da convergência varie dependendo do foco específico de cada um.
A capacidade de capacitar continuamente a equipe de TI é um elemento fundamental para manter a organização competitiva e alinhada com as tendências tecnológicas e de negócios.
Develop Learning Plans
Desenvolver planos detalhados para a gestão de aprendizado e desenvolvimento de funcionários é uma etapa crucial para garantir que a equipe de TI esteja preparada para enfrentar os desafios tecnológicos atuais e futuros.
Este processo envolve a criação de um plano estratégico que aborde as necessidades de desenvolvimento profissional dos colaboradores, alinhando essas necessidades com os objetivos organizacionais.
O plano deve incluir a identificação das competências essenciais, a definição de programas de treinamento personalizados, a alocação de recursos, e a criação de cronogramas para a execução das atividades de aprendizado.
Além disso, deve contemplar métodos de avaliação para medir a eficácia dos programas de treinamento.
Um plano de aprendizado bem elaborado ajuda a construir uma equipe de TI altamente qualificada e adaptável, capaz de impulsionar a inovação e a eficiência operacional.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Training Needs | Avaliar as necessidades de treinamento e desenvolvimento da equipe de TI. | Pesquisas, feedbacks, análises de desempenho | Necessidades de treinamento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Define Learning Objectives | Definir os objetivos de aprendizado com base nas necessidades identificadas. | Necessidades de treinamento identificadas | Objetivos de aprendizado definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Training Programs | Desenvolver programas de treinamento que atendam aos objetivos de aprendizado. | Objetivos de aprendizado, recursos disponíveis | Programas de treinamento desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Allocate Resources | Alocar recursos necessários para a implementação dos programas de treinamento. | Programas de treinamento, orçamento | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Schedule Training | Criar cronogramas para a realização dos programas de treinamento. | Recursos alocados, disponibilidade | Cronogramas de treinamento definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Learning Requirements
Identificar os requisitos de aprendizado para funcionários é essencial para garantir que os programas de treinamento sejam relevantes e eficazes.
Este processo envolve a análise das competências existentes e a identificação das lacunas de conhecimento que precisam ser preenchidas para que a equipe de TI possa desempenhar suas funções de maneira otimizada.
Através de avaliações de desempenho, feedback dos colaboradores e benchmarking do setor, é possível determinar as áreas que necessitam de desenvolvimento adicional.
Este processo também deve considerar as tendências tecnológicas e as futuras necessidades de habilidades.
Documentar esses requisitos permite a criação de programas de treinamento personalizados que maximizam o potencial dos colaboradores e garantem a competitividade da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Skill Assessments | Realizar avaliações de habilidades para identificar lacunas de conhecimento. | Dados de desempenho, feedbacks | Lacunas de conhecimento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Benchmark Industry Standards | Realizar benchmarking das melhores práticas e padrões do setor. | Padrões do setor, dados de benchmark | Padrões de referência identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Gather Employee Feedback | Coletar feedback dos colaboradores sobre suas necessidades de aprendizado. | Feedback dos colaboradores | Necessidades de aprendizado identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Analyze Future Trends | Analisar as tendências futuras para prever necessidades de habilidades emergentes. | Relatórios de tendências, análises de mercado | Necessidades futuras de habilidades identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Document Learning Requirements | Documentar os requisitos de aprendizado identificados para referência futura. | Necessidades identificadas, feedback | Requisitos de aprendizado documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Learning Solutions
Implementar as soluções de gestão de aprendizado conforme planejado é vital para transformar os planos de aprendizado em ações concretas que beneficiem a equipe de TI.
Este processo envolve a execução de programas de treinamento, workshops, e-learning e outras iniciativas educacionais que atendam às necessidades de desenvolvimento identificadas.
É necessário garantir que os recursos necessários estejam disponíveis e que os participantes estejam engajados no processo de aprendizado.
A implementação deve ser monitorada continuamente para ajustar as abordagens conforme necessário e garantir que os objetivos de aprendizado sejam alcançados.
Uma implementação eficaz das soluções de aprendizado promove uma equipe de TI mais competente e preparada para enfrentar desafios tecnológicos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Launch Training Programs | Lançar programas de treinamento conforme planejado. | Planos de treinamento, recursos disponíveis | Programas de treinamento lançados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Conduct Workshops | Conduzir workshops e sessões de treinamento presenciais. | Instrutores, materiais de treinamento | Workshops realizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Provide E-Learning Resources | Disponibilizar recursos de e-learning para aprendizado autônomo. | Plataformas de e-learning, conteúdos | Recursos de e-learning acessíveis | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Facilitate Peer Learning | Facilitar sessões de aprendizado entre pares para promover a troca de conhecimentos. | Colaboradores, espaços de treinamento | Sessões de aprendizado entre pares realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Monitor Participation | Monitorar a participação e o engajamento nos programas de aprendizado. | Dados de participação, feedbacks | Relatórios de participação | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Learning Performance
Monitorar continuamente o desempenho da gestão de aprendizado de funcionários é crucial para avaliar a eficácia dos programas de treinamento e desenvolvimento.
Este processo envolve a coleta de dados sobre a participação, o progresso e os resultados dos colaboradores que passaram pelos programas de aprendizado.
A análise desses dados permite identificar tendências, medir a eficácia dos métodos de ensino e ajustar as estratégias conforme necessário.
Através de relatórios regulares, é possível garantir a transparência e informar as partes interessadas sobre o impacto dos programas de aprendizado.
Este processo também permite a identificação de novas necessidades de treinamento, assegurando um ciclo contínuo de melhoria no desenvolvimento de habilidades da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Training Data | Coletar dados sobre a participação e o desempenho nos programas de treinamento. | Dados de participação, feedbacks | Dados de treinamento coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Training Outcomes | Analisar os resultados dos programas de treinamento para medir a eficácia. | Dados de treinamento, feedbacks | Análise de resultados realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Prepare Performance Reports | Preparar relatórios detalhados sobre o desempenho dos programas de treinamento. | Análise de resultados, feedbacks | Relatórios de desempenho preparados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Share Insights with Stakeholders | Compartilhar insights sobre o desempenho dos programas de treinamento com stakeholders. | Relatórios de desempenho, feedbacks | Insights compartilhados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Areas | Identificar áreas de melhoria nos programas de treinamento com base nos dados coletados. | Dados de treinamento, feedbacks | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Learning Processes
Revisar e otimizar continuamente os processos de gestão de aprendizado é fundamental para garantir a relevância e a eficácia dos programas de treinamento oferecidos.
Este processo envolve a avaliação regular das estratégias de aprendizado, utilizando feedback dos participantes e dados de desempenho para identificar oportunidades de melhoria.
A implementação de ajustes e inovações nos processos de aprendizado é essencial para atender às necessidades em constante evolução da equipe de TI e acompanhar as mudanças no setor de tecnologia.
Comunicar essas mudanças aos stakeholders garante a transparência e o alinhamento com os objetivos organizacionais.
Este processo promove uma cultura de melhoria contínua, assegurando que os colaboradores recebam o melhor treinamento possível.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Learning Effectiveness | Avaliar a eficácia dos programas de aprendizado com base em dados coletados. | Dados de treinamento, feedbacks | Avaliação de eficácia realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Opportunities | Identificar oportunidades de melhoria com base na avaliação de eficácia. | Avaliação de eficácia, feedbacks | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Optimization Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Oportunidades de melhoria, feedbacks | Plano de otimização desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de aprendizado. | Plano de otimização, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Changes | Comunicar as mudanças nos processos de aprendizado para as partes interessadas. | Melhorias implementadas, feedbacks | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A People Onboarding Management, integrada à macro capability IT People na camada IT Transformation do CIO Codex Capability Framework, desempenha um papel crucial na integração eficiente de novos talentos na equipe de TI.
Esta capability é essencial para garantir que os novos membros se integrem harmoniosamente à equipe, compreendendo plenamente a cultura, processos e expectativas da organização.
Os conceitos centrais da People Onboarding Management incluem Onboarding, Orientação, Treinamento, Cultura Organizacional e Avaliação de Desempenho.
Onboarding é o processo de acolhimento e integração de novos colaboradores na equipe de TI. A Orientação é uma fase inicial crítica onde os novos membros são apresentados à empresa e suas funções.
O Treinamento abrange a capacitação técnica e operacional necessária para desempenharem suas funções.
A Cultura Organizacional influencia significativamente a adaptação e o engajamento dos novos membros.
A Avaliação de Desempenho durante o onboarding é vital para medir o progresso e prover feedback construtivo.
As características desta capability incluem um Programa Estruturado de onboarding, proporcionando um caminho claro para a integração dos novos membros.
A Mentoria e Apoio por colegas experientes são essenciais para ajudar na adaptação.
Documentação e Recursos relevantes são fornecidos para facilitar o aprendizado.
Um processo de Feedback Contínuo é estabelecido para avaliar o progresso e identificar áreas para melhoria.
A Adaptação Personalizada reconhece a individualidade de cada colaborador, oferecendo uma experiência de onboarding única.
O propósito da People Onboarding Management é garantir uma integração eficaz dos novos membros, proporcionando-lhes todas as ferramentas e conhecimentos necessários para uma transição suave e produtiva.
Isso é fundamental para acelerar a produtividade e a contribuição desses membros, assegurando que se tornem elementos valiosos da equipe e da organização.
Os objetivos específicos incluem proporcionar uma Orientação Efetiva, garantindo que os novos membros compreendam a cultura e as práticas da empresa, oferecer Treinamento Adequado, essencial para a eficiência operacional, facilitar a Rápida Adaptação ao ambiente de trabalho, e permitir que os novos membros contribuam desde o Início, maximizando seu valor para o negócio.
No aspecto tecnológico, a People Onboarding Management influencia diretamente a Infraestrutura de TI, garantindo que os novos membros tenham acesso rápido aos recursos necessários, a Arquitetura de Sistemas, proporcionando conhecimento sobre a estrutura tecnológica da organização, os Sistemas, assegurando que os novos colaboradores sejam treinados no uso eficaz das ferramentas tecnológicas, a Cybersecurity, incluindo treinamento em práticas de segurança, e o Modelo Operacional, melhorando a eficiência operacional ao assegurar que os novos membros estejam cientes dos processos e procedimentos organizacionais.
Em resumo, a People Onboarding Management é uma capability fundamental que não apenas facilita a integração dos novos colaboradores, mas também assegura que eles estejam equipados e prontos para contribuir efetivamente para a equipe e a organização desde o início.
Este processo estruturado e personalizado de onboarding é vital para construir uma equipe de TI robusta, adaptável e altamente produtiva, essencial para enfrentar os desafios de um ambiente de negócios dinâmico e em constante evolução.
A People Onboarding Management desempenha um papel crucial na integração bem-sucedida de novos talentos na equipe de TI.
Ao prover orientação, treinamento e suporte adequados, as organizações podem acelerar a produtividade e contribuição dos novos membros, garantindo que eles se tornem parte integrante do sucesso da equipe e da organização como um todo.
Conceitos
Características
A People Onboarding Management, ou Gestão de Integração de Pessoas, é uma capability fundamental que tem como propósito garantir a integração eficaz de novos membros na equipe de TI.
Isso envolve a criação de um processo estruturado de acolhimento, orientação, treinamento e suporte necessário para que os novos colaboradores se adaptem rapidamente ao ambiente de trabalho, compreendam os objetivos e as práticas da organização e possam contribuir efetivamente desde o início.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da People Onboarding Management incluem:
Impacto na Tecnologia
A People Onboarding Management tem impacto direto em várias dimensões da tecnologia:
A capability de People Onboarding Management, ou Gestão de Integração de Pessoas, é de extrema importância na integração bem-sucedida de novos talentos na equipe de TI.
Esta capability visa acelerar a produtividade e a contribuição dos novos membros, garantindo que eles se tornem parte essencial do sucesso da equipe e da organização como um todo.
Para orientar a implementação dessa capability de acordo com o CIO Codex Capability Framework segue o seguinte roadmap:
A People Onboarding Management desempenha um papel vital na criação de uma equipe de TI altamente eficaz e coesa.
Ao seguir este roadmap, as organizações estarão bem-preparadas para acelerar a integração de novos membros, garantindo que eles compreendam a cultura organizacional, contribuam efetivamente desde o início e se tornem parte integral do sucesso da equipe e da organização como um todo.
A People Onboarding Management, ou Gestão de Integração de Pessoas, é uma capability essencial no contexto da transformação digital, pois desempenha um papel crucial na integração bem-sucedida de novos talentos na equipe de TI.
Para alcançar um processo de onboarding eficaz, é necessário seguir as melhores práticas de mercado, com base em benchmarks e estudos de caso, considerando a dinâmica atual do mercado.
Essas melhores práticas são cruciais para a People Onboarding Management, pois permitem que as organizações integrem eficazmente novos membros na equipe de TI, acelerando sua produtividade e contribuição desde o início.
Além disso, garantem que os novos colaboradores se adaptem à cultura organizacional e estejam alinhados com os objetivos da empresa.
A integração bem-sucedida é um fator-chave para o sucesso a longo prazo da equipe de TI e da organização como um todo.
A People Onboarding Management desempenha um papel essencial na integração eficaz de novos talentos na equipe de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam desafios atuais que refletem as melhores práticas do mercado, conforme delineado no CIO Codex Capability Framework.
A seguir, uma lista dos principais desafios que as organizações enfrentam ao lidar com a People Onboarding Management:
Superar esses desafios é essencial para garantir que os novos membros da equipe de TI se adaptem rapidamente, contribuam efetivamente e se tornem parte integrante do sucesso da organização.
A People Onboarding Management desempenha um papel crucial na superação desses obstáculos e na construção de uma equipe de TI altamente eficaz.
Em resumo, a People Onboarding Management é uma capability essencial para garantir que a integração de novos talentos na equipe de TI seja eficaz e produtiva.
Os desafios atuais refletem a complexidade desse processo, que envolve aspectos técnicos, culturais e de desenvolvimento de habilidades.
Superá-los requer uma abordagem estratégica e adaptativa para atender às necessidades individuais dos novos colaboradores e garantir que eles se tornem ativos valiosos para a organização.
A People Onboarding Management desempenha um papel fundamental na integração bem-sucedida de novos talentos na equipe de TI.
Para entender como essa capability pode evoluir no futuro, é essencial considerar as grandes tendências e expectativas do mercado de onboarding de novos colaboradores.
As seguintes tendências futuras são esperadas dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a contínua evolução do processo de onboarding de novos colaboradores, à medida que as organizações buscam maneiras mais eficazes de integrar talentos à equipe de TI.
A adoção dessas tendências permitirá uma adaptação mais rápida e produtiva dos novos membros, contribuindo para o sucesso da equipe e da organização como um todo.
A capability People Onboarding Management desempenha um papel crucial na integração bem-sucedida de novos talentos na equipe de TI, garantindo que eles se tornem ativos produtivos rapidamente.
A avaliação do desempenho é essencial para medir a eficácia do processo de onboarding.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são essenciais para medir o desempenho da People Onboarding Management e garantir que os novos colaboradores se integrem de forma eficaz à equipe de TI, contribuindo para o sucesso da organização.
Através da análise desses indicadores, as organizações podem identificar áreas de melhoria no processo de integração e implementar melhorias contínuas.
A capability de People Onboarding Management é essencial para a integração eficaz de novos membros na equipe de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Melhoria do Processo de Onboarding
Objetivo: Aperfeiçoar o processo de integração de novos colaboradores na equipe de TI para garantir uma transição suave.
Desenvolvimento de Programas de Treinamento
Objetivo: Desenvolver programas de treinamento eficazes para capacitar os novos colaboradores com as habilidades e conhecimentos necessários.
Mentoria e Apoio Personalizado
Objetivo: Oferecer mentoria e apoio personalizado aos novos colaboradores para ajudá-los na integração e no desenvolvimento de carreira.
Avaliação Contínua da Eficácia do Onboarding
Objetivo: Realizar avaliações regulares da eficácia do processo de onboarding e fazer ajustes conforme necessário.
Alinhamento com as Necessidades da Equipe de TI
Objetivo: Garantir que o processo de onboarding esteja alinhado com as necessidades específicas da equipe de TI.
Esses OKRs são fundamentais para a capability de People Onboarding Management, pois permitem que a organização integre eficazmente novos membros na equipe de TI, capacite-os com treinamento adequado, forneça apoio personalizado e avalie continuamente a eficácia do processo de onboarding.
Isso contribui para o rápido desenvolvimento e contribuição dos novos colaboradores, fortalecendo a equipe de TI e impulsionando o sucesso da organização.
A capability People Onboarding Management, inserida na macro capability IT People e na camada IT Transformation, é fundamental para a integração eficaz de novos membros na equipe de TI.
Isso inclui a orientação, treinamento e suporte necessários para garantir que os novos colaboradores se adaptem rapidamente e contribuam efetivamente para a equipe.
Os critérios de avaliação de maturidade para essa capability são fundamentais para garantir que o processo de onboarding seja otimizado e eficiente.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Onboarding Management é essencial para garantir que a equipe de TI receba novos membros de forma eficaz e que esses colaboradores se integrem rapidamente, contribuindo para o sucesso da equipe e da organização como um todo.
A otimização do processo de onboarding é crucial para maximizar o potencial dos novos talentos e garantir que eles estejam preparados para enfrentar os desafios da equipe de TI.
A capability People Onboarding Management, integrada à macro capability IT People e inserida na camada IT Transformation, desempenha um papel crucial na integração eficaz de novos membros na equipe de TI.
Esta capability não apenas facilita a orientação e o treinamento dos novos colaboradores, mas também garante que eles se adaptem rapidamente e contribuam efetivamente para a equipe.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em conclusão, a gestão eficiente do onboarding de pessoas na TI é um aspecto fundamental que se alinha de diversas maneiras com os principais frameworks do mercado.
Enquanto alguns frameworks têm uma relação mais direta com esta capability, outros se relacionam de maneira mais indireta.
No entanto, em todos os casos, um processo de onboarding bem gerenciado é vital para garantir que os novos membros da equipe sejam efetivamente integrados e possam contribuir plenamente para os objetivos da organização de TI.
Develop Onboarding Plans
Desenvolver planos detalhados para a gestão de integração de novos funcionários é essencial para garantir uma transição suave e eficaz dos novos membros para a equipe de TI.
Este processo envolve a criação de estratégias abrangentes que incluem todas as etapas do onboarding, desde a introdução inicial até a integração completa no ambiente de trabalho.
A elaboração do plano deve considerar a cultura organizacional, as políticas internas, as necessidades de treinamento e os recursos disponíveis.
Além disso, é fundamental definir metas claras e métricas de sucesso para avaliar a eficácia do programa de onboarding.
A participação das partes interessadas em todas as áreas de TI assegura que o plano atenda às diversas necessidades da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Onboarding Practices | Avaliar as práticas atuais de onboarding e identificar áreas de melhoria. | Feedback de novos funcionários, avaliações anteriores | Avaliação das práticas atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Onboarding Needs | Determinar as necessidades de integração com base nas metas de TI e na cultura organizacional. | Estratégia de TI, feedback de stakeholders | Necessidades de onboarding identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Onboarding Strategies | Criar estratégias de onboarding alinhadas às necessidades identificadas. | Necessidades de onboarding, benchmarks | Estratégias de onboarding desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Create Training and Support Plans | Desenvolver planos de treinamento e suporte para novos funcionários. | Necessidades de treinamento, recursos disponíveis | Planos de treinamento e suporte criados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Review and Approve Onboarding Plan | Revisar e aprovar o plano de onboarding com as partes interessadas. | Plano de onboarding, feedback | Plano de onboarding aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Onboarding Requirements
Identificar os requisitos de integração para novos funcionários é crucial para assegurar que o processo de onboarding seja eficiente e abrangente.
Este processo envolve a coleta e análise de informações sobre as necessidades específicas de cada nova contratação, incluindo competências técnicas, conhecimento de processos internos e familiaridade com a cultura organizacional.
É necessário envolver stakeholders de diferentes áreas para garantir que todas as expectativas e demandas sejam consideradas.
Além disso, a análise de feedback de onboardings anteriores pode fornecer insights valiosos para aprimorar continuamente o processo.
A documentação clara dos requisitos é essencial para desenvolver programas de integração eficazes e alinhados com os objetivos organizacionais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Stakeholder Feedback | Coletar feedback das partes interessadas sobre as necessidades de onboarding. | Feedback de stakeholders, avaliações anteriores | Feedback coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Current Onboarding Gaps | Analisar as lacunas nos processos de onboarding atuais e identificar áreas de melhoria. | Feedback coletado, avaliações de onboardings anteriores | Lacunas de onboarding identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Define Role-Specific Requirements | Determinar os requisitos específicos para cada função baseada na análise de gaps e necessidades. | Lacunas de onboarding, feedback | Requisitos específicos definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Develop Onboarding Checklists | Criar listas de verificação detalhadas para garantir que todos os requisitos de onboarding sejam atendidos. | Requisitos específicos, feedback | Checklists de onboarding desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Validate Requirements | Validar os requisitos de onboarding com as partes interessadas relevantes. | Checklists de onboarding, feedback | Requisitos de onboarding validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Onboarding Solutions
Implementar as soluções de integração conforme planejado é fundamental para garantir que os novos colaboradores sejam integrados de maneira eficiente e eficaz.
Este processo envolve a execução das estratégias de onboarding desenvolvidas, incluindo a realização de sessões de orientação, treinamentos técnicos e culturais, e a provisão de recursos e suporte contínuo.
É essencial monitorar o progresso dos novos funcionários, fornecendo feedback e ajustando as abordagens conforme necessário.
A comunicação clara e contínua com todas as partes interessadas é crucial para assegurar que as expectativas sejam atendidas e que o processo de onboarding esteja alinhado com os objetivos organizacionais.
A colaboração entre as diferentes áreas de TI e os departamentos de RH é vital para o sucesso da implementação.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Execute Orientation Sessions | Realizar sessões de orientação para apresentar a cultura e os processos organizacionais. | Planos de orientação, recursos visuais | Sessões de orientação realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Provide Technical Training | Oferecer treinamento técnico necessário para o desempenho das funções. | Planos de treinamento, materiais de treinamento | Colaboradores treinados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Assign Mentors | Designar mentores para apoiar os novos colaboradores durante a integração. | Listas de mentores, feedback dos funcionários | Mentores designados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Monitor Onboarding Progress | Monitorar o progresso dos novos colaboradores e fornecer feedback contínuo. | Relatórios de progresso, feedback | Progresso monitorado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Address Onboarding Challenges | Abordar os desafios e ajustar as estratégias de onboarding conforme necessário. | Feedback dos funcionários, relatórios de progresso | Desafios abordados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Onboarding Performance
Monitorar continuamente o desempenho da integração de novos funcionários é crucial para garantir a eficácia do processo de onboarding.
Este processo envolve a coleta e análise de dados sobre a experiência dos novos colaboradores, incluindo feedback sobre as sessões de orientação, treinamento e suporte recebido.
A avaliação deve considerar métricas como o tempo de integração, a satisfação dos novos membros e o impacto nas suas performances.
Relatórios regulares são preparados para identificar áreas de melhoria e garantir a transparência.
O monitoramento contínuo permite ajustes proativos e a implementação de melhores práticas, assegurando que os novos colaboradores sejam bem integrados e possam contribuir de forma significativa desde o início.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Feedback | Coletar feedback dos novos colaboradores sobre o processo de onboarding. | Questionários, entrevistas | Feedback coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Onboarding Data | Analisar os dados coletados para identificar tendências e áreas de melhoria. | Feedback coletado, relatórios de desempenho | Análise de onboarding realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Report Findings | Preparar relatórios detalhados com as conclusões da análise de dados de onboarding. | Análise de onboarding, feedback | Relatórios de onboarding preparados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Share Insights | Compartilhar os insights com as partes interessadas para ações de melhoria. | Relatórios de onboarding, feedback | Insights compartilhados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Recommend Adjustments | Recomendar ajustes nas estratégias de onboarding com base nas conclusões. | Insights compartilhados, relatórios de onboarding | Ajustes recomendados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Onboarding Processes
Revisar e otimizar continuamente os processos de integração é fundamental para assegurar que a organização mantenha práticas de onboarding eficazes e adaptáveis.
Este processo envolve a avaliação regular das estratégias de onboarding, utilizando feedback e dados de desempenho para identificar áreas de melhoria.
A implementação de ajustes e inovações no processo é crucial para acompanhar as mudanças nas necessidades da equipe de TI e nas práticas do setor.
A comunicação das alterações aos stakeholders garante a transparência e o alinhamento com os objetivos organizacionais.
Este processo promove uma cultura de melhoria contínua, assegurando que os novos colaboradores tenham uma experiência de integração positiva e produtiva.
PDCA focus: Act
Periodicidade: Semestral
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Onboarding Performance | Avaliar o desempenho do processo de onboarding com base nos dados coletados. | Dados de desempenho, feedback | Avaliação de desempenho realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Opportunities | Identificar oportunidades de melhoria com base na avaliação de desempenho. | Avaliação de desempenho, feedback | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Optimization Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Oportunidades de melhoria, feedback | Plano de otimização desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de onboarding. | Plano de otimização, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Process Changes | Comunicar as mudanças no processo de onboarding para as partes interessadas. | Melhorias implementadas, feedback | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A macro capability IT People, localizada na camada IT Transformation, é essencial para o desenvolvimento e a gestão de uma equipe de TI altamente qualificada e motivada.
Esta macro capability abrange todas as facetas relacionadas à gestão de recursos humanos na função de TI, desde o recrutamento e retenção de talentos até o desenvolvimento de carreira e a gestão de desempenho.
Um aspecto chave da IT People é a atração e retenção de talentos. Isso implica identificar as competências necessárias para suportar as operações e estratégias de TI da organização e atrair profissionais com as habilidades e experiências adequadas.
Além disso, é vital criar um ambiente de trabalho que promova a satisfação e o engajamento dos funcionários, incentivando a retenção de talentos valiosos.
O desenvolvimento de carreira e a formação contínua são também componentes cruciais, isso envolve oferecer oportunidades de aprendizagem e crescimento para os membros da equipe, assegurando que eles tenham as habilidades e conhecimentos necessários para enfrentar os desafios atuais e futuros da TI.
A gestão de desempenho, por sua vez, foca na avaliação e no aprimoramento contínuo do desempenho individual e da equipe, estabelecendo objetivos claros e fornecendo feedback construtivo.
Além disso, a IT People abrange a gestão de remuneração e benefícios, garantindo que a organização seja competitiva no mercado e capaz de atrair e reter os melhores talentos.
Também envolve a gestão do ciclo de vida da carreira dos funcionários, desde o recrutamento até a aposentadoria ou saída, incluindo planejamento de sucessão e transições de carreira.
Em resumo, a IT People é vital para construir e manter uma equipe de TI robusta e eficaz, capaz de suportar as iniciativas de transformação digital da organização.
Esta macro capability representa uma abordagem holística e estratégica para a gestão de pessoas em TI, crucial para o sucesso a longo prazo da função de TI e para a realização dos objetivos de negócios da organização.
Apesar dessa macro capability ser usualmente de responsabilidade cross dentro de toda a organização (e não exclusiva da Área de Tecnologia), o fato de a mesma ser incluída dentro do CIO Codex Capability Framework é uma demonstração clara do quão vital são as pessoas para a Tecnologia, de forma que essas capabilities precisam estar no radar da organização, independentemente de qual área funcional for efetivamente responsável por elas, ou eventualmente havendo uma especialização específica para a tecnologia por conta dos seus perfil profissionais exclusivos.
Essa macro capability apresenta como conteúdo complementar o detalhamento de cada uma de suas capabilities conforme abaixo, cada qual explorada em um item específico do CIO Codex Framework IT Reference Model:
A IT Organization Chart Management, integrante da macro capability IT People e situada na camada IT Transformation do CIO Codex Capability Framework, desempenha um papel crucial na definição e gestão de uma estrutura organizacional eficaz para a equipe de TI.
Esta capability é fundamental para garantir que os papéis e responsabilidades estejam claramente definidos e alinhados com as estratégias da organização, promovendo assim a eficiência operacional e a capacidade de adaptação contínua às mudanças, essenciais para o sucesso organizacional.
Os conceitos centrais da IT Organization Chart Management incluem Estrutura Organizacional, Papéis e Responsabilidades, Hierarquia Organizacional, Alinhamento Estratégico e Eficiência Operacional.
A Estrutura Organizacional refere-se à configuração hierárquica da equipe de TI, englobando departamentos, unidades funcionais e papéis individuais.
Papéis e Responsabilidades envolvem a definição precisa das funções de cada membro da equipe, assegurando que todos compreendam suas contribuições para os objetivos organizacionais.
A Hierarquia Organizacional estabelece a ordem de autoridade e tomada de decisão, enquanto o Alinhamento Estratégico assegura que a estrutura de TI esteja alinhada com as estratégias globais da organização.
A Eficiência Operacional busca otimizar as operações da equipe de TI, evitando duplicidade de esforços e assegurando a utilização eficiente dos recursos.
As características desta capability abrangem Design Organizacional, Gestão de Talentos, Comunicação Efetiva, Avaliação de Desempenho e Adaptação à Mudança.
O Design Organizacional desenvolve e mantém a estrutura organizacional de TI, adaptando-a às necessidades em constante evolução.
A Gestão de Talentos identifica habilidades necessárias, apoiando o recrutamento e desenvolvimento de competências.
A Comunicação Efetiva promove a transparência e alinhamento de objetivos.
A Avaliação de Desempenho monitora a performance da equipe e dos indivíduos, identificando áreas para melhoria.
A Adaptação à Mudança capacita a equipe de TI para se ajustar a mudanças organizacionais e tecnológicas, assegurando flexibilidade na estrutura.
O propósito da IT Organization Chart Management é assegurar a definição eficaz de papéis, responsabilidades e hierarquias, alinhando a equipe de TI com as estratégias de negócio e TI da organização.
Este propósito promove eficiência e eficácia operacional, assegurando uma estrutura de TI otimizada para desempenho e cumprimento dos objetivos empresariais.
Os objetivos incluem a definição de papéis e responsabilidades, alinhamento estratégico, promoção de eficiência operacional e desenvolvimento de liderança.
A definição de papéis e responsabilidades garante clareza nas funções de cada membro da equipe.
O alinhamento estratégico assegura que a estrutura de TI esteja em concordância com as estratégias de negócio e TI.
A eficiência operacional é promovida através da eliminação de esforços duplicados e definição de processos claros.
O desenvolvimento de liderança foca em identificar e preparar líderes dentro da equipe de TI.
O impacto da IT Organization Chart Management na tecnologia contempla a otimização da gestão da infraestrutura de TI, facilitação de decisões arquitetônicas, garantia de desenvolvimento e manutenção de sistemas alinhados com as necessidades organizacionais, inclusão de equipes dedicadas à segurança cibernética e influência direta no modelo operacional de TI.
Resumindo, a IT Organization Chart Management é uma capability essencial que não apenas organiza eficientemente a equipe de TI, mas também garante que sua estrutura e operações estejam alinhadas com as metas e objetivos estratégicos da organização.
Ela desempenha um papel vital na maximização da eficiência operacional, no desenvolvimento de lideranças dentro da equipe de TI e na garantia de que a equipe esteja preparada para se adaptar e responder efetivamente às mudanças organizacionais e tecnológicas.
A IT Organization Chart Management desempenha um papel crucial na definição de uma estrutura organizacional eficaz para a equipe de TI, assegurando que os papéis e responsabilidades estejam alinhados com as estratégias da organização.
Além disso, promove a eficiência operacional e a adaptação contínua às mudanças, contribuindo para o sucesso da organização.
Conceitos
Características
A IT Organization Chart Management, ou Gestão do Organograma de TI, é uma capability essencial que lida com o planejamento e a gestão da estrutura organizacional da equipe de TI.
Seu propósito é definir papéis, responsabilidades e hierarquias de forma a garantir que a equipe de TI esteja alinhada com as estratégias de negócio e de TI da organização.
Isso promove a eficiência e eficácia operacional, garantindo que a equipe de TI seja estruturada de maneira a otimizar o desempenho e o cumprimento dos objetivos da empresa.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Organization Chart Management incluem:
Impacto na Tecnologia
A IT Organization Chart Management influencia várias dimensões da tecnologia:
A capability de IT Organization Chart Management, ou Gestão do Organograma de TI, desempenha um papel crucial na definição e gestão da estrutura organizacional da equipe de TI.
Essa capability estratégica visa garantir que os papéis e responsabilidades estejam alinhados com as estratégias da organização, promovendo a eficiência operacional e a adaptação contínua às mudanças.
Para orientar a implementação bem-sucedida dessa capability, considerando o CIO Codex Capability Framework, o seguinte roadmap:
A IT Organization Chart Management desempenha um papel crítico na promoção da eficiência operacional, no alinhamento estratégico e na adaptação contínua da equipe de TI às mudanças.
Ao seguir este roadmap, as organizações estarão melhor preparadas para definir e gerenciar sua estrutura organizacional de TI de forma a otimizar o desempenho e apoiar os objetivos da empresa.
A IT Organization Chart Management, ou Gestão do Organograma de TI, desempenha um papel crucial na macro capability IT People e na camada IT Transformation.
Essa capability lida com a definição da estrutura organizacional da equipe de TI, garantindo que os papéis e responsabilidades estejam alinhados com as estratégias da organização.
Para alcançar o sucesso nessa área, é fundamental adotar as melhores práticas de mercado.
A seguir, uma lista das principais melhores práticas de mercado dentro do contexto do CIO Codex Capability Framework:
Essas melhores práticas de mercado são essenciais para a IT Organization Chart Management.
Ao adotar essas diretrizes, as organizações podem garantir que sua equipe de TI esteja estruturada de maneira eficaz para alcançar os objetivos estratégicos da empresa, promovendo eficiência operacional e adaptabilidade às mudanças.
Além disso, a gestão adequada do organograma de TI contribui para o sucesso da organização como um todo.
A IT Organization Chart Management, inserida na macro capability IT People e na camada IT Transformation, desempenha um papel crucial na definição de uma estrutura organizacional eficaz para a equipe de TI, assegurando que os papéis e responsabilidades estejam alinhados com as estratégias da organização.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam desafios atuais que refletem as melhores práticas do mercado, conforme delineado no CIO Codex Capability Framework.
A seguir, uma lista dos principais desafios que as organizações enfrentam ao lidar com a IT Organization Chart Management:
Esses desafios refletem a complexidade da IT Organization Chart Management e a importância crítica de uma estrutura organizacional eficaz para o sucesso da equipe de TI e da organização como um todo.
Superá-los requer uma abordagem estratégica, habilidades de liderança sólidas e uma compreensão profunda das necessidades organizacionais.
Em resumo, a IT Organization Chart Management desempenha um papel crucial na definição da estrutura organizacional da equipe de TI, alinhando-a com as estratégias globais e promovendo a eficiência operacional.
O enfrentamento desses desafios atuais é essencial para o sucesso contínuo das operações de TI e o alcance dos objetivos organizacionais.
A IT Organization Chart Management, ou Gestão do Organograma de TI, desempenha um papel fundamental na definição de uma estrutura organizacional eficaz para a equipe de TI, assegurando que os papéis e responsabilidades estejam alinhados com as estratégias da organização.
Para compreender como essa capability pode evoluir no futuro, é fundamental considerar as grandes tendências e expectativas do mercado de TI.
As seguintes tendências futuras são esperadas dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente importância da estrutura organizacional de TI na era digital.
A capacidade de se adaptar a essas mudanças e de criar uma estrutura organizacional que apoie eficazmente as estratégias da organização será crucial para o sucesso a longo prazo das empresas.
A capability IT Organization Chart Management desempenha um papel crucial na definição da estrutura organizacional eficaz para a equipe de TI, garantindo que os papéis e responsabilidades estejam alinhados com as estratégias da organização.
A avaliação do desempenho é fundamental para assegurar que a equipe de TI esteja estruturada de maneira a otimizar o cumprimento dos objetivos da empresa.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel crucial na avaliação da eficácia da IT Organization Chart Management, assegurando que a estrutura organizacional da equipe de TI esteja alinhada com as estratégias globais da organização, promovendo a eficiência operacional e a adaptação contínua às mudanças.
A capability de IT Organization Chart Management desempenha um papel fundamental no planejamento e na gestão da estrutura organizacional da equipe de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Definição de Papéis e Responsabilidades Claras
Objetivo: Garantir que os papéis e responsabilidades de cada membro da equipe de TI sejam definidos de forma clara e alinhados com os objetivos organizacionais.
Hierarquias e Estrutura Organizacional Alinhadas
Objetivo: Garantir que a estrutura organizacional da equipe de TI esteja alinhada com as estratégias de negócio e de TI da organização.
Promoção da Eficiência Operacional
Objetivo: Promover a eficiência operacional da equipe de TI por meio de uma estrutura organizacional bem planejada e gerenciada.
Desenvolvimento de Liderança
Objetivo: Desenvolver liderança eficaz dentro da equipe de TI por meio da estrutura organizacional.
Alinhamento Estratégico
Objetivo: Garantir que a estrutura organizacional da equipe de TI esteja alinhada com as estratégias de negócio e de TI.
Esses OKRs são essenciais para a capability de IT Organization Chart Management, pois permitem que a organização defina papéis e responsabilidades claras, alinhe hierarquias e estrutura organizacional, promova eficiência operacional, desenvolva liderança e mantenha um alinhamento estratégico sólido.
Isso contribui para uma equipe de TI eficaz e alinhada com os objetivos de negócio e de TI, promovendo a entrega bem-sucedida de iniciativas de tecnologia.
A capability IT Organization Chart Management, inserida na macro capability IT People e na camada IT Transformation, concentra-se no planejamento e na gestão da estrutura organizacional da equipe de TI.
Essa gestão abrange a definição de papéis, responsabilidades e hierarquias para assegurar que a equipe esteja alinhada com as estratégias de negócio e de TI, promovendo eficiência e eficácia operacional.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Organization Chart Management é crucial para assegurar que a estrutura da equipe de TI esteja alinhada com as estratégias organizacionais, promovendo eficiência e eficácia operacional.
Uma estrutura organizacional bem definida e gerenciada contribui significativamente para o sucesso da organização na era da transformação digital.
A capability IT Organization Chart Management, pertencente à macro capability IT People e situada na camada IT Transformation, é essencial para o planejamento e a gestão da estrutura organizacional da equipe de TI.
Esta capability inclui a definição de papéis, responsabilidades e hierarquias, assegurando o alinhamento da equipe com as estratégias de negócios e de TI e promovendo eficiência e eficácia operacional.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em suma, a IT Organization Chart Management é uma capability vital para garantir que a equipe de TI esteja estruturada de maneira a alinhar-se com as estratégias de negócios e de TI.
A convergência com os frameworks varia, com alguns oferecendo uma orientação mais direta na estruturação organizacional, enquanto outros influenciam de maneira mais indireta através de práticas de gestão de serviços, métodos ágeis ou foco em processos.
A integração desses frameworks na IT Organization Chart Management permite uma abordagem holística e eficaz na gestão da estrutura organizacional de TI.
Develop Organization Chart Plans
Desenvolver planos detalhados para a gestão do organograma de TI é fundamental para assegurar que a estrutura organizacional da área de TI esteja alinhada com as estratégias da empresa e suas necessidades operacionais.
Este processo envolve a análise das necessidades atuais e futuras da organização, a definição de papéis e responsabilidades claros e a criação de um organograma que reflita a hierarquia e as relações de supervisão necessárias para alcançar os objetivos estratégicos.
Além disso, é necessário considerar a evolução tecnológica e as tendências de mercado para garantir que a estrutura organizacional seja flexível e adaptável.
O planejamento deve também contemplar a identificação de lacunas de competências e a definição de estratégias de desenvolvimento de talentos para assegurar que a equipe de TI esteja equipada para enfrentar desafios futuros.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Organization | Avaliar a estrutura organizacional atual e identificar áreas de melhoria. | Organograma atual, feedback de stakeholders | Avaliação da estrutura atual | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Future Needs | Determinar as necessidades organizacionais futuras com base na estratégia de TI. | Estratégia de TI, tendências de mercado | Necessidades organizacionais futuras | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Define Roles and Responsibilities | Definir papéis e responsabilidades claros para cada posição na organização de TI. | Feedback de stakeholders, melhores práticas | Papéis e responsabilidades definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Develop Organizational Structure | Desenvolver a estrutura organizacional detalhada baseada nas necessidades identificadas. | Necessidades organizacionais, papéis e responsabilidades definidos | Estrutura organizacional desenvolvida | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Review and Approve Plan | Revisar e aprovar o plano de gestão do organograma com todas as partes interessadas. | Plano de gestão do organograma | Plano aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Organizational Requirements
Identificar os requisitos organizacionais para TI é essencial para garantir que a estrutura da equipe de TI esteja alinhada com os objetivos estratégicos da organização.
Este processo envolve uma análise detalhada das necessidades de TI, incluindo requisitos técnicos, operacionais e de conformidade.
A identificação de requisitos deve considerar as funções críticas, habilidades necessárias e a distribuição adequada de recursos.
A participação ativa das partes interessadas é fundamental para garantir que todos os requisitos sejam capturados e priorizados corretamente.
A análise deve também identificar potenciais riscos organizacionais e estratégias de mitigação, assegurando a eficiência e eficácia na gestão da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Stakeholder Feedback | Coletar feedback das partes interessadas sobre as necessidades organizacionais de TI. | Feedback de stakeholders, necessidades de TI | Feedback coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Current Requirements | Analisar os requisitos atuais e identificar lacunas na estrutura organizacional. | Requisitos atuais, análise de lacunas | Lacunas identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Determine Future Needs | Determinar as necessidades organizacionais futuras com base nos objetivos de TI. | Objetivos de TI, tendências de mercado | Necessidades futuras identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Define Organizational Requirements | Definir os requisitos organizacionais detalhados com base na análise realizada. | Análise de lacunas, necessidades futuras | Requisitos organizacionais definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Validate Requirements | Validar os requisitos organizacionais com as partes interessadas relevantes. | Requisitos definidos, feedback | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Organization Chart Solutions
Implementar as soluções de gestão do organograma conforme planejado é vital para garantir que a estrutura organizacional da equipe de TI seja eficaz e eficiente.
Este processo envolve a execução das estratégias definidas no plano de organização, incluindo a comunicação das mudanças, a alocação de recursos e a definição clara de papéis e responsabilidades.
A implementação deve assegurar que todos os procedimentos organizacionais sejam seguidos rigorosamente, minimizando a resistência à mudança e promovendo a adesão às novas estruturas.
A monitorização contínua do progresso e a resolução de problemas que possam surgir são fundamentais para o sucesso da implementação.
A colaboração eficaz entre as equipes de TI e as partes interessadas é crucial para garantir a aderência aos objetivos organizacionais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Communicate Organizational Changes | Comunicar as mudanças organizacionais às partes interessadas. | Plano de organização, feedback de stakeholders | Mudanças comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Allocate Resources | Alocar recursos necessários para a implementação da nova estrutura organizacional. | Plano de organização, recursos disponíveis | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Define Roles and Responsibilities | Definir claramente os papéis e responsabilidades dentro da nova estrutura. | Plano de organização, feedback de stakeholders | Papéis e responsabilidades definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Organizational Structure | Implementar a nova estrutura organizacional conforme o plano. | Plano de organização, recursos alocados | Estrutura organizacional implementada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Monitor Implementation Progress | Monitorar o progresso da implementação e resolver problemas emergentes. | Relatórios de progresso, feedback | Progresso monitorado, problemas resolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Organization Chart Performance
Monitorar continuamente o desempenho do organograma de TI é essencial para assegurar que a estrutura organizacional esteja funcionando de maneira eficaz e alinhada com os objetivos estratégicos da empresa.
Este processo envolve a coleta e análise de dados sobre a performance da equipe, a identificação de possíveis áreas de melhoria e a preparação de relatórios regulares para as partes interessadas.
A monitorização deve incluir a avaliação da eficiência operacional, a identificação de lacunas de competências e a análise do engajamento dos colaboradores.
A comunicação regular dos resultados do monitoramento é crucial para garantir a transparência e promover uma cultura de melhoria contínua.
A utilização de ferramentas de análise de dados e feedback das partes interessadas é fundamental para obter uma visão precisa e abrangente do desempenho organizacional.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho da estrutura organizacional de TI. | Ferramentas de monitoramento, feedback | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Performance | Analisar os dados coletados para identificar tendências e áreas de melhoria. | Dados de desempenho coletados, feedback | Análise de desempenho | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Identify Improvement Opportunities | Identificar oportunidades de melhoria com base na análise de desempenho. | Análise de desempenho, feedback | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Prepare Performance Reports | Preparar relatórios de desempenho para as partes interessadas. | Oportunidades de melhoria, análise de desempenho | Relatórios de desempenho preparados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Results | Comunicar os resultados do monitoramento de desempenho às partes interessadas. | Relatórios de desempenho, feedback | Resultados comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Organization Chart Processes
Revisar e otimizar continuamente os processos de gestão do organograma de TI é vital para garantir que a estrutura organizacional se mantenha eficiente e alinhada com as necessidades da organização.
Este processo envolve a análise regular dos dados de desempenho, a identificação de áreas de melhoria e a implementação de ajustes necessários nos processos.
A revisão deve considerar as melhores práticas do setor e as lições aprendidas de ciclos anteriores para promover uma melhoria contínua.
A comunicação das mudanças e atualizações nos processos é essencial para assegurar a adesão e o entendimento por parte de todas as partes interessadas, promovendo uma cultura de eficiência e adaptação dentro da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Performance Data | Avaliar os dados de desempenho coletados para identificar áreas de melhoria. | Dados de desempenho, feedback | Avaliação de desempenho | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Process Improvements | Identificar melhorias nos processos de gestão do organograma. | Avaliação de desempenho, feedback | Melhorias identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Melhorias identificadas, feedback | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de gestão do organograma. | Plano de melhoria, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos para as partes interessadas. | Melhorias implementadas, feedback | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A People Talent Attraction & Retention Management, integrante da macro capability IT People e situada na camada IT Transformation do CIO Codex Capability Framework, é vital para o fortalecimento e manutenção de uma equipe de TI de alto desempenho.
Esta capability abrange estratégias de atração e retenção criteriosas, fundamentais para garantir o talento necessário para impulsionar a transformação digital e alcançar o sucesso sustentado.
Os conceitos fundamentais incluem a Atração de Talentos, a Retenção de Talentos, o Desenvolvimento de Carreira, a Cultura Organizacional e a Estratégia de Recrutamento.
A Atração de Talentos envolve o processo de identificar e atrair profissionais qualificados para a equipe de TI, enquanto a Retenção de Talentos se concentra em manter os talentos já presentes na equipe, criando um ambiente de trabalho motivador.
O Desenvolvimento de Carreira apoia o crescimento profissional contínuo dos colaboradores.
A Cultura Organizacional, que valoriza o desenvolvimento, reconhecimento e equilíbrio vida-trabalho, é crucial na atração e retenção de profissionais.
Por fim, a Estratégia de Recrutamento define a abordagem para o recrutamento, incluindo os canais de divulgação e métodos de seleção.
As características desta capability são a Identificação de Talentos, Programas de Desenvolvimento, Benefícios e Incentivos, Feedback e Avaliação, e Diversidade de Ideias.
A Identificação de Talentos utiliza métodos eficazes para encontrar candidatos adequados.
Programas de Desenvolvimento capacitam os colaboradores a expandirem habilidades e conhecimentos.
Benefícios e Incentivos atrativos são oferecidos para atrair e reter talentos.
O Feedback e Avaliação mantêm um processo de feedback constante, apoiando o crescimento dos colaboradores.
A Diversidade de Ideias promove um ambiente inclusivo, atraindo uma ampla gama de talentos.
O propósito da People Talent Attraction & Retention Management é criar estratégias eficazes para atrair e reter talentos, estabelecendo um ambiente de trabalho que promova a permanência e o desenvolvimento dos colaboradores.
Esta capacidade é crucial para garantir que a equipe de TI seja composta por indivíduos talentosos, fundamentais para a inovação, eficiência operacional e vantagem competitiva.
Os objetivos abrangem a Identificação de Talentos, Recrutamento Eficiente, Criação de um Ambiente de Trabalho Atraente e Desenvolvimento de Colaboradores.
Esses objetivos visam desenvolver estratégias eficazes de recrutamento, promover um ambiente de trabalho motivador e estabelecer programas de desenvolvimento profissional.
O impacto na tecnologia é significativo, incluindo a melhoria na gestão da infraestrutura de TI, a influência positiva na arquitetura de sistemas, o desenvolvimento eficiente de sistemas, a fortificação da equipe de cybersecurity e a contribuição para a eficiência operacional através de processos otimizados e abordagens ágeis.
Em resumo, a People Talent Attraction & Retention Management é uma capability essencial que não só contribui para a formação de uma equipe de TI robusta e altamente qualificada, mas também assegura que esta equipe esteja alinhada com as metas estratégicas da organização.
Por meio de um ambiente de trabalho estimulante, oportunidades de desenvolvimento e uma cultura organizacional forte, esta capability é fundamental para atrair, reter e desenvolver talentos que impulsionarão a inovação e o sucesso a longo prazo.
A People Talent Attraction & Retention Management desempenha um papel crucial na construção e manutenção de uma equipe de TI de alto desempenho.
Através de estratégias de atração e retenção bem elaboradas, as organizações podem garantir que possuam o talento necessário para impulsionar sua transformação digital e alcançar o sucesso a longo prazo.
Conceitos
Características
A People Talent Attraction & Retention Management, ou Gestão de Atração e Retenção de Talentos, é uma capability de extrema importância que se concentra em atrair e reter profissionais altamente qualificados para a equipe de TI.
Seu propósito é criar estratégias eficazes para identificar, recrutar e integrar talentos de alta qualidade, além de estabelecer um ambiente de trabalho que incentive a permanência e o desenvolvimento dos colaboradores existentes.
Isso é fundamental para garantir que a equipe de TI seja composta por indivíduos talentosos que impulsionem a inovação, a eficiência operacional e a vantagem competitiva da organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da People Talent Attraction & Retention Management incluem:
Impacto na Tecnologia
A People Talent Attraction & Retention Management influencia diretamente diversas dimensões da tecnologia:
A capability de People Talent Attraction & Retention Management, ou Gestão de Atração e Retenção de Talentos, desempenha um papel fundamental na construção e manutenção de uma equipe de TI de alto desempenho.
Através de estratégias bem elaboradas, as organizações podem atrair e reter profissionais altamente qualificados, essenciais para impulsionar sua transformação digital e alcançar o sucesso a longo prazo.
Para orientar a implementação dessa capability de acordo com o CIO Codex Capability Framework, segue o seguinte roadmap:
A People Talent Attraction & Retention Management desempenha um papel crítico na construção e manutenção de equipes de TI de alto desempenho.
Ao seguir este roadmap, as organizações estarão melhor preparadas para atrair, reter e desenvolver talentos que impulsionem a inovação, a eficiência operacional e a vantagem competitiva.
A People Talent Attraction & Retention Management, ou Gestão de Atração e Retenção de Talentos, desempenha um papel crucial na macro capability IT People e na camada IT Transformation.
Essa capability foca em atrair, recrutar e manter profissionais altamente qualificados para a equipe de TI, essenciais para impulsionar a inovação e a vantagem competitiva.
A seguir, uma lista das principais melhores práticas de mercado dentro do contexto do CIO Codex Capability Framework:
Essas melhores práticas de mercado são essenciais para a People Talent Attraction & Retention Management.
Ao adotar essas estratégias, as organizações podem construir e manter uma equipe de TI de alto desempenho, capaz de impulsionar a transformação digital e garantir o sucesso a longo prazo.
A atração e retenção de talentos qualificados são cruciais para manter uma vantagem competitiva no mercado em constante evolução.
A People Talent Attraction & Retention Management desempenha um papel fundamental na construção e manutenção de uma equipe de TI de alto desempenho.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam desafios atuais que refletem as melhores práticas do mercado, conforme delineado no CIO Codex Capability Framework.
A seguir, uma lista dos principais desafios que as organizações enfrentam ao lidar com a People Talent Attraction & Retention Management:
Esses desafios refletem a complexidade da People Talent Attraction & Retention Management e a importância crítica de atrair, reter e desenvolver talentos na equipe de TI.
Superá-los requer uma abordagem estratégica, investimento em desenvolvimento de colaboradores e a criação de um ambiente de trabalho que promova o crescimento e o reconhecimento.
Em resumo, a People Talent Attraction & Retention Management desempenha um papel crucial na construção de equipes de TI talentosas e eficazes.
A superação dos desafios atuais é essencial para o sucesso a longo prazo das operações de TI e para o alcance dos objetivos organizacionais.
A People Talent Attraction & Retention Management, ou Gestão de Atração e Retenção de Talentos, desempenha um papel crucial na construção e manutenção de uma equipe de TI de alto desempenho.
Para entender como essa capability pode evoluir no futuro, é essencial considerar as grandes tendências e expectativas do mercado de talentos em tecnologia.
As seguintes tendências futuras são esperadas dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a evolução do mercado de talentos em tecnologia e a crescente importância de atrair, reter e desenvolver profissionais qualificados para impulsionar a inovação e o sucesso organizacional.
As organizações que se adaptarem a essas tendências estarão melhor preparadas para enfrentar os desafios futuros e prosperar na era digital.
A capability People Talent Attraction & Retention Management desempenha um papel fundamental na construção e manutenção de uma equipe de TI de alto desempenho, contribuindo significativamente para o sucesso da organização.
A avaliação do desempenho é crucial para garantir que as estratégias de atração e retenção de talentos sejam eficazes.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel crucial na avaliação da eficácia da People Talent Attraction & Retention Management, assegurando que as estratégias de atração e retenção de talentos estejam alinhadas com os objetivos da organização, promovendo um ambiente de trabalho atraente e sustentável, e impulsionando o sucesso a longo prazo da equipe de TI.
A capability de People Talent Attraction & Retention Management desempenha um papel crucial na atração e retenção de talentos de alta qualidade na equipe de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Atração de Talentos Qualificados
Objetivo: Desenvolver estratégias eficazes para atrair profissionais qualificados para a equipe de TI.
Retenção de Talentos Existentes
Objetivo: Criar um ambiente de trabalho que incentive a permanência e o desenvolvimento dos colaboradores existentes na equipe de TI.
Desenvolvimento de Liderança na Área de TI
Objetivo: Promover o desenvolvimento de liderança dentro da equipe de TI para apoiar o crescimento e a retenção de talentos.
Criação de um Ambiente de Trabalho Atraente
Objetivo: Estabelecer um ambiente de trabalho que incentive a permanência de talentos e promova o bem-estar dos colaboradores.
Alinhamento com as Necessidades de Negócio
Objetivo: Garantir que a atração e retenção de talentos estejam alinhadas com as necessidades de negócio da organização.
Esses OKRs são essenciais para a capability de People Talent Attraction & Retention Management, pois permitem que a organização atraia e retenha talentos qualificados, desenvolva liderança, crie um ambiente de trabalho atraente e alinhe suas práticas de gestão de pessoas com as necessidades de negócio.
Isso contribui para uma equipe de TI talentosa e motivada, capaz de impulsionar a inovação e o sucesso da organização.
A capability People Talent Attraction & Retention Management, inserida na macro capability IT People e na camada IT Transformation, concentra-se em atrair e reter talentos de alta qualidade para a equipe de TI.
Isso envolve a implementação de estratégias para identificar e recrutar profissionais qualificados, bem como a criação de um ambiente de trabalho que incentive a permanência e o desenvolvimento dos colaboradores existentes.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability People Talent Attraction & Retention Management é fundamental para garantir que a equipe de TI tenha acesso aos talentos necessários e mantenha colaboradores de alto desempenho.
A atração e retenção de talentos são elementos essenciais para o sucesso da organização no ambiente altamente competitivo da tecnologia da informação.
A capability People Talent Attraction & Retention Management, integrante da macro capability IT People e situada na camada IT Transformation, é fundamental para o sucesso de qualquer organização de TI.
Esta capability concentra-se na atração e retenção de talentos de alta qualidade, implementando estratégias eficazes para identificar, recrutar e manter profissionais qualificados, além de criar um ambiente de trabalho propício ao desenvolvimento e à satisfação dos colaboradores.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em resumo, a gestão de talentos em TI é uma área complexa que se beneficia da integração de várias práticas e princípios dos frameworks mencionados.
Embora a maioria destes frameworks não se concentre diretamente na gestão de talentos, eles proporcionam um ambiente que pode ser fundamental para atrair e reter profissionais qualificados.
A combinação de uma cultura organizacional forte, estruturas de trabalho eficazes e um compromisso com a excelência e inovação pode criar um ambiente de trabalho atraente e retentivo para talentos de TI.
Develop Talent Management Plans
Desenvolver planos detalhados para a gestão de atração e retenção de talentos é essencial para garantir que a organização possua uma força de trabalho de TI qualificada e motivada.
Este processo envolve a criação de estratégias para identificar, atrair e reter talentos, considerando as necessidades atuais e futuras da equipe de TI.
Inclui a definição de metas e objetivos claros, a análise de tendências de mercado e a avaliação das competências internas.
A elaboração do plano deve também abordar aspectos como programas de desenvolvimento de carreira, políticas de benefícios e incentivos, além de iniciativas para promover uma cultura organizacional positiva.
A participação ativa das partes interessadas é fundamental para garantir que o plano atenda às necessidades e expectativas de todas as áreas da TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Talent Strategy | Avaliar a estratégia de talentos atual e identificar áreas de melhoria. | Estratégia atual, feedback de stakeholders | Avaliação da estratégia atual | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Future Talent Needs | Determinar as necessidades futuras de talentos com base na estratégia de TI. | Estratégia de TI, tendências de mercado | Necessidades de talentos futuras | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Talent Attraction Strategies | Desenvolver estratégias de atração de talentos alinhadas às necessidades identificadas. | Necessidades de talentos, benchmarks | Estratégias de atração desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Develop Talent Retention Strategies | Criar estratégias de retenção de talentos para manter colaboradores qualificados. | Necessidades de talentos, feedback | Estratégias de retenção desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Review and Approve Talent Plan | Revisar e aprovar o plano de gestão de talentos com as partes interessadas. | Plano de gestão de talentos | Plano aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Identify Talent Requirements
Identificar os requisitos de talentos para TI é um passo crítico para assegurar que a organização possa atrair e reter profissionais que atendam às suas necessidades.
Este processo envolve a análise das competências necessárias, o entendimento das lacunas de habilidades atuais e futuras e a definição de perfis de talentos.
A participação de stakeholders é fundamental para garantir que os requisitos reflitam as demandas de todas as áreas de TI.
Além disso, este processo deve considerar as tendências do mercado de trabalho, benchmarking com outras empresas do setor e a evolução tecnológica que possa impactar a demanda por novas habilidades.
A documentação clara e detalhada dos requisitos facilita a criação de estratégias eficazes de recrutamento e desenvolvimento.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Stakeholder Input | Coletar feedback das partes interessadas sobre as necessidades de talentos. | Feedback de stakeholders, tendências de mercado | Feedback coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Current Talent Pool | Analisar o pool de talentos atual e identificar lacunas de habilidades. | Pool de talentos atual, análise de lacunas | Lacunas de habilidades identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Define Future Skill Requirements | Determinar as competências futuras necessárias com base na estratégia de TI. | Estratégia de TI, tendências de mercado | Competências futuras definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Develop Talent Profiles | Criar perfis detalhados de talentos necessários para preencher as lacunas. | Lacunas de habilidades, competências futuras | Perfis de talentos desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Validate Talent Requirements | Validar os requisitos de talentos com as partes interessadas relevantes. | Perfis de talentos, feedback | Requisitos de talentos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Implement Talent Management Solutions
Implementar as soluções de gestão de talentos conforme planejado é crucial para garantir a eficácia das estratégias de atração e retenção de talentos.
Este processo inclui a execução das estratégias desenvolvidas nos planos de gestão de talentos, como campanhas de recrutamento, programas de integração, desenvolvimento de carreira e iniciativas de retenção.
A implementação deve ser acompanhada por uma comunicação clara e contínua com todas as partes interessadas para assegurar a adesão e o engajamento.
É importante monitorar o progresso e ajustar as abordagens conforme necessário para atender às metas estabelecidas.
A colaboração entre as diversas áreas de TI e os departamentos de recursos humanos é essencial para o sucesso da implementação.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Execute Recruitment Campaigns | Executar campanhas de recrutamento para atrair novos talentos. | Planos de recrutamento, perfis de talentos | Candidatos atraídos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Implement Onboarding Programs | Implementar programas de integração para novos colaboradores. | Planos de integração, feedback | Colaboradores integrados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Career Development Initiatives | Desenvolver iniciativas de desenvolvimento de carreira para colaboradores. | Necessidades de desenvolvimento, feedback | Programas de desenvolvimento criados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Retention Strategies | Executar estratégias de retenção para manter colaboradores qualificados. | Estratégias de retenção, feedback | Colaboradores retidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Progress | Comunicar o progresso das iniciativas de gestão de talentos às partes interessadas. | Relatórios de progresso, feedback | Progresso comunicado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Monitor Talent Management Performance
Monitorar continuamente o desempenho da gestão de talentos de TI é essencial para garantir que as estratégias implementadas estejam alcançando os resultados desejados.
Este processo envolve a coleta de dados sobre o desempenho das iniciativas de atração e retenção, a análise desses dados e a identificação de áreas de melhoria.
A monitorização deve incluir a avaliação de métricas como taxa de retenção, tempo de contratação, satisfação dos colaboradores e impacto das iniciativas de desenvolvimento de carreira.
Relatórios regulares devem ser preparados e comunicados às partes interessadas para garantir a transparência e a responsabilidade.
A utilização de ferramentas de análise de dados e feedback das partes interessadas é fundamental para obter uma visão precisa e abrangente do desempenho da gestão de talentos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho das iniciativas de gestão de talentos. | Ferramentas de monitoramento, feedback | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Analyze Performance | Analisar os dados coletados para identificar tendências e áreas de melhoria. | Dados de desempenho coletados, feedback | Análise de desempenho | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Identify Improvement Opportunities | Identificar oportunidades de melhoria com base na análise de desempenho. | Análise de desempenho, feedback | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Prepare Performance Reports | Preparar relatórios de desempenho para as partes interessadas. | Oportunidades de melhoria, análise de desempenho | Relatórios de desempenho preparados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Results | Comunicar os resultados do monitoramento de desempenho às partes interessadas. | Relatórios de desempenho, feedback | Resultados comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
Review and Optimize Talent Management Processes
Revisar e otimizar continuamente os processos de gestão de talentos é vital para garantir que a organização mantenha uma força de trabalho de TI de alta qualidade e motivada.
Este processo envolve a análise regular dos dados de desempenho, a identificação de áreas de melhoria e a implementação de ajustes necessários nos processos de gestão de talentos.
A revisão deve considerar as melhores práticas do setor e as lições aprendidas de ciclos anteriores para promover uma melhoria contínua.
A comunicação das mudanças e atualizações nos processos é essencial para assegurar a adesão e o entendimento por parte de todas as partes interessadas, promovendo uma cultura de eficiência e adaptação dentro da equipe de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Performance Data | Avaliar os dados de desempenho coletados para identificar áreas de melhoria. | Dados de desempenho, feedback | Avaliação de desempenho | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 2 | Identify Process Improvements | Identificar melhorias nos processos de gestão de talentos. | Avaliação de desempenho, feedback | Melhorias identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para implementar as melhorias identificadas. | Melhorias identificadas, feedback | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias nos processos de gestão de talentos. | Plano de melhoria, recursos necessários | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos para as partes interessadas. | Melhorias implementadas, feedback | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas, HR; Informed: All areas, HR | Decider: IT Governance & Transformation; Advisor: HR; Recommender: HR; Executer: IT Governance & Transformation |
A IT Contracts & Suppliers Management, inserida na macro capability IT Vendor e situada na camada IT Transformation do CIO Codex Capability Framework, possui um papel vital na asseguração de que os contratos com fornecedores sejam não apenas benéficos para a organização, mas também que promovam relações sólidas e conformidade contratual.
Esta capability é estratégica para a operação eficaz da organização, influenciando diretamente a gestão de custos, riscos e benefícios associados aos fornecedores de TI.
Entre os conceitos chave da IT Contracts & Suppliers Management, destacam-se a Gestão de Contratos, Relacionamentos com Fornecedores, Conformidade Contratual, Gestão de Custos e Gestão de Riscos.
A Gestão de Contratos abrange a elaboração, revisão e administração de contratos com fornecedores, estabelecendo termos e condições claros para a prestação de serviços ou entrega de produtos.
Os Relacionamentos com Fornecedores referem-se à construção e manutenção de relações positivas e produtivas, fundamentais para uma colaboração eficaz.
A Conformidade Contratual garante que os acordos sejam cumpridos conforme estabelecido, incluindo aspectos como prazos, qualidade e custos.
A Gestão de Custos foca no controle e otimização dos gastos relacionados aos fornecedores de TI, enquanto a Gestão de Riscos envolve identificar, avaliar e mitigar riscos associados aos fornecedores.
As características desta capability incluem a Negociação Estratégica, Avaliação de Desempenho, Transparência, Gestão de Mudanças e Tomada de Decisão Informada.
A Negociação Estratégica é essencial para garantir contratos benéficos em termos de custos e qualidade.
A Avaliação de Desempenho assegura que os fornecedores atendam aos padrões requeridos.
A Transparência é crucial para a compreensão mútua de expectativas e requisitos.
A Gestão de Mudanças lida com as alterações nos contratos ou requisitos de forma eficaz.
A Tomada de Decisão Informada é baseada em informações e análises relevantes.
O propósito da IT Contracts & Suppliers Management é garantir que os contratos sejam negociados eficazmente, a conformidade seja mantida e os relacionamentos com fornecedores sejam gerenciados para atender às expectativas organizacionais.
Esta capability é crucial para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI.
Os objetivos dentro do CIO Codex Capability Framework incluem a negociação eficiente de contratos, assegurando conformidade contratual, gerenciando proativamente os relacionamentos com fornecedores e contribuindo para a gestão eficaz de custos.
O impacto da IT Contracts & Suppliers Management na tecnologia abrange várias dimensões como Infraestrutura, Arquitetura, Sistemas, Cybersecurity e Modelo Operacional.
Na Infraestrutura, garante que contratos de fornecimento estejam alinhados com as necessidades organizacionais.
Em Arquitetura, impacta decisões arquitetônicas considerando contratos de fornecedores compatíveis.
Em Sistemas, contribui para a gestão eficiente dos sistemas fornecidos. Em Cybersecurity, cláusulas de segurança são fundamentais nos contratos.
No Modelo Operacional, facilita a gestão eficiente dos recursos de TI.
Em suma, a IT Contracts & Suppliers Management é uma capability essencial, não apenas para a gestão eficaz de contratos e fornecedores, mas também como uma influência estratégica na operação da organização.
Ela não somente capacita a organização a maximizar a eficiência financeira e a qualidade dos serviços de TI, mas também fortalece as relações com fornecedores, assegurando a entrega de valor e a sustentabilidade dos serviços de TI.
A IT Contracts & Suppliers Management desempenha um papel fundamental na garantia de que os contratos sejam benéficos para a organização, promovendo relações sólidas com os fornecedores e assegurando a conformidade contratual.
Além disso, contribui para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI, desempenhando um papel estratégico na operação da organização.
Conceitos
Características
A IT Contracts & Suppliers Management, ou Gestão de Contratos e Fornecedores de TI, desempenha um papel fundamental na gestão de contratos e relacionamentos com os fornecedores de TI.
Seu propósito é assegurar que os contratos sejam negociados de forma eficaz, que haja conformidade com os termos acordados e que os relacionamentos com os fornecedores sejam gerenciados de maneira a garantir que eles atendam às expectativas da organização.
Essa capability é crucial para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Contracts & Suppliers Management são os seguintes:
Impacto na Tecnologia
A IT Contracts & Suppliers Management influencia várias dimensões da tecnologia:
A capability de IT Contracts & Suppliers Management desempenha um papel fundamental na gestão eficaz dos contratos e relacionamentos com fornecedores de TI.
Essa capability estratégica assegura que os contratos sejam vantajosos para a organização, promovendo relações sólidas com os fornecedores e garantindo a conformidade contratual.
Para orientar a implementação dessa capability, um roadmap considerando os princípios do CIO Codex Capability Framework:
A IT Contracts & Suppliers Management desempenha um papel crítico na garantia da eficiência, conformidade e relacionamentos produtivos com os fornecedores de TI.
A implementação bem-sucedida dessa capability contribui significativamente para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores, além de promover a transparência e a conformidade contratual.
Ao seguir este roadmap, as organizações estarão melhor preparadas para otimizar seus contratos e fornecedores de TI, impulsionando o sucesso operacional e estratégico.
A IT Contracts & Suppliers Management, ou Gestão de Contratos e Fornecedores de TI, desempenha um papel fundamental na macro capability IT Vendor e na camada IT Transformation.
Esta capability é responsável por garantir que os contratos estabelecidos sejam benéficos para a organização, promovendo relações sólidas com os fornecedores e assegurando a conformidade contratual.
Nesse contexto, as melhores práticas de mercado desempenham um papel crucial na aplicação bem-sucedida dessa capability.
A seguir, uma lista das principais melhores práticas de mercado dentro do contexto do CIO Codex Capability Framework:
Essas melhores práticas de mercado são essenciais para o sucesso da IT Contracts & Suppliers Management.
Ao adotar essas diretrizes, as organizações podem garantir que seus contratos sejam negociados de forma estratégica e eficaz, que haja conformidade com os termos acordados e que os relacionamentos com os fornecedores sejam gerenciados para atender às expectativas da organização.
Além disso, contribuem para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI, desempenhando um papel estratégico na operação da organização.
A IT Contracts & Suppliers Management, inserida na macro capability IT Vendor e na camada IT Transformation, desempenha um papel fundamental na garantia de que os contratos sejam benéficos para a organização, promovendo relações sólidas com os fornecedores e assegurando a conformidade contratual.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam desafios atuais que refletem as melhores práticas do mercado, conforme delineado no CIO Codex Capability Framework.
A seguir, uma lista dos principais desafios que as organizações enfrentam ao lidar com a IT Contracts & Suppliers Management:
Esses desafios destacam a complexidade da IT Contracts & Suppliers Management e a necessidade de abordagens estratégicas e detalhadas para a gestão de contratos e fornecedores de TI.
Para obter sucesso nesse campo, as organizações devem adotar as melhores práticas do mercado e abordar esses desafios com diligência e expertise.
A gestão eficaz de contratos e fornecedores de TI vai além da simples negociação de termos, também envolve o monitoramento constante, a gestão de relacionamentos, o controle de custos, a mitigação de riscos e a adaptação a mudanças contratuais.
É uma capability crítica para o sucesso de TI e para o sucesso geral da organização.
Em resumo, a IT Contracts & Suppliers Management desempenha um papel fundamental na governança de TI, garantindo que os contratos sejam negociados eficazmente, que haja conformidade contratual e que os relacionamentos com os fornecedores sejam gerenciados de maneira a atender às expectativas da organização.
A IT Contracts & Suppliers Management desempenha um papel crítico na garantia de que os contratos sejam benéficos para a organização, promovendo relações sólidas com os fornecedores e assegurando a conformidade contratual.
Para compreender como essa capability pode evoluir no futuro, é fundamental considerar as grandes tendências e expectativas do mercado de TI.
As seguintes tendências futuras são esperadas dentro do contexto do CIO Codex Capability Framework:
Essas tendências indicam a necessidade de uma abordagem mais tecnológica e orientada por dados na gestão de contratos e fornecedores de TI.
A capacidade de adotar essas tendências e integrá-las à estratégia global de TI será fundamental para garantir que os contratos sejam benéficos para a organização, promovendo relações sólidas com os fornecedores e assegurando a conformidade contratual, ao mesmo tempo em que contribui para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI.
A capability IT Contracts & Suppliers Management desempenha um papel crucial na gestão eficaz de contratos e relacionamentos com fornecedores de TI.
A avaliação do desempenho é fundamental para garantir que os contratos beneficiem a organização, que haja conformidade contratual e que os custos sejam controlados de forma eficiente.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação da eficácia da IT Contracts & Suppliers Management, assegurando que os contratos sejam benéficos para a organização, promovendo relações sólidas com os fornecedores e garantindo a conformidade contratual, além de contribuir para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI.
A capability de IT Contracts & Suppliers Management é fundamental para a gestão eficaz de contratos e relacionamentos com fornecedores de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Negociação de Contratos Eficiente
Objetivo: Garantir que os contratos com fornecedores de TI sejam negociados de forma eficiente e favorável à organização.
Conformidade com Termos Acordados
Objetivo: Garantir que os fornecedores de TI cumpram rigorosamente os termos acordados nos contratos.
Gestão de Relacionamentos Eficaz
Objetivo: Manter relacionamentos sólidos e eficazes com os fornecedores de TI.
Gestão de Custos Eficiente
Objetivo: Gerenciar custos de forma eficiente em todos os contratos com fornecedores de TI.
Gestão de Riscos e Benefícios
Objetivo: Gerenciar eficazmente os riscos e benefícios associados aos fornecedores de TI.
Esses OKRs são essenciais para a capability de IT Contracts & Suppliers Management, pois permitem que a organização negocie contratos eficientes, garanta a conformidade com os termos acordados, mantenha relacionamentos eficazes com os fornecedores, gerencie custos de forma eficiente e gerencie riscos e benefícios de maneira estratégica.
Isso contribui para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI, promovendo uma parceria sólida e vantajosa para a organização.
A capability IT Contracts & Suppliers Management, inserida na macro capability IT Vendor e na camada IT Transformation, é dedicada à gestão de contratos e relacionamentos com fornecedores de TI.
Essa capability envolve a negociação de contratos, a garantia de conformidade com os termos acordados e a gestão de relacionamentos para assegurar que os fornecedores atendam às expectativas da organização.
É crucial para a gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Contracts & Suppliers Management é essencial para garantir que a organização maximize os benefícios de seus contratos e relacionamentos com fornecedores, gerenciando custos e riscos de forma eficaz.
Isso contribui significativamente para a eficiência operacional e a conquista dos objetivos estratégicos da organização.
A capability IT Contracts & Suppliers Management, integrada à macro capability IT Vendor e situada na camada IT Transformation, é primordial para a gestão eficiente de contratos e relacionamentos com fornecedores de TI.
Essa capability compreende a negociação de contratos, assegurando conformidade com os termos acordados, e a gestão de relacionamentos para garantir que os fornecedores atendam às expectativas da organização.
Ela desempenha um papel crucial na gestão eficaz de custos, riscos e benefícios associados aos fornecedores de TI.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em resumo, a IT Contracts & Suppliers Management é uma capability crítica para assegurar que as organizações gerenciem eficientemente seus contratos e relacionamentos com fornecedores de TI.
A convergência com os frameworks mencionados varia, com alguns oferecendo orientações mais diretas e outros influenciando indiretamente por meio de princípios de governança, eficiência operacional ou segurança.
A integração desses frameworks na IT Contracts & Suppliers Management permite uma abordagem estratégica e eficaz na gestão de fornecedores e contratos no âmbito da TI.
Develop Contracts Management Plans
Desenvolver planos detalhados para a gestão de contratos e fornecedores de TI é essencial para assegurar que a organização estabeleça relações benéficas e eficazes com seus fornecedores.
Este processo envolve a definição de estratégias para a negociação de contratos, a criação de critérios de avaliação e seleção de fornecedores, e a formulação de políticas de conformidade contratual.
O plano deve considerar aspectos financeiros, de qualidade e de risco, garantindo que os contratos sejam vantajosos e que os fornecedores atendam às necessidades da organização.
Além disso, o plano deve promover a transparência e a comunicação eficaz entre as partes envolvidas, assegurando que todos os stakeholders estejam alinhados com os objetivos e expectativas da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Contract Data | Coletar dados sobre contratos existentes e requisitos futuros de TI. | Contratos atuais, requisitos de TI | Dados de contratos coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Identify Contract Goals | Identificar os objetivos contratuais alinhados aos objetivos estratégicos. | Objetivos estratégicos, feedback de stakeholders | Objetivos contratuais identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Develop Contract Strategies | Desenvolver estratégias para alcançar os objetivos contratuais. | Objetivos contratuais, dados de contratos | Estratégias contratuais desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Create Contract Plan Document | Criar o documento do plano de gestão de contratos detalhado. | Estratégias contratuais, objetivos | Documento do plano de contratos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Review and Approve Contract Plan | Revisar e aprovar o plano de gestão de contratos com todas as partes interessadas. | Documento do plano de contratos | Plano de contratos aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Identify Contract Requirements
Identificar os requisitos contratuais para TI é um processo crítico para assegurar que os contratos atendam às necessidades operacionais e estratégicas da organização.
Este processo envolve uma análise detalhada das necessidades de TI, incluindo requisitos técnicos, operacionais e de conformidade.
A avaliação deve abranger a identificação de termos e condições contratuais, expectativas de desempenho, e garantias de qualidade.
A participação ativa das partes interessadas é fundamental para garantir que todos os requisitos sejam capturados e priorizados corretamente.
A identificação dos requisitos também deve considerar potenciais riscos e estratégias de mitigação, assegurando a continuidade e a eficácia dos serviços fornecidos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Contracts | Avaliar os contratos atuais de TI e identificar áreas de melhoria. | Contratos atuais, feedback de stakeholders | Avaliação dos contratos atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Determine Future Needs | Determinar as necessidades futuras de TI com base nos objetivos estratégicos. | Objetivos estratégicos, tendências de mercado | Necessidades futuras de TI identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Identify Legal Requirements | Identificar os requisitos legais e regulatórios aplicáveis aos contratos de TI. | Normas legais, políticas internas | Requisitos legais identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Define Performance Expectations | Definir as expectativas de desempenho para os fornecedores de TI. | Requisitos de TI, feedback de stakeholders | Expectativas de desempenho definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Validate Requirements with Stakeholders | Validar os requisitos contratuais com as partes interessadas relevantes. | Requisitos identificados, feedback | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Implement Contracts Management Solutions
Implementar as soluções de gestão de contratos conforme planejado é essencial para assegurar que a organização estabeleça e mantenha relações eficazes e benéficas com seus fornecedores.
Este processo envolve a execução das estratégias definidas no plano de gestão de contratos, incluindo a negociação de termos e condições, a formalização de contratos, e a comunicação contínua com os fornecedores.
A implementação deve garantir que todos os procedimentos contratuais sejam seguidos rigorosamente, minimizando riscos e maximizando valor.
A monitorização contínua do progresso e a resolução de problemas que possam surgir são fundamentais para o sucesso da implementação.
A colaboração eficaz entre as equipes de TI e fornecedores é crucial para garantir a aderência aos objetivos contratuais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Negotiate Contract Terms | Negociar os termos e condições dos contratos com os fornecedores selecionados. | Plano de contratos, critérios de negociação | Termos e condições negociados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Formalize Contracts | Formalizar os contratos conforme os termos negociados. | Termos e condições negociados, políticas internas | Contratos formalizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Communicate Contract Details | Comunicar os detalhes dos contratos às partes interessadas. | Contratos formalizados, dados contratuais | Detalhes dos contratos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Implement Contract Procedures | Implementar os procedimentos contratuais e monitorar a conformidade. | Contratos formalizados, políticas internas | Procedimentos contratuais implementados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Resolve Contract Issues | Resolver quaisquer problemas que surjam durante a implementação dos contratos. | Relatórios de progresso, feedback de stakeholders | Problemas contratuais resolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Monitor Contract Performance
Monitorar o desempenho dos contratos de TI é essencial para garantir que os fornecedores cumpram os termos acordados e que os serviços fornecidos atendam às necessidades da organização.
Este processo envolve a coleta e análise de dados de desempenho dos contratos, a comparação desses dados com os KPIs estabelecidos e a identificação de desvios ou problemas.
Relatórios regulares devem ser preparados e comunicados às partes interessadas para garantir a transparência e a responsabilidade.
A monitorização contínua permite a detecção precoce de problemas, possibilitando a tomada de ações corretivas imediatas.
A comunicação e a colaboração entre as equipes de TI e fornecedores são essenciais para o sucesso deste processo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Monitoring Criteria | Definir os critérios de monitoramento baseados nos KPIs contratuais. | KPIs contratuais, dados históricos | Critérios de monitoramento definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Collect Contract Data | Coletar dados de desempenho contínuos dos contratos. | Ferramentas de monitoramento, relatórios de fornecedores | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Analyze Contract Performance | Analisar os dados coletados em relação aos KPIs estabelecidos. | Dados de desempenho coletados, KPIs | Análise de desempenho dos contratos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Identify Performance Gaps | Identificar discrepâncias e falhas no desempenho dos contratos. | Análise de desempenho, relatórios de incidentes | Gaps de desempenho identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Report Contract Performance | Preparar e apresentar relatórios de desempenho dos contratos para as partes interessadas. | Análise de desempenho dos contratos, dados coletados | Relatórios de desempenho dos contratos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Review and Optimize Contracts Management Processes
Revisar e otimizar continuamente os processos de gestão de contratos com base nos resultados obtidos é essencial para garantir a eficiência e a eficácia da estratégia de fornecimento.
Este processo envolve a análise dos dados de desempenho dos contratos, a identificação de oportunidades de melhoria e a implementação de ajustes nos processos de gestão de contratos.
A revisão deve considerar as melhores práticas do mercado e as lições aprendidas de ciclos anteriores.
A comunicação das melhorias implementadas é fundamental para garantir a adesão e o entendimento por parte de todas as partes interessadas, promovendo uma cultura de aprimoramento contínuo e eficiência na gestão de contratos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Contract Performance | Avaliar os resultados do desempenho dos contratos com base nos KPIs. | Relatórios de desempenho, KPIs | Avaliação de desempenho dos contratos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de gestão de contratos. | Avaliação de desempenho dos contratos | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de gestão de contratos. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de gestão de contratos para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
A macro capability IT Vendor, situada na camada IT Transformation, desempenha um papel crítico na gestão das relações e interações de uma organização com seus fornecedores de tecnologia.
Esta macro capability abrange a estratégia, seleção, gestão e avaliação de fornecedores e parceiros de TI, garantindo que os serviços e produtos adquiridos estejam alinhados com as necessidades e objetivos estratégicos da empresa.
O coração da IT Vendor é a formulação de uma estratégia de fornecimento que identifique os fornecedores ideais e estabeleça relacionamentos mutuamente benéficos.
Isso inclui a avaliação de potenciais fornecedores com base em sua capacidade de entregar soluções de qualidade, seu alinhamento com as metas da organização e a análise custo-benefício de suas ofertas.
Além da seleção de fornecedores, a IT Vendor também envolve a gestão contínua desses relacionamentos.
Isso inclui a negociação de contratos, o gerenciamento de acordos de nível de serviço (SLAs) e a monitorização do desempenho dos fornecedores para garantir que cumpram suas obrigações e contribuam para o sucesso da organização.
Outro aspecto importante desta macro capability é a gestão de riscos associada aos fornecedores de TI.
Isso envolve a identificação e mitigação de riscos relacionados à dependência de fornecedores, segurança cibernética, conformidade legal e continuidade dos negócios.
Em resumo, a IT Vendor é fundamental para garantir que as parcerias e aquisições de TI da organização sejam eficazes, eficientes e alinhadas com as metas estratégicas.
Esta macro capability representa uma abordagem estratégica e integrada para a gestão de fornecedores, vital para maximizar o valor obtido dos investimentos em TI e para assegurar a resiliência e a competitividade da infraestrutura de TI da organização.
Essa macro capability apresenta como conteúdo complementar o detalhamento de cada uma de suas capabilities conforme abaixo, cada qual explorada em um item específico do CIO Codex Framework IT Reference Model:
A IT Supply Strategy, integrada à macro capability IT Vendor e situada na camada IT Transformation do CIO Codex Capability Framework, é fundamental para assegurar que a organização adquira os recursos de TI apropriados, apoiando efetivamente sua estratégia de negócios e maximizando o valor da TI.
Esta capability tem um papel crucial na gestão de riscos e na manutenção de um fornecimento de TI eficaz e eficiente.
Entre os conceitos chave da IT Supply Strategy, destacam-se a Estratégia de Fornecimento de TI, Avaliação de Necessidades, Identificação de Fornecedores Potenciais, Sourcing de Profissionais e Serviços e Minimização de Riscos.
A Estratégia de Fornecimento de TI abrange a abordagem global adotada pela organização para a aquisição de tecnologias, serviços e competências.
A Avaliação de Necessidades foca em identificar e analisar as demandas de TI, assegurando a aquisição dos recursos corretos.
A Identificação de Fornecedores Potenciais envolve pesquisar e selecionar parceiros capazes de prover produtos ou serviços alinhados com as necessidades da organização.
O Sourcing de Profissionais e Serviços refere-se à decisão estratégica sobre como atrair e manter os recursos humanos e serviços necessários, considerando opções como contratação direta, terceirização ou parcerias estratégicas.
A Minimização de Riscos aborda as ameaças e incertezas associadas ao fornecimento de TI, com o objetivo de desenvolver estratégias para mitigar esses riscos.
As características principais da IT Supply Strategy incluem Alinhamento com Objetivos de Negócio, Avaliação Rigorosa, Flexibilidade, Gestão Proativa de Riscos e Otimização de Custos.
O Alinhamento com Objetivos de Negócio garante que as escolhas de fornecimento estejam totalmente alinhadas com os objetivos estratégicos da organização.
A Avaliação Rigorosa envolve uma análise criteriosa de fornecedores e parceiros, considerando aspectos como custo, qualidade e capacidade de entrega.
A Flexibilidade é necessária para se adaptar às mudanças nas necessidades de TI e nas condições de mercado.
A Gestão Proativa de Riscos identifica e aborda proativamente os riscos associados à aquisição de tecnologias e serviços. A Otimização de Custos busca a utilização eficiente dos recursos financeiros para aquisição de TI.
O propósito da IT Supply Strategy é assegurar que a organização tome decisões de fornecimento alinhadas com seus objetivos de negócio, maximizando o valor obtido e minimizando os riscos.
Esta capability envolve a definição de uma estratégia de sourcing de profissionais e serviços, determinando quais competências devem ser desenvolvidas internamente ou adquiridas de terceiros.
Os objetivos específicos da IT Supply Strategy no CIO Codex Capability Framework incluem avaliar as necessidades de TI, identificar fornecedores potenciais, elaborar uma abordagem estratégica para aquisição de tecnologias e serviços, maximizar o valor e minimizar riscos, e definir a estratégia de sourcing de profissionais e serviços.
A IT Supply Strategy impacta várias dimensões da tecnologia.
Na Infraestrutura, define a direção estratégica para a aquisição de componentes como hardware, servidores e redes.
Em Arquitetura, influencia decisões arquitetônicas, determinando quais tecnologias serão adotadas.
Em Sistemas, orienta a aquisição de sistemas e aplicativos.
Em Cybersecurity, inclui a seleção de fornecedores seguros para minimizar riscos.
No Modelo Operacional, define como a organização irá operar e gerenciar suas tecnologias, incluindo a gestão de fornecedores e a estratégia de sourcing.
Em resumo, a IT Supply Strategy é um elemento essencial na governança de TI, vital para assegurar uma estratégia de fornecimento alinhada, responsável e estratégica.
Esta capability não apenas contribui para a eficiência operacional e a sustentabilidade financeira da TI, mas também capacita a organização a tomar decisões de fornecimento informadas, maximizando o valor e o retorno dos investimentos em tecnologia.
A IT Supply Strategy é essencial para garantir que a organização adquira os recursos certos no momento certo, apoiando sua estratégia de negócios e maximizando o valor de TI.
Além disso, essa capability desempenha um papel fundamental na gestão de riscos e na manutenção de um fornecimento de TI eficaz e eficiente.
Conceitos
Características
A IT Supply Strategy, ou Estratégia de Fornecimento de TI, desempenha um papel fundamental na governança de TI, focando na definição da estratégia de aquisição de tecnologias e serviços.
Seu propósito essencial é garantir que a organização tome decisões de fornecimento alinhadas com seus objetivos de negócio, maximizando o valor obtido e minimizando os riscos envolvidos.
Além disso, abrange a estratégia de sourcing de profissionais e serviços, determinando quais competências devem ser internalizadas, externalizadas, desenvolvidas internamente ou adquiridas de terceiros.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Supply Strategy são os seguintes:
Impacto na Tecnologia
A IT Supply Strategy influencia diversas dimensões da tecnologia:
A capability de IT Supply Strategy, inserida na macro capability de IT Vendor e na camada de IT Transformation, desempenha um papel crítico na gestão estratégica dos recursos necessários para apoiar as operações de TI e, por consequência, as estratégias de negócios da organização.
Neste contexto, é essencial definir um roadmap de implementação eficaz que oriente o planejamento e a execução da IT Supply Strategy.
A seguir, as principais etapas a serem consideradas no roadmap, com foco em alinhamento com o CIO Codex Capability Framework:
A IT Supply Strategy desempenha um papel crucial na governança de TI, garantindo que a organização adquira os recursos certos no momento certo para apoiar sua estratégia de negócios.
Ao seguir este roadmap de implementação, as organizações podem maximizar o valor de TI, minimizar riscos e garantir uma eficiente gestão de recursos tecnológicos, contribuindo assim para o sucesso de suas operações e iniciativas estratégicas.
A IT Supply Strategy, ou Estratégia de Fornecimento de TI, desempenha um papel crucial na macro capability IT Vendor e na camada IT Transformation, garantindo que a organização adquira os recursos certos no momento certo para apoiar sua estratégia de negócios e maximizar o valor de TI.
Dentro do contexto do CIO Codex Capability Framework, as melhores práticas de mercado para essa capability incluem:
Essas melhores práticas de mercado são pilares fundamentais para o sucesso da IT Supply Strategy.
Ao implementar essas diretrizes, as organizações podem garantir que seus recursos de TI sejam adquiridos de forma estratégica, alinhados com os objetivos de negócios e capazes de enfrentar os desafios e oportunidades do cenário tecnológico em constante evolução.
A IT Supply Strategy desempenha um papel crítico na macro capability IT Vendor e na camada IT Transformation, permitindo que as organizações adquiram os recursos certos no momento certo, alinhados com sua estratégia de negócios e objetivos de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais.
Esses desafios estão em conformidade com as melhores práticas do mercado, conforme delineado no CIO Codex Capability Framework.
Abaixo, uma lista dos principais desafios que as organizações enfrentam ao lidar com a IT Supply Strategy:
Esses desafios destacam a complexidade da IT Supply Strategy e a importância de uma abordagem estratégica e detalhada para a aquisição de recursos de TI.
As organizações que buscam maximizar o valor de TI e minimizar os riscos associados devem abordar esses desafios com diligência e adotar as melhores práticas de mercado.
A gestão eficaz do fornecimento de TI não se limita apenas a escolher fornecedores, mas também a alinhar as escolhas de fornecimento com os objetivos estratégicos da organização, avaliar continuamente as necessidades de TI e mitigar proativamente os riscos.
É uma capacidade crítica para o sucesso de TI e para o sucesso geral da organização.
Em resumo, a IT Supply Strategy desempenha um papel crucial na governança de TI, garantindo que a organização tome decisões de fornecimento alinhadas com seus objetivos de negócio, maximizando o valor obtido e minimizando os riscos envolvidos.
A IT Supply Strategy, ou Estratégia de Fornecimento de TI, desempenha um papel crucial na aquisição de recursos de TI essenciais para a organização.
Para compreender as tendências que moldarão o futuro dessa capability, é fundamental considerar as grandes mudanças e inovações esperadas no mercado de TI.
As expectativas do mercado apontam para as seguintes tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências apontam para a necessidade de uma abordagem ágil e orientada por dados na gestão da estratégia de fornecimento de TI.
A capacidade de adotar essas tendências e integrá-las à estratégia global de TI será crucial para garantir que a organização adquira os recursos certos no momento certo, apoiando sua estratégia de negócios e maximizando o valor de TI.
A capability IT Supply Strategy desempenha um papel vital na governança de TI, concentrando-se na estratégia de aquisição de recursos tecnológicos necessários para apoiar a entrega eficaz de soluções de TI.
Para avaliar eficazmente seu desempenho, é fundamental acompanhar indicadores-chave de desempenho (KPIs) relevantes.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação da eficácia da IT Supply Strategy, garantindo que a organização adquira os recursos certos no momento certo, alinhando-se com seus objetivos de negócio e maximizando o valor de TI.
A capability de IT Supply Strategy desempenha um papel fundamental na definição da estratégia de fornecimento de TI da organização.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Avaliação de Necessidades de TI
Objetivo: Realizar uma avaliação abrangente das necessidades de TI da organização para orientar a estratégia de fornecimento.
Identificação de Fornecedores Potenciais
Objetivo: Identificar e avaliar fornecedores potenciais que possam atender às necessidades de TI da organização.
Estratégia de Fornecimento Alinhada aos Objetivos de Negócio
Objetivo: Desenvolver uma estratégia de fornecimento de TI que esteja alinhada com os objetivos de negócio da empresa.
Maximização de Valor e Minimização de Riscos
Objetivo: Garantir que as escolhas de fornecimento maximizem o valor para a organização e minimizem os riscos.
Estratégia de Sourcing de Profissionais e Serviços
Objetivo: Definir uma estratégia de sourcing abrangente que determine quais competências devem ser internalizadas, externalizadas, desenvolvidas internamente, etc.
Esses OKRs são essenciais para a capability de IT Supply Strategy, pois permitem uma abordagem estratégica para a aquisição de tecnologias e serviços de TI que esteja alinhada com os objetivos de negócio da organização.
Além disso, a estratégia de sourcing de profissionais e serviços desempenha um papel importante na garantia de que a organização tenha as competências certas para atender às suas necessidades de TI de forma eficaz.
A capability IT Supply Strategy, inserida na macro capability IT Vendor e na camada IT Transformation, desempenha um papel fundamental na definição da estratégia de fornecimento de TI da organização.
Essa capability envolve a avaliação de necessidades, a identificação de fornecedores potenciais e a elaboração de uma abordagem estratégica para a aquisição de tecnologias e serviços.
A estratégia de fornecimento visa garantir que as escolhas estejam alinhadas com os objetivos de negócio da empresa, maximizando o valor e minimizando os riscos.
Além disso, a IT Supply Strategy engloba a estratégia de sourcing de profissionais e serviços, decidindo quais competências devem ser internalizadas, externalizadas, desenvolvidas, entre outras considerações.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Supply Strategy é essencial para garantir que a organização possa tomar decisões de fornecimento informadas e alinhadas com seus objetivos de negócio, maximizando o valor entregue e mitigando riscos associados à aquisição de tecnologias, serviços e talentos.
A capability IT Supply Strategy, inserida na macro capability IT Vendor e na camada IT Transformation, desempenha um papel fundamental na definição da estratégia de fornecimento de TI de uma organização.
Esta capability envolve a avaliação das necessidades de TI, identificação de fornecedores potenciais e a elaboração de uma abordagem estratégica para aquisição de tecnologias e serviços.
A estratégia visa alinhar as escolhas de fornecimento com os objetivos de negócio da empresa, maximizando valor e minimizando riscos.
Inclui também estratégias de sourcing de profissionais e serviços, determinando quais competências devem ser internalizadas, externalizadas ou desenvolvidas.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A IT Supply Strategy é essencial para garantir que a área de TI opere de forma estratégica e eficiente, fazendo escolhas de fornecimento que suportem os objetivos de negócio da organização e que estejam alinhadas com as melhores práticas do mercado.
A integração com os frameworks mencionados varia conforme o foco de cada um, mas em conjunto, eles oferecem uma visão abrangente de como otimizar a estratégia de fornecimento de TI.
Develop Supply Strategy Plans
Desenvolver planos detalhados para a estratégia de fornecimento de TI é um passo crucial para garantir que a organização adquira os recursos certos, no momento certo, de maneira eficaz e econômica.
Este processo envolve a análise das necessidades de TI, a identificação de fornecedores potenciais e a definição de critérios para a seleção e avaliação de fornecedores.
Também inclui a elaboração de uma estratégia de sourcing que considere a terceirização, parcerias estratégicas e a internalização de competências, conforme necessário.
O plano deve alinhar-se com os objetivos estratégicos da organização e incorporar práticas de gestão de riscos para mitigar possíveis ameaças.
Além disso, é necessário garantir a flexibilidade para se adaptar a mudanças nas demandas de TI e nas condições de mercado.
A colaboração entre diferentes áreas de TI e negócios é essencial para desenvolver um plano abrangente e eficaz.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Supply Data | Coletar dados sobre as necessidades de fornecimento de TI. | Necessidades de TI, dados de mercado | Dados de fornecimento coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Identify Supply Goals | Identificar os objetivos de fornecimento alinhados aos objetivos estratégicos. | Objetivos estratégicos, feedback de stakeholders | Objetivos de fornecimento identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Develop Supply Strategies | Desenvolver estratégias para alcançar os objetivos de fornecimento. | Objetivos de fornecimento, dados de fornecimento | Estratégias de fornecimento desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Create Supply Plan Document | Criar o documento do plano de fornecimento detalhado. | Estratégias de fornecimento, objetivos | Documento do plano de fornecimento | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Review and Approve Supply Plan | Revisar e aprovar o plano de fornecimento final com todas as partes interessadas. | Documento do plano de fornecimento | Plano de fornecimento aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Identify Supply Requirements
Identificar os requisitos de fornecimento para TI é fundamental para garantir que a organização obtenha os recursos necessários para suportar suas operações e estratégias de negócio.
Este processo envolve a análise detalhada das necessidades de TI, considerando tanto os requisitos técnicos quanto os operacionais.
A avaliação deve incluir a identificação de tecnologias, serviços e competências necessárias, bem como a determinação dos volumes e prazos de entrega.
É essencial envolver as partes interessadas relevantes para garantir que todas as necessidades sejam capturadas e priorizadas corretamente.
Além disso, a identificação de requisitos deve levar em conta os riscos potenciais e as estratégias de mitigação para assegurar a continuidade do fornecimento.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Needs | Avaliar as necessidades atuais de TI. | Dados operacionais, feedback de stakeholders | Necessidades atuais avaliadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Forecast Future Requirements | Prever as necessidades futuras com base nos objetivos estratégicos. | Objetivos estratégicos, tendências de mercado | Necessidades futuras previstas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Identify Technological Requirements | Identificar os requisitos tecnológicos específicos. | Dados técnicos, feedback de equipes de TI | Requisitos tecnológicos identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Determine Operational Needs | Determinar as necessidades operacionais, incluindo volumes e prazos. | Dados operacionais, feedback de equipes | Necessidades operacionais determinadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Validate Requirements with Stakeholders | Validar os requisitos de fornecimento com as partes interessadas. | Requisitos identificados, feedback | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Implement Supply Strategy
Implementar a estratégia de fornecimento conforme planejado é essencial para garantir que a organização obtenha os recursos necessários de forma eficiente e econômica.
Este processo envolve a execução das ações definidas no plano de fornecimento, incluindo a seleção de fornecedores, a negociação de contratos e a aquisição de tecnologias e serviços.
É fundamental assegurar que todas as partes interessadas estejam alinhadas e que os procedimentos de aquisição sejam seguidos rigorosamente para minimizar riscos e maximizar valor.
A implementação também deve incluir a monitorização contínua do progresso e a resolução de quaisquer problemas que possam surgir durante o processo.
A comunicação eficaz entre as equipes de TI e negócios é crucial para o sucesso da implementação.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Select Suppliers | Selecionar fornecedores com base nos critérios estabelecidos. | Plano de fornecimento, critérios de seleção | Fornecedores selecionados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Negotiate Contracts | Negociar contratos com os fornecedores selecionados. | Fornecedores selecionados, critérios de negociação | Contratos negociados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Acquire Technologies and Services | Adquirir as tecnologias e serviços conforme os contratos negociados. | Contratos negociados, recursos financeiros | Tecnologias e serviços adquiridos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Implement Acquisition Procedures | Implementar os procedimentos de aquisição e monitorar o progresso. | Tecnologias e serviços adquiridos, procedimentos de aquisição | Procedimentos implementados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Resolve Issues | Resolver quaisquer problemas que surjam durante a implementação da estratégia. | Relatórios de progresso, feedback de stakeholders | Problemas resolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Monitor Supply Performance
Monitorar o desempenho do fornecimento de TI é vital para garantir que os fornecedores estejam cumprindo seus contratos e que as aquisições estejam atendendo às necessidades da organização.
Este processo envolve a coleta e análise de dados de desempenho dos fornecedores, a comparação desses dados com os KPIs estabelecidos e a identificação de desvios ou problemas.
Relatórios regulares devem ser preparados e comunicados às partes interessadas para garantir a transparência e a responsabilidade.
A monitorização contínua permite a detecção precoce de problemas, possibilitando a tomada de ações corretivas imediatas.
A comunicação e a colaboração entre as equipes de TI e fornecedores são essenciais para o sucesso deste processo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Monitoring Criteria | Definir os critérios de monitoramento baseados nos KPIs de fornecimento. | KPIs de fornecimento, dados históricos | Critérios de monitoramento definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Collect Supplier Data | Coletar dados de desempenho contínuos dos fornecedores. | Ferramentas de monitoramento, relatórios de fornecedores | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Analyze Supplier Performance | Analisar os dados coletados em relação aos KPIs estabelecidos. | Dados de desempenho coletados, KPIs | Análise de desempenho dos fornecedores | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Identify Performance Gaps | Identificar discrepâncias e falhas no desempenho dos fornecedores. | Análise de desempenho, relatórios de incidentes | Gaps de desempenho identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Report Supply Performance | Preparar e apresentar relatórios de desempenho dos fornecedores para as partes interessadas. | Análise de desempenho dos fornecedores, dados coletados | Relatórios de desempenho dos fornecedores | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Review and Optimize Supply Processes
Revisar e otimizar continuamente os processos de fornecimento de TI com base nos resultados obtidos é essencial para garantir a eficiência e a eficácia da estratégia de fornecimento.
Este processo envolve a análise dos dados de desempenho dos fornecedores, a identificação de oportunidades de melhoria e a implementação de ajustes nos processos de fornecimento.
A revisão deve considerar as melhores práticas do mercado e as lições aprendidas de ciclos anteriores.
A comunicação das melhorias implementadas é fundamental para garantir a adesão e o entendimento por parte de todas as partes interessadas, promovendo uma cultura de aprimoramento contínuo e eficiência no fornecimento.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Supply Performance | Avaliar os resultados do desempenho dos fornecedores com base nos KPIs. | Relatórios de desempenho, KPIs | Avaliação de desempenho dos fornecedores | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de fornecimento. | Avaliação de desempenho dos fornecedores | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de fornecimento. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de fornecimento para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
A IT Supply Management, integrada na macro capability IT Vendor e situada na camada IT Transformation do CIO Codex Capability Framework, desempenha um papel fundamental na garantia de que os recursos adquiridos pela organização sejam de alta qualidade, entregues eficientemente e estejam alinhados com os objetivos estratégicos.
Essa capability é crucial para estabelecer relações sólidas com os fornecedores, promovendo uma colaboração mutuamente benéfica.
Entre os conceitos centrais da IT Supply Management, destacam-se a Gestão de Fornecedores, Monitoramento de Desempenho, Gestão de Contratos, Garantia de Qualidade e Fornecimento Contínuo.
A Gestão de Fornecedores abrange o processo de identificação, seleção, contratação e acompanhamento de fornecedores de produtos e serviços de TI.
O Monitoramento de Desempenho envolve a avaliação contínua do desempenho dos fornecedores para assegurar o cumprimento dos acordos contratuais e atendimento aos requisitos organizacionais.
A Gestão de Contratos inclui a negociação, elaboração e administração de contratos, estabelecendo claramente os termos, condições e expectativas.
A Garantia de Qualidade verifica se os produtos e serviços entregues pelos fornecedores atendem aos padrões de qualidade e desempenho definidos pela organização.
O Fornecimento Contínuo assegura a disponibilidade constante dos recursos e serviços essenciais fornecidos pelos parceiros de negócios.
As características principais da IT Supply Management incluem Relações de Parceria, Avaliação de Riscos, Eficiência Operacional, Transparência e Compliance.
As Relações de Parceria visam desenvolver relações sólidas e produtivas com os fornecedores.
A Avaliação de Riscos identifica e avalia os riscos associados à dependência de fornecedores externos.
A Eficiência Operacional busca otimizar os processos de aquisição e fornecimento.
A Transparência mantém uma comunicação aberta e transparente com os fornecedores.
O Compliance assegura que todas as atividades estejam em conformidade com regulamentos e políticas internas e externas.
O propósito da IT Supply Management é assegurar que os fornecedores atendam aos padrões de qualidade e desempenho exigidos, garantindo a continuidade e eficiência no fornecimento de serviços e produtos de TI.
Além disso, a capacidade de monitorar e avaliar o desempenho dos fornecedores e gerenciar contratos desempenha um papel fundamental na manutenção de relações positivas e produtivas.
Os objetivos da IT Supply Management no CIO Codex Capability Framework incluem monitorar e avaliar o desempenho dos fornecedores, gerenciar contratos de forma eficiente, assegurar a qualidade e desempenho dos produtos e serviços, e manter relações positivas e produtivas com os fornecedores.
A IT Supply Management impacta várias dimensões da tecnologia, incluindo a Infraestrutura, Arquitetura, Sistemas, Cybersecurity e Modelo Operacional. Na Infraestrutura, garante que os fornecedores entreguem hardware, servidores e outros recursos conforme necessário.
Na Arquitetura, impacta as decisões arquitetônicas, garantindo que produtos e serviços fornecidos estejam alinhados com a arquitetura organizacional.
Em Sistemas, assegura que os sistemas e aplicativos fornecidos atendam às necessidades organizacionais.
Em Cybersecurity, a gestão de fornecedores deve garantir a adesão às práticas de segurança.
No Modelo Operacional, contribui para a gestão eficiente dos recursos de TI, apoiando o modelo operacional da organização e garantindo a continuidade dos serviços.
Em resumo, a IT Supply Management é uma capability essencial na governança de TI, vital para assegurar uma gestão eficiente de fornecedores, qualidade dos produtos e serviços adquiridos, e alinhamento com os objetivos estratégicos da organização.
Esta capability não apenas contribui para a eficiência operacional e a sustentabilidade financeira da TI, mas também capacita a organização a tomar decisões de fornecimento informadas, maximizando o valor e o retorno dos investimentos em tecnologia.
A IT Supply Management desempenha um papel fundamental na garantia de que os recursos adquiridos pela organização sejam de alta qualidade, entregues de forma eficiente e estejam alinhados com os objetivos estratégicos.
Além disso, ela contribui para o estabelecimento de relações sólidas com os fornecedores, promovendo uma colaboração mutuamente benéfica.
Conceitos
Características
A IT Supply Management, ou Gerenciamento de Fornecimento de TI, desempenha um papel crucial na gestão eficaz dos fornecedores e dos recursos adquiridos pela organização.
Seu propósito é assegurar que os fornecedores atendam aos padrões de qualidade e desempenho exigidos, garantindo a continuidade e eficiência no fornecimento de serviços e produtos de TI.
Além disso, a capacidade de monitorar e avaliar o desempenho dos fornecedores e gerenciar contratos desempenha um papel fundamental na manutenção de relações positivas e produtivas com os fornecedores.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Supply Management são os seguintes:
Impacto na Tecnologia
A IT Supply Management influencia várias dimensões da tecnologia:
A capability de IT Supply Management, inserida na macro capability de IT Vendor e na camada de IT Transformation, assume um papel crítico na gestão eficaz dos recursos adquiridos pela organização, com ênfase na qualidade, eficiência e alinhamento com os objetivos estratégicos.
A seguir, um roadmap de implementação da IT Supply Management, considerando os princípios do CIO Codex Capability Framework:
A IT Supply Management desempenha um papel essencial na garantia da qualidade, eficiência e alinhamento dos recursos adquiridos com os objetivos estratégicos da organização.
A implementação bem-sucedida dessa capability contribui significativamente para a obtenção de vantagens competitivas, a redução de riscos e o estabelecimento de relações sólidas com os fornecedores.
Ao seguir este roadmap, as organizações estarão melhor preparadas para enfrentar os desafios da gestão de fornecedores de TI e alcançar resultados positivos.
A IT Supply Management, ou Gerenciamento de Fornecimento de TI, desempenha um papel crítico na macro capability IT Vendor e na camada IT Transformation, assegurando que os recursos adquiridos pela organização sejam de alta qualidade, entregues de forma eficiente e alinhados com os objetivos estratégicos.
Dentro do contexto do CIO Codex Capability Framework, as melhores práticas de mercado para essa capability incluem:
Essas melhores práticas de mercado são essenciais para o sucesso da IT Supply Management. Ao adotar essas diretrizes, as organizações podem garantir que seus recursos de TI sejam adquiridos e gerenciados de forma estratégica, eficaz e alinhada com suas metas e padrões de qualidade.
Além disso, promovem relacionamentos sólidos e mutuamente benéficos com os fornecedores, contribuindo para o sucesso a longo prazo.
A IT Supply Management, inserida na macro capability IT Vendor e na camada IT Transformation, desempenha um papel crucial na gestão eficaz dos fornecedores e dos recursos adquiridos pela organização.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam desafios atuais que são reflexo das melhores práticas do mercado, conforme delineado no CIO Codex Capability Framework.
A seguir, uma lista dos principais desafios que as organizações enfrentam ao lidar com a IT Supply Management:
Esses desafios destacam a complexidade da IT Supply Management e a necessidade de abordagens estratégicas e detalhadas para a aquisição e gestão de recursos de TI.
Para alcançar sucesso nesse campo, as organizações devem adotar as melhores práticas do mercado e abordar esses desafios com diligência e expertise.
A gestão eficaz do fornecimento de TI vai além da simples escolha de fornecedores, também envolve o monitoramento constante, a gestão de contratos complexos, a garantia de qualidade, a gestão de riscos e o desenvolvimento de relações de parceria sólidas.
É uma capability crítica para o sucesso de TI e para o sucesso geral da organização.
Em resumo, a IT Supply Management desempenha um papel crucial na governança de TI, assegurando que os fornecedores atendam aos padrões de qualidade e desempenho exigidos, garantindo a continuidade e eficiência no fornecimento de serviços e produtos de TI.
A IT Supply Management, ou Gerenciamento de Fornecimento de TI, desempenha um papel crítico na gestão eficaz dos recursos adquiridos pela organização.
Para compreender as tendências que moldarão o futuro dessa capability, é essencial considerar as grandes mudanças e inovações esperadas no mercado de TI.
As expectativas do mercado apontam para as seguintes tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências indicam a necessidade de uma abordagem mais ágil, orientada por dados e sustentável na gestão de fornecedores de TI.
A capacidade de adotar essas tendências e integrá-las à estratégia global de TI será fundamental para garantir que os recursos adquiridos pela organização sejam de alta qualidade, entregues de forma eficiente e alinhados com os objetivos estratégicos, promovendo relações mutuamente benéficas com os fornecedores.
A capability IT Supply Management desempenha um papel crítico na gestão eficaz dos fornecedores e dos recursos adquiridos pela organização.
A avaliação do desempenho é fundamental para garantir que os fornecedores atendam aos padrões de qualidade, eficiência e alinhamento estratégico.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação da eficácia da IT Supply Management, garantindo que os recursos adquiridos pela organização sejam de alta qualidade, entregues de forma eficiente e estejam alinhados com os objetivos estratégicos, promovendo uma colaboração mutuamente benéfica com os fornecedores.
A capability de IT Supply Management desempenha um papel crucial no gerenciamento efetivo dos fornecedores e recursos adquiridos pela organização de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Monitoramento e Avaliação do Desempenho dos Fornecedores
Objetivo: Garantir que os fornecedores atendam aos padrões de qualidade e desempenho exigidos pela organização.
Gestão de Contratos Eficiente
Objetivo: Assegurar que os contratos com os fornecedores sejam gerenciados de forma eficaz e estejam alinhados com as necessidades da organização.
Relacionamentos Positivos e Produtivos com Fornecedores
Objetivo: Construir e manter relações de trabalho positivas e produtivas com os fornecedores.
Fornecimento Contínuo e Eficiente
Objetivo: Garantir um fornecimento contínuo e eficiente de produtos e serviços por parte dos fornecedores.
Garantia de Qualidade e Desempenho
Objetivo: Assegurar que os produtos e serviços fornecidos pelos fornecedores atendam aos padrões de qualidade e desempenho exigidos.
Esses OKRs são essenciais para a capability de IT Supply Management, pois permitem que a organização gerencie efetivamente seus fornecedores e recursos adquiridos, garantindo um fornecimento contínuo e eficiente de produtos e serviços que atendam aos padrões de qualidade e desempenho exigidos.
Além disso, a construção de relacionamentos positivos com os fornecedores contribui para uma parceria de sucesso a longo prazo.
A capability IT Supply Management, inserida na macro capability IT Vendor e na camada IT Transformation, é de extrema relevância para o gerenciamento eficaz dos fornecedores e dos recursos adquiridos pela organização.
Ela abrange o monitoramento e avaliação do desempenho dos fornecedores, a gestão de contratos e a garantia de que os serviços e produtos fornecidos estejam em conformidade com os padrões de qualidade e desempenho exigidos.
Essa capability desempenha um papel essencial na manutenção de relações positivas e produtivas com os fornecedores, assegurando um fornecimento contínuo e eficiente de recursos.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Supply Management é crucial para garantir que a organização mantenha relações eficazes com seus fornecedores, garantindo um fornecimento contínuo de recursos alinhados com os padrões de qualidade e desempenho exigidos.
Isso contribui significativamente para o sucesso das operações de TI e para o alcance dos objetivos de negócio da organização.
A capability IT Supply Management, pertencente à macro capability IT Vendor e inserida na camada IT Transformation, é crucial para o gerenciamento eficaz dos fornecedores e dos recursos adquiridos.
Esta capability inclui o monitoramento e avaliação do desempenho dos fornecedores, gestão de contratos e garantia de que os serviços e produtos fornecidos atendam aos padrões de qualidade e desempenho exigidos.
Ela é fundamental para manter relações positivas e produtivas com os fornecedores, assegurando um fornecimento contínuo e eficiente de recursos de TI.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em resumo, a IT Supply Management é uma capability essencial para garantir que as organizações gerenciem eficientemente seus fornecedores de TI e os recursos adquiridos.
A convergência com os frameworks mencionados varia, com alguns oferecendo diretrizes mais diretas para a gestão de fornecedores e outros influenciando indiretamente através de princípios de governança, eficiência operacional ou segurança.
A integração destes frameworks na IT Supply Management permite uma abordagem holística e estratégica para o gerenciamento de fornecedores na área de TI.
Develop Supply Management Plans
Desenvolver planos detalhados para a gestão de fornecimento de TI é fundamental para assegurar que a organização obtenha os recursos necessários de maneira eficiente e em conformidade com os objetivos estratégicos.
Este processo envolve a análise das necessidades de TI, a identificação de fornecedores potenciais e a definição de critérios para seleção e avaliação de fornecedores.
A criação do plano deve considerar não apenas os aspectos operacionais, mas também a mitigação de riscos e a garantia da qualidade dos produtos e serviços fornecidos.
Além disso, o plano deve alinhar-se com os objetivos de negócios da organização, promovendo a transparência e a eficiência na gestão dos contratos.
A colaboração entre diferentes áreas de TI e negócios é essencial para a elaboração de um plano abrangente e eficaz.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Supply Data | Coletar dados sobre as necessidades de fornecimento de TI. | Necessidades de TI, dados de mercado | Dados de fornecimento coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Identify Supply Goals | Identificar os objetivos de fornecimento alinhados aos objetivos estratégicos. | Objetivos estratégicos, feedback de stakeholders | Objetivos de fornecimento identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Develop Supply Strategies | Desenvolver estratégias para alcançar os objetivos de fornecimento. | Objetivos de fornecimento, dados de fornecimento | Estratégias de fornecimento desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Create Supply Plan Document | Criar o documento do plano de fornecimento detalhado. | Estratégias de fornecimento, objetivos | Documento do plano de fornecimento | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Review and Approve Supply Plan | Revisar e aprovar o plano de fornecimento final com todas as partes interessadas. | Documento do plano de fornecimento | Plano de fornecimento aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Identify Supply Management Requirements
Identificar os requisitos de gestão de fornecimento para TI é um processo crítico para assegurar que a organização obtenha os recursos necessários para apoiar suas operações e estratégias de negócios.
Este processo envolve uma análise detalhada das necessidades de TI, incluindo tanto os requisitos técnicos quanto operacionais.
A avaliação deve abranger a identificação de tecnologias, serviços e competências necessárias, além de determinar volumes e prazos de entrega.
É essencial envolver as partes interessadas relevantes para garantir que todas as necessidades sejam capturadas e priorizadas corretamente.
A identificação de requisitos também deve considerar riscos potenciais e estratégias de mitigação para garantir a continuidade do fornecimento.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Needs | Avaliar as necessidades atuais de TI. | Dados operacionais, feedback de stakeholders | Necessidades atuais avaliadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Forecast Future Requirements | Prever as necessidades futuras com base nos objetivos estratégicos. | Objetivos estratégicos, tendências de mercado | Necessidades futuras previstas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Identify Technological Requirements | Identificar os requisitos tecnológicos específicos. | Dados técnicos, feedback de equipes de TI | Requisitos tecnológicos identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Determine Operational Needs | Determinar as necessidades operacionais, incluindo volumes e prazos. | Dados operacionais, feedback de equipes | Necessidades operacionais determinadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Validate Requirements with Stakeholders | Validar os requisitos de fornecimento com as partes interessadas. | Requisitos identificados, feedback | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Implement Supply Management Solutions
Implementar as soluções de gestão de fornecimento conforme planejado é essencial para assegurar que a organização obtenha os recursos necessários de forma eficiente e econômica.
Este processo envolve a execução das ações definidas no plano de fornecimento, incluindo a seleção de fornecedores, a negociação de contratos e a aquisição de tecnologias e serviços.
É crucial garantir que todas as partes interessadas estejam alinhadas e que os procedimentos de aquisição sejam seguidos rigorosamente para minimizar riscos e maximizar valor.
A implementação deve incluir o monitoramento contínuo do progresso e a resolução de quaisquer problemas que possam surgir durante o processo.
A comunicação eficaz entre as equipes de TI e negócios é fundamental para o sucesso da implementação.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Select Suppliers | Selecionar fornecedores com base nos critérios estabelecidos. | Plano de fornecimento, critérios de seleção | Fornecedores selecionados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Negotiate Contracts | Negociar contratos com os fornecedores selecionados. | Fornecedores selecionados, critérios de negociação | Contratos negociados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Acquire Technologies and Services | Adquirir as tecnologias e serviços conforme os contratos negociados. | Contratos negociados, recursos financeiros | Tecnologias e serviços adquiridos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Implement Acquisition Procedures | Implementar os procedimentos de aquisição e monitorar o progresso. | Tecnologias e serviços adquiridos, procedimentos de aquisição | Procedimentos implementados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Resolve Issues | Resolver quaisquer problemas que surjam durante a implementação. | Relatórios de progresso, feedback de stakeholders | Problemas resolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Monitor Supply Management Performance
Monitorar o desempenho da gestão de fornecimento de TI é vital para garantir que os fornecedores estejam cumprindo seus contratos e que as aquisições estejam atendendo às necessidades da organização.
Este processo envolve a coleta e análise de dados de desempenho dos fornecedores, a comparação desses dados com os KPIs estabelecidos e a identificação de desvios ou problemas.
Relatórios regulares devem ser preparados e comunicados às partes interessadas para garantir a transparência e a responsabilidade.
A monitorização contínua permite a detecção precoce de problemas, possibilitando a tomada de ações corretivas imediatas.
A comunicação e a colaboração entre as equipes de TI e fornecedores são essenciais para o sucesso deste processo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Monitoring Criteria | Definir os critérios de monitoramento baseados nos KPIs de fornecimento. | KPIs de fornecimento, dados históricos | Critérios de monitoramento definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 2 | Collect Supplier Data | Coletar dados de desempenho contínuos dos fornecedores. | Ferramentas de monitoramento, relatórios de fornecedores | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Analyze Supplier Performance | Analisar os dados coletados em relação aos KPIs estabelecidos. | Dados de desempenho coletados, KPIs | Análise de desempenho dos fornecedores | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 4 | Identify Performance Gaps | Identificar discrepâncias e falhas no desempenho dos fornecedores. | Análise de desempenho, relatórios de incidentes | Gaps de desempenho identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Report Supply Performance | Preparar e apresentar relatórios de desempenho dos fornecedores para as partes interessadas. | Análise de desempenho dos fornecedores, dados coletados | Relatórios de desempenho dos fornecedores | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
Review and Optimize Supply Management Processes
Revisar e otimizar continuamente os processos de gestão de fornecimento de TI com base nos resultados obtidos é essencial para garantir a eficiência e a eficácia da estratégia de fornecimento.
Este processo envolve a análise dos dados de desempenho dos fornecedores, a identificação de oportunidades de melhoria e a implementação de ajustes nos processos de fornecimento.
A revisão deve considerar as melhores práticas do mercado e as lições aprendidas de ciclos anteriores.
A comunicação das melhorias implementadas é fundamental para garantir a adesão e o entendimento por parte de todas as partes interessadas, promovendo uma cultura de aprimoramento contínuo e eficiência no fornecimento.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Supply Performance | Avaliar os resultados do desempenho dos fornecedores com base nos KPIs. | Relatórios de desempenho, KPIs | Avaliação de desempenho dos fornecedores | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de fornecimento. | Avaliação de desempenho dos fornecedores | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de fornecimento. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de fornecimento para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
A IT Financial Performance Management, inserida na macro capability IT Finance e parte da camada IT Transformation do CIO Codex Capability Framework, representa um elemento crucial para assegurar a eficiência financeira e a agregação de valor real da Tecnologia da Informação aos objetivos organizacionais.
Esta capability, por meio da análise minuciosa das métricas financeiras, orienta a TI para um desempenho financeiro otimizado e alinhado estrategicamente com os objetivos da organização.
Os principais conceitos que fundamentam a IT Financial Performance Management incluem o Retorno sobre Investimento (ROI), o Custo Total de Propriedade (TCO), a Eficiência Financeira, a Análise de Desempenho Financeiro e o Valor de TI.
O ROI mede o benefício financeiro em relação ao custo dos investimentos em TI, permitindo avaliar o valor agregado pelas iniciativas de TI.
O TCO envolve o cálculo total dos custos associados à posse e operação de ativos de TI. Eficiência Financeira refere-se à gestão otimizada dos recursos financeiros, alinhando gastos com metas organizacionais.
A Análise de Desempenho Financeiro examina indicadores financeiros específicos para medir a performance financeira da TI, enquanto o Valor de TI abrange a percepção do valor que as iniciativas de TI trazem à organização, tanto financeiramente quanto em termos estratégicos e operacionais.
Entre as características desta capability, destacam-se a Análise Estratégica, Aprimoramento Contínuo, Transparência Financeira, Responsabilidade Financeira e Alinhamento com Objetivos de Negócio.
A Análise Estratégica fornece informações relevantes para decisões que suportam os objetivos de negócio, enquanto o Aprimoramento Contínuo visa otimizar o desempenho financeiro da TI.
A Transparência Financeira assegura que os aspectos financeiros das iniciativas de TI sejam compreendidos por todas as partes interessadas, e a Responsabilidade Financeira atribui responsabilidades claras para o gerenciamento financeiro da TI.
O Alinhamento com Objetivos de Negócio garante que os investimentos em TI estejam sincronizados com as prioridades estratégicas da organização.
O propósito da IT Financial Performance Management é avaliar a eficiência financeira das iniciativas de TI e proporcionar uma visão clara do valor gerado pela TI, orientando decisões financeiras estratégicas.
Essa capability é essencial para a gestão do desempenho financeiro, apoiando os objetivos de negócio da organização.
Os objetivos específicos dentro do CIO Codex Capability Framework incluem a avaliação do ROI de projetos de TI, o gerenciamento de custos, a medição do TCO de ativos de TI e a identificação de oportunidades de economia.
Esses objetivos visam otimizar os recursos financeiros e garantir que os gastos de TI estejam alinhados com as metas organizacionais.
A IT Financial Performance Management tem um impacto significativo em várias dimensões da tecnologia.
Na Infraestrutura, influencia a alocação de recursos, garantindo investimentos alinhados com metas financeiras.
Na Arquitetura, direciona investimentos para tecnologias que demonstram um ROI sólido.
Nos Sistemas, avalia o custo-benefício de sistemas e aplicativos, orientando a priorização de investimentos.
Em Cybersecurity, o desempenho financeiro impacta diretamente a capacidade de investir em segurança.
No Modelo Operacional, define políticas de gestão de custos e práticas que impactam a operação de TI.
Em resumo, a IT Financial Performance Management é um pilar essencial na governança de TI, vital para assegurar uma gestão financeira eficaz e alinhada com as metas organizacionais.
Esta capability não apenas contribui para a responsabilidade financeira e a sustentabilidade da TI, mas também capacita a organização a tomar decisões estratégicas informadas, maximizando o valor e o retorno dos investimentos em tecnologia.
A IT Financial Performance Management é essencial para assegurar que a TI seja não apenas eficiente do ponto de vista financeiro, mas também que agregue valor real aos objetivos organizacionais. Por meio da análise criteriosa das métricas financeiras, essa capability direciona a TI em direção a um desempenho financeiro otimizado e estratégico.
Conceitos
Características
A IT Financial Performance Management desempenha um papel crítico na governança de TI, concentrando-se na avaliação e gestão do desempenho financeiro da Área de Tecnologia.
Seu propósito fundamental é avaliar a eficiência financeira das iniciativas de TI, proporcionando uma visão clara do valor gerado pela TI e orientando decisões financeiras estratégicas que suportem os objetivos de negócio da organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Financial Performance Management são os seguintes:
Impacto na Tecnologia
A IT Financial Performance Management influencia várias dimensões da tecnologia:
A capability de IT Financial Performance Management, inserida na macro capability de IT Finance e na camada de IT Transformation, desempenha um papel crucial na avaliação e gestão do desempenho financeiro da Tecnologia da Informação.
Esta capability visa não apenas garantir a eficiência financeira da TI, mas também assegurar que a TI agregue valor tangível aos objetivos organizacionais.
A seguir, um roadmap de implementação da IT Financial Performance Management, detalhando as principais etapas e considerações críticas para o seu sucesso:
A IT Financial Performance Management desempenha um papel crítico na governança de TI, garantindo que a TI seja não apenas eficiente do ponto de vista financeiro, mas também um orientador estratégico que contribui para o alcance dos objetivos de negócios.
Ao seguir este roadmap de implementação, as organizações podem aprimorar significativamente seu desempenho financeiro de TI e maximizar o valor que a TI agrega à organização.
A IT Financial Performance Management, inserida na macro capability IT Finance e na camada IT Transformation, desempenha um papel fundamental na governança de TI, concentrando-se na avaliação do desempenho financeiro da área de TI e no direcionamento estratégico dos recursos financeiros.
No contexto do CIO Codex Capability Framework, destacam-se as melhores práticas de mercado que orientam a aplicação eficaz dessa capability:
A implementação dessas melhores práticas de mercado na IT Financial Performance Management é fundamental para garantir que a TI seja não apenas eficiente do ponto de vista financeiro, mas também agregue valor real aos objetivos organizacionais.
Elas fornecem diretrizes sólidas para a gestão financeira estratégica em um cenário de transformação digital e desafios constantes no mercado de tecnologia.
A IT Financial Performance Management é uma peça-chave na macro capability IT Finance e na camada IT Transformation, desempenhando um papel vital na avaliação do desempenho financeiro da área de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais que são fundamentais para entender e superar.
Os desafios atuais estão alinhados com as melhores práticas de mercado, conforme delineado no CIO Codex Capability Framework.
Abaixo, apresentam-se os principais desafios que as organizações enfrentam ao lidar com a IT Financial Performance Management:
Esses desafios refletem a complexidade da IT Financial Performance Management e destacam a importância de uma abordagem estratégica e detalhada para a gestão financeira de TI.
As organizações que buscam otimizar seu desempenho financeiro de TI devem enfrentar esses desafios com diligência e adotar as melhores práticas do mercado para obter resultados positivos.
A gestão eficaz do desempenho financeiro de TI não se limita a cumprir orçamentos, mas sim a garantir que a TI esteja alinhada com os objetivos estratégicos da organização, avaliando continuamente o ROI, controlando custos e demonstrando o valor real que a TI oferece.
É uma capability crítica para o sucesso de TI e para o sucesso geral da organização.
Em resumo, a IT Financial Performance Management desempenha um papel crucial na governança de TI, avaliando e gerenciando o desempenho financeiro da área de TI para garantir que ela seja não apenas eficiente do ponto de vista financeiro, mas também que agregue valor real aos objetivos organizacionais.
A IT Financial Performance Management é uma capability essencial para assegurar que a TI não apenas opere de forma eficiente do ponto de vista financeiro, mas também contribua de maneira significativa para os objetivos organizacionais.
Nesse contexto, é fundamental identificar as tendências futuras que moldarão a evolução dessa capability, considerando as grandes mudanças e inovações esperadas no mercado.
As expectativas do mercado apontam para as seguintes tendências:
Essas tendências refletem a necessidade de uma abordagem ágil e orientada para dados na gestão do desempenho financeiro de TI.
A capacidade de adotar essas tendências e integrá-las à estratégia de TI será essencial para garantir que a TI não apenas seja eficiente financeiramente, mas também crie um valor tangível para a organização.
A capability IT Financial Performance Management desempenha um papel crucial na governança de TI, concentrando-se na avaliação e gestão do desempenho financeiro da área de TI.
Para avaliar eficazmente seu desempenho, é fundamental acompanhar indicadores-chave de desempenho (KPIs) relevantes.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação da eficiência financeira das iniciativas de TI e na promoção de um desempenho financeiro otimizado e estratégico.
Eles auxiliam na tomada de decisões informadas, assegurando que a TI não apenas seja eficiente do ponto de vista financeiro, mas também agregue valor real aos objetivos organizacionais.
A capability de IT Financial Performance Management desempenha um papel crucial na avaliação e gestão do desempenho financeiro da área de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Avaliação de Métricas Financeiras
Objetivo: Realizar a análise de métricas financeiras-chave para avaliar a eficiência financeira das iniciativas de TI.
Compreensão do Valor Gerado pela TI
Objetivo: Entender o valor gerado pela TI e sua contribuição para os objetivos de negócio da organização.
Orientação de Decisões Financeiras Estratégicas
Objetivo: Utilizar as informações financeiras para orientar decisões estratégicas relacionadas a investimentos em TI.
Transparência Financeira
Objetivo: Promover a transparência financeira na área de TI, garantindo que as informações financeiras sejam acessíveis e compreensíveis.
Melhoria Contínua do Desempenho Financeiro
Objetivo: Buscar continuamente maneiras de melhorar o desempenho financeiro da TI.
Esses OKRs são essenciais para a capability de IT Financial Performance Management, pois permitem avaliar o impacto financeiro das iniciativas de TI, entender o valor gerado pela TI e orientar decisões financeiras estratégicas que estejam alinhadas com os objetivos de negócio da organização.
A transparência financeira e a busca pela melhoria contínua do desempenho financeiro são fundamentais para garantir a eficiência financeira da TI.
A capability IT Financial Performance Management, inserida na macro capability IT Finance e na camada IT Transformation, desempenha um papel crítico na avaliação e gestão do desempenho financeiro da área de TI.
Esta capability envolve a análise de métricas financeiras, como retorno sobre investimento (ROI) e custo total de propriedade (TCO), para avaliar a eficiência financeira das iniciativas de TI.
A avaliação de maturidade nesta área é fundamental para entender o valor gerado pela TI e orientar decisões financeiras estratégicas que suportem os objetivos de negócio da organização.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Financial Performance Management é crucial para garantir que a TI não apenas entregue valor, mas também seja capaz de medir e otimizar seu desempenho financeiro em apoio aos objetivos de negócio da organização.
A capability IT Financial Performance Management, inserida na macro capability IT Finance e na camada IT Transformation, é vital para a avaliação e gestão do desempenho financeiro na área de TI.
Esta capability abrange a análise de métricas financeiras chave, como retorno sobre investimento (ROI) e custo total de propriedade (TCO), essenciais para avaliar a eficiência financeira das iniciativas de TI e crucial para o entendimento do valor gerado pela TI e para orientar decisões financeiras estratégicas alinhadas aos objetivos de negócio da organização.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em conclusão, a capability IT Financial Performance Management é crucial para a gestão financeira na área de TI, alinhando-se com vários frameworks, especialmente aqueles com um foco em governança e gestão financeira.
A análise de métricas financeiras e a eficiência no uso de recursos são fundamentais para assegurar que os investimentos em TI sejam realizados de forma estratégica, maximizando o retorno e apoiando os objetivos globais da organização.
Develop Financial Performance Plans
Desenvolver planos detalhados para a gestão do desempenho financeiro de TI é essencial para garantir que todos os recursos financeiros sejam utilizados de forma eficiente e alinhados com os objetivos estratégicos da organização.
Este processo envolve a análise das necessidades financeiras, a identificação de fontes de financiamento e a elaboração de um plano abrangente que considere tanto os custos operacionais quanto os investimentos em inovação.
Além disso, é necessário prever cenários econômicos e estabelecer metas financeiras claras e mensuráveis.
O plano deve incluir estratégias para a otimização de custos e maximização do retorno sobre investimento (ROI).
A criação desses planos requer a colaboração de várias áreas de TI e negócios para assegurar que todas as perspectivas sejam consideradas e que o plano seja realista e viável.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Financial Data | Coletar dados financeiros históricos e atuais para a análise. | Dados financeiros, relatórios de despesas | Dados financeiros coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Identify Financial Goals | Identificar os objetivos financeiros alinhados aos objetivos estratégicos da organização. | Objetivos estratégicos, feedback de stakeholders | Objetivos financeiros identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Financial Strategies | Desenvolver estratégias para alcançar os objetivos financeiros identificados. | Objetivos financeiros, dados financeiros | Estratégias financeiras desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Create Financial Plan Document | Criar o documento do plano financeiro detalhado, incluindo todas as estratégias e metas. | Estratégias financeiras, objetivos financeiros | Documento do plano financeiro | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Review and Approve Financial Plan | Revisar e aprovar o plano financeiro final com todas as partes interessadas. | Documento do plano financeiro | Plano financeiro aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Financial Metrics
Identificar as métricas de desempenho financeiro para TI é uma etapa crucial para monitorar e avaliar a eficácia das iniciativas financeiras da área.
Este processo envolve a seleção de indicadores-chave de desempenho (KPIs) que refletem os objetivos financeiros e estratégicos da organização.
As métricas podem incluir retorno sobre investimento (ROI), custo total de propriedade (TCO), eficiência de custos e outros indicadores relevantes.
A identificação dessas métricas requer uma análise cuidadosa das necessidades de informação de todas as partes interessadas e a consideração das melhores práticas de mercado.
Além disso, é importante garantir que as métricas sejam mensuráveis, acionáveis e alinhadas com os objetivos de longo prazo da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define KPI Criteria | Definir os critérios para a seleção dos KPIs financeiros. | Objetivos financeiros, benchmarks | Critérios de KPIs definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Identify Relevant Financial Metrics | Identificar as métricas financeiras relevantes para monitorar o desempenho de TI. | Critérios de KPIs, dados financeiros | Métricas financeiras identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Validate Metrics with Stakeholders | Validar as métricas financeiras com todas as partes interessadas. | Métricas financeiras identificadas | Métricas validadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Document Financial Metrics | Documentar as métricas financeiras selecionadas. | Métricas validadas | Documento de métricas financeiras | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Metrics | Comunicar as métricas financeiras para todas as partes interessadas. | Documento de métricas financeiras | Métricas comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement Financial Performance Solutions
Implementar as soluções de gestão do desempenho financeiro conforme planejado é essencial para garantir que as estratégias e planos financeiros sejam executados de maneira eficaz.
Este processo envolve a alocação de recursos financeiros, a implementação de ferramentas e sistemas de monitoramento financeiro e a execução das ações planejadas para otimizar o desempenho financeiro.
A coordenação entre diferentes áreas de TI e negócios é crucial para assegurar que todas as atividades estejam alinhadas e que os objetivos financeiros sejam alcançados.
A comunicação constante e a adaptação às mudanças nas condições econômicas e nas prioridades organizacionais são fundamentais para o sucesso deste processo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Allocate Financial Resources | Alocar recursos financeiros conforme o plano aprovado. | Plano financeiro aprovado | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Implement Financial Tools | Implementar ferramentas e sistemas de monitoramento financeiro. | Ferramentas financeiras, recursos | Ferramentas implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Execute Financial Strategies | Executar as estratégias financeiras conforme planejado. | Estratégias financeiras, recursos | Estratégias executadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Monitor Financial Activities | Monitorar continuamente as atividades financeiras. | Dados financeiros, ferramentas de monitoramento | Atividades monitoradas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Report Financial Status | Relatar o status financeiro para as partes interessadas. | Dados financeiros, relatórios de monitoramento | Status financeiro relatado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
Monitor Financial Performance
Monitorar continuamente o desempenho financeiro de TI é crucial para assegurar que os gastos e investimentos estejam alinhados com o orçamento e as metas estratégicas da organização.
Este processo envolve a coleta e análise de dados financeiros, a comparação dos resultados com os KPIs estabelecidos e a identificação de desvios e áreas de melhoria.
A transparência no monitoramento permite a tomada de decisões informadas e a implementação de ações corretivas quando necessário.
Relatórios regulares e detalhados devem ser preparados para comunicar o desempenho financeiro às partes interessadas, garantindo que todos estejam cientes da situação atual e das medidas tomadas para otimizar o desempenho financeiro.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Monitoring Criteria | Definir os critérios de monitoramento baseados nos KPIs financeiros. | KPIs financeiros, dados históricos | Critérios de monitoramento definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Collect Financial Data | Coletar dados financeiros contínuos para análise. | Ferramentas de monitoramento, relatórios financeiros | Dados financeiros coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Analyze Financial Performance | Analisar os dados coletados em relação aos KPIs estabelecidos. | Dados financeiros coletados, KPIs | Análise de desempenho financeiro | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Identify Performance Gaps | Identificar discrepâncias e falhas no desempenho financeiro. | Análise de desempenho, relatórios de incidentes | Gaps de desempenho identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Report Financial Performance | Preparar e apresentar relatórios de desempenho financeiro para as partes interessadas. | Análise de desempenho financeiro, dados coletados | Relatórios de desempenho financeiro | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Financial Performance Processes
Revisar e otimizar continuamente os processos de gestão do desempenho financeiro com base nos resultados obtidos é essencial para assegurar que a TI esteja operando de maneira eficiente e eficaz.
Este processo envolve a análise dos dados de desempenho financeiro, a identificação de oportunidades de melhoria e a implementação de ajustes nos processos e sistemas de gestão financeira.
A revisão deve considerar as melhores práticas do mercado e as lições aprendidas de ciclos anteriores.
A comunicação das melhorias implementadas é fundamental para garantir a adesão e o entendimento por parte de todas as partes interessadas, promovendo uma cultura de aprimoramento contínuo e eficiência financeira.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Financial Performance | Avaliar os resultados do desempenho financeiro de TI com base nos KPIs. | Relatórios de desempenho, KPIs | Avaliação de desempenho financeiro | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de gestão financeira. | Avaliação de desempenho financeiro | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de gestão financeira. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de gestão financeira para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
A IT Budget Management, integrada na macro capability IT Finance e parte da camada IT Transformation do CIO Codex Capability Framework, é fundamental para assegurar que a área de Tecnologia da Informação opere de forma financeiramente sustentável, maximizando os recursos disponíveis e investindo estrategicamente para impulsionar o sucesso organizacional.
Esta capability requer uma combinação de precisão, responsabilidade e visão estratégica para gerenciar efetivamente os recursos financeiros de TI.
Essa capability fundamenta-se em conceitos como Orçamento de TI, Alocação Eficiente de Recursos, Elaboração de Orçamentos Detalhados, Acompanhamento Financeiro e Responsabilidade Financeira.
O Orçamento de TI envolve o planejamento e a alocação de recursos financeiros para atividades de TI, considerando as metas e objetivos organizacionais.
A Alocação Eficiente de Recursos é a habilidade de distribuir financeiramente os recursos de maneira estratégica, priorizando iniciativas que agreguem valor à organização.
A Elaboração de Orçamentos Detalhados consiste na criação de orçamentos que detalham minuciosamente os custos e despesas associados a projetos e operações de TI.
O Acompanhamento Financeiro refere-se à prática de monitorar os gastos de TI em relação ao orçamento planejado, identificando desvios e implementando ações corretivas quando necessário.
Por fim, a Responsabilidade Financeira assegura a atribuição clara de responsabilidades pela gestão do orçamento de TI.
As características distintivas da IT Budget Management incluem Alinhamento Estratégico, Tomada de Decisões Embasadas, Eficiência de Custos, Gestão de Riscos Financeiros e Transparência Financeira.
O Alinhamento Estratégico garante que os recursos financeiros de TI estejam em sintonia com os objetivos estratégicos da organização.
A Tomada de Decisões Embasadas fornece informações atualizadas e precisas sobre o desempenho financeiro de TI, fundamentais para decisões baseadas em dados.
A Eficiência de Custos promove operações econômicas, evitando desperdícios e maximizando a utilização de recursos.
A Gestão de Riscos Financeiros foca na identificação e mitigação de riscos financeiros, enquanto a Transparência Financeira comunica os detalhes do orçamento de TI de forma clara e acessível a todas as partes interessadas.
O propósito da IT Budget Management é garantir a responsabilidade financeira e a sustentabilidade da TI, alinhando a tecnologia com os objetivos da organização.
Esta capability é essencial para a elaboração de orçamentos detalhados, a alocação eficiente de recursos, o monitoramento de gastos e desempenho, além de apoiar decisões estratégicas.
O impacto da IT Budget Management se estende por várias dimensões da tecnologia. Na Infraestrutura, define a alocação de recursos para servidores, armazenamento e redes.
Na Arquitetura, influencia decisões que priorizam investimentos alinhados aos objetivos financeiros.
Nos Sistemas, afeta a priorização de projetos de desenvolvimento, assegurando que os recursos sejam direcionados para iniciativas estratégicas.
Em Cybersecurity, inclui a alocação de recursos para garantir a segurança dos ativos tecnológicos.
No Modelo Operacional, estabelece práticas de gestão que afetam como a TI opera, incluindo terceirização de serviços e contratação de pessoal.
Em suma, a IT Budget Management é um pilar fundamental na governança de TI, crucial para a sustentabilidade financeira e operacional da tecnologia nas organizações.
Esta capability não só assegura a alocação apropriada e a gestão eficiente dos recursos financeiros de TI, mas também desempenha um papel vital na habilitação de uma tomada de decisão estratégica e informada, garantindo que as iniciativas de TI se alinhem com as metas gerais da organização.
A IT Budget Management é essencial para garantir que a TI opere de maneira financeiramente sustentável, aproveitando ao máximo os recursos disponíveis e investindo de forma estratégica para impulsionar o sucesso da organização.
É uma capability que exige precisão, responsabilidade e visão estratégica para o gerenciamento eficaz dos recursos financeiros de TI.
Conceitos
Características
A IT Budget Management desempenha um papel fundamental na governança de TI, concentrando-se no planejamento, alocação e monitoramento do orçamento de Tecnologia da Informação.
Seu propósito central é garantir que a TI seja financeiramente responsável, estratégica e capaz de apoiar as metas e objetivos da organização.
Essa capability envolve a elaboração de orçamentos detalhados que refletem as necessidades e prioridades da organização, a alocação eficiente de recursos e o acompanhamento contínuo dos gastos em relação ao orçamento.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Budget Management são os seguintes:
Impacto na Tecnologia
A IT Budget Management influencia diversas dimensões da tecnologia:
A capability de IT Budget Management, inserida na macro capability de IT Finance e na camada de IT Transformation, desempenha um papel fundamental na gestão financeira da Tecnologia da Informação.
Esta capability é essencial para garantir que a TI opere de maneira financeiramente sustentável, aproveitando eficazmente os recursos disponíveis e investindo estrategicamente para impulsionar o sucesso da organização.
A seguir, um roadmap de implementação da IT Budget Management, detalhando as principais etapas e considerações críticas para o seu sucesso:
A IT Budget Management desempenha um papel central na governança de TI, assegurando que a TI seja financeiramente responsável, estratégica e capaz de apoiar as metas e objetivos da organização.
Ao seguir este roadmap de implementação, as organizações podem fortalecer sua gestão financeira de TI, maximizando o valor dos recursos disponíveis e impulsionando o sucesso por meio de investimentos estratégicos.
A IT Budget Management, inserida na macro capability IT Finance e na camada IT Transformation, desempenha um papel crítico na governança de TI, focando na alocação eficiente e estratégica dos recursos financeiros da tecnologia.
Para manter a TI financeiramente sustentável e estrategicamente alinhada, é essencial adotar as melhores práticas de mercado.
A seguir, as principais diretrizes consideradas como melhores práticas neste contexto:
A implementação dessas melhores práticas de mercado na IT Budget Management é essencial para garantir que a TI opere de forma financeiramente responsável, estratégica e eficiente.
Elas fornecem um guia sólido para a gestão financeira bem-sucedida em um cenário de transformação digital e constantes mudanças no mercado de tecnologia.
A IT Budget Management desempenha um papel crítico na governança de TI, sendo parte integrante da macro capability IT Finance e da camada IT Transformation.
Esta capability é vital para garantir que a TI opere de maneira financeiramente sustentável, aproveitando ao máximo os recursos disponíveis e investindo estrategicamente para impulsionar o sucesso da organização.
No entanto, ao adotar e integrar a IT Budget Management em seus processos de negócios e operações de TI, as organizações enfrentam desafios significativos, alinhados com as melhores práticas de mercado.
Abaixo, destacam-se os principais desafios atuais enfrentados pelas organizações no contexto do CIO Codex Capability Framework:
Enfrentar esses desafios é fundamental para que a IT Budget Management cumpra seu propósito de manter a TI financeiramente responsável, estratégica e capaz de apoiar as metas da organização.
A capacidade de adaptar-se às mudanças no ambiente de negócios, alocar recursos de forma eficiente e garantir a transparência financeira são cruciais para o sucesso continuado da TI e da organização como um todo.
A gestão eficaz do orçamento de TI não se limita a apenas equilibrar as contas, mas também a garantir que a TI esteja alinhada com os objetivos estratégicos da organização.
Isso requer uma abordagem cuidadosa e estratégica para o planejamento, alocação e monitoramento dos recursos financeiros de TI.
A IT Budget Management é um guia orientador nesse processo, permitindo que a organização tome decisões informadas e baseadas em dados sólidos, promovendo a eficiência e a inovação contínuas na TI.
A IT Budget Management desempenha um papel fundamental na governança financeira da TI, assegurando que os recursos financeiros sejam alocados de forma estratégica e eficiente para impulsionar o sucesso organizacional.
No contexto em constante evolução da tecnologia e negócios, é crucial identificar as tendências que moldarão o futuro dessa capability.
As expectativas do mercado apontam para as seguintes tendências:
Essas tendências refletem a necessidade de adaptação contínua da IT Budget Management para atender às demandas de um ambiente de negócios em constante transformação.
A habilidade de abraçar essas tendências e adotar práticas inovadoras será crucial para manter a TI financeiramente responsável e estrategicamente alinhada com os objetivos da organização.
A capability IT Budget Management desempenha um papel essencial na governança de TI, concentrando-se no planejamento, alocação e monitoramento do orçamento de Tecnologia da Informação.
Para avaliar seu desempenho eficazmente, é fundamental acompanhar indicadores-chave de desempenho (KPIs) relevantes.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são essenciais para avaliar o desempenho da IT Budget Management, assegurando que ela cumpra seu propósito de garantir a operação financeiramente sustentável da TI e promover transparência e eficiência na alocação de recursos relacionados à tecnologia.
Eles contribuem para o alinhamento estratégico da TI com os objetivos da organização e apoiam a tomada de decisões informadas.
A capability de IT Budget Management desempenha um papel fundamental no planejamento, alocação e monitoramento do orçamento de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Elaboração de Orçamentos Detalhados
Objetivo: Desenvolver orçamentos de TI detalhados que reflitam as necessidades e prioridades da organização.
Alocação Eficiente de Recursos
Objetivo: Alocar recursos de forma eficiente para atender às demandas de TI.
Acompanhamento Contínuo dos Gastos
Objetivo: Monitorar continuamente os gastos em relação ao orçamento de TI.
Controle Financeiro
Objetivo: Manter o controle financeiro dos gastos de TI e garantir que os investimentos sejam estratégicos e responsáveis.
Responsabilidade Financeira
Objetivo: Garantir que os investimentos em TI sejam responsáveis e alinhados com os objetivos organizacionais.
Esses OKRs são essenciais para a capability de IT Budget Management, pois garantem que o orçamento de TI seja elaborado de forma detalhada, alocado eficientemente, acompanhado de perto e controlado financeiramente.
Isso assegura que os investimentos em TI sejam estratégicos e responsáveis, alinhados com os objetivos da organização e com a visão de manter o controle financeiro dos gastos em TI.
A capability IT Budget Management, inserida na macro capability IT Finance e na camada IT Transformation, desempenha um papel crítico no planejamento, alocação e monitoramento do orçamento de TI.
Esta capability envolve a elaboração de orçamentos detalhados que refletem as necessidades e prioridades da organização, a alocação eficiente de recursos e o acompanhamento contínuo dos gastos em relação ao orçamento.
A avaliação de maturidade nesta área é fundamental para manter o controle financeiro e garantir que os investimentos em TI sejam estratégicos e responsáveis.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Budget Management é fundamental para garantir que a TI esteja alinhada com as prioridades da organização, gerenciando seus recursos de forma eficaz e responsável, e contribuindo para o sucesso estratégico da empresa.
A capability IT Budget Management, parte da macro capability IT Finance e da camada IT Transformation, é essencial no planejamento, alocação e monitoramento do orçamento de TI.
Esta capability é fundamental para a criação de orçamentos detalhados, a alocação eficiente de recursos e o monitoramento contínuo dos gastos, garantindo que os investimentos em TI sejam estratégicos e responsáveis.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em resumo, IT Budget Management é uma capability que desempenha um papel crítico na gestão financeira de TI. Ela se alinha em diferentes graus com vários frameworks de mercado, sendo mais proeminente em frameworks focados em governança e gestão financeira.
Esta capability é crucial para assegurar que o orçamento de TI seja gerenciado de forma eficaz, alinhando os gastos de TI com as metas e objetivos estratégicos da organização.
Develop Budget Plans
Desenvolver planos detalhados para a gestão do orçamento de TI é uma tarefa fundamental que visa garantir que todos os recursos financeiros sejam alocados de maneira eficiente e estratégica.
Este processo envolve a coleta de informações detalhadas sobre as necessidades de TI, incluindo projetos, manutenção de sistemas existentes, atualizações de infraestrutura e iniciativas de inovação.
Com base nessas informações, são criados planos orçamentários que consideram tanto os custos fixos quanto variáveis, além de prever contingências para eventos imprevistos.
A elaboração desses planos deve ser alinhada com os objetivos estratégicos da organização, garantindo que os investimentos em TI suportem e impulsionem as metas de negócio.
Além disso, é crucial estabelecer mecanismos de governança para monitorar e controlar a execução do orçamento, assegurando a transparência e a prestação de contas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Budget Information | Coletar informações sobre as necessidades de TI, incluindo projetos e manutenção. | Requisitos de projetos, dados históricos de gastos | Informações orçamentárias coletadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Budget Categories | Definir as categorias orçamentárias que serão utilizadas para alocação de recursos. | Informações orçamentárias coletadas | Categorias orçamentárias definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Budget Estimates | Desenvolver estimativas orçamentárias detalhadas para cada categoria definida. | Categorias orçamentárias, dados históricos | Estimativas orçamentárias desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Create Budget Plan Document | Criar o documento do plano orçamentário detalhado, incluindo todas as estimativas. | Estimativas orçamentárias | Documento do plano orçamentário | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Review and Approve Budget Plan | Revisar e aprovar o plano orçamentário final com todas as partes interessadas. | Documento do plano orçamentário | Plano orçamentário aprovado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Budget Requirements
Identificar os requisitos orçamentários para TI é um passo crucial que assegura que todos os aspectos das operações e iniciativas tecnológicas sejam considerados e financiados de maneira adequada.
Este processo envolve a análise detalhada das necessidades de todas as áreas de TI, incluindo projetos futuros, manutenção de sistemas existentes, atualizações de infraestrutura e inovação.
Além disso, é essencial considerar as tendências de mercado e as melhores práticas para garantir que o orçamento reflita as realidades econômicas e as prioridades estratégicas da organização.
A documentação dos requisitos orçamentários deve ser precisa e completa, facilitando a elaboração de um orçamento que suporte eficazmente os objetivos de TI e da organização como um todo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Needs Assessment | Realizar avaliação das necessidades de todas as áreas de TI. | Feedback de stakeholders, dados históricos | Avaliação de necessidades realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Collect Requirement Data | Coletar dados detalhados dos requisitos orçamentários para projetos e operações. | Avaliação de necessidades | Dados de requisitos coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Analyze Financial Trends | Analisar as tendências financeiras e de mercado que podem impactar o orçamento. | Dados de requisitos, análise de mercado | Análise de tendências realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Document Budget Requirements | Documentar os requisitos orçamentários detalhadamente. | Análise de tendências, dados de requisitos | Requisitos orçamentários documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Validate Requirements with Stakeholders | Validar os requisitos orçamentários com todas as partes interessadas. | Requisitos documentados | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Execute Budget Management Activities
Executar as atividades de gestão orçamentária conforme planejado é essencial para garantir que os recursos financeiros sejam utilizados de maneira eficiente e estratégica.
Este processo envolve a implementação dos planos orçamentários desenvolvidos, assegurando que todos os gastos sejam monitorados e controlados em conformidade com o orçamento aprovado.
Inclui a alocação de recursos para projetos específicos, a supervisão contínua das despesas e a realização de ajustes conforme necessário para lidar com mudanças nas prioridades ou nas condições econômicas.
A comunicação constante com todas as partes interessadas é crucial para assegurar a transparência e a responsabilidade financeira.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Allocate Resources | Alocar recursos financeiros conforme o orçamento aprovado. | Plano orçamentário aprovado | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Monitor Expenditures | Monitorar continuamente as despesas em relação ao orçamento. | Dados financeiros, plano orçamentário | Relatórios de monitoramento | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Adjust Allocations | Realizar ajustes nas alocações conforme necessário para atender às mudanças. | Relatórios de monitoramento | Alocações ajustadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Communicate Financial Status | Comunicar o status financeiro e quaisquer ajustes para as partes interessadas. | Relatórios de monitoramento, ajustes | Status financeiro comunicado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Review Budget Performance | Revisar periodicamente o desempenho orçamentário e fazer recomendações. | Status financeiro, feedback de stakeholders | Relatório de desempenho orçamentário | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
Monitor Budget Performance
Monitorar continuamente o desempenho orçamentário de TI é crucial para garantir que os gastos estejam alinhados com o orçamento aprovado e para identificar rapidamente quaisquer desvios.
Este processo envolve a coleta e análise de dados financeiros, a comparação dos gastos reais com as previsões orçamentárias e a identificação de áreas que necessitam de ajustes.
A utilização de indicadores-chave de desempenho (KPIs) permite uma avaliação objetiva e mensurável do desempenho financeiro, facilitando a tomada de decisões informadas.
A comunicação dos resultados do monitoramento para as partes interessadas é essencial para assegurar a transparência e o alinhamento com os objetivos estratégicos da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Budget KPIs | Definir indicadores-chave de desempenho para monitorar a gestão orçamentária. | Objetivos financeiros, benchmarks | KPIs definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Collect Budget Data | Coletar dados de desempenho relacionados ao orçamento. | Ferramentas de monitoramento, relatórios financeiros | Dados orçamentários coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Analyze Budget Performance | Analisar os dados coletados para avaliar a eficácia da gestão orçamentária. | Dados orçamentários coletados | Análise de desempenho orçamentário | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Identify Budget Discrepancies | Identificar possíveis discrepâncias e falhas no orçamento. | Análise de desempenho, relatórios de incidentes | Discrepâncias identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Report Budget Performance | Relatar o desempenho orçamentário para as partes interessadas. | Análise de desempenho orçamentário | Relatório de desempenho orçamentário | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Budget Processes
Revisar e otimizar continuamente os processos de gestão orçamentária com base nos resultados obtidos é essencial para assegurar a eficiência e a precisão das transações financeiras de TI.
Este processo envolve a análise dos dados de desempenho, a identificação de oportunidades de melhoria e a implementação de ajustes necessários nos sistemas e processos de gestão orçamentária.
A revisão deve considerar as melhores práticas do mercado e as lições aprendidas de ciclos anteriores para garantir que os processos estejam atualizados e eficazes.
A comunicação das melhorias implementadas é crucial para garantir a adesão e o entendimento por parte de todas as partes interessadas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Budget Performance | Avaliar os resultados da gestão orçamentária com base em KPIs. | Relatórios de desempenho, KPIs | Relatório de avaliação orçamentária | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de gestão orçamentária. | Relatório de avaliação orçamentária | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de gestão orçamentária. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de gestão orçamentária para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
A macro capability IT Finance, integrada na camada IT Transformation, é essencial para o gerenciamento financeiro eficiente da função de TI dentro de uma organização.
Esta macro capability engloba a estruturação, planejamento e controle das finanças de TI, assegurando que os recursos sejam utilizados de maneira eficaz e alinhados com os objetivos estratégicos do negócio.
O foco principal da IT Finance é o gerenciamento do orçamento de TI, que inclui a elaboração de orçamentos detalhados, o monitoramento dos gastos e a garantia de que os investimentos em TI gerem o máximo retorno sobre o investimento.
Essa gestão orçamentária é crucial para equilibrar as necessidades operacionais e estratégicas de TI com as limitações financeiras da organização.
Além do gerenciamento do orçamento, a IT Finance também abrange a gestão de cobrança e faturamento dos serviços de TI.
Isso envolve definir modelos de cobrança que reflitam o uso real dos serviços por diferentes departamentos ou unidades de negócio, promovendo transparência e responsabilidade no uso dos recursos de TI.
Outro aspecto importante é o gerenciamento do desempenho financeiro de TI.
Isso inclui a análise de indicadores financeiros, como custo total de propriedade (TCO) e retorno sobre investimento (ROI), para avaliar a eficiência financeira das operações e projetos de TI.
Essa análise ajuda a identificar oportunidades de otimização de custos e a melhorar a tomada de decisões financeiras estratégicas.
Em resumo, a IT Finance é fundamental para assegurar que as funções de TI operem dentro de um quadro financeiro sustentável e contribuam para a saúde financeira geral da organização.
Esta macro capability representa uma abordagem integrada e estratégica para a gestão financeira de TI, crucial para o sucesso e a eficiência das operações de TI em um ambiente de negócios cada vez mais orientado por tecnologia.
Essa macro capability apresenta como conteúdo complementar o detalhamento de cada uma de suas capabilities conforme abaixo, cada qual explorada em um item específico do CIO Codex Framework IT Reference Model:
A Business Charging & Billing Management, situada na macro capability IT Finance e integrante da camada IT Transformation no CIO Codex Capability Framework, assume um papel crucial na viabilização financeira dos serviços de TI.
Esta capability permite à organização monitorar meticulosamente os custos e receitas relacionados à tecnologia, estabelecendo uma ponte essencial entre a eficiência financeira e a transparência operacional.
Esta capability fundamenta-se em conceitos como Modelos de Precificação, Sistemas de Cobrança, Transparência Financeira, Governança Financeira e Avaliação de Valor.
Os Modelos de Precificação englobam estratégias e métodos para estabelecer preços para os serviços de TI, considerando custos, valor percebido pelo cliente e práticas de mercado.
Os Sistemas de Cobrança referem-se à implementação de sistemas que automatizam o processo de cobrança, proporcionando um acompanhamento preciso das transações financeiras.
A Transparência Financeira garante a clareza dos custos e despesas de TI, promovendo um entendimento e aceitação entre os clientes internos.
A Governança Financeira estabelece diretrizes para a gestão financeira, enquanto a Avaliação de Valor se concentra na análise contínua do retorno sobre o investimento dos serviços de TI.
Características chave desta capability incluem Alinhamento Estratégico, Eficiência Financeira, Auditoria e Controle, Atendimento ao Cliente Interno e Inovação Financeira.
O Alinhamento Estratégico assegura que os modelos de cobrança estejam em consonância com os objetivos estratégicos da organização.
A Eficiência Financeira busca otimizar os recursos financeiros da TI, enquanto a Auditoria e Controle garantem a conformidade com as políticas financeiras.
O Atendimento ao Cliente Interno foca no suporte eficaz às necessidades financeiras dos departamentos internos, e a Inovação Financeira explora novas tecnologias e abordagens para melhorar os processos de cobrança e faturamento.
O propósito da Business Charging & Billing Management é garantir a operação financeira sustentável da TI, proporcionando serviços de alta qualidade de forma justa e transparente.
Seus objetivos englobam a definição de modelos de precificação adequados, a implementação de sistemas eficazes de cobrança, a garantia de transparência nos custos de TI, a contribuição para a sustentabilidade financeira e o monitoramento e reporte de custos.
Esta capability impacta significativamente várias dimensões da tecnologia, incluindo a Infraestrutura, a Arquitetura, os Sistemas, a Cybersecurity e o Modelo Operacional.
Na Infraestrutura, influencia decisões relacionadas à alocação de recursos.
Na Arquitetura, pode favorecer abordagens que minimizem custos ou permitam uma cobrança precisa.
Nos Sistemas, requer integração com sistemas de cobrança.
Em Cybersecurity, ajuda na otimização de investimentos em segurança.
No Modelo Operacional, define processos que impactam a interação da TI com departamentos internos e clientes.
Em resumo, a Business Charging & Billing Management é uma capability fundamental na governança de TI, atuando como um pilar para a sustentabilidade financeira da tecnologia dentro das organizações.
Ela não apenas assegura a correta alocação e cobrança dos custos de TI, mas também promove uma maior compreensão e aceitação desses custos entre os clientes internos, fortalecendo a relação entre a TI e outras áreas da empresa.
A implementação eficaz desta capability é, portanto, vital para o sucesso financeiro e operacional dos serviços de TI.
A Business Charging & Billing Management desempenha um papel crucial na viabilização financeira da TI, permitindo que a organização acompanhe de perto seus custos e receitas relacionados à tecnologia.
Além disso, sua transparência financeira promove a confiança e a colaboração entre a TI e os demais departamentos da empresa, garantindo que os recursos financeiros sejam alocados de forma eficiente e estratégica.
Conceitos
Características
A Business Charging & Billing Management desempenha um papel crucial na governança de TI, concentrando-se na gestão eficiente dos processos de cobrança e faturamento relacionados aos serviços de Tecnologia da Informação.
Seu propósito central é assegurar que a TI opere de forma financeiramente sustentável, alinhada com as práticas de mercado e capaz de prover serviços de alta qualidade de maneira transparente e justa.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da Business Charging & Billing Management são:
Impacto na Tecnologia
A Business Charging & Billing Management influencia diversas dimensões da tecnologia:
A capability de Business Charging & Billing Management, inserida na macro capability de IT Finance e na camada de IT Transformation, desempenha um papel crucial na gestão financeira da TI, permitindo o acompanhamento eficiente dos custos e receitas relacionados à tecnologia.
Essa capability promove a transparência financeira, otimiza a alocação de recursos e contribui para a sustentabilidade financeira da TI.
Neste contexto, o roadmap de implementação da Business Charging & Billing Management, fornecendo orientações sobre como planejar e executar sua adoção, incluindo fatores críticos de sucesso e etapas essenciais:
A implementação eficiente da Business Charging & Billing Management é essencial para garantir que a TI opere de forma financeiramente sustentável, alinhada com as melhores práticas do mercado e capaz de prover serviços de alta qualidade.
Ao seguir este roadmap, as organizações podem otimizar seus processos financeiros relacionados à tecnologia, promovendo a transparência e eficiência na gestão de custos e receitas de TI.
A Business Charging & Billing Management, no âmbito do CIO Codex Capability Framework, desempenha um papel crucial na gestão financeira da TI, permitindo o acompanhamento detalhado dos custos e receitas relacionados à tecnologia.
As melhores práticas de mercado nesta área são essenciais para garantir a eficiência e transparência financeira.
A seguir, as principais melhores práticas de mercado:
A implementação dessas melhores práticas de mercado na capability de Business Charging & Billing Management é fundamental para garantir a saúde financeira da TI, alocar recursos de maneira eficiente e promover a colaboração e confiança entre a TI e os demais departamentos da organização.
Elas são um guia valioso para a gestão financeira bem-sucedida no contexto da transformação digital e da constante evolução do mercado de tecnologia.
A Business Charging & Billing Management é uma capability crítica dentro da macro capability IT Finance e da camada IT Transformation.
Ela desempenha um papel essencial na governança financeira da TI, garantindo que os custos e receitas relacionados à tecnologia sejam adequadamente monitorados e gerenciados.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais, alinhados às melhores práticas de mercado.
Abaixo, listam-se os principais desafios enfrentados pelas organizações no contexto do CIO Codex Capability Framework:
Enfrentar esses desafios é essencial para garantir que a Business Charging & Billing Management cumpra seu propósito de manter a TI financeiramente sustentável, transparente e alinhada com as práticas de mercado.
Isso não apenas ajuda a controlar os custos, mas também promove a confiança e a colaboração entre a TI e outros departamentos da organização, garantindo uma alocação eficiente e estratégica de recursos financeiros.
A integração eficaz com a infraestrutura de TI e a conformidade com regulamentações financeiras são áreas críticas a serem abordadas.
Além disso, a avaliação contínua do valor entregue pelos serviços de TI e a adaptação dos modelos de precificação são fundamentais para garantir a competitividade e a eficiência financeira.
Em última análise, a Business Charging & Billing Management desempenha um papel vital na governança financeira da TI, contribuindo para a tomada de decisões informadas e o sucesso financeiro da organização.
A Business Charging & Billing Management desempenha um papel crucial na governança financeira da TI, garantindo que os recursos financeiros sejam alocados de forma eficiente e estratégica.
Para entender como essa capability pode evoluir no futuro e se adaptar às demandas em constante transformação, é fundamental considerar as tendências emergentes e as expectativas do mercado.
Abaixo, as principais tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a necessidade contínua de adaptação e evolução da Business Charging & Billing Management à medida que o ambiente de negócios e a tecnologia se transformam.
A capacidade de acompanhar essas tendências e implementar inovações relevantes será fundamental para garantir a eficácia financeira da TI e promover uma colaboração eficaz entre a TI e os demais departamentos da organização.
A capability Business Charging & Billing Management desempenha um papel crucial na viabilização financeira da TI, garantindo transparência financeira e eficiência na alocação de recursos relacionados à tecnologia.
Para avaliar adequadamente o desempenho desta capability, é fundamental acompanhar indicadores-chave de desempenho (KPIs) relevantes que demonstrem a capacidade de definir modelos de precificação, implementar sistemas de cobrança eficazes e manter a sustentabilidade financeira da TI.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são essenciais para avaliar o desempenho da Business Charging & Billing Management, garantindo que ela cumpra seu propósito de assegurar a operação financeiramente sustentável da TI e promover transparência e eficiência na alocação de recursos relacionados à tecnologia.
Eles contribuem para a confiança e colaboração entre a TI e outros departamentos da organização, promovendo uma gestão financeira estratégica.
A capability de Business Charging & Billing Management desempenha um papel fundamental na gestão eficiente dos processos de cobrança e faturamento relacionados aos serviços de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Definição de Modelos de Precificação
Objetivo: Estabelecer modelos de precificação claros e alinhados com os custos dos serviços de TI.
Implementação de Sistemas de Cobrança
Objetivo: Implementar sistemas de cobrança eficazes que automatizem o processo de faturamento.
Cobrança Justa e Transparente
Objetivo: Assegurar que os custos dos serviços de TI sejam cobrados de forma justa e transparente aos departamentos ou clientes internos.
Eficiência Operacional
Objetivo: Melhorar a eficiência operacional dos processos de cobrança e faturamento.
Avaliação de Rentabilidade
Objetivo: Avaliar a rentabilidade dos serviços de TI e identificar oportunidades de otimização.
Esses OKRs são essenciais para a capability de Business Charging & Billing Management, pois garantem que os custos dos serviços de TI sejam cobrados de forma justa e transparente, ao mesmo tempo em que buscam otimizar a rentabilidade e a eficiência operacional dos processos de cobrança e faturamento.
Além disso, a definição de modelos de precificação e a implementação de sistemas de cobrança eficazes são cruciais para garantir que a TI opere de forma financeiramente sustentável e alinhada com as práticas de mercado.
A capability Business Charging & Billing Management, inserida na macro capability IT Finance e na camada IT Transformation, é de extrema importância para a gestão eficiente dos processos de cobrança e faturamento relacionados aos serviços de TI.
Esta capability engloba a definição de modelos de precificação, a implementação de sistemas de cobrança e a garantia de que os custos dos serviços de TI sejam cobrados de forma justa e transparente aos departamentos ou clientes internos.
A avaliação de maturidade nesta área é essencial para garantir que a TI opere de forma financeiramente sustentável e alinhada com as práticas de mercado.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability Business Charging & Billing Management é essencial para garantir que a TI seja capaz de precificar, cobrar e gerenciar os custos dos serviços de forma eficaz, promovendo a sustentabilidade financeira e o alinhamento com as práticas de mercado.
A capability Business Charging & Billing Management, integrante da macro capability IT Finance e da camada IT Transformation, é vital para a gestão eficiente dos processos de cobrança e faturamento em serviços de TI.
Esta capability abrange desde a definição de modelos de precificação até a implementação de sistemas de cobrança, assegurando que os custos dos serviços de TI sejam cobrados de maneira justa e transparente.
Sua relevância se estende à garantia de sustentabilidade financeira da TI e ao alinhamento com as práticas de mercado.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em resumo, a capability Business Charging & Billing Management desempenha um papel estratégico na garantia de operações financeiras eficientes e transparentes dentro da área de TI.
Seu alinhamento com diversos frameworks de mercado varia, sendo mais significativo com aqueles que incluem aspectos de gestão financeira e operacional em suas diretrizes.
Esta capability é crucial para o funcionamento financeiro sustentável da TI, assegurando que as práticas de cobrança e faturamento estejam em conformidade com as expectativas internas e de mercado.
Develop Charging and Billing Plans
Desenvolver planos detalhados para a gestão de cobrança e faturamento de TI é essencial para assegurar a alocação adequada de custos e a viabilidade financeira dos serviços tecnológicos oferecidos pela organização.
Este processo envolve a criação de estratégias de precificação que considerem o consumo de recursos, o valor percebido pelos clientes internos e as práticas de mercado.
Além disso, é necessário definir as políticas e diretrizes para a governança financeira, garantindo a transparência e a eficiência na cobrança dos serviços.
Os planos devem ser detalhados, especificando os procedimentos para a implementação e o monitoramento contínuo do desempenho financeiro, assegurando a sustentabilidade das operações de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Current Financial Practices | Avaliar as práticas financeiras atuais relacionadas à cobrança e faturamento. | Relatórios financeiros, políticas existentes | Relatório de avaliação financeira | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Pricing Models | Definir os modelos de precificação baseados em consumo e valor percebido. | Análise de mercado, feedback de clientes | Modelos de precificação definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Billing Policies | Desenvolver políticas de cobrança que assegurem a governança financeira. | Modelos de precificação, diretrizes internas | Políticas de cobrança desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Create Implementation Plan | Criar um plano de implementação detalhado para os sistemas de cobrança e faturamento. | Políticas de cobrança, feedback de stakeholders | Plano de implementação criado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Plans | Comunicar os planos de cobrança e faturamento para todas as partes interessadas. | Plano de implementação, políticas de cobrança | Planos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Charging and Billing Requirements
Identificar os requisitos de cobrança e faturamento para TI é um processo crítico que assegura que todas as necessidades e expectativas dos stakeholders sejam consideradas.
Este processo envolve a coleta de requisitos detalhados através de entrevistas, workshops e análise de documentos existentes.
A identificação precisa dos requisitos permite a definição de critérios claros para a implementação de sistemas e processos de cobrança e faturamento.
Além disso, garante que as soluções adotadas sejam eficazes, eficientes e alinhadas com as práticas de mercado e as necessidades específicas da organização.
A documentação e a validação dos requisitos com todas as partes interessadas são etapas fundamentais para o sucesso deste processo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Stakeholder Interviews | Conduzir entrevistas com stakeholders para entender as necessidades de cobrança. | Feedback de stakeholders, documentos existentes | Relatório de entrevistas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Gather Billing Requirements | Coletar requisitos de faturamento através de workshops e análise de documentos. | Feedback de stakeholders, políticas existentes | Requisitos de faturamento coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Analyze Requirements | Analisar os requisitos coletados para identificar necessidades específicas. | Requisitos coletados, análise de mercado | Análise de requisitos realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Document Requirements | Documentar os requisitos de cobrança e faturamento detalhadamente. | Análise de requisitos | Requisitos documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Validate Requirements | Validar os requisitos com todas as partes interessadas para garantir a precisão. | Requisitos documentados | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
Implement Charging and Billing Solutions
Implementar as soluções de gestão de cobrança e faturamento conforme planejado é essencial para garantir a precisão e a eficiência no controle financeiro dos serviços de TI.
Este processo envolve a configuração e integração dos sistemas de cobrança, assegurando que eles atendam aos requisitos identificados e sejam compatíveis com a infraestrutura existente.
Além disso, a implementação deve incluir testes rigorosos para garantir a funcionalidade correta e a detecção de possíveis falhas antes do lançamento.
A capacitação dos usuários e a documentação completa são fundamentais para assegurar que todos os envolvidos estejam preparados para utilizar as novas soluções de maneira eficaz.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Configure Billing Systems | Configurar os sistemas de cobrança conforme os requisitos definidos. | Requisitos validados, sistemas de cobrança | Sistemas de cobrança configurados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Integrate with Existing Systems | Integrar os sistemas de cobrança com a infraestrutura de TI existente. | Sistemas de cobrança configurados, infraestrutura de TI | Sistemas integrados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: IT Governance & Transformation; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Conduct System Testing | Realizar testes rigorosos nos sistemas de cobrança para garantir funcionalidade. | Sistemas integrados, planos de teste | Testes concluídos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Cybersecurity; Executer: IT Governance & Transformation |
| 4 | Train Users | Capacitar os usuários na utilização das novas soluções de cobrança e faturamento. | Sistemas configurados, planos de treinamento | Usuários capacitados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Launch Billing Solutions | Lançar oficialmente as soluções de cobrança e faturamento para operação. | Sistemas testados, usuários capacitados | Soluções de cobrança implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Charging and Billing Performance
Monitorar continuamente o desempenho da cobrança e faturamento de TI é crucial para garantir a eficácia dos sistemas implementados e a precisão das transações financeiras.
Este processo envolve a coleta e análise de dados de desempenho, a identificação de possíveis discrepâncias e a avaliação contínua da eficiência dos modelos de precificação.
O uso de indicadores-chave de desempenho (KPIs) permite uma avaliação objetiva e mensurável, facilitando a tomada de decisões informadas.
A comunicação dos resultados do monitoramento para as partes interessadas é fundamental para assegurar a transparência e o alinhamento com os objetivos estratégicos da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Billing KPIs | Definir indicadores-chave de desempenho para monitorar a gestão de cobrança. | Objetivos financeiros, benchmarks | KPIs definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Collect Billing Data | Coletar dados de desempenho relacionados à cobrança e faturamento. | Ferramentas de monitoramento, relatórios financeiros | Dados de cobrança coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Analyze Billing Performance | Analisar os dados coletados para avaliar a eficácia da gestão de cobrança. | Dados de cobrança coletados | Análise de desempenho de cobrança | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Identify Discrepancies | Identificar possíveis discrepâncias e falhas nos sistemas de cobrança. | Análise de desempenho, relatórios de incidentes | Discrepâncias identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Report Billing Performance | Relatar o desempenho da gestão de cobrança para as partes interessadas. | Análise de desempenho de cobrança | Relatório de desempenho de cobrança | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Charging and Billing Processes
Revisar e otimizar continuamente os processos de gestão de cobrança e faturamento com base nos resultados obtidos é essencial para assegurar a eficiência e a precisão das transações financeiras de TI.
Este processo envolve a análise dos dados de desempenho, a identificação de oportunidades de melhoria e a implementação de ajustes necessários nos sistemas e processos de cobrança.
A revisão deve considerar as melhores práticas do mercado e as lições aprendidas de ciclos anteriores para garantir que os processos estejam atualizados e eficazes.
A comunicação das melhorias implementadas é crucial para garantir a adesão e o entendimento por parte de todas as partes interessadas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Billing Performance | Avaliar os resultados da gestão de cobrança e faturamento com base em KPIs. | Relatórios de desempenho, KPIs | Relatório de avaliação de cobrança | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de cobrança e faturamento. | Relatório de avaliação de cobrança | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de cobrança e faturamento. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de cobrança e faturamento para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Finance; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Finance; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
A IT Regulatory, Audit & Compliance Management, uma capability crucial dentro da macro capability IT Governance e integrante da camada IT Transformation do CIO Codex Capability Framework, é fundamental para a governança eficaz de TI.
Esta capability assegura que a organização opere de maneira ética, legal e segura, aderindo à normas e regulamentos relevantes.
Ela tem um papel preponderante na identificação, avaliação e gerenciamento dos riscos de conformidade, ajudando a mitigar ameaças potenciais e a manter a integridade das operações de TI.
Este pilar é vital para fortalecer a confiança das partes interessadas e a reputação da organização no seu conjunto.
Os conceitos-chave incluem Conformidade Regulatória, que se refere à aderência às leis, regulamentos governamentais e padrões do setor, Gestão de Auditorias, que abrange a organização e a avaliação de auditorias internas e externas, Identificação de Riscos de Conformidade, Controles de Conformidade, e Normas Setoriais, que são diretrizes específicas que a TI deve seguir, frequentemente relacionadas à segurança da informação e privacidade de dados.
As características desta capability incluem Mapeamento Regulatório, realização de Auditorias Internas e Externas, Gestão de Riscos, Documentação e Relatórios, e Treinamento em Conformidade.
Estas características são essenciais para assegurar que a TI opere dentro dos parâmetros legais e regulatórios, mantendo registros detalhados e proporcionando treinamento adequado à equipe.
O propósito central da IT Regulatory, Audit & Compliance Management é assegurar a conformidade legal e regulatória da TI, mitigando riscos e protegendo a organização de potenciais penalidades e danos à reputação.
Ela tem como objetivos garantir a Conformidade Legal, gerenciar Auditorias, identificar Riscos de Conformidade, implementar Controles e relatar a Conformidade para as partes interessadas.
O impacto desta capability na tecnologia é significativo, influenciando diversas dimensões como Infraestrutura, Arquitetura, Sistemas, Modelo Operacional e Cybersecurity.
Na Infraestrutura, a conformidade regulatória pode afetar as decisões relacionadas à escolha de soluções e serviços. Na Arquitetura, pode ser necessário implementar estruturas de segurança específicas.
Nos Sistemas, os sistemas de TI devem estar configurados e monitorados para cumprir os requisitos regulatórios.
No Modelo Operacional, a gestão de conformidade afeta as políticas e procedimentos operacionais.
Em Cybersecurity, a conformidade regulatória é essencial para evitar penalidades e manter os ativos protegidos.
Em resumo, a IT Regulatory, Audit & Compliance Management é uma capability essencial que permeia todas as atividades da TI, garantindo que as operações sejam conduzidas de forma ética e em total conformidade com as normas legais e regulatórias.
Ela não apenas protege a organização de riscos legais e regulatórios, mas também contribui para a manutenção de uma imagem corporativa positiva e a confiança das partes interessadas.
A sua implementação e manutenção eficazes são, portanto, fundamentais para a sustentabilidade e o sucesso a longo prazo da organização.
A IT Regulatory, Audit & Compliance Management é um pilar essencial da governança de TI, garantindo que a organização opere de maneira ética, legal e segura.
Sua abordagem metódica para identificar, avaliar e gerenciar riscos de conformidade ajuda a mitigar potenciais ameaças e a manter a integridade das operações de TI, fortalecendo a confiança das partes interessadas e a reputação da organização como um todo.
Conceitos
Características
A IT Regulatory, Audit & Compliance Management desempenha um papel fundamental na governança de TI, sendo essencial para garantir que a área de Tecnologia da Informação esteja em conformidade com leis, regulamentos e normas aplicáveis.
Seu propósito central é assegurar que a TI atenda às obrigações regulatórias e cumpra os requisitos legais, mitigando riscos e protegendo a organização de potenciais penalidades e danos à reputação.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Regulatory, Audit & Compliance Management são:
Impacto na Tecnologia
A IT Regulatory, Audit & Compliance Management influencia significativamente diversas dimensões da tecnologia:
A IT Regulatory, Audit & Compliance Management, dentro do contexto do CIO Codex Capability Framework, é uma capability crucial na governança de TI, atuando como um pilar fundamental para garantir que a organização opere em conformidade com as leis, regulamentos e normas aplicáveis.
Sua abordagem metódica visa identificar, avaliar e gerenciar riscos de conformidade, reduzindo ameaças potenciais e preservando a integridade das operações de TI.
Neste texto, o roadmap de implementação dessa capability, destacando as principais etapas a serem consideradas.
A implementação eficaz da IT Regulatory, Audit & Compliance Management assegura que a TI opere em conformidade com os regulamentos, protegendo a organização de penalidades legais e danos à reputação.
Além disso, promove a transparência, a confiança das partes interessadas e a sustentabilidade das operações de TI.
No contexto do CIO Codex Capability Framework, a capability de IT Regulatory, Audit & Compliance Management desempenha um papel crítico na governança de TI, garantindo que a organização opere de forma ética, legal e segura.
As melhores práticas de mercado nesta área são fundamentais para mitigar riscos de conformidade, proteger a integridade das operações de TI e manter a confiança das partes interessadas.
A seguir, as principais melhores práticas de mercado:
A implementação dessas melhores práticas de mercado na capability de IT Regulatory, Audit & Compliance Management é fundamental para proteger a organização de potenciais penalidades legais, danos à reputação e riscos operacionais.
Além disso, contribui para fortalecer a confiança das partes interessadas e manter a integridade das operações de TI.
A IT Regulatory, Audit & Compliance Management desempenha um papel crítico na governança de TI, garantindo que as operações de tecnologia da informação sejam conduzidas em conformidade com as leis, regulamentos e normas aplicáveis.
Entretanto, ao adotar e integrar essa capability em processos de negócios e operações de TI, as organizações se deparam com vários desafios atuais, baseados nas melhores práticas de mercado.
Abaixo, uma lista dos principais desafios enfrentados pelas organizações no contexto do CIO Codex Capability Framework:
Enfrentar esses desafios é essencial para garantir que a IT Regulatory, Audit & Compliance Management atinja seus objetivos.
Isso requer um compromisso constante com a atualização das regulamentações, o desenvolvimento de práticas sólidas de gestão de dados, a implementação de medidas de segurança cibernética robustas e a criação de uma cultura de conformidade em toda a organização.
Além disso, as organizações devem estar dispostas a investir em recursos e tecnologias para manter a conformidade em um ambiente de negócios em constante mudança.
O sucesso nessa área não apenas protege a organização de penalidades e danos à reputação, mas também constrói confiança entre as partes interessadas e reforça a integridade das operações de TI.
A IT Regulatory, Audit & Compliance Management é um elemento vital da governança de TI, garantindo que as operações de Tecnologia da Informação ocorram em conformidade com leis, regulamentos e padrões relevantes.
É essencial explorar as tendências futuras que moldarão o desenvolvimento dessa capability para atender às crescentes demandas regulatórias e de conformidade.
Abaixo, as principais tendências para o futuro dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente complexidade e importância da IT Regulatory, Audit & Compliance Management na governança de TI.
À medida que as organizações enfrentam um ambiente regulatório em constante evolução, a capacidade de antecipar e se adaptar a essas tendências será essencial para garantir a conformidade e a integridade operacional.
A capability IT Regulatory, Audit & Compliance Management desempenha um papel crítico na governança de TI, garantindo que a organização atue de acordo com as leis, regulamentos e normas aplicáveis.
Para avaliar o sucesso e a eficácia dessa capability, é essencial monitorar KPIs relevantes que demonstrem o cumprimento das obrigações regulatórias e o gerenciamento adequado dos riscos de conformidade.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são cruciais para avaliar o desempenho da IT Regulatory, Audit & Compliance Management, garantindo que ela alcance seus objetivos de garantir conformidade legal, gerenciar auditorias eficazes, identificar riscos de conformidade e implementar controles adequados.
Além disso, eles ajudam a manter a integridade das operações de TI, fortalecer a confiança das partes interessadas e proteger a reputação da organização.
A capability de IT Regulatory, Audit & Compliance Management desempenha um papel fundamental na garantia de que a TI esteja em conformidade com leis, regulamentos e normas.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Garantia de Conformidade Regulatória
Objetivo: Assegurar que a TI esteja em conformidade com todas as leis, regulamentos e normas relevantes.
Identificação e Mitigação de Riscos de Conformidade
Objetivo: Identificar e mitigar proativamente os riscos de conformidade que podem afetar a TI.
Gestão Eficiente de Auditorias
Objetivo: Gerenciar eficientemente todas as atividades relacionadas a auditorias, garantindo transparência e eficácia.
Criação de uma Cultura de Conformidade
Objetivo: Promover uma cultura de conformidade dentro da equipe de TI.
Avaliação Contínua e Aprimoramento da Conformidade
Objetivo: Manter um processo de avaliação contínua da conformidade e buscar constantemente melhorias.
Esses OKRs são essenciais para a capability de IT Regulatory, Audit & Compliance Management, pois garantem que a TI esteja em conformidade com todas as obrigações regulatórias e mitigue efetivamente os riscos de conformidade.
Além disso, promovem uma cultura de conformidade dentro da equipe de TI e garantem a eficiência nas atividades de auditoria e avaliação de conformidade.
A capability IT Regulatory, Audit & Compliance Management, inserida na macro capability IT Governance e na camada IT Transformation, desempenha um papel essencial na garantia de que a TI esteja em conformidade com leis, regulamentos e normas.
Ela abrange a gestão de auditorias, identificação de riscos de conformidade e a implementação de controles para assegurar o cumprimento das obrigações regulatórias.
A avaliação de maturidade nessa capability é vital para garantir que a organização minimize riscos e mantenha uma postura de conformidade sólida.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Regulatory, Audit & Compliance Management é crítica para assegurar que a organização esteja em conformidade com regulamentações e normas relevantes, protegendo-se contra riscos legais e financeiros.
À medida que a maturidade aumenta, a organização pode alcançar níveis mais altos de eficiência e eficácia na gestão de conformidade regulatória.
A capability IT Regulatory, Audit & Compliance Management, integrante da macro capability IT Governance e da camada IT Transformation, é vital para assegurar a aderência da área de TI às leis, regulamentos e normas.
Esta capability engloba a gestão de auditorias, a identificação de riscos de conformidade e a implementação de controles necessários para cumprir as obrigações regulatórias.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability IT Regulatory, Audit & Compliance Management desempenha um papel fundamental na garantia de que a TI opere dentro dos parâmetros legais e regulamentares.
A sua integração com diferentes frameworks de mercado reflete sua importância estratégica, assegurando que as atividades de TI estejam alinhadas não apenas com os objetivos organizacionais, mas também com as exigências regulatórias e de auditoria.
Develop Compliance Strategy
Desenvolver uma estratégia de conformidade para TI alinhada com os objetivos do negócio é essencial para garantir que todas as operações de TI estejam em conformidade com as leis e regulamentos aplicáveis.
Este processo envolve a criação de um plano abrangente que aborde todas as áreas críticas de conformidade, incluindo privacidade de dados, segurança cibernética e requisitos de auditoria.
A estratégia deve considerar os riscos específicos enfrentados pela organização e definir medidas preventivas e corretivas.
Além disso, é necessário identificar os recursos necessários, tanto humanos quanto tecnológicos, e estabelecer um cronograma para a implementação das iniciativas de conformidade.
A comunicação clara da estratégia e o treinamento adequado dos colaboradores são fundamentais para assegurar o cumprimento das políticas estabelecidas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Compliance Landscape | Avaliar o panorama regulatório e de conformidade relevante para a organização. | Leis e regulamentos aplicáveis, benchmarks | Relatório de avaliação do panorama regulatório | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Compliance Objectives | Definir os objetivos de conformidade alinhados com os objetivos do negócio. | Feedback de stakeholders, análise de riscos | Objetivos de conformidade definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Compliance Policies | Desenvolver políticas de conformidade detalhadas e alinhadas com os objetivos definidos. | Objetivos de conformidade, benchmark de políticas | Políticas de conformidade desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Establish Compliance Framework | Estabelecer um framework de conformidade que suporte a implementação das políticas. | Políticas de conformidade, frameworks de referência | Framework de conformidade estabelecido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Compliance Strategy | Comunicar a estratégia de conformidade para todas as partes interessadas. | Framework de conformidade, políticas de conformidade | Estratégia de conformidade comunicada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Regulatory Requirements
Identificar os requisitos regulatórios aplicáveis à organização é um processo crítico para assegurar que todas as operações de TI estejam em conformidade com as leis e regulamentos pertinentes.
Este processo envolve a pesquisa e análise detalhada dos regulamentos locais, nacionais e internacionais que impactam a organização.
A identificação de requisitos regulatórios abrange áreas como proteção de dados, segurança da informação, privacidade e auditorias.
A colaboração com departamentos legais e consultores externos pode ser necessária para garantir uma compreensão abrangente das obrigações regulatórias.
Uma vez identificados, esses requisitos devem ser documentados e comunicados às partes interessadas para garantir a conformidade contínua.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Research Regulatory Landscape | Pesquisar o cenário regulatório aplicável à organização. | Leis e regulamentos, consulta a especialistas | Relatório de pesquisa regulatória | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Legal; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Legal; Recommender: Cybersecurity; Executer: IT Governance & Transformation |
| 2 | Identify Applicable Regulations | Identificar os regulamentos específicos que impactam a organização. | Relatório de pesquisa regulatória | Lista de regulamentos aplicáveis | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Legal; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Legal; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Analyze Compliance Impact | Analisar o impacto dos regulamentos na organização e suas operações de TI. | Lista de regulamentos aplicáveis | Análise de impacto regulatório | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Legal; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Document Regulatory Requirements | Documentar os requisitos regulatórios identificados. | Análise de impacto regulatório | Documento de requisitos regulatórios | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Legal; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Legal; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Requirements | Comunicar os requisitos regulatórios para todas as partes interessadas relevantes. | Documento de requisitos regulatórios | Requisitos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Legal; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
Implement Compliance Programs
Implementar programas de conformidade é crucial para garantir que a organização adira às políticas e regulamentações estabelecidas.
Este processo envolve a criação e execução de programas que abrangem treinamento, monitoramento e auditoria das práticas de conformidade.
A implementação deve incluir a designação de responsáveis por cada aspecto do programa, a criação de processos claros para o reporte e a resolução de não conformidades, e a integração de tecnologias que facilitem o monitoramento contínuo.
Além disso, a comunicação e o treinamento são fundamentais para garantir que todos os colaboradores compreendam suas responsabilidades e estejam preparados para cumprir os requisitos de conformidade.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Design Compliance Programs | Desenhar programas de conformidade alinhados com os requisitos regulatórios. | Requisitos regulatórios, políticas de conformidade | Programas de conformidade desenhados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Legal; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Assign Compliance Roles | Designar responsáveis por cada aspecto dos programas de conformidade. | Programas de conformidade desenhados | Responsáveis designados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Training Programs | Desenvolver programas de treinamento para assegurar a compreensão das políticas de conformidade. | Programas de conformidade, políticas de conformidade | Programas de treinamento desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Implement Monitoring Tools | Implementar ferramentas de monitoramento para assegurar a conformidade contínua. | Programas de conformidade, ferramentas de monitoramento | Ferramentas de monitoramento implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Execute Compliance Programs | Executar os programas de conformidade, monitorando continuamente a aderência. | Ferramentas de monitoramento, programas de conformidade | Conformidade monitorada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Compliance Performance
Monitorar continuamente o desempenho dos programas de conformidade utilizando indicadores-chave de desempenho (KPIs) é vital para assegurar a eficácia e a aderência às políticas regulatórias.
Este processo envolve a coleta e análise de dados de conformidade, a fim de identificar possíveis desvios e áreas de melhoria.
A definição de KPIs claros e mensuráveis permite uma avaliação objetiva do desempenho de conformidade.
O monitoramento contínuo inclui a realização de auditorias internas regulares e a implementação de sistemas de alerta para não conformidades.
A comunicação dos resultados para as partes interessadas é fundamental para garantir a transparência e a tomada de ações corretivas quando necessário.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Compliance KPIs | Definir indicadores-chave de desempenho para monitorar a conformidade. | Requisitos regulatórios, programas de conformidade | KPIs definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Legal; Recommender: Cybersecurity; Executer: IT Governance & Transformation |
| 2 | Collect Compliance Data | Coletar dados de desempenho relacionados à conformidade. | Ferramentas de monitoramento, relatórios de auditoria | Dados de conformidade coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Analyze Compliance Performance | Analisar os dados coletados para avaliar a conformidade com os KPIs definidos. | Dados de conformidade coletados | Análise de desempenho de conformidade | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Conduct Compliance Audits | Realizar auditorias internas de conformidade para validar os resultados. | Análise de desempenho de conformidade | Relatórios de auditoria de conformidade | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Compliance Results | Comunicar os resultados das auditorias e análises de desempenho para as partes interessadas. | Relatórios de auditoria de conformidade | Resultados de conformidade comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
Review and Update Compliance Processes
Revisar e atualizar os processos de conformidade com base nos resultados das auditorias e feedbacks recebidos é essencial para assegurar a melhoria contínua e a eficácia dos programas de conformidade.
Este processo envolve a análise crítica dos resultados das auditorias, a identificação de áreas de melhoria e a implementação de mudanças necessárias.
A revisão deve considerar as melhores práticas do setor e as lições aprendidas de ciclos anteriores para garantir que os processos de conformidade estejam sempre atualizados e alinhados com os requisitos regulatórios.
A comunicação das atualizações é fundamental para garantir que todas as partes interessadas estejam cientes das mudanças e possam se adaptar adequadamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Audit Results | Avaliar criticamente os resultados das auditorias de conformidade. | Relatórios de auditoria de conformidade | Relatório de avaliação de auditoria | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de conformidade. | Relatório de avaliação de auditoria | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de conformidade. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de conformidade para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A IT Risk Management, inserida na macro capability IT Governance e parte integrante da camada IT Transformation do CIO Codex Capability Framework, representa um papel vital na proteção dos ativos de TI e na garantia da continuidade dos serviços dentro das organizações.
Esta capability, através de uma abordagem proativa e baseada em dados, permite à organização enfrentar incertezas e tomar decisões informadas para evitar impactos adversos.
Sua relevância é inquestionável para a manutenção da resiliência da TI e para o sucesso dos negócios em um ambiente em constante evolução e desafios tecnológicos.
Esta capability fundamenta-se em conceitos cruciais, como a Identificação de Riscos, a Análise de Riscos, a Mitigação de Riscos, a Resiliência e o Monitoramento Contínuo.
A Identificação de Riscos envolve o reconhecimento e catalogação de possíveis eventos ou condições que possam afetar negativamente as operações de TI.
A Análise de Riscos assessora a probabilidade e o impacto dos riscos identificados, enquanto a Mitigação de Riscos abrange o desenvolvimento e implementação de estratégias para minimizar a probabilidade de ocorrência e/ou o impacto destes riscos.
A Resiliência foca na capacidade organizacional de adaptação e recuperação eficaz frente a eventos de risco, minimizando as interrupções.
O Monitoramento Contínuo garante que as estratégias de mitigação permaneçam eficazes ao longo do tempo.
Características essenciais da IT Risk Management incluem a Avaliação Holística de Riscos, Políticas de Riscos, Planos de Contingência, Testes de Riscos e Comunicação de Riscos.
Estas características são fundamentais para garantir uma abordagem consistente e eficaz na gestão de riscos, estabelecendo políticas claras, desenvolvendo planos para situações emergenciais, realizando testes regulares e mantendo uma comunicação eficiente sobre os riscos identificados.
O propósito central desta capability é assegurar que as ameaças sejam identificadas e tratadas de forma proativa, minimizando o impacto negativo nas operações de TI e na organização como um todo.
Seus objetivos abrangem a identificação e avaliação de riscos de TI, a mitigação de riscos, o monitoramento e relatório de riscos, e a integração da gestão de riscos com a gestão de riscos corporativos.
A IT Risk Management impacta várias dimensões tecnológicas: na Infraestrutura, influencia a seleção de recursos de segurança, na Arquitetura, define padrões que incorporam medidas de segurança e resiliência, nos Sistemas, implica na implementação de sistemas de monitoramento de segurança e políticas de acesso, no Modelo Operacional, estabelece processos de gerenciamento de incidentes e práticas de resposta, e em Cybersecurity, avalia e prioriza ameaças para uma alocação eficaz de recursos de segurança.
Em suma, a IT Risk Management é uma capability essencial que permeia todas as atividades de TI, fornecendo a base para uma operação segura e eficiente.
Ela não apenas protege a organização contra riscos e ameaças, mas também contribui significativamente para a sustentabilidade e o sucesso contínuo da organização no dinâmico ambiente de negócios de hoje.
A implementação e manutenção efetivas desta capability são, portanto, fundamentais para o gerenciamento eficaz de riscos e para a promoção de uma cultura organizacional resiliente e adaptável.
A IT Risk Management desempenha um papel vital na proteção dos ativos de TI e na garantia da continuidade dos serviços.
Sua abordagem proativa e baseada em dados ajuda a organização a enfrentar incertezas e a tomar decisões informadas para evitar impactos adversos.
Essa capability é essencial para manter a resiliência da TI e o sucesso dos negócios em um ambiente em constante evolução.
Conceitos
Características
A IT Risk Management desempenha um papel fundamental na governança de TI, concentrando-se na identificação, análise e mitigação de riscos associados às operações de Tecnologia da Informação.
Seu propósito central é assegurar que as ameaças sejam identificadas e tratadas de forma proativa, minimizando o impacto negativo nas operações de TI e, consequentemente, na organização como um todo.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da IT Risk Management são:
Impacto na Tecnologia
A IT Risk Management influencia diversas dimensões da tecnologia:
A capability de IT Risk Management, inserida na macro capability de IT Governance e na camada de IT Transformation, desempenha um papel crucial na proteção dos ativos de TI e na garantia da continuidade dos serviços.
A abordagem proativa e baseada em dados dessa capability ajuda as organizações a enfrentarem incertezas e a tomarem decisões informadas para evitar impactos adversos.
Neste contexto, o roadmap de implementação da IT Risk Management, fornecendo orientações sobre como planejar e executar a adoção dessa capability, incluindo fatores críticos de sucesso e etapas essenciais:
A implementação bem-sucedida da IT Risk Management é fundamental para garantir a resiliência da TI e o sucesso dos negócios em um ambiente dinâmico e desafiador.
Ao seguir este roadmap, as organizações podem fortalecer sua capacidade de identificar, analisar e mitigar riscos de TI, protegendo assim seus ativos e garantindo a continuidade dos serviços críticos.
A IT Risk Management, no contexto do CIO Codex Capability Framework, desempenha um papel fundamental na proteção dos ativos de TI e na garantia da continuidade dos serviços.
As melhores práticas de mercado nesta área são cruciais para enfrentar incertezas e tomar decisões informadas.
A seguir, as principais melhores práticas de mercado:
A implementação dessas melhores práticas de mercado na capability de IT Risk Management é crucial para garantir a resiliência da TI, minimizar o impacto de eventos adversos e proteger os interesses da organização.
Elas fornecem uma estrutura sólida para identificar, avaliar e mitigar riscos, contribuindo para o sucesso contínuo dos negócios em um ambiente em constante evolução.
A IT Risk Management desempenha um papel fundamental na governança de TI, concentrando-se na identificação, análise e mitigação de riscos associados às operações de Tecnologia da Informação.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações se deparam com uma série de desafios atuais, baseados nas melhores práticas do mercado.
A seguir, destacam-se os principais desafios enfrentados pelas organizações no contexto do CIO Codex Capability Framework:
Enfrentar esses desafios é crucial para garantir que a IT Risk Management alcance seus objetivos de identificar, avaliar e mitigar riscos de maneira eficaz.
Isso requer um compromisso contínuo com a atualização das práticas de segurança cibernética, a conformidade regulatória e o desenvolvimento de estratégias de mitigação adaptáveis às ameaças em evolução.
Além disso, a integração eficaz da gestão de riscos de TI com a gestão de riscos corporativos é fundamental para garantir que os riscos estejam alinhados com os objetivos estratégicos da organização.
O sucesso nessa área não apenas protege os ativos de TI, mas também contribui para a continuidade dos serviços e a resiliência da organização em um ambiente de negócios dinâmico e repleto de desafios.
A IT Risk Management desempenha um papel crítico na proteção dos ativos de TI e na manutenção da continuidade dos serviços em um ambiente constantemente mutável.
Para entender como essa capability evoluirá no futuro e se adaptará às demandas em evolução, é essencial considerar as tendências emergentes e as expectativas do mercado.
Abaixo, as principais tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a natureza dinâmica da IT Risk Management, que continuará a se adaptar às mudanças no ambiente de negócios e nas ameaças emergentes.
À medida que a tecnologia e as práticas comerciais evoluem, a capacidade de antecipar e responder a riscos se tornará ainda mais crucial para garantir a resiliência das operações de TI e o sucesso global da organização.
A capability IT Risk Management desempenha um papel crucial na proteção dos ativos de TI e na garantia da continuidade dos serviços em um cenário de constante evolução e incertezas.
Para avaliar adequadamente o desempenho desta capability, é fundamental acompanhar indicadores-chave de desempenho (KPIs) relevantes que demonstrem a capacidade de identificar, analisar e mitigar riscos associados às operações de Tecnologia da Informação.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são fundamentais para avaliar o desempenho da IT Risk Management, garantindo que ela atinja seus objetivos de identificar, analisar e mitigar riscos associados às operações de TI de forma eficaz.
Eles também contribuem para a proteção dos ativos de TI e a manutenção da continuidade dos serviços em um ambiente em constante evolução e desafios.
A capability de IT Risk Management desempenha um papel fundamental na identificação, análise e mitigação de riscos associados às operações de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a essa capability:
Identificação de Riscos de TI
Objetivo: Identificar de forma abrangente todos os riscos associados às operações de TI.
Análise de Riscos
Objetivo: Analisar em profundidade os riscos identificados para compreender seu impacto potencial.
Mitigação de Riscos
Objetivo: Desenvolver estratégias eficazes de mitigação de riscos para reduzir a exposição da organização.
Monitoramento Contínuo de Riscos
Objetivo: Manter um monitoramento constante dos riscos de TI e ajustar as estratégias de mitigação conforme necessário.
Cultura de Conscientização de Riscos
Objetivo: Promover uma cultura de conscientização de riscos dentro da equipe de TI e em toda a organização.
Resposta a Incidentes de Segurança
Objetivo: Ter planos de resposta eficazes para incidentes de segurança relacionados a riscos de TI.
Esses OKRs são essenciais para a capability de IT Risk Management, pois garantem que os riscos associados às operações de TI sejam identificados, analisados e mitigados de forma eficaz.
Além disso, promovem uma cultura de conscientização de riscos e garantem que a organização esteja preparada para responder a incidentes de segurança relacionados a riscos de TI.
A capability IT Risk Management, inserida na macro capability IT Governance e na camada IT Transformation, é de vital importância para a identificação, análise e mitigação de riscos associados às operações de TI.
Esta capability desempenha um papel crucial na gestão proativa de riscos, assegurando que as ameaças sejam identificadas e tratadas de forma a minimizar o impacto negativo nas operações de TI e na organização como um todo.
A avaliação de maturidade na IT Risk Management é fundamental para garantir que a organização tenha um controle eficaz sobre os riscos de TI.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade na capability IT Risk Management é essencial para garantir que a organização esteja adequadamente preparada para identificar, analisar e mitigar riscos de TI.
À medida que a maturidade aumenta, a organização se torna mais capaz de enfrentar desafios e ameaças, contribuindo para a resiliência e o sucesso a longo prazo.
A capability IT Risk Management, enquadrada na macro capability IT Governance e na camada IT Transformation, é fundamental para o processo de identificação, análise e mitigação dos riscos associados às operações de TI.
Esta capability desempenha um papel crucial na gestão proativa de riscos, assegurando que as ameaças sejam identificadas e tratadas adequadamente para minimizar impactos negativos nas operações de TI e na organização como um todo.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A IT Risk Management é, portanto, um elemento vital na governança de TI, interagindo de diversas maneiras com diferentes frameworks de mercado.
Sua capacidade de identificar e mitigar riscos ajuda a garantir a resiliência e a eficácia das operações de TI, protegendo a organização contra uma variedade de ameaças internas e externas.
A integração desta capability com frameworks como COBIT e NIST demonstra seu papel essencial na estruturação de uma abordagem de governança de TI focada na segurança, conformidade e gerenciamento de riscos.
Develop Risk Management Strategy
Desenvolver uma estratégia de gestão de riscos para TI alinhada com os objetivos do negócio é fundamental para identificar, analisar e mitigar os riscos que possam impactar as operações de TI.
Este processo envolve a definição de uma abordagem sistemática para identificar ameaças potenciais, avaliar suas probabilidades e impactos, e implementar controles eficazes.
A estratégia deve considerar as melhores práticas de mercado e estar alinhada com a estratégia corporativa, garantindo que os riscos de TI sejam gerenciados de maneira integrada.
A comunicação da estratégia para todas as partes interessadas é crucial para assegurar o engajamento e a adesão aos processos de gestão de riscos estabelecidos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Risk Landscape | Avaliar o panorama de riscos relevantes para a organização. | Informações de risco, benchmarks | Relatório de avaliação de riscos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Risk Objectives | Definir os objetivos de gestão de riscos alinhados com os objetivos do negócio. | Feedback de stakeholders, análise de riscos | Objetivos de gestão de riscos definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Risk Policies | Desenvolver políticas de gestão de riscos detalhadas e alinhadas com os objetivos definidos. | Objetivos de gestão de riscos, benchmark de políticas | Políticas de gestão de riscos desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Establish Risk Framework | Estabelecer um framework de gestão de riscos que suporte a implementação das políticas. | Políticas de gestão de riscos, frameworks de referência | Framework de gestão de riscos estabelecido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Risk Strategy | Comunicar a estratégia de gestão de riscos para todas as partes interessadas. | Framework de gestão de riscos, políticas de gestão de riscos | Estratégia de gestão de riscos comunicada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Potential Risks
Identificar os riscos potenciais que possam impactar a organização é um processo crítico para assegurar que todas as operações de TI estejam preparadas para mitigar ameaças.
Este processo envolve a realização de uma análise detalhada para identificar riscos em várias áreas, como segurança cibernética, operacionais, conformidade e tecnológicos.
A identificação de riscos inclui a coleta de dados através de entrevistas, workshops e revisões de documentação.
A colaboração com diferentes áreas internas e externas é fundamental para garantir uma visão abrangente dos riscos potenciais.
Os riscos identificados devem ser documentados e categorizados para facilitar a análise e priorização subsequente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Risk Assessments | Realizar avaliações de risco para identificar ameaças potenciais. | Dados de riscos, entrevistas | Relatório de avaliação de riscos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Gather Risk Data | Coletar dados de risco de várias fontes, incluindo entrevistas e workshops. | Informações de risco, dados de entrevistas | Dados de risco coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Analyze Risk Data | Analisar os dados coletados para identificar e categorizar riscos potenciais. | Dados de risco coletados | Análise de riscos realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Document Identified Risks | Documentar os riscos identificados e categorizá-los para priorização. | Análise de riscos realizada | Riscos identificados documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Identified Risks | Comunicar os riscos identificados para as partes interessadas relevantes. | Riscos identificados documentados | Riscos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement Risk Mitigation Plans
Implementar planos de mitigação de riscos é crucial para minimizar os impactos negativos dos riscos identificados.
Este processo envolve a criação e execução de estratégias para reduzir a probabilidade de ocorrência e/ou o impacto dos riscos.
A implementação deve incluir a designação de responsáveis por cada plano de mitigação, a criação de processos claros para monitorar a eficácia das ações e a integração de tecnologias que facilitem a mitigação.
Além disso, a comunicação e o treinamento são fundamentais para garantir que todos os colaboradores compreendam suas responsabilidades e estejam preparados para executar os planos de mitigação quando necessário.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Develop Mitigation Plans | Desenvolver planos detalhados de mitigação de riscos para os riscos identificados. | Riscos identificados, políticas de gestão de riscos | Planos de mitigação desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Assign Mitigation Responsibilities | Designar responsáveis por cada aspecto dos planos de mitigação de riscos. | Planos de mitigação desenvolvidos | Responsáveis designados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Implement Mitigation Actions | Implementar as ações de mitigação conforme os planos desenvolvidos. | Planos de mitigação, ferramentas de monitoramento | Ações de mitigação implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Monitor Mitigation Effectiveness | Monitorar a eficácia das ações de mitigação implementadas. | Ações de mitigação implementadas | Relatórios de eficácia de mitigação | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Mitigation Status | Comunicar o status das ações de mitigação para as partes interessadas. | Relatórios de eficácia de mitigação | Status de mitigação comunicado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Risk Management Performance
Monitorar continuamente o desempenho da gestão de riscos utilizando indicadores-chave de desempenho (KPIs) é essencial para assegurar que as estratégias e ações de mitigação sejam eficazes.
Este processo inclui a coleta e análise de dados de desempenho, a revisão de incidentes de risco e a avaliação contínua dos controles de risco implementados.
O uso de KPIs permite uma avaliação objetiva e mensurável do sucesso das estratégias de gestão de riscos.
A comunicação dos resultados para as partes interessadas e a revisão periódica dos KPIs garantem que as ações corretivas possam ser tomadas rapidamente para manter a eficácia do programa de gestão de riscos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Risk KPIs | Definir indicadores-chave de desempenho para monitorar a gestão de riscos. | Objetivos de gestão de riscos, benchmarks | KPIs definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Collect Risk Data | Coletar dados de desempenho relacionados aos riscos. | Ferramentas de monitoramento, relatórios de riscos | Dados de risco coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Analyze Risk Performance | Analisar os dados coletados para avaliar a eficácia da gestão de riscos. | Dados de risco coletados | Análise de desempenho de riscos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Review Risk Incidents | Revisar incidentes de risco ocorridos e sua gestão. | Dados de risco, relatórios de incidentes | Relatório de revisão de incidentes | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Report Risk Performance | Relatar o desempenho da gestão de riscos para as partes interessadas. | Análise de desempenho de riscos | Relatório de desempenho de riscos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Improve Risk Management Processes
Revisar e melhorar continuamente os processos de gestão de riscos com base nos resultados obtidos e feedbacks recebidos é essencial para assegurar que a organização se mantenha resiliente frente a novos desafios.
Este processo envolve a análise dos resultados das auditorias, a identificação de oportunidades de melhoria, e a implementação de ajustes necessários nos processos e controles de riscos.
A revisão deve considerar as melhores práticas do mercado e as lições aprendidas de ciclos anteriores para garantir que os processos estejam atualizados e eficazes.
A comunicação das melhorias implementadas é crucial para garantir a adesão e o entendimento por parte de todas as partes interessadas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Risk Management Results | Avaliar os resultados da gestão de riscos com base em auditorias e KPIs. | Relatórios de auditoria, KPIs | Relatório de avaliação de riscos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: Cybersecurity; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de gestão de riscos. | Relatório de avaliação de riscos | Áreas de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de gestão de riscos. | Áreas de melhoria identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: Cybersecurity; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de gestão de riscos para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A IT Communication Management, situada na macro capability IT Governance e enquadrada na camada IT Transformation do CIO Codex Capability Framework, representa um aspecto crítico para o sucesso da TI e, consequentemente, da organização como um todo.
Esta capability assegura a eficácia na comunicação, fundamental para a colaboração, compreensão mútua e tomada de decisões informadas.
Ela estabelece um canal vital entre TI e outras áreas de negócio, promovendo integração e alinhamento estratégico, enquanto reforça a comunicação interna da equipe de TI, criando um ambiente propício para inovação e progresso.
Os conceitos chave incluem Comunicação Efetiva, Comunicação Bidirecional, Colaboração Interdepartamental, Comunicação Interna na TI e a criação de uma Cultura de Comunicação.
As características fundamentais da IT Communication Management abrangem o desenvolvimento de um Plano de Comunicação Estratégica, a garantia de Feedback Constante, o investimento em Treinamento em Comunicação, a utilização de Ferramentas de Comunicação adequadas e o Monitoramento de Comunicação para avaliar a eficácia das iniciativas e fazer ajustes conforme necessário.
O propósito central da IT Communication Management é assegurar a gestão eficaz da comunicação dentro da equipe de TI e entre a TI e outras partes da organização.
Este propósito abrange uma abordagem holística de comunicação, onde a TI não apenas informa suas ações e planos, mas também escuta ativamente as necessidades das áreas de negócios.
Isso inclui a comunicação interna na equipe de TI, independentemente de ser uma abordagem top-down, bottom-up ou entre colegas.
Os objetivos principais da IT Communication Management dentro do CIO Codex Capability Framework são assegurar uma Comunicação Eficaz, promover a Colaboração Aprimorada, incentivar a Escuta Ativa e gerir a Comunicação Interna.
Esses objetivos são fundamentais para o sucesso da TI e para a colaboração efetiva entre diferentes departamentos.
O impacto da IT Communication Management se estende por várias dimensões tecnológicas.
Na Infraestrutura, influencia a alocação de recursos, assegurando que as necessidades sejam atendidas.
Na Arquitetura, a colaboração pode moldar soluções alinhadas às necessidades do negócio.
Nos Sistemas, a comunicação clara afeta o desenvolvimento e a manutenção, assegurando que os projetos atendam às expectativas.
Em Cybersecurity, a comunicação efetiva é essencial para manter todos informados sobre ameaças e práticas recomendadas.
No Modelo Operacional, contribui para um modelo mais eficiente, promovendo a troca de informações e conhecimento.
Em resumo, a IT Communication Management é uma capability vital para a governança de TI, desempenhando um papel crucial na garantia de que a comunicação dentro da TI e entre a TI e outras áreas da organização seja eficaz, transparente e alinhada aos objetivos estratégicos.
Esta abordagem holística não apenas facilita a compreensão mútua e a colaboração, mas também promove um ambiente onde a inovação e o progresso são possíveis, garantindo que a TI continue a ser um motor de crescimento e sucesso empresarial.
A IT Communication Management é uma capability fundamental para o sucesso da TI e da organização como um todo. Ao garantir uma comunicação eficaz, ela promove a colaboração, a compreensão mútua e a tomada de decisões informadas.
Essa capability é um elo vital entre a TI e outras áreas de negócio, contribuindo para a integração e o alinhamento de esforços em direção aos objetivos estratégicos da empresa.
Além disso, a ênfase na comunicação interna fortalece a coesão da equipe de TI, criando um ambiente propício à inovação e ao progresso.
Conceitos
Características
A IT Communication Management é uma capability vital no âmbito da governança de TI, destinada a assegurar a gestão eficaz da comunicação dentro da equipe de TI e entre a TI e outras partes da organização.
Seu propósito fundamental é garantir que informações essenciais sejam compartilhadas de maneira clara e oportuna, promovendo a colaboração e o entendimento mútuo.
Esta capability abrange uma perspectiva de comunicação holística, onde a área de Tecnologia não apenas comunica suas ações e planos, mas também ouve as necessidades das áreas de negócios.
Além disso, ela aborda a comunicação interna na equipe de tecnologia, independente se for uma abordagem top-down, bottom-up ou entre colegas.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os principais objetivos da IT Communication Management são:
Impacto na Tecnologia
A IT Communication Management tem um impacto significativo na tecnologia, afetando várias dimensões:
A IT Communication Management desempenha um papel crucial na governança de TI, proporcionando uma comunicação eficaz tanto dentro da equipe de TI quanto entre a TI e outras partes da organização.
A implementação eficiente dessa capability requer um roadmap bem definido.
Neste contexto, as principais etapas a serem consideradas no roadmap de adoção da IT Communication Management, de acordo com o CIO Codex Capability Framework:
A implementação bem-sucedida da IT Communication Management contribui significativamente para o alinhamento dos esforços da equipe de TI com os objetivos estratégicos da organização, promovendo uma cultura de comunicação eficaz e colaboração interdepartamental.
Isso resulta em uma equipe de TI mais coesa e preparada para enfrentar os desafios em constante evolução do cenário tecnológico.
Dentro do contexto do CIO Codex Capability Framework, a capability de IT Communication Management desempenha um papel fundamental na promoção de uma comunicação eficaz e colaborativa entre a equipe de TI e outras partes da organização.
As melhores práticas de mercado nessa área são essenciais para alcançar esse objetivo.
A seguir, as principais melhores práticas dentro deste cenário:
A aplicação dessas melhores práticas de mercado em IT Communication Management é essencial para estabelecer uma comunicação eficaz que promova a colaboração, a compreensão mútua e a tomada de decisões informadas.
Essa capability desempenha um papel crucial na integração e no alinhamento de esforços em direção aos objetivos estratégicos da organização, criando um ambiente propício à inovação e ao progresso.
A IT Communication Management, como parte essencial da macro capability IT Governance e da camada IT Transformation, enfrenta diversos desafios significativos no cenário atual de TI e negócios.
Esses desafios refletem as melhores práticas do mercado e são cruciais para garantir uma comunicação eficaz em todas as dimensões da governança de TI.
Abaixo estão listados os principais desafios atuais dentro do contexto do CIO Codex Capability Framework:
Superar esses desafios é essencial para o sucesso da IT Communication Management.
Isso implica adotar estratégias avançadas para lidar com a complexidade da comunicação moderna, garantir que a TI esteja alinhada com os objetivos de negócios, promover uma cultura de comunicação aberta e eficaz, e gerenciar a comunicação de maneira sensível à diversidade e à segurança da informação.
A IT Communication Management desempenha um papel vital na integração da TI com outras áreas de negócios, na colaboração interdepartamental e na garantia de que a informação certa chegue às pessoas certas no momento certo.
Isso não apenas impulsiona a eficiência operacional, mas também fortalece a coesão da equipe de TI, criando um ambiente propício à inovação e ao progresso.
A IT Communication Management desempenha um papel vital na governança de TI, promovendo a comunicação eficaz dentro da equipe de TI e entre a TI e outras partes da organização.
Antecipar as tendências futuras é essencial para manter essa capability alinhada com as demandas em constante evolução do ambiente de tecnologia.
As seguintes tendências representam as expectativas do mercado em relação ao desenvolvimento futuro da IT Communication Management:
Essas tendências indicam a importância contínua da IT Communication Management na promoção da comunicação eficaz, alinhando a TI com os objetivos estratégicos da organização e promovendo uma cultura de colaboração e inovação.
A capacidade de se adaptar a essas tendências será fundamental para o sucesso da TI no futuro.
A IT Communication Management é uma capability essencial para a eficácia da TI e o sucesso da organização como um todo.
Sua função central é assegurar uma comunicação eficaz, que promova a colaboração, compreensão mútua e tomada de decisões informadas.
Para avaliar o desempenho dessa capability, é fundamental monitorar KPIs que reflitam a qualidade e a eficiência da comunicação.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são cruciais para monitorar e aprimorar a IT Communication Management, garantindo que a comunicação seja um elo vital entre a TI e outras partes da organização, contribuindo para a integração e o alinhamento de esforços em direção aos objetivos estratégicos da empresa.
Além disso, eles fortalecem a coesão da equipe de TI, criando um ambiente propício à inovação e ao progresso.
A capability de IT Communication Management desempenha um papel crítico na gestão eficaz da comunicação dentro da equipe de TI e entre a TI e outras partes da organização.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Comunicação Interna na Equipe de TI
Objetivo: Melhorar a comunicação interna na equipe de TI para promover a colaboração e o entendimento mútuo.
Comunicação entre TI e Áreas de Negócio
Objetivo: Assegurar que a TI comunique-se de forma eficaz com as áreas de negócio e vice-versa, promovendo um entendimento mútuo das necessidades e planos.
Comunicação Integral e Bidirecional
Objetivo: Promover uma comunicação integral e bidirecional, onde a TI escute ativamente as áreas de negócio e comunique-se de forma eficaz em todos os níveis.
Desenvolvimento de Habilidades de Comunicação
Objetivo: Capacitar a equipe de TI com habilidades de comunicação eficazes para garantir uma comunicação clara e assertiva.
Avaliação e Aprimoramento Contínuo da Comunicação
Objetivo: Avaliar e aprimorar continuamente as práticas de comunicação da TI para garantir sua eficácia.
Esses OKRs são essenciais para a capability de IT Communication Management, pois contribuem para uma comunicação eficaz tanto dentro da equipe de TI quanto entre a TI e as áreas de negócio.
A ênfase na comunicação integral, bidirecional e no desenvolvimento de habilidades de comunicação é fundamental para promover um entendimento mútuo e uma colaboração eficaz.
Além disso, a avaliação e o aprimoramento contínuo garantem que as práticas de comunicação sejam sempre adaptadas às necessidades em constante evolução da organização.
A capability IT Communication Management, inserida na macro capability IT Governance e na camada IT Transformation, é essencial para garantir a gestão eficaz da comunicação dentro da equipe de TI e entre a TI e outras partes da organização.
Esta capability desempenha um papel fundamental na facilitação da colaboração e do entendimento mútuo, assegurando que informações importantes sejam compartilhadas de forma clara e oportuna.
Além disso, abrange uma perspectiva de comunicação abrangente, incluindo a escuta ativa das áreas de negócio pela área de Tecnologia, bem como a comunicação adequada dos planos e ações da TI.
Também aborda a comunicação interna na área de tecnologia, seja em uma abordagem top-down, bottom-up ou entre pares.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Communication Management é fundamental para garantir que a comunicação seja um ponto central na estratégia de TI, possibilitando uma colaboração eficaz e o compartilhamento de informações cruciais de maneira clara e oportuna.
À medida que a maturidade aumenta, a organização pode alcançar um nível mais alto de eficiência comunicativa, o que contribui para o sucesso global da TI e da empresa como um todo.
A capability IT Communication Management, inserida na macro capability IT Governance e na camada IT Transformation, é crucial para assegurar uma comunicação eficaz dentro da equipe de TI e entre a TI e outras partes da organização.
Esta capability não só promove o compartilhamento claro e oportuno de informações, facilitando a colaboração e o entendimento mútuo, mas também aborda a comunicação em todas as direções dentro da TI, seja top-down, bottom-up ou entre pares.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
IT Communication Management desempenha um papel vital na garantia de que as informações sejam compartilhadas de forma eficaz dentro da TI e entre a TI e outras áreas da organização, facilitando a tomada de decisões baseada em informações e promovendo um ambiente de trabalho colaborativo e compreensivo.
A interação desta capability com os frameworks de mercado especializados evidencia seu papel crítico na gestão eficaz da TI e no alinhamento com as estratégias e objetivos organizacionais.
Develop Communication Strategy
Desenvolver uma estratégia para promover a comunicação interna e externa da TI é fundamental para garantir que todas as partes interessadas estejam informadas e alinhadas com os objetivos organizacionais.
Este processo envolve a criação de um plano estratégico de comunicação que define as metas, os públicos-alvo, as mensagens-chave e os canais de comunicação a serem utilizados.
A estratégia deve ser baseada nas necessidades específicas da organização e deve considerar a diversidade de stakeholders, incluindo colaboradores, clientes e parceiros externos.
Além disso, a estratégia deve incluir um plano de implementação detalhado, com cronogramas, recursos necessários e métricas para avaliar a eficácia das iniciativas de comunicação.
A colaboração com outras áreas de TI e de negócios é essencial para garantir que a estratégia seja abrangente e eficaz.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Identify Stakeholders | Identificar os principais stakeholders da comunicação interna e externa. | Feedback de stakeholders, organograma | Lista de stakeholders | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Communication Objectives | Definir os objetivos de comunicação alinhados com a estratégia organizacional. | Estratégia organizacional, feedback de stakeholders | Objetivos de comunicação definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Key Messages | Desenvolver as mensagens-chave para cada público-alvo identificado. | Objetivos de comunicação, lista de stakeholders | Mensagens-chave desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Select Communication Channels | Selecionar os canais de comunicação mais apropriados para cada público-alvo. | Mensagens-chave, lista de stakeholders | Canais de comunicação selecionados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Develop Implementation Plan | Desenvolver um plano de implementação detalhado para a estratégia de comunicação. | Canais de comunicação, objetivos de comunicação | Plano de implementação desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Communication Goals
Identificar os objetivos de comunicação entre as diversas áreas de TI e com áreas externas é essencial para alinhar a comunicação com as metas estratégicas da organização.
Este processo envolve a análise das necessidades de comunicação de cada área, a definição de metas claras e específicas para cada público-alvo, e a determinação dos resultados esperados.
Os objetivos de comunicação devem ser SMART (específicos, mensuráveis, atingíveis, relevantes e temporais) para assegurar que possam ser efetivamente monitorados e avaliados.
A participação das partes interessadas é crucial para garantir que os objetivos atendam às suas expectativas e necessidades.
Além disso, este processo deve considerar os desafios e oportunidades de comunicação específicos da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Communication Needs | Avaliar as necessidades de comunicação de cada área da TI e stakeholders externos. | Feedback de stakeholders, análise de necessidades | Necessidades de comunicação avaliadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Define SMART Objectives | Definir objetivos de comunicação que sejam específicos, mensuráveis, atingíveis, relevantes e temporais (SMART). | Análise de necessidades, feedback de stakeholders | Objetivos SMART definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Align Objectives with Strategy | Alinhar os objetivos de comunicação com a estratégia organizacional e de TI. | Objetivos SMART, estratégia organizacional | Objetivos alinhados com a estratégia | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Establish Measurement Criteria | Estabelecer critérios e métricas para medir o sucesso dos objetivos de comunicação. | Objetivos alinhados com a estratégia | Critérios de medição estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Goals to Stakeholders | Comunicar os objetivos de comunicação para todas as partes interessadas. | Critérios de medição estabelecidos | Objetivos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement Communication Channels
Implementar canais de comunicação, como intranet, newsletters e plataformas de mensagens instantâneas, é crucial para assegurar que as informações sejam transmitidas de forma eficaz e oportuna.
Este processo envolve a seleção, configuração e lançamento de ferramentas e plataformas de comunicação que atendam às necessidades específicas da organização e dos seus stakeholders.
A implementação deve considerar a facilidade de uso, a segurança da informação e a integração com os sistemas existentes.
Além disso, deve incluir a formação dos usuários e a criação de diretrizes claras sobre o uso adequado dos canais de comunicação.
A avaliação contínua da eficácia dos canais é necessária para realizar ajustes e melhorias conforme necessário.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Select Communication Tools | Selecionar as ferramentas de comunicação mais adequadas para a organização. | Feedback de stakeholders, análise de necessidades | Ferramentas de comunicação selecionadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Configure Communication Platforms | Configurar as plataformas de comunicação selecionadas de acordo com as necessidades da organização. | Ferramentas selecionadas | Plataformas configuradas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Launch Communication Channels | Lançar os canais de comunicação e disponibilizá-los para os usuários. | Plataformas configuradas | Canais de comunicação lançados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Train Users | Treinar os usuários no uso adequado dos canais de comunicação implementados. | Canais de comunicação lançados | Usuários treinados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Create Usage Guidelines | Criar diretrizes claras sobre o uso adequado dos canais de comunicação. | Usuários treinados | Diretrizes de uso criadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Communication Effectiveness
Monitorar continuamente a eficácia das iniciativas de comunicação utilizando indicadores-chave de desempenho (KPIs) é essencial para garantir que as metas de comunicação sejam atingidas.
Este processo envolve a coleta e análise de dados de desempenho dos canais de comunicação, incluindo métricas como taxa de abertura de e-mails, engajamento nas plataformas de intranet, e feedback dos usuários.
A partir dessa análise, é possível identificar pontos fortes e áreas de melhoria nas iniciativas de comunicação.
A transparência na comunicação dos resultados e a utilização de feedback contínuo são fundamentais para ajustar e melhorar as estratégias de comunicação de forma contínua.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Communication Data | Coletar dados de desempenho dos canais de comunicação implementados. | Dados de desempenho, feedback de usuários | Dados de comunicação coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Communication Metrics | Analisar as métricas de desempenho dos canais de comunicação. | Dados de comunicação coletados | Análise das métricas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Conduct Communication Reviews | Realizar revisões periódicas de comunicação com as equipes de TI. | Análise das métricas | Relatórios de comunicação | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Communicate Results | Comunicar os resultados das análises de desempenho para as partes interessadas. | Relatórios de comunicação | Resultados comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Areas | Identificar áreas de melhoria na comunicação com base nos resultados monitorados. | Resultados comunicados | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Communication Strategy
Revisar e otimizar a estratégia de comunicação com base nos resultados e feedbacks obtidos é essencial para garantir a melhoria contínua e a eficácia das iniciativas de comunicação.
Este processo envolve a análise dos resultados das avaliações de comunicação, a incorporação de feedback das partes interessadas e a implementação de mudanças necessárias para melhorar a estratégia de comunicação.
A revisão deve considerar as melhores práticas do setor, bem como as lições aprendidas de ciclos anteriores, para assegurar que as mudanças implementadas estejam alinhadas com os objetivos estratégicos da organização.
A comunicação das atualizações é fundamental para garantir que todas as partes interessadas estejam cientes das mudanças e possam se adaptar adequadamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Strategy | Avaliar criticamente a estratégia de comunicação atual. | Resultados de avaliações, feedback de stakeholders | Relatório de avaliação da estratégia atual | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Strategy Improvements | Identificar melhorias na estratégia de comunicação. | Relatório de avaliação da estratégia atual | Áreas de aprimoramento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar a estratégia de comunicação. | Áreas de aprimoramento identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Implement Strategy Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Strategy Updates | Comunicar as atualizações da estratégia de comunicação para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A IT Collaboration & Knowledge Management, inserida na macro capability IT Governance e parte integrante da camada IT Transformation do CIO Codex Capability Framework, desempenha um papel vital na eficiência e inovação das operações de TI.
Esta capability é essencial para o aprimoramento das equipes de TI e, por extensão, para a capacidade da organização de enfrentar desafios tecnológicos complexos.
Ao cultivar uma cultura de colaboração e gerir o conhecimento de forma eficiente, ela fortalece a inovação, a resolução de problemas e a tomada de decisões fundamentadas em informações robustas.
Assim, torna-se um pilar para a excelência operacional e o crescimento sustentável da TI e da empresa em geral.
Os principais conceitos incluem a Colaboração Efetiva, que abrange o trabalho conjunto e produtivo dos membros da equipe de TI, e a Gestão do Conhecimento, que trata da identificação, captura, organização e disseminação do conhecimento existente.
Além disso, o Compartilhamento de Experiências, a Cultura de Colaboração e a Arquitetura de Informação são aspectos críticos que facilitam a troca de conhecimentos e experiências, bem como a eficiente distribuição de informações.
Características marcantes da IT Collaboration & Knowledge Management compreendem a implementação de Plataformas de Colaboração, o estabelecimento de um Repositório de Conhecimento, a oferta de Treinamento em Colaboração, a facilitação de Comunidades de Prática e o estímulo ao Aprendizado Organizacional.
Estes elementos são fundamentais para a criação de um ambiente colaborativo onde o conhecimento é acessível e aplicável, e onde o aprendizado contínuo e aprimoramento das práticas são incentivados.
O propósito central da IT Collaboration & Knowledge Management é promover a colaboração e a gestão eficaz do conhecimento dentro da equipe de TI, criando um ambiente propício ao compartilhamento de informações e experiências, fomentando a inovação e a eficácia organizacional.
Além disso, busca aprimorar a arquitetura e os processos que facilitam o registro, compartilhamento e uso do conhecimento de forma colaborativa.
Dentro do CIO Codex Capability Framework, os objetivos principais da IT Collaboration & Knowledge Management são promover uma Colaboração Ativa, facilitar a Gestão do Conhecimento, incentivar a Inovação e contribuir para a Eficiência Operacional.
Estes objetivos são alcançados através do desenvolvimento e implementação de práticas e processos que capturam, organizam, armazenam e disseminam o conhecimento gerado pela equipe de TI.
O impacto da IT Collaboration & Knowledge Management se estende por várias dimensões da tecnologia.
Na Infraestrutura, promove a colaboração eficaz, impactando as decisões relativas à infraestrutura tecnológica e alocação de recursos.
Na Arquitetura, incentiva a troca de conhecimento sobre as melhores práticas, contribuindo para arquiteturas robustas e escaláveis.
Nos Sistemas, facilita o compartilhamento de experiências em implementação e manutenção, resultando em sistemas mais estáveis e eficientes.
No Modelo Operacional, melhora a eficácia operacional, permitindo que a equipe de TI acesse facilmente o conhecimento necessário para solucionar problemas e tomar decisões informadas.
Em Cybersecurity, a colaboração e o compartilhamento de conhecimento são fundamentais para responder rapidamente a incidentes de segurança.
Em conclusão, a IT Collaboration & Knowledge Management é uma capability essencial para a governança de TI, desempenhando um papel crucial na criação de um ambiente colaborativo e no gerenciamento eficaz do conhecimento dentro da equipe de TI.
Esta abordagem holística não apenas facilita a troca de ideias e experiências, mas também promove um ambiente onde a inovação e o progresso são possíveis, garantindo que a TI continue a ser um motor de crescimento e sucesso empresarial.
A IT Collaboration & Knowledge Management desempenha um papel crucial no aprimoramento da equipe de TI e, por extensão, na capacidade da organização de enfrentar desafios tecnológicos complexos.
Ao criar uma cultura de colaboração e promover a gestão eficaz do conhecimento, esta capability fortalece a inovação, a resolução de problemas e a tomada de decisões embasadas em informações sólidas.
Ela é alicerce para a excelência operacional e o crescimento sustentável da TI e da empresa como um todo.
Conceitos
Características
A IT Collaboration & Knowledge Management é uma capability essencial na governança de TI que tem como propósito promover a colaboração e a gestão do conhecimento dentro da equipe de TI.
Ela desempenha um papel fundamental na criação de um ambiente propício ao compartilhamento de informações e experiências, incentivando a inovação e a eficácia organizacional.
Além disso, busca aprimorar a arquitetura e os processos que facilitam o registro, compartilhamento e uso do conhecimento gerado de forma colaborativa.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os principais objetivos da IT Collaboration & Knowledge Management são:
Impacto na Tecnologia
A IT Collaboration & Knowledge Management tem um impacto abrangente na tecnologia, influenciando diversas dimensões:
A IT Collaboration & Knowledge Management é uma capability fundamental na governança de TI, desempenhando um papel vital no aprimoramento da equipe de TI e na capacidade geral da organização de enfrentar desafios tecnológicos complexos.
Ao promover uma cultura de colaboração efetiva e facilitar a gestão do conhecimento, esta capability estabelece as bases para a inovação, a resolução de problemas e a tomada de decisões embasadas em informações sólidas.
A implementação bem-sucedida da IT Collaboration & Knowledge Management resulta em uma equipe de TI mais colaborativa, uma cultura de aprendizado contínuo e uma capacidade aprimorada de enfrentar desafios tecnológicos.
Além disso, promove uma governança de TI eficaz, onde o conhecimento é um ativo estratégico que impulsiona o crescimento e a excelência operacional.
No âmbito do CIO Codex Capability Framework, a capability de IT Collaboration & Knowledge Management desempenha um papel essencial na promoção da colaboração efetiva e na gestão do conhecimento dentro da equipe de TI.
As melhores práticas de mercado nesta área são fundamentais para fortalecer a capacidade da organização de enfrentar desafios tecnológicos complexos e impulsionar a inovação.
A seguir, as principais melhores práticas de mercado neste contexto:
A aplicação dessas melhores práticas de mercado na capability de IT Collaboration & Knowledge Management contribui significativamente para a criação de uma cultura de colaboração, aprimoramento da eficácia operacional e impulsionamento da inovação dentro da equipe de TI.
Essa capability desempenha um papel vital no fortalecimento da capacidade da organização de enfrentar desafios tecnológicos e alcançar o crescimento sustentável.
A IT Collaboration & Knowledge Management desempenha um papel crucial na melhoria das operações de TI e no sucesso das organizações em um ambiente tecnológico complexo.
No entanto, a integração eficaz desta capability nos processos de negócios e operações de TI não é isenta de desafios. Estes desafios, baseados nas melhores práticas do mercado, são fundamentais para entender a realidade atual da colaboração e gestão do conhecimento.
Abaixo estão listados os principais desafios atuais dentro do contexto do CIO Codex Capability Framework:
Superar esses desafios é essencial para aproveitar ao máximo a IT Collaboration & Knowledge Management.
Isso envolve a implementação de estratégias avançadas de colaboração, a criação de uma cultura organizacional que valorize a gestão do conhecimento, a escolha cuidadosa de ferramentas de colaboração e a gestão eficaz da mudança.
Essas ações são cruciais para fortalecer a inovação, a resolução de problemas e a tomada de decisões informadas na equipe de TI e, consequentemente, para o sucesso da organização como um todo.
A IT Collaboration & Knowledge Management é uma capacidade fundamental para aprimorar a equipe de TI e promover a eficácia operacional em um ambiente de tecnologia em constante evolução.
Antecipar as tendências futuras é crucial para manter essa capability alinhada com as demandas em constante mudança do mercado de TI.
A seguir, as principais tendências para o futuro dentro do contexto do CIO Codex Capability Framework:
Essas tendências indicam a crescente importância da IT Collaboration & Knowledge Management na promoção da colaboração eficaz e na gestão do conhecimento, que são essenciais para o sucesso da equipe de TI e da organização como um todo.
O futuro da TI será moldado por essas inovações, e as organizações que adotarem essas tendências estarão bem-posicionadas para enfrentar os desafios tecnológicos complexos que se apresentam.
A capability IT Collaboration & Knowledge Management desempenha um papel fundamental na promoção da colaboração e na gestão eficaz do conhecimento dentro da equipe de TI.
Para medir o sucesso e a eficácia dessa capability, é essencial monitorar KPIs relevantes que demonstrem o impacto positivo na equipe de TI e na organização como um todo.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são essenciais para avaliar o desempenho da IT Collaboration & Knowledge Management, garantindo que ela cumpra seu propósito de promover a colaboração, facilitar a gestão do conhecimento e impulsionar a inovação dentro da equipe de TI e da organização como um todo.
A capability de IT Collaboration & Knowledge Management desempenha um papel vital na promoção da colaboração e na gestão do conhecimento dentro da equipe de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Promoção da Colaboração na Equipe de TI
Objetivo: Fomentar um ambiente de trabalho colaborativo dentro da equipe de TI para impulsionar a inovação e a eficácia organizacional.
Gestão do Conhecimento
Objetivo: Estabelecer um sistema robusto de gestão do conhecimento que permita o registro, compartilhamento e uso eficaz do conhecimento criado de forma colaborativa.
Inovação Impulsionada pelo Conhecimento
Objetivo: Utilizar o conhecimento compartilhado para impulsionar a inovação e melhorar os processos internos de TI.
Cultura de Compartilhamento de Conhecimento
Objetivo: Promover uma cultura de compartilhamento de conhecimento dentro da equipe de TI.
Uso Eficiente da Arquitetura e Processos de Gestão de Conhecimento
Objetivo: Garantir que a arquitetura e os processos de gestão de conhecimento sejam eficientes e atendam às necessidades da equipe de TI.
Esses OKRs são essenciais para a capability de IT Collaboration & Knowledge Management, pois contribuem para criar um ambiente de trabalho colaborativo, promover a gestão eficaz do conhecimento e impulsionar a inovação.
A cultura de compartilhamento de conhecimento e a eficiência dos sistemas de gestão de conhecimento são elementos-chave para o sucesso dessa capability.
A capability IT Collaboration & Knowledge Management, inserida na macro capability IT Governance e na camada IT Transformation, desempenha um papel crucial na promoção da colaboração e na gestão do conhecimento dentro da equipe de TI.
Essa capability é fundamental para criar um ambiente onde o compartilhamento de informações e experiências é incentivado, contribuindo para a inovação e eficácia organizacional.
Além disso, busca a melhor arquitetura e processos que permitam o registro, compartilhamento e uso do conhecimento criado de forma colaborativa.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Collaboration & Knowledge Management é essencial para criar um ambiente propício à inovação e à eficácia organizacional, onde a colaboração e a gestão do conhecimento são os pontos centrais.
À medida que a maturidade aumenta, a equipe de TI e a organização como um todo podem colher os benefícios de uma colaboração eficaz e do uso eficiente do conhecimento criado coletivamente.
A capability IT Collaboration & Knowledge Management, situada na macro capability IT Governance e na camada IT Transformation, desempenha um papel crucial na promoção da colaboração e na gestão do conhecimento dentro da equipe de TI.
Esta capability é essencial para criar um ambiente que fomente o compartilhamento de informações e experiências, contribuindo significativamente para a inovação e eficácia organizacional.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability IT Collaboration & Knowledge Management é, portanto, vital para o desenvolvimento de um ambiente de TI colaborativo e informado.
Sua integração com diversos frameworks de mercado destaca sua relevância na promoção de uma cultura de partilha de conhecimento e colaboração, essencial para a inovação e eficiência operacional em TI.
Develop Collaboration Strategy
Desenvolver uma estratégia para promover a colaboração interna e externa da TI é um passo crucial para fortalecer a integração e o trabalho conjunto entre equipes.
Este processo envolve a criação de um plano estratégico que define os objetivos de colaboração, identifica as ferramentas e plataformas necessárias, e estabelece as melhores práticas para incentivar a cooperação.
A estratégia deve ser alinhada com os objetivos organizacionais e deve considerar as necessidades específicas de diferentes departamentos e stakeholders, inclusive os externos, como clientes, parceiros, ecossistema de inovação, consultorias, unidades externas, outras empresas do grupo, etc.
O processo também inclui a definição de métricas para medir a eficácia das iniciativas de colaboração e a identificação de recursos e treinamentos necessários para implementar a estratégia com sucesso.
Além disso, é essencial promover uma cultura organizacional que valorize e recompense a colaboração.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Identify Collaboration Needs | Identificar as necessidades de colaboração entre as áreas de TI e com outras áreas. | Feedback de stakeholders, análise de necessidades | Necessidades de colaboração identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Collaboration Objectives | Definir objetivos específicos de colaboração alinhados com a estratégia organizacional. | Estratégia organizacional, feedback de stakeholders | Objetivos de colaboração definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Select Collaboration Tools | Selecionar ferramentas e plataformas que facilitam a colaboração eficaz. | Feedback de stakeholders, análise de necessidades | Ferramentas de colaboração selecionadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Develop Collaboration Guidelines | Desenvolver diretrizes e melhores práticas para promover a colaboração. | Ferramentas de colaboração, objetivos de colaboração | Diretrizes de colaboração desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Create Implementation Plan | Criar um plano de implementação detalhado para a estratégia de colaboração. | Diretrizes de colaboração, objetivos de colaboração | Plano de implementação criado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Collaboration Objectives
Identificar os objetivos específicos de colaboração entre as diversas áreas de TI e com áreas externas é fundamental para garantir que as iniciativas de colaboração estejam alinhadas com as metas estratégicas da organização.
Este processo envolve a análise das necessidades de cada área, a definição de objetivos claros e específicos, e a determinação dos resultados esperados.
Os objetivos de colaboração devem ser SMART (específicos, mensuráveis, atingíveis, relevantes e temporais) para assegurar que possam ser monitorados e avaliados.
A participação das partes interessadas é essencial para garantir que os objetivos atendam às suas expectativas e necessidades.
Este processo também deve considerar os desafios e oportunidades de colaboração específicos da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Assess Collaboration Needs | Avaliar as necessidades de colaboração de cada área da TI e stakeholders externos. | Feedback de stakeholders, análise de necessidades | Necessidades de colaboração avaliadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Define SMART Collaboration Objectives | Definir objetivos de colaboração que sejam específicos, mensuráveis, atingíveis, relevantes e temporais (SMART). | Análise de necessidades, feedback de stakeholders | Objetivos SMART de colaboração definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Align Objectives with Strategy | Alinhar os objetivos de colaboração com a estratégia organizacional e de TI. | Objetivos SMART, estratégia organizacional | Objetivos alinhados com a estratégia | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Establish Measurement Criteria | Estabelecer critérios e métricas para medir o sucesso dos objetivos de colaboração. | Objetivos alinhados com a estratégia | Critérios de medição estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Collaboration Objectives | Comunicar os objetivos de colaboração para todas as partes interessadas. | Critérios de medição estabelecidos | Objetivos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement Collaboration Initiatives
Implementar iniciativas de colaboração, como ferramentas de comunicação e plataformas de compartilhamento de documentos, é essencial para garantir que as equipes possam trabalhar juntas de maneira eficaz.
Este processo envolve a seleção, configuração e lançamento de ferramentas e plataformas que facilitem a colaboração.
A implementação deve considerar a facilidade de uso, a segurança da informação e a integração com os sistemas existentes.
Além disso, deve incluir a formação dos usuários e a criação de diretrizes claras sobre o uso adequado das ferramentas de colaboração.
A avaliação contínua da eficácia das ferramentas é necessária para realizar ajustes e melhorias conforme necessário.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Select Collaboration Tools | Selecionar as ferramentas de colaboração mais adequadas para a organização. | Feedback de stakeholders, análise de necessidades | Ferramentas de colaboração selecionadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Configure Collaboration Platforms | Configurar as plataformas de colaboração selecionadas de acordo com as necessidades da organização. | Ferramentas selecionadas | Plataformas configuradas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Launch Collaboration Initiatives | Lançar as iniciativas de colaboração e disponibilizá-las para os usuários. | Plataformas configuradas | Iniciativas de colaboração lançadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Train Users | Treinar os usuários no uso adequado das ferramentas de colaboração implementadas. | Iniciativas de colaboração lançadas | Usuários treinados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Create Usage Guidelines | Criar diretrizes claras sobre o uso adequado das ferramentas de colaboração. | Usuários treinados | Diretrizes de uso criadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Collaboration Effectiveness
Monitorar continuamente a eficácia das iniciativas de colaboração utilizando indicadores-chave de desempenho (KPIs) é essencial para garantir que as metas de colaboração sejam atingidas.
Este processo envolve a coleta e análise de dados de desempenho das ferramentas e plataformas de colaboração, incluindo métricas como uso das plataformas, engajamento dos usuários e feedback dos usuários.
A partir dessa análise, é possível identificar pontos fortes e áreas de melhoria nas iniciativas de colaboração.
A transparência na comunicação dos resultados e a utilização de feedback contínuo são fundamentais para ajustar e melhorar as estratégias de colaboração de forma contínua.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Collaboration Data | Coletar dados de desempenho das ferramentas e plataformas de colaboração implementadas. | Dados de desempenho, feedback de usuários | Dados de colaboração coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Collaboration Metrics | Analisar as métricas de desempenho das ferramentas e plataformas de colaboração. | Dados de colaboração coletados | Análise das métricas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Conduct Collaboration Reviews | Realizar revisões periódicas de colaboração com as equipes de TI. | Análise das métricas | Relatórios de colaboração | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Communicate Results | Comunicar os resultados das análises de desempenho para as partes interessadas. | Relatórios de colaboração | Resultados comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Areas | Identificar áreas de melhoria na colaboração com base nos resultados monitorados. | Resultados comunicados | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Collaboration Processes
Revisar e otimizar os processos de colaboração com base nos resultados e feedbacks obtidos é essencial para garantir a melhoria contínua e a eficácia das iniciativas de colaboração.
Este processo envolve a análise dos resultados das avaliações de colaboração, a incorporação de feedback das partes interessadas e a implementação de mudanças necessárias para melhorar os processos de colaboração.
A revisão deve considerar as melhores práticas do setor, bem como as lições aprendidas de ciclos anteriores, para assegurar que as mudanças implementadas estejam alinhadas com os objetivos estratégicos da organização.
A comunicação das atualizações é fundamental para garantir que todas as partes interessadas estejam cientes das mudanças e possam se adaptar adequadamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Processes | Avaliar criticamente os processos de colaboração atuais. | Resultados de avaliações, feedback de stakeholders | Relatório de avaliação dos processos atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Process Improvements | Identificar melhorias nos processos de colaboração. | Relatório de avaliação dos processos atuais | Áreas de aprimoramento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de colaboração. | Áreas de aprimoramento identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Process Updates | Comunicar as atualizações dos processos de colaboração para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A capability de IT Productivity Management, situada na macro capability IT Governance e na camada IT Transformation do CIO Codex Capability Framework, é crucial para o aprimoramento e otimização da produtividade no ambiente de TI.
Esta capability não se limita a elevar a eficiência operacional, ela é uma peça-chave na maximização do valor entregue pela TI à organização, equilibrando habilmente a redução de custos com a manutenção da qualidade dos serviços de TI.
Entre os conceitos centrais estão Produtividade, que enfoca a maximização da eficiência com os recursos disponíveis, Eficiência Operacional, que visa a execução de tarefas de maneira mais rápida e com menos recursos, mantendo ou melhorando a qualidade, Otimização de Processos, para eliminar desperdícios e gargalos, Ferramentas de Automação, que reduzem o tempo e o esforço manual em tarefas repetitivas, e o Balanceamento entre Qualidade e Produtividade, que busca um ponto ideal entre alta qualidade de entrega e eficiência operacional.
As características principais desta capability incluem Avaliação de Processos, Implementação de Ferramentas, Treinamento e Desenvolvimento, Métricas de Produtividade e a promoção de uma Cultura de Eficiência, incentivando a inovação e a melhoria contínua.
O propósito da IT Productivity Management é aumentar a eficiência operacional da equipe de TI e dos recursos tecnológicos, otimizando processos, implementando ferramentas e técnicas que impulsionem a produtividade.
Seus objetivos principais, dentro do CIO Codex Capability Framework, são a otimização de processos para identificar áreas de ineficiência, promover a eficiência operacional, avaliar e implementar ferramentas e técnicas de produtividade, e trabalhar em sinergia com a IT Quality Management para equilibrar qualidade e produtividade.
O impacto da IT Productivity Management na tecnologia abrange diversas dimensões, como Infraestrutura, Arquitetura, Sistemas, Cybersecurity e Modelo Operacional.
A busca por eficiência operacional afeta diretamente a infraestrutura de TI, exigindo alocação eficiente de recursos e automação.
A otimização da produtividade impacta a arquitetura de TI, necessitando de soluções eficientes e escaláveis.
A implementação de ferramentas de produtividade influencia o desenvolvimento e manutenção de sistemas, tornando-os mais eficientes e ágeis.
A eficiência na segurança cibernética é abordada, implementando medidas de forma eficaz e rápida.
Por fim, a IT Productivity Management molda o modelo operacional da equipe de TI, direcionando esforços para atividades de maior valor agregado.
Em suma, a IT Productivity Management é uma capability vital, promovendo a eficiência e otimização da produtividade em todos os aspectos das operações de TI.
Esta abordagem não só melhora a entrega dos serviços de TI, mas também reforça a posição da TI como um contribuinte essencial para os objetivos globais da organização.
A constante busca por eficiência e produtividade, equilibrada com a qualidade, é fundamental para enfrentar os desafios de um mercado dinâmico, garantindo que a TI continue a ser um motor de inovação e sucesso empresarial.
A capability de IT Productivity Management desempenha um papel estratégico na maximização do valor entregue pela TI à organização.
Ao buscar constantemente a otimização da produtividade, ela contribui para a eficiência operacional, redução de custos e, ao mesmo tempo, preserva a qualidade dos serviços de TI.
Essa abordagem equilibrada é essencial para o sucesso da TI no ambiente empresarial em constante evolução.
Conceitos
Características
A IT Productivity Management é uma capability crucial no âmbito da governança de TI, voltada para otimizar a produtividade da equipe de TI e dos recursos tecnológicos.
Seu propósito central reside em aumentar a eficiência operacional da TI, avaliando processos, implementando ferramentas e aplicando técnicas que impulsionem a produtividade da equipe e dos sistemas tecnológicos.
Objetivos
Dentro do CIO Codex Capability Framework, os principais objetivos da IT Productivity Management incluem:
Impacto na Tecnologia
A IT Productivity Management tem um impacto significativo na tecnologia em várias dimensões:
A capability de IT Productivity Management desempenha um papel estratégico na governança de TI e na camada IT Transformation, focando na otimização da produtividade da equipe de TI e dos recursos tecnológicos.
A implementação eficaz desta capability requer um roadmap bem estruturado.
Neste contexto, as principais etapas a serem consideradas no roadmap de adoção da IT Productivity Management, de acordo com o CIO Codex Capability Framework:
A implementação da IT Productivity Management desempenha um papel estratégico ao equilibrar a busca constante pela otimização da produtividade com a manutenção da qualidade dos serviços de TI.
Essa abordagem equilibrada é essencial para enfrentar os desafios de uma empresa em constante evolução e garantir que a TI continue a contribuir para a eficiência operacional e a criação de valor.
Dentro do contexto do CIO Codex Capability Framework, a capability de IT Productivity Management desempenha um papel estratégico na maximização da eficiência e produtividade da TI, contribuindo para a entrega de maior valor à organização.
As melhores práticas de mercado nessa área são fundamentais para alcançar esses objetivos.
A seguir, as principais melhores práticas dentro deste cenário:
A aplicação dessas melhores práticas de mercado em IT Productivity Management é essencial para alcançar uma TI mais eficiente, capaz de realizar mais com os recursos disponíveis, mantendo ou melhorando a qualidade dos serviços.
Essa capability desempenha um papel estratégico na busca por eficiência operacional, redução de custos e, ao mesmo tempo, na preservação da qualidade dos serviços de TI.
A Capability de IT Productivity Management desempenha um papel estratégico na governança de TI, concentrando-se na maximização do valor entregue pela TI à organização por meio da otimização da produtividade.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam desafios significativos no cenário atual do mercado, seguindo as melhores práticas do setor.
Abaixo, os principais desafios que as organizações enfrentam no contexto do CIO Codex Capability Framework:
Superar esses desafios é essencial para garantir que a IT Productivity Management cumpra seu papel na governança de TI, impulsionando a eficiência operacional e a entrega de valor.
A definição de métricas precisas, a promoção de uma cultura de eficiência, a integração eficaz de ferramentas de automação e o equilíbrio entre qualidade e produtividade são elementos-chave para o sucesso dessa capability.
Além disso, a capacitação da equipe, o monitoramento em tempo real e a adaptação contínua às mudanças tecnológicas são fatores determinantes para atingir resultados positivos.
A IT Productivity Management desempenha um papel vital na maximização da eficiência e na redução de custos, ao mesmo tempo em que mantém a qualidade dos serviços de TI.
Ela orienta a TI a operar em sintonia com as estratégias de negócios, garantindo que a tecnologia seja um facilitador-chave para o sucesso organizacional.
A capability de IT Productivity Management desempenha um papel estratégico na maximização do valor entregue pela TI à organização, focando na otimização da produtividade e eficiência operacional.
Para compreender como essa capability pode evoluir e se adaptar às mudanças do mercado, é fundamental considerar as tendências e expectativas futuras.
Abaixo, as principais tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências representam as expectativas do mercado em relação à IT Productivity Management, destacando a importância contínua de buscar a eficiência operacional e a otimização da produtividade como elementos-chave para o sucesso das organizações no ambiente de TI em constante evolução.
A capability de IT Productivity Management desempenha um papel estratégico na governança de TI, concentrando-se na otimização da produtividade da equipe de TI e dos recursos tecnológicos.
Para avaliar eficazmente o desempenho dessa capability, é crucial monitorar KPIs específicos que reflitam a eficiência operacional e a maximização do valor entregue pela TI à organização.
Abaixo, uma lista dos principais KPIs usuais usados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são essenciais para monitorar e avaliar o desempenho da IT Productivity Management.
Eles permitem que as organizações maximizem a eficiência operacional, reduzam custos e preservem a qualidade dos serviços de TI, contribuindo assim para o sucesso da TI em um ambiente empresarial em constante evolução.
A capability de IT Productivity Management desempenha um papel fundamental na otimização da produtividade da equipe de TI e dos recursos tecnológicos.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Avaliação e Otimização de Processos
Objetivo: Avaliar e otimizar os processos de TI para aumentar a eficiência operacional.
Implementação de Ferramentas e Técnicas de Produtividade
Objetivo: Implementar ferramentas e técnicas que aumentem a eficiência operacional da equipe de TI.
Monitoramento e Métricas de Produtividade
Objetivo: Estabelecer métricas de produtividade e monitorar o desempenho da equipe de TI.
Colaboração com IT Quality Management
Objetivo: Trabalhar em sinergia com a capability de IT Quality Management para encontrar o equilíbrio entre qualidade e produtividade.
Treinamento e Desenvolvimento da Equipe
Objetivo: Capacitar a equipe para adotar as ferramentas e técnicas de produtividade de forma eficaz.
Esses OKRs são essenciais para a capability de IT Productivity Management, pois auxiliam na otimização da produtividade da equipe de TI e dos recursos tecnológicos.
Além disso, a colaboração com a capability de IT Quality Management é crucial para encontrar o equilíbrio entre qualidade e produtividade, garantindo que ambos os aspectos sejam abordados de forma sinérgica e complementar.
A capability IT Productivity Management, inserida na macro capability IT Governance e na camada IT Transformation, desempenha um papel fundamental na otimização da produtividade da equipe de TI e dos recursos tecnológicos.
Sua atuação envolve a avaliação de processos e a implementação de ferramentas e técnicas que visam aumentar a eficiência operacional da TI.
É importante destacar que esta capability atua de forma sinérgica e complementar à capability IT Quality Management, uma vez que qualidade e produtividade são dimensões interdependentes que precisam ser avaliadas e abordadas conjuntamente para alcançar os melhores resultados possíveis.
O equilíbrio entre qualidade e produtividade é essencial para o sucesso da TI.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Productivity Management desempenha um papel crítico na garantia de que a equipe de TI e os recursos tecnológicos operem com eficiência máxima.
À medida que a maturidade aumenta, a organização pode alcançar um equilíbrio ideal entre qualidade e produtividade, resultando em maior eficácia operacional e um maior valor agregado para a empresa como um todo.
A capability IT Productivity Management, integrada à macro capability IT Governance e à camada IT Transformation, é essencial para maximizar a eficiência operacional da equipe de TI e dos recursos tecnológicos.
Esta capability abrange a avaliação e melhoria dos processos de TI, com o objetivo de aumentar a eficiência e a eficácia operacional, e atua em sinergia com a IT Quality Management, balanceando qualidade e produtividade para alcançar os melhores resultados.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A IT Productivity Management é crucial para garantir que os recursos de TI sejam utilizados da maneira mais eficiente possível, contribuindo para o alinhamento estratégico da TI com os objetivos de negócios.
A interação desta capability com os frameworks reconhecidos permite a implementação de práticas que não só aumentam a produtividade, mas também asseguram que a qualidade dos serviços de TI seja mantida.
Develop Productivity Management Plans
Desenvolver planos detalhados para a gestão da produtividade de TI é um passo crucial para garantir que os recursos de TI sejam utilizados de maneira eficiente e eficaz, considerando todos a capabilities e processos executados por TI.
Este processo envolve a criação de um plano abrangente que define os objetivos de produtividade, as métricas a serem utilizadas, os métodos de medição e avaliação, e as responsabilidades de cada área envolvida.
O plano deve ser baseado em uma análise detalhada das necessidades da organização, das melhores práticas do setor e das lições aprendidas de ciclos anteriores.
Além disso, deve incluir estratégias para a melhoria contínua, mecanismos de auditoria e conformidade, e a utilização de ferramentas de automação para aumentar a eficiência.
A participação ativa de todas as partes interessadas é fundamental para garantir que o plano atenda às expectativas e aos requisitos de produtividade da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Establish Productivity Objectives | Estabelecer os objetivos de produtividade alinhados com a estratégia organizacional. | Estratégia organizacional, feedback de stakeholders | Objetivos de produtividade definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Productivity Metrics | Definir as métricas de produtividade que orientarão a medição e avaliação. | Objetivos de produtividade, melhores práticas | Métricas de produtividade definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Measurement Methods | Desenvolver métodos para medir e avaliar a produtividade dos serviços de TI. | Métricas de produtividade definidas, objetivos de produtividade | Métodos de medição desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Allocate Resources for Productivity | Alocar os recursos necessários para implementar e manter a gestão da produtividade. | Métodos de medição, objetivos de produtividade | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Establish Audit Mechanisms | Estabelecer mecanismos de auditoria para garantir a conformidade com os padrões de produtividade. | Recursos alocados, métodos de medição | Mecanismos de auditoria estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Productivity Metrics
Identificar as métricas de produtividade para TI é um processo vital para garantir que todos os serviços e produtos entregues sejam eficientes e atinjam os objetivos estabelecidos.
Este processo envolve a análise detalhada das necessidades dos clientes internos e externos, das melhores práticas do setor e das regulamentações aplicáveis.
As métricas de produtividade devem ser específicas, mensuráveis, atingíveis, relevantes e temporais (SMART) para assegurar que possam ser efetivamente implementadas e monitoradas.
Além disso, a identificação de métricas deve incluir uma análise de risco para antecipar possíveis problemas de produtividade e desenvolver planos de mitigação adequados.
A colaboração com todas as áreas da TI é essencial para garantir que as métricas sejam compreendidas e aceitas por todos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Stakeholder Requirements | Coletar requisitos de produtividade dos clientes internos e externos. | Feedback dos stakeholders, melhores práticas | Requisitos de produtividade coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Industry Standards | Analisar os padrões de produtividade do setor para benchmarking. | Requisitos de produtividade coletados | Análise de padrões do setor | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Define Productivity Metrics | Definir métricas de produtividade específicas para medir a eficiência e o desempenho. | Análise de padrões do setor, requisitos de produtividade | Métricas de produtividade definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Develop Risk Mitigation Plans | Desenvolver planos de mitigação de riscos para possíveis problemas de produtividade. | Métricas de produtividade definidas, análise de risco | Planos de mitigação desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Metrics and Requirements | Comunicar as métricas e requisitos de produtividade para todas as partes interessadas. | Planos de mitigação, métricas de produtividade | Métricas e requisitos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement Productivity Solutions
Implementar as soluções de gestão da produtividade conforme planejado é essencial para garantir que os padrões de produtividade estabelecidos sejam atingidos.
Este processo envolve a aplicação de métodos, ferramentas e práticas de produtividade em todas as fases dos projetos e operações de TI.
A implementação deve ser sistemática e alinhada com os planos de gestão de produtividade desenvolvidos, incluindo a utilização de software de gestão de produtividade, realização de treinamentos para equipes, e a integração de atividades de produtividade nos processos operacionais.
O objetivo é criar uma cultura de produtividade dentro da TI, onde cada membro da equipe entende a importância da produtividade e está comprometido em alcançar os melhores resultados possíveis.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Deploy Productivity Tools | Implementar ferramentas de gestão da produtividade para monitorar e melhorar os processos. | Planos de gestão da produtividade, recursos alocados | Ferramentas de produtividade implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Train Teams on Productivity Practices | Treinar as equipes nas melhores práticas de gestão da produtividade. | Ferramentas de produtividade implementadas | Equipes treinadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Integrate Productivity Activities | Integrar atividades de produtividade nos processos operacionais de TI. | Equipes treinadas, ferramentas de produtividade | Atividades de produtividade integradas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Conduct Productivity Audits | Realizar auditorias de produtividade para assegurar a conformidade com os padrões estabelecidos. | Atividades de produtividade integradas | Auditorias realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Report Productivity Results | Reportar os resultados de produtividade para as partes interessadas. | Auditorias realizadas | Resultados de produtividade comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Productivity Performance
Monitorar continuamente o desempenho da produtividade de TI é fundamental para garantir que as metas de produtividade sejam atingidas e mantidas.
Este processo envolve a coleta, análise e revisão contínua de dados de produtividade, utilizando KPIs e outras métricas definidas anteriormente.
O monitoramento deve ser transparente e incluir feedback regular das partes interessadas para garantir que quaisquer problemas sejam identificados e resolvidos rapidamente.
A comunicação eficaz dos resultados de produtividade é essencial para manter todas as partes interessadas informadas e engajadas.
A utilização de dashboards e relatórios regulares é uma prática recomendada para manter a visibilidade sobre o desempenho da produtividade.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Productivity Data | Coletar dados de desempenho da produtividade dos serviços e produtos de TI. | Dados de desempenho, métricas de produtividade | Dados de produtividade coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Productivity Metrics | Analisar as métricas de desempenho da produtividade. | Dados de produtividade coletados | Análise das métricas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Conduct Productivity Reviews | Realizar revisões periódicas de produtividade com as equipes de TI. | Análise das métricas | Relatórios de produtividade | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Communicate Productivity Results | Comunicar os resultados de desempenho da produtividade para as partes interessadas. | Relatórios de produtividade | Resultados de produtividade comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Identify Productivity Improvement Areas | Identificar áreas de melhoria da produtividade com base nos resultados monitorados. | Resultados de produtividade comunicados | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Productivity Processes
Revisar e otimizar os processos de gestão da produtividade com base nos resultados obtidos é essencial para garantir a melhoria contínua e a conformidade com os padrões de produtividade estabelecidos.
Este processo envolve a análise dos resultados de auditorias e avaliações de produtividade, a incorporação de feedback das partes interessadas e a implementação de mudanças necessárias para melhorar os processos de produtividade.
A revisão deve considerar as melhores práticas do setor, bem como as lições aprendidas de ciclos anteriores, para assegurar que as mudanças implementadas estejam alinhadas com os objetivos estratégicos da organização.
A comunicação das atualizações é fundamental para garantir que todas as partes interessadas estejam cientes das mudanças e possam se adaptar adequadamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Productivity Processes | Avaliar criticamente os processos atuais de gestão da produtividade. | Resultados de auditorias, feedback de stakeholders | Relatório de avaliação das práticas atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Process Improvements | Identificar melhorias nos processos de gestão da produtividade. | Relatório de avaliação das práticas atuais | Áreas de aprimoramento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de gestão da produtividade. | Áreas de aprimoramento identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhorias implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Updates | Comunicar as atualizações dos processos para as partes interessadas. | Melhorias implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A capability de IT Program & Projects Portfolio Management, situada dentro da macro capability IT Governance e da camada IT Transformation no CIO Codex Capability Framework, desempenha um papel vital no sucesso das organizações.
Essa capability assegura que os recursos sejam alocados de maneira eficiente para os projetos apropriados e que estes estejam alinhados com a estratégia global da organização.
Com a adoção de práticas eficazes de gestão de portfólio, as organizações podem otimizar seus investimentos em TI, elevando a eficiência e atingindo seus objetivos de negócios de forma mais efetiva.
Os principais conceitos associados a esta capability incluem a Gestão de Portfólio de Projetos, que foca na seleção, priorização e administração de um conjunto de projetos e programas para alcançar objetivos estratégicos, o Alinhamento Estratégico, que garante que todos os projetos e programas estejam em sintonia com a estratégia da organização, a Priorização, que identifica e escolhe os projetos mais estratégicos, a Governança de Projetos, definindo políticas e estruturas para garantir o êxito dos projetos, e a Alocação de Recursos, distribuindo de forma eficiente pessoal, orçamento e tempo.
As características desta capability abrangem a Análise de Viabilidade, o Monitoramento Contínuo dos projetos, a Gestão de Riscos, a Tomada de Decisões Baseadas em Dados e a Alocação Dinâmica de Recursos.
O propósito da IT Program & Projects Portfolio Management é gerir efetivamente o portfólio de programas e projetos de TI, garantindo que estejam alinhados com a estratégia de TI e os objetivos de negócio da organização. Este alinhamento é essencial para as iniciativas de TI, pois assegura que os recursos sejam corretamente distribuídos e que os riscos sejam gerenciados de forma eficaz.
Os objetivos dentro do CIO Codex Capability Framework incluem o Alinhamento Estratégico, garantindo a sintonia dos programas e projetos com a estratégia e objetivos de negócio, a eficiente Alocação de Recursos, a Gestão de Riscos, e a Priorização dos projetos, assegurando que os mais relevantes recebam atenção prioritária.
O impacto da IT Program & Projects Portfolio Management na tecnologia é abrangente, afetando a Infraestrutura, a Arquitetura, os Sistemas, o Modelo Operacional e a Cybersecurity.
A alocação efetiva de recursos influencia diretamente a infraestrutura de TI, direcionando investimentos essenciais. Os projetos e programas bem gerenciados podem requerer modificações na arquitetura de TI para garantir compatibilidade e eficácia. A gestão do portfólio de TI determina quais projetos de desenvolvimento ou atualização devem ser priorizados.
A alocação de recursos e a priorização dos projetos influenciam o modelo operacional da equipe de TI, impactando a entrega de processos e serviços. Inclui também a implementação de iniciativas de segurança para fortalecer os ativos tecnológicos.
Em conclusão, a IT Program & Projects Portfolio Management é uma capability crítica que não apenas assegura o alinhamento estratégico e a eficiente alocação de recursos, mas também permite que a organização se mantenha competitiva, inovadora e eficaz em suas operações de TI.
A capacidade de gerenciar e priorizar um portfólio de projetos de TI de maneira estratégica é fundamental para maximizar o retorno sobre o investimento em tecnologia, garantindo ao mesmo tempo que os recursos de TI estejam alinhados com os objetivos de longo prazo e a visão estratégica da organização.
A capability de IT Program & Projects Portfolio Management desempenha um papel crucial no sucesso da organização, garantindo que seus recursos sejam direcionados para os projetos certos e que esses projetos estejam alinhados com a estratégia global.
Ao adotar práticas de gestão de portfólio de projetos eficazes, as organizações podem otimizar seus investimentos em TI, aumentar a eficiência e alcançar seus objetivos de negócios de forma mais eficaz.
Conceitos
Características
A IT Program & Projects Portfolio Management é uma capability de destaque dentro da governança de TI, pois tem como propósito central a gestão eficaz do portfólio de programas e projetos de TI.
Seu papel fundamental é garantir que esses programas e projetos estejam alinhados com a estratégia de TI e os objetivos de negócio da organização.
Esse alinhamento é crucial para o sucesso das iniciativas de TI, pois assegura que os recursos sejam alocados de forma adequada e que os riscos sejam devidamente gerenciados.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os principais objetivos da IT Program & Projects Portfolio Management incluem:
Impacto na Tecnologia
A IT Program & Projects Portfolio Management tem um impacto significativo na tecnologia em várias dimensões:
A capability de IT Program & Projects Portfolio Management desempenha um papel crucial na governança de TI e na camada de IT Transformation, assegurando que os recursos de TI sejam direcionados para os projetos mais estratégicos e alinhados com os objetivos globais da organização.
Implementar efetivamente essa capability requer um roadmap cuidadosamente planejado e executado.
Neste contexto, as principais etapas a serem consideradas no roadmap de adoção da IT Program & Projects Portfolio Management, de acordo com o CIO Codex Capability Framework:
A implementação bem-sucedida da IT Program & Projects Portfolio Management requer um compromisso constante com a avaliação, priorização e alocação eficaz de recursos para projetos e programas de TI.
Isso permite que a organização maximize o valor de seus investimentos em tecnologia, alcance seus objetivos estratégicos e mantenha-se ágil em um ambiente de negócios em constante evolução.
Dentro do contexto do CIO Codex Capability Framework, a capability de IT Program & Projects Portfolio Management desempenha um papel estratégico na governança de TI, focando na gestão eficaz do portfólio de programas e projetos de TI.
Para alcançar excelência nessa capability, é fundamental aplicar as melhores práticas de mercado.
A seguir, as principais melhores práticas nesse domínio:
A aplicação dessas melhores práticas de mercado em IT Program & Projects Portfolio Management é essencial para garantir que os recursos de TI sejam alocados de maneira eficiente, que os projetos estejam alinhados com a estratégia e que os riscos sejam gerenciados de forma proativa.
Essa capability desempenha um papel crucial no sucesso da organização, permitindo que ela atinja seus objetivos de negócios de maneira eficaz e eficiente.
A Capability de IT Program & Projects Portfolio Management desempenha um papel fundamental na governança de TI, assegurando que os recursos da organização sejam alocados de forma estratégica para programas e projetos de TI alinhados com os objetivos de negócio.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado, seguindo as melhores práticas do setor.
Abaixo, estão os principais desafios que as organizações enfrentam no contexto do CIO Codex Capability Framework:
Esses desafios refletem a importância vital da IT Program & Projects Portfolio Management na governança de TI e no sucesso global da organização.
Superá-los requer não apenas a implementação de processos e ferramentas adequados, mas também a criação de uma cultura organizacional que valorize o alinhamento estratégico, a alocação eficiente de recursos e a gestão proativa de riscos.
A capacidade de tomar decisões informadas com base em dados confiáveis e de monitorar o progresso dos programas e projetos é essencial para otimizar os investimentos em TI e alcançar os objetivos de negócio de forma eficaz.
A capability de IT Program & Projects Portfolio Management desempenha um papel fundamental na governança de TI, garantindo que os recursos sejam alocados eficazmente para os projetos certos e que esses projetos estejam alinhados com a estratégia organizacional.
Para antecipar seu desenvolvimento futuro, é essencial considerar as tendências e expectativas do mercado.
A seguir, as principais tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências indicam uma evolução significativa na capability de IT Program & Projects Portfolio Management, à medida que as organizações buscam aprimorar sua capacidade de gerenciar projetos de forma estratégica, eficaz e ágil.
A adaptação a essas tendências será essencial para garantir o alinhamento contínuo com as metas e objetivos organizacionais.
A capability de IT Program & Projects Portfolio Management desempenha um papel essencial na governança de TI, garantindo que os recursos da organização sejam alocados de forma eficaz e estratégica para projetos e programas de TI.
Para avaliar adequadamente o desempenho dessa capability, é crucial acompanhar os KPIs apropriados que refletem o sucesso na gestão do portfólio de projetos e programas.
Abaixo, uma lista dos principais KPIs usuais utilizados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são fundamentais para avaliar o desempenho da IT Program & Projects Portfolio Management.
Eles permitem que as organizações monitorem e melhorem continuamente a gestão de seu portfólio de projetos e programas de TI, garantindo que estejam alinhados com a estratégia global e contribuam para o sucesso da organização.
A capability de IT Program & Projects Portfolio Management desempenha um papel essencial na gestão do portfólio de programas e projetos de TI, garantindo que estejam alinhados com a estratégia de TI e os objetivos de negócios da organização.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Alinhamento Estratégico de Projetos de TI
Objetivo: Garantir que os projetos de TI estejam alinhados com a estratégia de TI e os objetivos de negócios.
Priorização de Projetos
Objetivo: Priorizar projetos com base em critérios estratégicos e de negócios.
Alocação Eficiente de Recursos
Objetivo: Assegurar a alocação eficiente de recursos para projetos de TI.
Gestão de Riscos de Projetos
Objetivo: Gerenciar os riscos associados aos projetos de TI.
Monitoramento do Progresso do Portfólio
Objetivo: Monitorar o progresso e o desempenho do portfólio de programas e projetos de TI.
Gestão de Stakeholders
Objetivo: Gerenciar as partes interessadas envolvidas nos programas e projetos de TI.
Gestão de Portfolio de Projetos de TI
Objetivo: Manter um registro atualizado e acessível de todos os programas e projetos de TI em andamento.
Esses OKRs são essenciais para a capability de IT Program & Projects Portfolio Management, pois auxiliam na gestão estratégica dos programas e projetos de TI, garantindo que eles contribuam para os objetivos da organização, sejam alocados eficientemente e gerenciados de forma eficaz.
Além disso, a gestão de riscos e o monitoramento contínuo do portfólio são aspectos críticos para o sucesso das iniciativas de TI.
A capability IT Program & Projects Portfolio Management, integrante da macro capability IT Governance e da camada IT Transformation, desempenha um papel central na gestão eficaz do portfólio de programas e projetos de TI.
Seu objetivo primordial é garantir que esses programas e projetos estejam alinhados com a estratégia de TI e os objetivos de negócio da organização.
A avaliação de maturidade dessa capability é crucial para assegurar que a alocação de recursos, o planejamento estratégico e a gestão de riscos estejam otimizados para o sucesso de todos os projetos de TI.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Program & Projects Portfolio Management é crucial para garantir que a organização esteja investindo nos programas e projetos certos, de acordo com sua estratégia de TI, e gerenciando de forma eficaz os recursos e riscos associados.
Conforme a maturidade aumenta, a organização se torna mais ágil na tomada de decisões estratégicas e na alocação de recursos, resultando em uma maior eficiência e eficácia na entrega de programas e projetos de TI.
A capability IT Program & Projects Portfolio Management, integrante da macro capability IT Governance e da camada IT Transformation, é essencial para a gestão eficaz do portfólio de programas e projetos de TI.
Essa capability assegura que os projetos e programas de TI estejam alinhados com a estratégia de TI e os objetivos de negócio, sendo crucial para o planejamento estratégico, alocação de recursos e gestão de riscos em projetos de TI.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability IT Program & Projects Portfolio Management desempenha um papel vital na garantia de que os investimentos em TI estão alinhados com os objetivos estratégicos da organização.
A integração de práticas de frameworks variados fornece uma base sólida para tomar decisões estratégicas informadas, gerenciar riscos e otimizar a alocação de recursos em projetos de TI, promovendo assim um alinhamento eficaz entre os projetos de TI e as metas de negócios.
Develop Portfolio Management Plans
Desenvolver planos detalhados para gestão de portfólio de programas e projetos de TI é essencial para garantir que os recursos da organização sejam utilizados de forma eficiente e eficaz.
Este processo envolve a criação de uma estratégia clara e detalhada que define como os projetos serão selecionados, priorizados, monitorados e gerenciados ao longo de seu ciclo de vida.
Os planos devem considerar os objetivos estratégicos da organização, assegurando que cada projeto contribua diretamente para esses objetivos.
Além disso, devem incluir critérios de avaliação de projetos, processos de governança, e estruturas de comunicação e reporte.
O plano de gestão de portfólio deve ser dinâmico, permitindo ajustes conforme necessário para responder a mudanças nas prioridades de negócios ou no ambiente externo.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Establish Portfolio Objectives | Estabelecer os objetivos do portfólio alinhados com a estratégia organizacional. | Estratégia organizacional, feedback de stakeholders | Objetivos do portfólio definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Selection Criteria | Definir critérios para a seleção e priorização de projetos no portfólio. | Objetivos do portfólio | Critérios de seleção definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Governance Framework | Desenvolver um framework de governança para a gestão do portfólio de projetos. | Critérios de seleção, melhores práticas | Framework de governança desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Allocate Resources | Alocar os recursos necessários para a execução dos projetos selecionados. | Framework de governança, objetivos do portfólio | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Establish Reporting Mechanisms | Estabelecer mecanismos de reporte para monitorar o progresso do portfólio. | Recursos alocados | Mecanismos de reporte estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Portfolio Priorities
Identificar as prioridades do portfólio de programas e projetos de TI é uma atividade crucial para garantir que os recursos da organização sejam direcionados para iniciativas que proporcionem maior valor estratégico.
Este processo envolve a análise detalhada de todos os projetos e programas potenciais e em andamento, avaliando-os com base em critérios de priorização previamente definidos.
A identificação das prioridades deve considerar a alocação de recursos, riscos, alinhamento com os objetivos estratégicos e o potencial retorno sobre o investimento.
É necessário realizar sessões de avaliação e discussão com as partes interessadas chave para assegurar que as prioridades refletem as necessidades e expectativas da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Project Data | Coletar dados detalhados sobre todos os projetos potenciais e em andamento. | Dados de projetos | Dados coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Evaluate Project Alignment | Avaliar o alinhamento dos projetos com os objetivos estratégicos da organização. | Dados coletados, objetivos estratégicos | Avaliação de alinhamento realizada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Assess Resource Requirements | Avaliar os requisitos de recursos para cada projeto. | Dados coletados, avaliação de alinhamento | Requisitos de recursos avaliados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Prioritize Projects | Priorizar os projetos com base em critérios de valor estratégico e viabilidade. | Requisitos de recursos, avaliação de alinhamento | Projetos priorizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Review with Stakeholders | Revisar e validar as prioridades com as partes interessadas chave. | Projetos priorizados | Prioridades validadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Execute Portfolio Management Activities
Executar as atividades de gestão de portfólio conforme planejado é essencial para garantir a implementação bem-sucedida dos projetos prioritários.
Este processo envolve a coordenação e supervisão das atividades diárias de gestão de portfólio, garantindo que os projetos estejam progredindo conforme o planejado e que os recursos estejam sendo utilizados eficientemente.
A execução inclui a facilitação de reuniões regulares de status, a resolução de problemas e obstáculos, e a comunicação contínua com todas as partes interessadas para assegurar o alinhamento e a transparência.
Também é vital ajustar as alocações de recursos e as prioridades conforme necessário para responder a mudanças nas condições do projeto ou nas prioridades organizacionais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Coordinate Project Teams | Coordenar as equipes de projetos para garantir a execução eficiente das atividades. | Planos de projeto, recursos alocados | Equipes coordenadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Facilitate Status Meetings | Facilitar reuniões regulares de status para monitorar o progresso dos projetos. | Equipes coordenadas, planos de projeto | Atas das reuniões de status | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Resolve Issues | Resolver problemas e obstáculos que possam surgir durante a execução dos projetos. | Atas das reuniões de status, feedbacks | Problemas resolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Communicate Progress | Comunicar o progresso dos projetos para as partes interessadas. | Problemas resolvidos, atas das reuniões | Progresso comunicado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Adjust Resource Allocation | Ajustar a alocação de recursos conforme necessário para garantir a eficiência dos projetos. | Progresso comunicado, feedbacks | Recursos ajustados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Portfolio Performance
Monitorar continuamente o desempenho do portfólio de programas e projetos de TI é essencial para garantir que os objetivos estratégicos estejam sendo alcançados e que quaisquer desvios sejam identificados e corrigidos prontamente.
Este processo envolve a coleta e análise de dados de desempenho dos projetos, a realização de revisões regulares de progresso e a comunicação dos resultados para as partes interessadas.
A utilização de KPIs e métricas de desempenho é fundamental para fornecer uma visão clara e objetiva do status do portfólio.
Além disso, o monitoramento permite a identificação de tendências e padrões que podem indicar áreas de risco ou oportunidades para melhorias.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho de todos os projetos do portfólio. | Dados de desempenho dos projetos | Dados coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Performance Metrics | Analisar as métricas de desempenho dos projetos. | Dados coletados | Análise das métricas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Conduct Progress Reviews | Realizar revisões regulares de progresso com as equipes de projeto. | Análise das métricas | Relatórios de progresso | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Communicate Results | Comunicar os resultados do desempenho para as partes interessadas. | Relatórios de progresso | Resultados comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Identify Improvement Areas | Identificar áreas de melhoria com base nos resultados monitorados. | Resultados comunicados | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Portfolio Processes
Revisar e otimizar os processos de gestão de portfólio com base nos resultados obtidos é um passo crítico para garantir que a TI continue a fornecer valor estratégico para a organização.
Este processo envolve a análise dos resultados das iniciativas de portfólio, a incorporação de feedback das partes interessadas e a implementação de ajustes necessários para melhorar a eficácia dos processos de gestão de portfólio.
A revisão deve considerar as melhores práticas do setor, bem como as lições aprendidas de ciclos anteriores, para assegurar que as mudanças implementadas estejam alinhadas com os objetivos estratégicos da organização.
A comunicação das atualizações é fundamental para garantir que todas as partes interessadas estejam cientes das mudanças e possam se adaptar adequadamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Processes | Avaliar criticamente os processos atuais de gestão de portfólio. | Feedbacks das partes interessadas, resultados monitorados | Relatório de avaliação das práticas atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Process Improvements | Identificar melhorias nos processos de gestão de portfólio. | Relatório de avaliação das práticas atuais | Áreas de aprimoramento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de gestão de portfólio. | Áreas de aprimoramento identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhoria implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Updates | Comunicar as atualizações dos processos para as partes interessadas. | Melhoria implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A capability de IT Quality Management, integrante da macro capability IT Governance e da camada IT Transformation no CIO Codex Capability Framework, é fundamental para garantir que os serviços de TI cumpram com os mais altos padrões de qualidade, contribuindo para a satisfação dos clientes, redução de falhas e maximização do valor agregado pela TI à organização.
Esta capability é essencial na efetivação da excelência operacional e na entrega de serviços de TI que não apenas atendem, mas superam as expectativas.
Entre os conceitos chave, destacam-se a Garantia de Qualidade, que envolve atividades para assegurar o cumprimento de padrões de qualidade em todas as entregas de TI, Padrões de Qualidade, que são critérios para avaliar a qualidade dos produtos e serviços de TI, Auditoria de Qualidade, para revisão sistemática dos processos de TI, Melhoria Contínua, buscando aperfeiçoar constantemente os serviços de TI, e o Equilíbrio entre Produtividade e Qualidade, reconhecendo a necessidade de manter um equilíbrio saudável entre a eficiência operacional e a excelência na entrega.
Características desta capability incluem a Definição de Padrões, Avaliação de Conformidade, Aprimoramento de Processos, Auditorias Regulares e a promoção de uma Cultura de Qualidade, onde a busca contínua pela qualidade é valorizada em todas as atividades de TI.
O propósito da IT Quality Management é assegurar que os serviços de TI sejam de alta qualidade, contribuindo significativamente para a eficiência operacional e para a entrega de valor constante pela organização.
Ela visa a implementação de padrões de qualidade, a realização de auditorias e revisões para garantir a conformidade, a promoção da melhoria contínua e a busca por um equilíbrio entre qualidade e produtividade.
Os objetivos principais dentro do CIO Codex Capability Framework são a implementação de padrões de qualidade, condução de auditorias e revisões, promoção de melhorias contínuas e a sinergia com a gestão de produtividade, reconhecendo a importância de equilibrar qualidade e eficiência.
O impacto da IT Quality Management na tecnologia é extenso, afetando a Infraestrutura de TI, a Arquitetura de sistemas, a qualidade e performance dos Sistemas, o Modelo Operacional da equipe de TI e a Cybersecurity.
A definição de padrões de qualidade afeta a infraestrutura de TI, exigindo sistemas e recursos alinhados com as melhores práticas.
A garantia de qualidade influencia a arquitetura de TI, requerendo soluções focadas em estabilidade, desempenho e segurança.
A implementação de padrões de qualidade impacta no desenvolvimento e manutenção de sistemas, assegurando que atendam aos requisitos de qualidade.
A gestão da qualidade direciona o modelo operacional da equipe de TI, fomentando práticas que assegurem a entrega consistente de serviços de alta qualidade.
A qualidade dos processos de segurança é crucial para proteger os sistemas contra vulnerabilidades.
Em resumo, a IT Quality Management é uma capability crítica que promove padrões de excelência em todas as facetas das operações de TI.
Essa abordagem centrada na qualidade não apenas melhora a entrega de serviços de TI, mas também reforça a confiança dos clientes e partes interessadas na capacidade da TI de contribuir positivamente para os objetivos gerais da organização.
A constante busca pela qualidade e pela melhoria contínua é essencial para enfrentar os desafios de um ambiente de negócios em constante evolução, garantindo que a TI permaneça como um elemento crucial na estratégia e no sucesso da organização.
A capability de IT Quality Management desempenha um papel crítico na garantia de que os serviços de TI atendam aos mais altos padrões de qualidade, ao mesmo tempo em que busca otimizar a eficiência operacional.
Isso contribui significativamente para a satisfação dos clientes, a redução de falhas e a maximização do valor agregado pela TI à organização.
Conceitos
Características
A IT Quality Management é uma capability essencial no contexto da governança de TI, voltada para garantir a qualidade dos serviços e processos de TI.
Seu propósito central reside em assegurar que os serviços de TI atendam aos padrões de qualidade estabelecidos, resultando em operações eficientes e na entrega de valor consistente para a organização.
Objetivos
Dentro do CIO Codex Capability Framework, os principais objetivos da IT Quality Management incluem:
Impacto na Tecnologia
A IT Quality Management tem um impacto significativo na tecnologia em várias dimensões:
A capability de IT Quality Management desempenha um papel crucial na governança de TI e na camada de IT Transformation, assegurando que os serviços de TI atendam aos mais altos padrões de qualidade enquanto otimizam a eficiência operacional.
A implementação eficaz desta capability requer um roadmap bem estruturado.
Neste contexto, as principais etapas a serem consideradas no roadmap de adoção da IT Quality Management, de acordo com o CIO Codex Capability Framework:
A implementação da IT Quality Management não apenas garante que os serviços de TI atendam aos mais altos padrões de qualidade, mas também contribui para a satisfação dos clientes, a redução de falhas e a maximização do valor agregado pela TI à organização.
É uma parte essencial da governança de TI e desempenha um papel crítico na transformação da TI para um estado de excelência operacional e qualidade consistente.
No âmbito do CIO Codex Capability Framework, a capability de IT Quality Management é fundamental para assegurar que os serviços de TI atendam aos mais altos padrões de qualidade, ao mesmo tempo em que busca otimizar a eficiência operacional.
A implementação das melhores práticas de mercado é crucial para alcançar essa excelência.
A seguir, as principais melhores práticas dentro desse contexto:
A aplicação dessas melhores práticas de mercado em IT Quality Management é essencial para garantir que os serviços de TI sejam entregues com qualidade consistente, atendendo às expectativas dos clientes e contribuindo para a eficiência operacional da organização.
Essa capability desempenha um papel crítico na satisfação dos clientes, na redução de falhas e na maximização do valor agregado pela TI à organização.
A Capability de IT Quality Management desempenha um papel crítico na governança de TI, pois tem como objetivo assegurar que os serviços de TI atendam aos mais elevados padrões de qualidade, enquanto busca otimizar a eficiência operacional.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam desafios significativos no cenário atual do mercado, seguindo as melhores práticas do setor.
Abaixo, os principais desafios que as organizações enfrentam no contexto do CIO Codex Capability Framework:
Superar esses desafios é essencial para garantir que a IT Quality Management cumpra seu papel na governança de TI, assegurando que os serviços de TI atendam aos padrões de qualidade estabelecidos e contribuam para a eficiência operacional e a satisfação do cliente.
A implementação eficaz dos padrões de qualidade, a realização de auditorias regulares, a promoção de uma cultura de qualidade e o equilíbrio entre qualidade e produtividade são elementos-chave para o sucesso dessa capability.
Além disso, a capacidade de medir o impacto das melhorias na qualidade e de gerenciar a mudança organizacional são aspectos críticos a serem considerados.
A IT Quality Management desempenha um papel vital na garantia de que a TI continue a ser um parceiro estratégico de negócios, fornecendo serviços confiáveis e de alta qualidade que agregam valor à organização.
A capability de IT Quality Management desempenha um papel crítico na garantia de que os serviços de TI atendam aos mais elevados padrões de qualidade, ao mesmo tempo em que busca otimizar a eficiência operacional.
Para antecipar seu desenvolvimento futuro, é fundamental considerar as tendências e expectativas do mercado.
A seguir, as principais tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente importância da qualidade na entrega de serviços de TI e na criação de valor para as organizações.
A capacidade de adaptar-se a essas mudanças e abraçar uma mentalidade de qualidade contínua será essencial para o sucesso futuro da IT Quality Management.
A capability de IT Quality Management desempenha um papel crítico na governança de TI, assegurando que os serviços de TI atendam aos mais elevados padrões de qualidade, ao mesmo tempo em que busca otimizar a eficiência operacional.
Para avaliar eficazmente o desempenho dessa capability, é essencial monitorar os KPIs apropriados que refletem a qualidade dos serviços de TI.
Abaixo, uma lista dos principais KPIs usuais utilizados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs são fundamentais para avaliar o desempenho da IT Quality Management.
Eles permitem que as organizações monitorem e melhorem continuamente a qualidade de seus serviços de TI, assegurando que atendam aos padrões estabelecidos e contribuam para a eficiência operacional, satisfação do cliente e valor agregado à organização.
A capability de IT Quality Management desempenha um papel fundamental na garantia da qualidade dos serviços e processos de TI.
A seguir, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Padrões de Qualidade e Conformidade
Objetivo: Estabelecer e manter padrões de qualidade e conformidade para os serviços de TI.
Melhoria Contínua de Processos
Objetivo: Promover a melhoria contínua dos processos de TI para aumentar a eficiência e a qualidade.
Auditorias e Revisões de Qualidade
Objetivo: Realizar auditorias e revisões para avaliar a qualidade dos serviços de TI.
Satisfação do Cliente e Feedback
Objetivo: Medir a satisfação do cliente e coletar feedback para melhorias.
Colaboração com IT Productivity Management
Objetivo: Trabalhar em sinergia com a capability de IT Productivity Management para encontrar o equilíbrio entre qualidade e produtividade.
Treinamento e Desenvolvimento da Equipe
Objetivo: Capacitar a equipe para garantir a entrega de serviços de alta qualidade.
Esses OKRs são essenciais para a capability de IT Quality Management, pois auxiliam na garantia da qualidade dos serviços de TI, na melhoria contínua dos processos e na satisfação do cliente.
Além disso, a colaboração com a capability de IT Productivity Management é crucial para encontrar o equilíbrio entre qualidade e produtividade, garantindo que ambos os aspectos sejam abordados de forma sinérgica e complementar.
A capability IT Quality Management, integrante da macro capability IT Governance e da camada IT Transformation, desempenha um papel fundamental na garantia da qualidade dos serviços e processos de TI.
Seu foco está na implementação de padrões de qualidade, condução de auditorias e revisões, e promoção de práticas que assegurem a entrega de serviços de TI de alta qualidade.
A avaliação de maturidade dessa capability é crucial para garantir que a qualidade seja mantida e melhorada continuamente, ao mesmo tempo em que a produtividade é otimizada em conjunto com a capability IT Productivity Management.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Quality Management desempenha um papel vital na garantia de que os serviços de TI atendam aos mais altos padrões de qualidade, contribuindo para o sucesso geral da organização.
À medida que a maturidade aumenta, a qualidade se torna um componente essencial da cultura organizacional, resultando em maior satisfação do cliente e maior eficiência operacional.
A capability IT Quality Management, pertencente à macro capability IT Governance e integrada à camada IT Transformation, desempenha um papel crítico na garantia da qualidade dos serviços e processos de TI.
Esta capability foca na implementação de padrões de qualidade, na condução de auditorias e revisões, e na promoção de práticas que assegurem a entrega de serviços de TI de alta qualidade.
Existe uma relação sinérgica e complementar com a capability IT Productivity Management, destacando a necessidade de equilibrar qualidade e produtividade para alcançar os melhores resultados possíveis.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability IT Quality Management é fundamental para assegurar que os serviços de TI sejam entregues com alta qualidade, alinhando-se às necessidades do negócio e contribuindo para a eficiência operacional.
A integração desta capability com frameworks reconhecidos de mercado fortalece a capacidade da organização de entregar resultados consistentes e de alta qualidade, promovendo uma cultura de melhoria contínua e desempenho efetivo.
Develop Quality Management Plans
Desenvolver planos detalhados para gestão da qualidade de TI é fundamental para garantir que todos os processos, serviços e entregas de TI atendam aos padrões de qualidade estabelecidos pela organização.
Este processo envolve a criação de um plano abrangente que define o próprio conceito de qualidade para a organização, assim como os objetivos de qualidade, os padrões a serem seguidos, os métodos de medição e avaliação da qualidade, e as responsabilidades de cada área envolvida.
O plano deve ser baseado em uma análise profunda das necessidades da organização, das melhores práticas do setor e das lições aprendidas de ciclos anteriores.
Além disso, deve incluir estratégias para a melhoria contínua e mecanismos de auditoria e conformidade.
A participação ativa de todas as partes interessadas é crucial para assegurar que o plano atenda às expectativas e requisitos de qualidade da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Establish Quality Objectives | Estabelecer os objetivos de qualidade alinhados com a estratégia organizacional. | Estratégia organizacional, feedback de stakeholders | Objetivos de qualidade definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Define Quality Standards | Definir os padrões de qualidade que orientarão as entregas de TI. | Objetivos de qualidade, melhores práticas | Padrões de qualidade definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Develop Measurement Methods | Desenvolver métodos para medir e avaliar a qualidade dos serviços de TI. | Padrões de qualidade, objetivos de qualidade | Métodos de medição desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Allocate Resources for Quality | Alocar os recursos necessários para implementar e manter a gestão da qualidade. | Métodos de medição, objetivos de qualidade | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Establish Audit Mechanisms | Estabelecer mecanismos de auditoria para garantir a conformidade com os padrões de qualidade. | Recursos alocados, métodos de medição | Mecanismos de auditoria estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Quality Standards and Requirements
Identificar os padrões e requisitos de qualidade para TI é um processo vital para garantir que todos os serviços e produtos entregues atendam às expectativas da organização e dos seus stakeholders.
Este processo envolve a análise detalhada das necessidades dos clientes internos e externos, das melhores práticas do setor e das regulamentações aplicáveis.
Os padrões de qualidade devem ser específicos, mensuráveis, atingíveis, relevantes e temporais (SMART) para assegurar que possam ser efetivamente implementados e monitorados.
Além disso, a identificação de requisitos deve incluir uma análise de risco para antecipar possíveis problemas de qualidade e desenvolver planos de mitigação adequados.
A colaboração com todas as áreas da TI é essencial para garantir que os padrões e requisitos sejam compreendidos e aceitos por todos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Customer Requirements | Coletar requisitos de qualidade dos clientes internos e externos. | Feedback dos clientes, melhores práticas | Requisitos de qualidade coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Industry Standards | Analisar os padrões de qualidade do setor para benchmarking. | Requisitos de qualidade coletados | Análise de padrões do setor | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Define Quality Metrics | Definir métricas de qualidade específicas para medir a conformidade e o desempenho. | Análise de padrões do setor, requisitos de qualidade | Métricas de qualidade definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Develop Risk Mitigation Plans | Desenvolver planos de mitigação de riscos para possíveis problemas de qualidade. | Métricas de qualidade definidas, análise de risco | Planos de mitigação desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Standards and Requirements | Comunicar os padrões e requisitos de qualidade para todas as partes interessadas. | Planos de mitigação, métricas de qualidade | Padrões e requisitos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement Quality Management Solutions
Implementar as soluções de gestão da qualidade conforme planejado é fundamental para garantir que os padrões de qualidade estabelecidos sejam atingidos.
Este processo envolve a aplicação de métodos, ferramentas e práticas de qualidade em todas as fases dos projetos e operações de TI.
A implementação deve ser sistemática e alinhada com os planos de gestão de qualidade desenvolvidos, incluindo a utilização de software de gestão de qualidade, realização de treinamentos para equipes, e a integração de atividades de qualidade nos processos operacionais.
O objetivo é criar uma cultura de qualidade dentro da TI, onde cada membro da equipe entende a importância da qualidade e está comprometido em alcançar os melhores resultados possíveis.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Deploy Quality Tools | Implementar ferramentas de gestão da qualidade para monitorar e melhorar os processos. | Planos de gestão da qualidade, recursos alocados | Ferramentas de qualidade implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Train Teams on Quality Practices | Treinar as equipes nas melhores práticas de gestão da qualidade. | Ferramentas de qualidade implementadas | Equipes treinadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Integrate Quality Activities | Integrar atividades de qualidade nos processos operacionais de TI. | Equipes treinadas, ferramentas de qualidade | Atividades de qualidade integradas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Conduct Quality Audits | Realizar auditorias de qualidade para assegurar a conformidade com os padrões estabelecidos. | Atividades de qualidade integradas | Auditorias realizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Address Non-conformities | Tratar não conformidades identificadas durante as auditorias de qualidade. | Auditorias realizadas | Não conformidades tratadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Quality Performance
Monitorar continuamente o desempenho da qualidade de TI é essencial para assegurar que os serviços e produtos entregues atendam aos padrões e requisitos definidos.
Este processo envolve a coleta e análise regular de dados de desempenho da qualidade, a realização de revisões periódicas e a comunicação dos resultados às partes interessadas.
O uso de KPIs e outras métricas de desempenho é crucial para obter uma visão precisa e objetiva do status da qualidade.
Além disso, o monitoramento contínuo permite a identificação precoce de problemas e a implementação de ações corretivas antes que os problemas se agravem.
A transparência e a comunicação eficaz são fundamentais para garantir que todos os envolvidos estejam cientes do desempenho da qualidade e das ações necessárias para melhorá-la.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Quality Data | Coletar dados de desempenho da qualidade dos serviços e produtos de TI. | Dados de desempenho dos serviços e produtos | Dados de qualidade coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Quality Metrics | Analisar as métricas de desempenho da qualidade. | Dados de qualidade coletados | Análise das métricas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Conduct Quality Reviews | Realizar revisões periódicas de qualidade com as equipes de TI. | Análise das métricas | Relatórios de qualidade | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Communicate Quality Results | Comunicar os resultados de desempenho da qualidade para as partes interessadas. | Relatórios de qualidade | Resultados de qualidade comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Identify Quality Improvement Areas | Identificar áreas de melhoria da qualidade com base nos resultados monitorados. | Resultados de qualidade comunicados | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Enhance Quality Processes
Revisar e otimizar os processos de gestão da qualidade com base nos resultados obtidos é essencial para garantir a melhoria contínua e a conformidade com os padrões de qualidade estabelecidos.
Este processo envolve a análise dos resultados de auditorias e avaliações de qualidade, a incorporação de feedback das partes interessadas e a implementação de mudanças necessárias para melhorar os processos de qualidade.
A revisão deve considerar as melhores práticas do setor, bem como as lições aprendidas de ciclos anteriores, para assegurar que as mudanças implementadas estejam alinhadas com os objetivos estratégicos da organização.
A comunicação das atualizações é fundamental para garantir que todas as partes interessadas estejam cientes das mudanças e possam se adaptar adequadamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Quality Processes | Avaliar criticamente os processos atuais de gestão da qualidade. | Resultados de auditorias, feedback de stakeholders | Relatório de avaliação das práticas atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Process Improvements | Identificar melhorias nos processos de gestão da qualidade. | Relatório de avaliação das práticas atuais | Áreas de aprimoramento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano detalhado para melhorar os processos de gestão da qualidade. | Áreas de aprimoramento identificadas | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Implement Process Improvements | Implementar as melhorias conforme o plano desenvolvido. | Plano de melhoria desenvolvido | Melhoria implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Updates | Comunicar as atualizações dos processos para as partes interessadas. | Melhoria implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A macro capability IT Governance, localizada na camada IT Transformation, é fundamental para garantir que a função de TI opere de forma eficaz, alinhada com as estratégias de negócio e as melhores práticas do setor.
Esta macro capability abrange a criação de um framework de governança que assegure o alinhamento entre os objetivos de TI e os objetivos gerais da organização, além de garantir a conformidade com as regulamentações e padrões relevantes.
O ponto principal da IT Governance é o estabelecimento de processos e estruturas para a tomada de decisão eficaz em TI, o que inclui a definição de políticas, a gestão de riscos, o monitoramento do desempenho e a garantia de que os investimentos em TI gerem valor para o negócio.
Uma parte essencial dessa macro capability é a criação de métricas e indicadores chave de desempenho (KPIs) que permitam avaliar a eficiência, eficácia e impacto das iniciativas de TI.
Além disso, a IT Governance engloba a gestão contínua da qualidade dos serviços e processos de TI. Isso inclui a implementação de controles de qualidade, a realização de auditorias e revisões, e a promoção de uma cultura de melhoria contínua.
A capacidade de adaptar-se a mudanças regulatórias e tecnológicas também é fundamental, garantindo que a TI permaneça relevante, segura e eficiente em um ambiente em constante evolução.
Outro aspecto importante é a gestão da comunicação e colaboração dentro da equipe de TI e entre a TI e outras partes da organização, assegurando que haja um entendimento claro e compartilhado dos objetivos, estratégias e políticas de TI.
Em resumo, a IT Governance é vital para criar um ambiente onde a TI possa prosperar e contribuir significativamente para os objetivos estratégicos da organização, com qualidade e produtividade em uma abordagem e melhoria contínua.
Ela fornece a estrutura necessária para gerenciar efetivamente os recursos de TI, gerenciar riscos e assegurar que as iniciativas de TI sejam bem-sucedidas e alinhadas com as necessidades do negócio.
Essa macro capability apresenta como conteúdo complementar o detalhamento de cada uma de suas capabilities conforme abaixo, cada qual explorada em um item específico do CIO Codex Framework IT Reference Model:
A capability de IT Data, Indicators & Dashboards Management, integrada à macro capability IT Governance e enquadrada na camada IT Transformation do CIO Codex Capability Framework, representa um elemento fundamental na governança de TI.
Esta capability permite à organização monitorar, avaliar e aprimorar continuamente o desempenho das operações de TI. Por meio da análise de dados e da apresentação eficiente de indicadores, oferece suporte à tomada de decisões informadas e promove a excelência operacional na área de TI.
Os conceitos essenciais desta capability abrangem os Indicadores-Chave de Desempenho (KPIs) de TI, que são medidas quantitativas refletindo o desempenho e a eficácia das operações de TI, a Coleta de Dados, que envolve a aquisição sistemática de informações relevantes para análise subsequente, a Análise de Dados, que é o processo de examinar, limpar e transformar dados brutos em informações significativas e úteis, os Dashboards, que são interfaces gráficas para apresentar informações de maneira visual e acessível, e a Melhoria Contínua, representando o compromisso de aprimorar constantemente as operações de TI com base nos dados e indicadores disponíveis.
Entre as características desta capability, destacam-se a Avaliação Estratégica, que identifica os KPIs de TI mais relevantes para o alcance dos objetivos estratégicos da organização, a Integração de Dados, que agrega dados de múltiplas fontes para prover uma visão holística do desempenho de TI, a Visualização Impactante, que apresenta informações de forma visualmente atraente e compreensível, o Acesso em Tempo Real, possibilitando o acesso instantâneo às métricas de desempenho, e o Alinhamento Estratégico, assegurando que os KPIs selecionados estejam alinhados com os objetivos e metas de negócios da organização.
O propósito da IT Data, Indicators & Dashboards Management é coletar, analisar e apresentar dados e indicadores chave de desempenho de TI de maneira eficaz e acessível.
Esta capability envolve a criação de dashboards que permitem o monitoramento contínuo do desempenho e o suporte à tomada de decisões baseadas em dados, desempenhando um papel fundamental na busca pela melhoria contínua e fornecendo uma visão clara da eficácia das operações de TI.
Os objetivos desta capability, dentro do CIO Codex Capability Framework, incluem a Coleta de Dados, a Análise de Desempenho, a Apresentação Visual, e a Tomada de Decisões informadas sobre as operações de TI.
O impacto desta capability na tecnologia é extenso, afetando a Infraestrutura, a Arquitetura, os Sistemas, o Modelo Operacional e a Cybersecurity. A coleta e análise de dados abrangem todos os aspectos da infraestrutura de TI, influenciam decisões arquitetônicas, revelam áreas para otimização de sistemas, impactam o modelo operacional da equipe de TI e são cruciais para identificar ameaças de segurança em tempo real.
Em suma, a IT Data, Indicators & Dashboards Management é uma capability essencial para qualquer organização que deseja manter a eficácia e eficiência de suas operações de TI.
Ela não só possibilita uma visão abrangente e atualizada do desempenho de TI, mas também fornece as informações necessárias para a tomada de decisões estratégicas, impulsionando a inovação, a melhoria contínua e a competitividade no mercado dinâmico de tecnologia da informação.
A capability de IT Data, Indicators & Dashboards Management é um pilar crucial na governança de TI, capacitando a organização a monitorar, medir e melhorar continuamente o desempenho de suas operações de TI.
Através da análise de dados e da apresentação eficaz de indicadores, essa capability apoia a tomada de decisões informadas e promove a excelência operacional na Área de Tecnologia.
Conceitos
Características
A IT Data, Indicators & Dashboards Management é uma capability de importância crítica dentro do contexto da governança de TI.
Seu propósito é coletar, analisar e apresentar dados e indicadores chave de desempenho de TI de forma eficaz e acessível. Esta capability envolve a criação de dashboards que permitem o monitoramento contínuo do desempenho e o suporte à tomada de decisões baseadas em dados.
Ela desempenha um papel fundamental na busca pela melhoria contínua, fornecendo uma visão clara da eficácia das operações de TI.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os principais objetivos da IT Data, Indicators & Dashboards Management incluem:
Impacto na Tecnologia
A IT Data, Indicators & Dashboards Management afeta diretamente várias dimensões da tecnologia:
A capability de IT Data, Indicators & Dashboards Management é fundamental para a governança de TI, permitindo que a organização monitore, meça e melhore continuamente o desempenho de suas operações de TI.
A adoção eficaz dessa capability requer um roadmap bem planejado, alinhado com os princípios do CIO Codex Capability Framework.
Abaixo, as principais etapas desse roadmap:
A implementação bem-sucedida da IT Data, Indicators & Dashboards Management é fundamental para alcançar a excelência operacional na área de TI, apoiando a tomada de decisões informadas e a melhoria contínua.
Esse roadmap oferece uma estrutura sólida para adotar essa capability de forma eficaz e orientada para resultados.
Dentro do contexto do CIO Codex Capability Framework, a capability de IT Data, Indicators & Dashboards Management desempenha um papel fundamental na governança de TI, permitindo que a organização monitore, meça e melhore continuamente o desempenho de suas operações de TI.
Para alcançar excelência nessa capability, é fundamental aplicar as melhores práticas de mercado.
A seguir, as principais melhores práticas nesse domínio:
A aplicação dessas melhores práticas de mercado em IT Data, Indicators & Dashboards Management é essencial para promover a excelência operacional na área de TI e garantir que as operações de TI estejam alinhadas com os objetivos estratégicos da organização.
Ao coletar, analisar e apresentar dados de forma eficaz, essa capability apoia a tomada de decisões informadas e contribui para o sucesso geral da empresa.
A Capability de IT Data, Indicators & Dashboards Management desempenha um papel crucial na governança de TI, permitindo que as organizações monitorem, meçam e melhorem continuamente o desempenho de suas operações de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado, seguindo as melhores práticas do setor.
Aqui, os principais desafios que as organizações enfrentam no contexto do CIO Codex Capability Framework:
Esses desafios ressaltam a importância crítica da IT Data, Indicators & Dashboards Management na governança de TI e nos negócios como um todo.
Superá-los requer não apenas a implementação de sistemas e tecnologias adequadas, mas também a criação de uma cultura que valoriza e utiliza os dados de forma eficaz para aprimorar o desempenho de TI e atingir os objetivos estratégicos da organização.
A capacidade de coletar, analisar e apresentar dados de forma eficaz é fundamental para a excelência operacional e a tomada de decisões informadas em TI.
A capability de IT Data, Indicators & Dashboards Management desempenha um papel crítico na governança de TI, permitindo que as organizações monitorem, meçam e melhorem continuamente o desempenho de suas operações de TI.
Para antecipar seu desenvolvimento futuro, é fundamental considerar as tendências e expectativas do mercado.
Abaixo, as principais tendências futuras no contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente importância da IT Data, Indicators & Dashboards Management como uma capability estratégica na governança de TI, capacitando as organizações a tomar decisões informadas e promover a excelência operacional na área de TI.
A capability de IT Data, Indicators & Dashboards Management desempenha um papel essencial na governança de TI, permitindo que a organização monitore, meça e melhore continuamente o desempenho de suas operações de TI.
Para avaliar adequadamente o desempenho dessa capability, é crucial acompanhar os KPIs relevantes que refletem o sucesso na coleta, análise e apresentação de dados e indicadores chave de desempenho de TI.
Abaixo, uma lista dos principais KPIs usualmente utilizados no mercado dentro do contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação do desempenho da IT Data, Indicators & Dashboards Management.
Eles permitem que as organizações monitorem a eficácia da coleta, análise e apresentação de dados, garantindo que as informações sejam relevantes, acessíveis e utilizadas para melhorar continuamente as operações de TI.
A capability de IT Data, Indicators & Dashboards Management na macro capability IT Governance da camada IT Transformation desempenha um papel crucial na coleta, análise e apresentação de dados e indicadores-chave de desempenho de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Coleta de Dados de Desempenho de TI
Objetivo: Estabelecer um processo robusto para coletar dados de desempenho de TI relevantes.
Análise de Dados e Indicadores-Chave de Desempenho
Objetivo: Realizar análises detalhadas dos dados de desempenho de TI para obter insights valiosos.
Criação de Dashboards de Desempenho
Objetivo: Desenvolver dashboards intuitivos e informativos para monitorar o desempenho de TI.
Monitoramento Efetivo de Performance
Objetivo: Manter um monitoramento constante e efetivo do desempenho de TI por meio dos dashboards.
Suporte à Tomada de Decisões Baseadas em Dados
Objetivo: Facilitar a tomada de decisões informadas com base nos dados de desempenho de TI.
Visão Clara da Eficácia das Operações de TI
Objetivo: prover uma visão clara e abrangente da eficácia das operações de TI.
Facilitar a Melhoria Contínua
Objetivo: Usar dados e indicadores para impulsionar a melhoria contínua das operações de TI.
Por meio desses OKRs, a capability de IT Data, Indicators & Dashboards Management permite que a organização colete, analise e apresente dados de desempenho de TI de forma eficaz, promovendo uma visão clara da eficácia das operações de TI e facilitando a tomada de decisões informadas com base em dados.
Isso é essencial para impulsionar a melhoria contínua e garantir que a TI esteja alinhada com os objetivos de negócios da organização.
A capability IT Data, Indicators & Dashboards Management, inserida na macro capability IT Governance e na camada IT Transformation, desempenha um papel fundamental na coleta, análise e apresentação de dados e indicadores-chave de desempenho de TI.
Através da criação de dashboards, essa capability permite o monitoramento efetivo da performance e o suporte à tomada de decisões baseadas em dados, facilitando a visão clara da eficácia das operações de TI em busca da melhoria contínua.
A avaliação de maturidade desta capability é essencial para garantir que os dados e indicadores sejam utilizados de forma eficaz e estratégica.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Data, Indicators & Dashboards Management é fundamental para garantir que a organização utilize seus dados e indicadores de forma eficaz para impulsionar a eficiência e a inovação na área de TI.
À medida que a maturidade aumenta, a organização se torna mais orientada por dados, o que leva a uma tomada de decisões mais informada e a um melhor alinhamento com os objetivos de negócios.
A capability IT Data, Indicators & Dashboards Management, inserida na macro capability IT Governance e na camada IT Transformation, desempenha um papel vital na coleta, análise e apresentação de dados e indicadores-chave de desempenho de TI.
Esta capability envolve a criação de dashboards que permitem o monitoramento efetivo da performance e apoiam a tomada de decisões baseadas em dados, oferecendo uma visão clara da eficácia das operações de TI e impulsionando a melhoria contínua.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A IT Data, Indicators & Dashboards Management é uma capability transversal que integra práticas de diferentes frameworks de mercado.
A habilidade de coletar, analisar e apresentar dados relevantes é essencial para uma operação de TI eficiente e para a transformação digital nas organizações.
Ao permitir uma visão clara do desempenho e eficácia da TI, esta capability facilita decisões informadas e melhoria contínua, alinhando-se com várias práticas de governança, gerenciamento de serviços e frameworks de melhoria contínua.
Develop Data Management Plans
Desenvolver planos detalhados para gestão de dados, indicadores e dashboards de TI é um processo crucial que define a base para a coleta, análise e apresentação de dados de forma estruturada.
Este processo começa com a identificação das necessidades de dados da organização, considerando os objetivos estratégicos e operacionais de TI.
Envolve a elaboração de um plano abrangente que inclui a definição de fontes de dados, métodos de coleta, ferramentas de análise e critérios para a criação de dashboards.
O plano também estabelece responsabilidades, prazos e recursos necessários para a execução eficaz das atividades de gestão de dados.
A clareza e a precisão no desenvolvimento desses planos são essenciais para garantir que os dados coletados sejam relevantes, precisos e úteis para a tomada de decisões informadas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Data Needs | Definir as necessidades de dados da organização, alinhando com os objetivos estratégicos e operacionais de TI. | Estratégia de TI, necessidades de negócios | Necessidades de dados definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Data Sources | Identificar fontes de dados internas e externas que serão utilizadas na gestão de dados. | Necessidades de dados definidas | Fontes de dados identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Select Data Collection Methods | Selecionar métodos apropriados para a coleta de dados, garantindo precisão e relevância. | Fontes de dados identificadas | Métodos de coleta de dados selecionados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Develop Analysis Tools | Desenvolver ou selecionar ferramentas de análise de dados que atendam às necessidades da organização. | Métodos de coleta de dados selecionados | Ferramentas de análise desenvolvidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Create Dashboard Criteria | Estabelecer critérios para a criação de dashboards, incluindo indicadores chave de desempenho (KPIs). | Ferramentas de análise desenvolvidas | Critérios de dashboards criados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Data and Indicator Requirements
Identificar os requisitos de dados e indicadores para a gestão de TI é fundamental para garantir que todas as informações necessárias estejam disponíveis para monitorar e melhorar o desempenho.
Este processo envolve a definição clara dos indicadores-chave de desempenho (KPIs) que serão usados para medir a eficácia das operações de TI.
Também abrange a identificação de requisitos específicos de dados, considerando a precisão, a integridade e a periodicidade da coleta de dados.
A colaboração com diversas áreas da organização é crucial para garantir que os requisitos sejam compreendidos e atendidos.
A documentação detalhada desses requisitos orientará a coleta e análise de dados, assegurando que os dashboards resultantes sejam informativos e relevantes para a tomada de decisões.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define KPI Requirements | Definir os requisitos dos indicadores-chave de desempenho (KPIs) necessários para monitorar TI. | Necessidades de dados definidas | Requisitos de KPIs definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Data Precision Needs | Identificar as necessidades de precisão dos dados coletados para garantir a relevância das análises. | Requisitos de KPIs definidos | Necessidades de precisão de dados identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Establish Data Collection Frequency | Estabelecer a frequência de coleta de dados, assegurando a disponibilidade de informações atualizadas. | Necessidades de precisão de dados identificadas | Frequência de coleta de dados estabelecida | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Document Data Requirements | Documentar os requisitos de dados, incluindo fontes, métodos de coleta e periodicidade. | Frequência de coleta de dados estabelecida | Requisitos de dados documentados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Validate Requirements with Stakeholders | Validar os requisitos de dados e indicadores com as partes interessadas para garantir a precisão e relevância. | Requisitos de dados documentados | Requisitos validados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
Implement Data Solutions
Implementar as soluções de gestão de dados e indicadores conforme planejados é um passo crucial para assegurar que a coleta e análise de dados sejam eficazes.
Este processo envolve a configuração das ferramentas de coleta de dados, o desenvolvimento e implementação de dashboards e a integração dos sistemas de TI para garantir que os dados sejam capturados e apresentados de forma precisa.
A fase de implementação também abrange a realização de testes para garantir que as soluções funcionem conforme esperado e a capacitação das equipes envolvidas na utilização dessas ferramentas.
A implementação eficaz das soluções de dados é essencial para que a organização possa monitorar seus KPIs e tomar decisões informadas com base em dados atualizados e relevantes.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Configure Data Collection Tools | Configurar as ferramentas de coleta de dados conforme os requisitos estabelecidos. | Requisitos validados | Ferramentas de coleta configuradas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Develop Dashboards | Desenvolver dashboards para apresentar os indicadores-chave de desempenho de maneira visual. | Ferramentas de coleta configuradas | Dashboards desenvolvidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Integrate Systems | Integrar os sistemas de TI para garantir a captura contínua e precisa dos dados. | Dashboards desenvolvidos | Sistemas integrados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Conduct Testing | Realizar testes para assegurar que as soluções de dados funcionem conforme o esperado. | Sistemas integrados | Testes realizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Train Teams | Capacitar as equipes envolvidas na utilização das ferramentas de gestão de dados e dashboards. | Testes realizados | Equipes capacitadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Data and Indicator Performance
Monitorar continuamente o desempenho dos dados e indicadores de TI é essencial para garantir que a organização esteja sempre informada sobre a eficácia de suas operações.
Este processo envolve a coleta contínua de dados, a atualização regular dos dashboards e a análise dos indicadores de desempenho.
Reuniões periódicas são realizadas para revisar os dados e discutir quaisquer desvios ou áreas de preocupação.
O monitoramento contínuo permite a identificação rápida de problemas e a implementação de ações corretivas antes que eles impactem significativamente as operações.
A comunicação constante dos resultados às partes interessadas garante que todos estejam cientes do estado atual de TI e possam tomar decisões informadas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Data | Coletar dados continuamente conforme os requisitos estabelecidos. | Sistemas integrados | Dados coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Update Dashboards | Atualizar regularmente os dashboards com os dados mais recentes. | Dados coletados | Dashboards atualizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Analyze Performance | Analisar os indicadores de desempenho para identificar tendências e áreas de melhoria. | Dashboards atualizados | Análise de desempenho | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Hold Review Meetings | Realizar reuniões periódicas para revisar os dados e discutir quaisquer problemas ou preocupações. | Análise de desempenho | Atas de reuniões | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Results | Comunicar os resultados do monitoramento às partes interessadas para garantir transparência. | Atas de reuniões | Resultados comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Optimize Data Management Practices
Revisar e otimizar as práticas de gestão de dados com base nos resultados obtidos é um processo contínuo que garante a melhoria constante das operações de TI.
Este processo envolve a análise crítica das práticas atuais, a identificação de áreas de melhoria e a implementação de mudanças necessárias.
A revisão considera os feedbacks das partes interessadas, os resultados das análises de desempenho e as melhores práticas do setor.
A comunicação das mudanças é essencial para garantir a adoção eficaz das novas práticas.
A otimização contínua das práticas de gestão de dados assegura que a organização esteja sempre utilizando as melhores ferramentas e métodos disponíveis para coletar, analisar e apresentar dados, mantendo-se à frente das mudanças do mercado e das novas tendências.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Practices | Avaliar criticamente as práticas atuais de gestão de dados. | Feedbacks das partes interessadas | Relatório de avaliação de práticas atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nas práticas de gestão de dados. | Relatório de avaliação de práticas atuais | Lista de áreas de melhoria | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano de melhoria detalhado para as práticas de gestão de dados. | Lista de áreas de melhoria | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Implement Changes | Implementar as mudanças necessárias conforme o plano de melhoria. | Plano de melhoria desenvolvido | Mudanças implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Updates | Comunicar as atualizações e mudanças nas práticas de gestão de dados para as partes interessadas. | Mudanças implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A capability de IT Continuous Improvement & Performance Management, integrante da macro capability IT Governance e parte da camada IT Transformation no CIO Codex Capability Framework, desempenha um papel crucial na garantia de que a TI não apenas atenda às necessidades organizacionais, mas também continue evoluindo e aprimorando seus processos e serviços.
Esta capability adota uma abordagem de melhoria contínua orientada por dados e feedback, impulsionando eficiência, eficácia e qualidade nas operações de TI, contribuindo para o sucesso global da organização.
Inspirada na máxima de William Deming sobre a importância da medição e gerenciamento para o sucesso, essa capability enfatiza a coleta e análise de dados, assim como a efetiva tomada de decisões e execução de ações com base nesses dados.
Os conceitos fundamentais desta capability incluem a Melhoria Contínua, que visa aperfeiçoar processos, serviços e produtos de maneira constante, a Gestão de Desempenho, focada no monitoramento e análise do desempenho de TI em relação aos objetivos estratégicos, a Eficiência e Eficácia, que são essenciais para a melhoria contínua, o Benchmarking, que compara o desempenho da organização com os líderes do setor, e o Feedback Contínuo, que coleta e analisa regularmente opiniões de usuários e stakeholders para orientar melhorias.
As características desta capability envolvem a Identificação de Oportunidades de Melhoria, a Implementação de Mudanças, o Monitoramento Proativo, o Aprendizado Organizacional, e o Alinhamento Estratégico com os objetivos da organização.
O propósito principal da IT Continuous Improvement & Performance Management é promover a melhoria contínua dos processos e serviços de TI, aumentando a eficiência, eficácia e qualidade dos serviços, o que contribui significativamente para a eficiência operacional, inovação e vantagem competitiva da organização.
Os objetivos centrais desta capability, dentro do CIO Codex Capability Framework, incluem a Identificação de Oportunidades de Melhoria, a Implementação de Melhorias, o Monitoramento de Desempenho, e a Garantia de Qualidade dos serviços de TI.
O impacto desta capability na tecnologia é extenso, afetando a Infraestrutura, a Arquitetura, os Sistemas, o Modelo Operacional e a Cybersecurity. A identificação de oportunidades de melhoria pode levar a mudanças na infraestrutura de TI, exigindo atualizações ou otimizações.
As melhorias nos processos e serviços de TI podem impactar a arquitetura, requerendo adaptações. A implementação de melhorias pode envolver atualizações ou modificações nos sistemas para aprimorar o desempenho e a eficiência.
A busca por melhoria contínua pode influenciar o modelo operacional da equipe de TI, promovendo práticas mais eficazes e alinhadas com as metas estratégicas.
A melhoria contínua também inclui aprimoramentos na segurança cibernética, com foco na identificação de vulnerabilidades e na implementação de medidas de mitigação.
Em resumo, a IT Continuous Improvement & Performance Management é uma capability essencial para qualquer organização que busca não apenas atender às demandas atuais, mas também se preparar para desafios futuros através de uma abordagem sistemática e orientada por dados para a melhoria contínua.
Esta capability não apenas fortalece a eficiência operacional e a qualidade dos serviços de TI, mas também alinha as operações de TI com as estratégias e objetivos organizacionais, garantindo uma contribuição efetiva para o sucesso empresarial no dinâmico mercado de tecnologia da informação.
A capability de IT Continuous Improvement & Performance Management desempenha um papel vital na garantia de que a TI não apenas atenda às necessidades da organização, mas também continue a evoluir e aprimorar seus processos e serviços.
Através de uma abordagem de melhoria contínua baseada em dados e feedback, essa capability impulsiona a eficiência, a eficácia e a qualidade das operações de TI, contribuindo para o sucesso global da organização.
Conceitos
Características
A IT Continuous Improvement & Performance Management é uma capability de extrema importância dentro da governança de TI, pois seu propósito central é promover a melhoria contínua dos processos e serviços de TI.
Essa capability desempenha um papel fundamental em aumentar a eficiência, eficácia e qualidade dos serviços de TI, contribuindo significativamente para a eficiência operacional, inovação e vantagem competitiva da organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os principais objetivos da IT Continuous Improvement & Performance Management incluem:
Impacto na Tecnologia
A IT Continuous Improvement & Performance Management tem um impacto direto e abrangente na tecnologia em várias dimensões:
A capability de IT Continuous Improvement & Performance Management é uma pedra angular da governança de TI e desempenha um papel vital na garantia de que a área de TI evolua constantemente, buscando eficiência, eficácia e qualidade em seus processos e serviços.
Para implementar essa capability de forma eficaz, é essencial seguir um roadmap estruturado que leve em consideração os princípios do CIO Codex Capability Framework.
Abaixo, as principais etapas desse roadmap:
A implementação bem-sucedida da IT Continuous Improvement & Performance Management requer um compromisso contínuo com a melhoria e uma abordagem baseada em dados e feedback.
Esse roadmap fornece uma estrutura sólida para promover a melhoria constante dos processos e serviços de TI, contribuindo para a eficiência operacional e a excelência da organização como um todo.
Dentro do contexto do CIO Codex Capability Framework, a capability de IT Continuous Improvement & Performance Management desempenha um papel essencial na governança de TI, focada em impulsionar a melhoria contínua dos processos e serviços de TI.
Para alcançar excelência nessa capability, é fundamental aplicar as melhores práticas de mercado.
A seguir, as principais melhores práticas nesse domínio:
A aplicação dessas melhores práticas de mercado em IT Continuous Improvement & Performance Management é fundamental para impulsionar a eficiência, eficácia e qualidade dos processos e serviços de TI.
Ao criar uma cultura de melhoria contínua, definir KPIs relevantes, utilizar metodologias comprovadas e priorizar iniciativas estratégicas, as organizações podem colher os benefícios da melhoria constante de suas operações de TI.
A Capability de IT Continuous Improvement & Performance Management desempenha um papel vital na governança de TI, buscando constantemente aprimorar os processos, serviços e produtos de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado, seguindo as melhores práticas do setor.
Abaixo, são apresentados os principais desafios que as organizações enfrentam no contexto do CIO Codex Capability Framework:
Esses desafios destacam a importância crítica da IT Continuous Improvement & Performance Management na governança de TI e no sucesso global da organização.
Superá-los requer não apenas a implementação de processos e ferramentas adequados, mas também a criação de uma cultura organizacional que valorize a melhoria contínua e promova a eficiência, eficácia e qualidade dos serviços de TI.
A capacidade de identificar oportunidades, implementar mudanças eficientes e monitorar o desempenho de TI de forma proativa é fundamental para o aprimoramento contínuo e o alinhamento estratégico com os objetivos de negócios.
A capability de IT Continuous Improvement & Performance Management desempenha um papel essencial na governança de TI, garantindo que a TI não apenas atenda às necessidades da organização, mas também continue a evoluir e aprimorar seus processos e serviços.
Para antecipar seu desenvolvimento futuro, é fundamental considerar as tendências e expectativas do mercado.
Abaixo, as principais tendências futuras no contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente importância da IT Continuous Improvement & Performance Management como uma capability estratégica na governança de TI, impulsionando a eficiência, eficácia e qualidade das operações de TI e contribuindo para o sucesso global da organização.
A capability de IT Continuous Improvement & Performance Management desempenha um papel crucial na governança de TI, garantindo que a TI não apenas atenda às necessidades da organização, mas também continue a evoluir e aprimorar seus processos e serviços.
Para medir eficazmente o desempenho dessa capability, é fundamental acompanhar os KPIs apropriados que refletem o sucesso na promoção da melhoria contínua e no gerenciamento do desempenho de TI.
Abaixo, uma lista dos principais KPIs usualmente utilizados no mercado, considerando o contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação do desempenho da IT Continuous Improvement & Performance Management.
Eles permitem que as organizações meçam a eficácia das iniciativas de melhoria, garantindo que os processos e serviços de TI estejam alinhados com os objetivos estratégicos e contribuam para o sucesso global da organização.
A capability de IT Continuous Improvement & Performance Management na macro capability IT Governance da camada IT Transformation desempenha um papel fundamental na melhoria contínua dos processos e serviços de TI.
Ela se baseia nos dados coletados e gerenciados pela capability IT Data, Indicators & Dashboards Management para identificar e implementar melhorias que aumentem a eficiência, eficácia e qualidade dos serviços de TI.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Identificação de Oportunidades de Melhoria
Objetivo: Identificar oportunidades de melhoria nos processos e serviços de TI.
Implementação de Melhorias de Processo
Objetivo: Implementar melhorias identificadas nos processos de TI.
Monitoramento Contínuo de Desempenho
Objetivo: Realizar um monitoramento contínuo do desempenho dos processos e serviços de TI.
Garantia de Alinhamento com Objetivos Estratégicos
Objetivo: Assegurar que as melhorias de TI estejam alinhadas com os objetivos estratégicos da organização.
Promoção da Cultura de Melhoria Contínua
Objetivo: Promover uma cultura de melhoria contínua dentro da equipe de TI.
Avaliação de Sucesso da Melhoria Contínua
Objetivo: Avaliar o sucesso das iniciativas de melhoria contínua em TI.
Garantir a Eficiência e Eficácia dos Serviços de TI
Objetivo: Garantir que os serviços de TI sejam entregues de forma eficiente e eficaz.
Por meio desses OKRs, a capability de IT Continuous Improvement & Performance Management busca promover uma cultura de melhoria contínua, garantir a eficiência e eficácia dos serviços de TI e contribuir para o alcance dos objetivos estratégicos da organização.
Ela utiliza os dados e indicadores-chave de desempenho coletados pela capability de IT Data, Indicators & Dashboards Management para orientar as melhorias e monitorar seu impacto.
A capability IT Continuous Improvement & Performance Management, inserida na macro capability IT Governance e na camada IT Transformation, desempenha um papel crucial na melhoria contínua dos processos e serviços de TI.
Seu foco está na identificação e implementação de melhorias para aumentar a eficiência, eficácia e qualidade dos serviços de TI, além de monitorar o desempenho para garantir que os objetivos estratégicos sejam alcançados.
A avaliação de maturidade dessa capability é essencial para garantir que a TI esteja alinhada com os objetivos de negócios e para promover a excelência operacional.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Continuous Improvement & Performance Management é fundamental para assegurar que a TI esteja constantemente aprimorando seus processos e serviços, atendendo eficazmente às necessidades da organização e promovendo uma cultura de inovação e excelência operacional.
Conforme a maturidade aumenta, a capacidade de prover serviços de TI de alta qualidade e alinhados com os objetivos de negócios se fortalece, resultando em benefícios significativos para a organização como um todo.
A capability IT Continuous Improvement & Performance Management, situada na macro capability IT Governance e na camada IT Transformation, é fundamental para a melhoria contínua dos processos e serviços de TI.
Esta capability concentra-se na identificação e implementação de melhorias para aumentar a eficiência, eficácia e qualidade dos serviços de TI.
Ela também monitora o desempenho para assegurar a consecução dos objetivos estratégicos, baseando-se nos dados coletados e geridos pela capability IT Data, Indicators & Dashboards Management.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
IT Continuous Improvement & Performance Management é essencial para as organizações que buscam otimizar continuamente seus processos e serviços de TI.
Esta capability abraça princípios de frameworks variados, integrando-os para fomentar a eficiência, qualidade e alinhamento estratégico em TI.
A ênfase na análise de dados e feedback contínuo permite a adaptação e o refinamento constantes, alinhando TI com os objetivos estratégicos da organização e promovendo uma cultura de excelência e inovação.
Develop Continuous Improvement Plans
Desenvolver planos detalhados para melhoria contínua e gestão de desempenho de TI é um processo fundamental que estabelece a base para a implementação de melhorias sistemáticas nas operações de TI.
Este processo envolve a identificação das áreas prioritárias para melhoria, a definição de objetivos claros e mensuráveis, e a elaboração de um plano de ação detalhado que inclua recursos necessários, prazos e responsáveis por cada etapa.
O plano deve alinhar-se com os objetivos estratégicos da organização, garantindo que as iniciativas de melhoria contribuam diretamente para a eficiência operacional e a vantagem competitiva.
Além disso, é crucial incluir mecanismos de monitoramento e avaliação para garantir que as melhorias sejam implementadas de forma eficaz e que seus impactos sejam medidos continuamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Identify Priority Areas | Identificar as áreas prioritárias para melhoria contínua nas operações de TI. | Análise de desempenho, feedback dos usuários | Áreas prioritárias identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Define Improvement Objectives | Definir objetivos claros e mensuráveis para cada área prioritária identificada. | Áreas prioritárias identificadas | Objetivos de melhoria definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Develop Action Plan | Desenvolver um plano de ação detalhado, incluindo recursos necessários e prazos. | Objetivos de melhoria definidos | Plano de ação desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Allocate Resources | Alocar os recursos necessários para a implementação das melhorias planejadas. | Plano de ação desenvolvido | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Establish Monitoring Mechanisms | Estabelecer mecanismos de monitoramento para acompanhar a implementação e os resultados. | Recursos alocados | Mecanismos de monitoramento estabelecidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Improvement Opportunities
Identificar oportunidades de melhoria nos processos e desempenho de TI é um passo crucial para garantir a evolução contínua e a otimização das operações.
Este processo envolve a análise detalhada dos dados de desempenho, feedback de usuários e benchmarking com líderes do setor.
Através da coleta e análise de informações, são identificadas áreas onde os processos podem ser aprimorados, sejam em termos de eficiência, eficácia, qualidade ou segurança.
A identificação de oportunidades de melhoria deve ser sistemática e contínua, garantindo que a TI esteja sempre alinhada com as melhores práticas e inovações do mercado.
Esse processo também inclui a priorização das oportunidades identificadas, considerando seu impacto potencial e a viabilidade de implementação.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho das operações de TI de diversas fontes. | Sistemas de monitoramento, feedback de usuários | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Data for Improvement | Analisar os dados coletados para identificar áreas com potencial de melhoria. | Dados de desempenho coletados | Análise de áreas de melhoria | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Benchmark Against Industry | Realizar benchmarking dos processos de TI com os líderes do setor. | Análise de áreas de melhoria, benchmarks do setor | Comparação de desempenho | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Identify Improvement Opportunities | Identificar oportunidades de melhoria com base na análise e benchmarking realizados. | Comparação de desempenho | Oportunidades de melhoria identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Prioritize Opportunities | Priorizar as oportunidades de melhoria identificadas com base em seu impacto e viabilidade. | Oportunidades de melhoria identificadas | Oportunidades priorizadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement Improvement Initiatives
Implementar as iniciativas de melhoria conforme planejado é um processo vital que coloca em prática as mudanças identificadas para otimizar os processos e serviços de TI.
Este processo inclui a execução do plano de ação desenvolvido, a coordenação dos recursos e equipes envolvidas, e a supervisão das atividades para garantir que as melhorias sejam implementadas de acordo com o cronograma e os objetivos estabelecidos.
A implementação deve ser acompanhada de comunicação contínua com todas as partes interessadas para garantir a transparência e o alinhamento.
Além disso, é importante realizar ajustes durante a execução para lidar com quaisquer desafios ou obstáculos que possam surgir, assegurando que os objetivos de melhoria sejam alcançados com sucesso.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Execute Action Plan | Executar o plano de ação para implementar as melhorias identificadas. | Plano de ação, recursos alocados | Ações de melhoria executadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Coordinate Teams | Coordenar as equipes envolvidas na implementação das melhorias. | Ações de melhoria executadas | Equipes coordenadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Monitor Progress | Monitorar o progresso das iniciativas de melhoria, ajustando conforme necessário. | Equipes coordenadas, plano de ação | Progresso monitorado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Communicate Status | Comunicar o status das iniciativas de melhoria para as partes interessadas. | Progresso monitorado | Status comunicado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Adjust Actions | Ajustar as ações de melhoria conforme necessário para garantir o alcance dos objetivos. | Status comunicado | Ações ajustadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Monitor Improvement Outcomes
Monitorar continuamente os resultados das iniciativas de melhoria é essencial para garantir que os objetivos estabelecidos sejam alcançados e para identificar novas oportunidades de otimização.
Este processo envolve a coleta de dados de desempenho após a implementação das melhorias, a análise desses dados para avaliar a eficácia das mudanças e a identificação de quaisquer desvios ou problemas.
Reuniões periódicas são realizadas para revisar os resultados e discutir ajustes necessários.
A comunicação dos resultados para as partes interessadas é crucial para manter a transparência e o alinhamento.
Este monitoramento contínuo permite uma abordagem proativa para a gestão de desempenho e a melhoria contínua das operações de TI.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Post-Implementation Data | Coletar dados de desempenho após a implementação das melhorias. | Melhorias implementadas, sistemas de monitoramento | Dados coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Improvement Results | Analisar os dados coletados para avaliar a eficácia das melhorias implementadas. | Dados coletados | Análise dos resultados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Hold Review Meetings | Realizar reuniões periódicas para revisar os resultados e discutir ajustes necessários. | Análise dos resultados | Atas das reuniões | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Communicate Findings | Comunicar as descobertas e resultados das melhorias para as partes interessadas. | Atas das reuniões | Resultados comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Identify Further Improvements | Identificar oportunidades de melhoria adicionais com base nos resultados monitorados. | Resultados comunicados | Novas oportunidades identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Review and Enhance Improvement Processes
Revisar e otimizar os processos de melhoria contínua com base nos resultados obtidos é um passo essencial para garantir que a TI continue evoluindo e se adaptando às novas demandas e oportunidades.
Este processo envolve a análise crítica das práticas atuais de melhoria, a incorporação de feedback das partes interessadas e a implementação de ajustes necessários para aprimorar a eficácia das iniciativas de melhoria contínua.
A revisão deve considerar os resultados das análises de desempenho e as melhores práticas do setor para assegurar que as mudanças implementadas estejam alinhadas com os objetivos estratégicos da organização.
A comunicação das atualizações é fundamental para garantir que todas as partes interessadas estejam cientes das mudanças e possam se adaptar adequadamente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Practices | Avaliar criticamente as práticas atuais de melhoria contínua. | Feedbacks das partes interessadas, resultados monitorados | Relatório de avaliação das práticas atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Areas for Enhancement | Identificar áreas para aprimoramento nos processos de melhoria contínua. | Relatório de avaliação das práticas atuais | Áreas de aprimoramento identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Develop Enhancement Plan | Desenvolver um plano detalhado para aprimorar os processos de melhoria contínua. | Áreas de aprimoramento identificadas | Plano de aprimoramento desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Implement Enhancements | Implementar os aprimoramentos conforme o plano desenvolvido. | Plano de aprimoramento desenvolvido | Aprimoramentos implementados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 5 | Communicate Updates | Comunicar as atualizações e mudanças nos processos de melhoria para as partes interessadas. | Aprimoramentos implementados | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A capability de IT Market Analysis & Benchmarking, integrante da macro capability IT Strategy e situada na camada IT Transformation do CIO Codex Capability Framework, é crucial para a formulação de estratégias de TI eficazes e para a tomada de decisões informadas.
Esta capability capacita as organizações a navegarem com sucesso no dinâmico mercado de TI, identificando oportunidades estratégicas e mantendo uma posição competitiva robusta no cenário empresarial contemporâneo.
Os conceitos-chave que fundamentam esta capability incluem a Análise de Mercado de TI, que abrange a avaliação contínua das condições, tendências e dinâmicas do mercado de tecnologia da informação, incluindo mudanças regulatórias e avanços tecnológicos, Benchmarking, que envolve a comparação do desempenho da organização com outras entidades líderes no setor para identificar oportunidades de melhoria, Padrões da Indústria, referindo-se a referências estabelecidas que representam as melhores práticas e benchmarks aceitos no setor de TI, Competitividade, que se concentra na capacidade da organização de manter ou ampliar sua vantagem competitiva, e Inovação, relacionada à introdução bem-sucedida de novas ideias, processos ou tecnologias que impulsionam a vantagem competitiva.
Entre as características distintas desta capability, destacam-se a Coleta de Dados, envolvendo a reunião de informações detalhadas sobre o mercado de TI, concorrentes e padrões do setor, a Avaliação Estratégica, que analisa criticamente os dados coletados para identificar oportunidades e ameaças, a Definição de Metas, estabelecendo metas e objetivos para aprimorar o desempenho da TI, a Melhoria Contínua, promovendo uma cultura de aprendizado e adaptação constante, e o Alinhamento Estratégico, assegurando a consonância das iniciativas de TI com a estratégia de negócios global da organização.
O propósito central da IT Market Analysis & Benchmarking é prover insights valiosos que impulsionem a eficiência operacional, a inovação e a vantagem competitiva da organização.
Esta capability implica a análise contínua do mercado de TI e a comparação do desempenho da organização com padrões da indústria e concorrentes, permitindo à TI compreender tendências emergentes, avaliar seu próprio desempenho e identificar oportunidades de aprimoramento e inovação.
Dentro do CIO Codex Capability Framework, os objetivos da IT Market Analysis & Benchmarking incluem o monitoramento de tendências do mercado de TI, a realização de benchmarking regular para avaliar o desempenho da TI, a identificação de oportunidades de melhoria e inovação, e o fornecimento de dados e insights que norteiam a estratégia de TI.
O impacto desta capability na tecnologia é multifacetado, abrangendo a Infraestrutura, a Arquitetura, os Sistemas, o Modelo Operacional e a Cybersecurity.
A análise de mercado orienta decisões sobre infraestrutura, influencia as diretrizes arquitetônicas, impulsiona o desenvolvimento de sistemas inovadores, adapta o modelo operacional da TI e reforça as práticas de segurança cibernética.
Em resumo, a IT Market Analysis & Benchmarking é uma capability fundamental para qualquer organização que almeja se destacar no cenário atual de TI.
Ela não somente possibilita uma compreensão profunda do mercado e das tendências emergentes, mas também guia a organização na formulação de estratégias de TI alinhadas com os objetivos de negócio, impulsionando a inovação, a eficiência operacional e a competitividade no mercado.
A capability de IT Market Analysis & Benchmarking é um pilar essencial para a tomada de decisões informadas e o desenvolvimento de estratégias eficazes de TI.
Ela capacita a organização a navegar com sucesso em um mercado de TI em constante evolução, identificar oportunidades estratégicas e manter sua posição competitiva no cenário empresarial atual.
Conceitos
Características
A IT Market Analysis & Benchmarking é uma capability de suma importância dentro do contexto da estratégia de da área de tecnologia.
Seu propósito é prover insights valiosos que contribuam para a eficiência operacional, inovação e vantagem competitiva da organização.
Esta capability envolve a análise contínua do mercado de TI e a comparação do desempenho da organização com padrões da indústria e concorrentes, permitindo à TI entender as tendências emergentes, avaliar seu próprio desempenho e identificar oportunidades de melhoria e inovação.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os principais objetivos da IT Market Analysis & Benchmarking incluem:
Impacto na Tecnologia
A IT Market Analysis & Benchmarking influencia diretamente várias dimensões da tecnologia:
A capability de IT Market Analysis & Benchmarking é fundamental para a tomada de decisões informadas e o desenvolvimento de estratégias eficazes de TI.
Para implementar essa capability com sucesso, é importante seguir um roadmap estratégico alinhado com os princípios do CIO Codex Capability Framework.
Abaixo, as principais etapas desse roadmap:
A implementação eficaz da IT Market Analysis & Benchmarking é crucial para capacitar a organização a navegar no mercado de TI em constante evolução, identificar oportunidades estratégicas e manter sua competitividade.
Essa capability fornece uma base sólida para o desenvolvimento de estratégias de TI informadas e adaptáveis, alinhadas com as tendências e as melhores práticas do setor.
Dentro do contexto do CIO Codex Capability Framework, a capability de IT Market Analysis & Benchmarking desempenha um papel fundamental na tomada de decisões informadas e no desenvolvimento de estratégias eficazes de TI.
Para garantir o sucesso dessa capability e promover a competitividade da organização no cenário empresarial atual, é essencial aplicar as melhores práticas de mercado.
A seguir, as principais melhores práticas nesse domínio:
A implementação dessas melhores práticas de mercado em IT Market Analysis & Benchmarking é crucial para manter a organização atualizada e competitiva no cenário empresarial em constante mudança.
Essas práticas ajudam a TI a compreender as tendências emergentes, avaliar seu próprio desempenho e identificar oportunidades para inovação e melhoria.
Além disso, garantem que a estratégia de TI esteja alinhada com o ambiente de mercado em evolução, contribuindo para o sucesso geral da organização.
A Capability de IT Market Analysis & Benchmarking desempenha um papel crítico na capacidade de uma organização de tomar decisões informadas e desenvolver estratégias eficazes de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado, seguindo as melhores práticas do setor.
Aqui, os principais desafios que as organizações enfrentam no contexto do CIO Codex Capability Framework:
Esses desafios ressaltam a importância crítica da IT Market Analysis & Benchmarking na estratégia de TI e nos negócios como um todo.
Superá-los requer não apenas expertise em análise de mercado, mas também a capacidade de criar uma cultura de aprendizado contínuo e adaptação baseada em dados e benchmarks confiáveis.
A IT Market Analysis & Benchmarking é essencial para que as organizações naveguem com sucesso em um mercado de TI em constante evolução, identifiquem oportunidades estratégicas e mantenham sua posição competitiva no cenário empresarial atual.
A capability de IT Market Analysis & Benchmarking desempenha um papel crucial na tomada de decisões informadas e no desenvolvimento de estratégias eficazes de TI.
Para antecipar seu desenvolvimento futuro, é fundamental considerar as tendências e expectativas do mercado.
Abaixo, as principais tendências futuras no contexto do CIO Codex Capability Framework:
Predição de Tendências Futuras: A análise de mercado avançada se concentrará na predição de tendências futuras, permitindo que as organizações estejam à frente do mercado.
Essas tendências refletem a crescente importância da IT Market Analysis & Benchmarking como uma capability estratégica na era da transformação digital, ajudando as organizações a se manterem competitivas e adaptadas às mudanças constantes no mercado de TI.
A capability de IT Market Analysis & Benchmarking é de suma importância para a estratégia de TI, capacitando a organização a tomar decisões informadas e desenvolver estratégias eficazes.
Para avaliar adequadamente o desempenho dessa capability, é essencial acompanhar KPIs que oferecem insights sobre a análise de mercado de TI e o benchmarking.
Abaixo, uma lista dos principais KPIs usualmente utilizados no mercado dentro do contexto do CIO Codex Capability Framework:
Eles permitem que as organizações monitorem a eficácia de sua análise de mercado de TI, benchmarking e tomada de decisões informadas.
A medição consistente desses indicadores é essencial para garantir que a TI esteja alinhada com as tendências de mercado, seja competitiva e eficiente na entrega de valor para a organização.
A capability de IT Market Analysis & Benchmarking na macro capability IT Strategy da camada IT Transformation desempenha um papel fundamental na análise contínua do mercado de TI e na realização de benchmarking contra padrões da indústria e concorrentes.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Análise de Mercado de TI
Objetivo: Realizar análises regulares do mercado de TI para entender as tendências emergentes e as mudanças no cenário tecnológico.
Benchmarking com Padrões da Indústria
Objetivo: Comparar o desempenho da organização em relação aos padrões da indústria e melhores práticas reconhecidas.
Benchmarking com Concorrentes
Objetivo: Avaliar o desempenho da organização em relação aos concorrentes diretos e indiretos.
Identificação de Oportunidades de Melhoria
Objetivo: Identificar áreas de melhoria com base nas análises de mercado e benchmarking.
Promoção de Inovação
Objetivo: Utilizar insights de análises de mercado para impulsionar a inovação e a adoção de tecnologias emergentes.
Manutenção da Competitividade e Relevância da TI
Objetivo: Garantir que a TI da organização permaneça competitiva e relevante no mercado de TI em constante evolução.
Por meio desses OKRs, a capability de IT Market Analysis & Benchmarking permite que a organização se mantenha atualizada com as tendências do mercado de TI, melhore seu desempenho em relação aos padrões da indústria e concorrentes, e identifique oportunidades de melhoria e inovação.
Isso é essencial para manter a competitividade e a relevância da TI em um mercado dinâmico e em constante evolução.
A capability IT Market Analysis & Benchmarking, inserida na macro capability IT Strategy e na camada IT Transformation, desempenha um papel crucial na análise contínua do mercado de TI e na realização de benchmarking contra padrões da indústria e concorrentes.
Essa capability permite que a organização compreenda as tendências emergentes, avalie seu desempenho em relação aos pares e identifique oportunidades de melhoria e inovação.
A avaliação de maturidade desta capability é fundamental para manter a competitividade e a relevância da TI no mercado dinâmico atual.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Market Analysis & Benchmarking é um indicador-chave da capacidade da TI em se manter competitiva e adaptável em um ambiente de TI em constante evolução.
À medida que a maturidade aumenta, a organização se torna mais ágil na identificação de oportunidades e ameaças no mercado de TI, tornando-se um orientador na definição de estratégias eficazes.
A capability IT Market Analysis & Benchmarking, situada na macro capability IT Strategy e integrada à camada IT Transformation, é fundamental na análise contínua do mercado de TI e na realização de benchmarking contra padrões da indústria e concorrentes.
Essa capability permite que a organização compreenda as tendências emergentes, avalie seu desempenho em relação aos pares e identifique oportunidades de melhoria e inovação, sendo crucial para a manutenção da competitividade e relevância da TI no mercado dinâmico atual.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A IT Market Analysis & Benchmarking é uma capability que transcende várias áreas da TI, fornecendo insights valiosos que podem orientar a estratégia, inovação e eficiência operacional.
KPIs relevantes incluem a frequência de análises de mercado realizadas, a eficácia do benchmarking na identificação de oportunidades de melhoria e o impacto dessas atividades na competitividade e inovação de TI.
Ao manter um olhar atento sobre as tendências de mercado e avaliar constantemente o desempenho em relação aos padrões da indústria, esta capability assegura que a organização de TI permaneça à frente em um ambiente de negócios em rápida evolução.
Develop Market Analysis Plans
Desenvolver planos detalhados para análise de mercado e benchmarking de TI é um processo essencial para a estratégia de TI, garantindo que a organização esteja bem-informada sobre as tendências do mercado e as melhores práticas da indústria.
Este processo envolve a definição de objetivos claros para a análise de mercado, a identificação de fontes de dados confiáveis e a seleção de metodologias de benchmarking apropriadas.
A criação de um plano abrangente inclui a definição de cronogramas, alocação de recursos e estabelecimento de responsabilidades.
A análise de mercado deve considerar diversos fatores, como avanços tecnológicos, mudanças regulatórias, comportamento do consumidor e movimentos dos concorrentes.
O plano resultante orientará a coleta e análise de dados, garantindo que as decisões de TI sejam informadas e estratégicas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Analysis Objectives | Definir objetivos claros para a análise de mercado e benchmarking. | Estratégia de TI, necessidades de negócios | Objetivos de análise definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Identify Data Sources | Identificar fontes de dados confiáveis e relevantes para a análise. | Objetivos de análise definidos | Lista de fontes de dados identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Select Benchmarking Methods | Selecionar metodologias de benchmarking apropriadas para a análise. | Lista de fontes de dados identificadas | Metodologias de benchmarking selecionadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Develop Comprehensive Plan | Desenvolver um plano abrangente, incluindo cronogramas, recursos e responsabilidades. | Metodologias de benchmarking selecionadas | Plano de análise de mercado desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Plan | Comunicar o plano de análise de mercado para todas as partes interessadas. | Plano de análise de mercado desenvolvido | Plano comunicado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Market Trends and Benchmarks
Identificar tendências de mercado e benchmarks relevantes é um processo contínuo e fundamental para garantir que a TI esteja alinhada com as melhores práticas e preparada para responder a mudanças no mercado.
Este processo envolve a coleta de dados sobre tendências emergentes, avanços tecnológicos, mudanças regulatórias e comportamento dos concorrentes.
A análise dessas informações permite identificar benchmarks que servem como referência para avaliar o desempenho da organização em comparação com líderes do setor.
O objetivo é fornecer uma visão clara das oportunidades e ameaças no mercado, ajudando a TI a ajustar suas estratégias de acordo com as tendências identificadas.
Este processo é crucial para manter a competitividade e a relevância da TI na organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Market Data | Coletar dados de mercado sobre tendências emergentes e avanços tecnológicos. | Fontes de dados identificadas | Dados de mercado coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Analyze Regulatory Changes | Analisar mudanças regulatórias que possam impactar a TI. | Dados de mercado coletados | Análise de mudanças regulatórias | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Monitor Competitor Behavior | Monitorar o comportamento dos concorrentes no mercado de TI. | Análise de mudanças regulatórias | Relatório de comportamento dos concorrentes | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Identify Industry Benchmarks | Identificar benchmarks da indústria para comparação de desempenho. | Relatório de comportamento dos concorrentes | Benchmarks da indústria identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Report Findings | Reportar as descobertas e recomendações para ajustes estratégicos. | Benchmarks da indústria identificados | Relatório de descobertas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Conduct Market Analysis
Realizar análises de mercado conforme planejado é uma etapa crítica para garantir que a TI tenha uma compreensão profunda das dinâmicas do mercado e esteja preparada para tomar decisões informadas.
Este processo envolve a execução dos planos de análise de mercado e benchmarking, utilizando as metodologias selecionadas.
A coleta e análise de dados abrangem aspectos como tendências tecnológicas, práticas de concorrentes, e mudanças regulatórias.
Os resultados das análises fornecem insights valiosos que ajudam a orientar a estratégia de TI, identificar oportunidades de inovação e melhoria, e avaliar a posição competitiva da organização.
Este processo é contínuo e requer uma abordagem meticulosa para garantir a precisão e relevância das informações coletadas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Execute Data Collection | Executar a coleta de dados conforme o plano de análise de mercado. | Plano de análise de mercado | Dados coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Apply Benchmarking Methods | Aplicar as metodologias de benchmarking selecionadas para a análise. | Dados coletados | Resultados de benchmarking | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Analyze Market Trends | Analisar as tendências de mercado identificadas durante a coleta de dados. | Resultados de benchmarking | Relatório de tendências de mercado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Evaluate Competitor Practices | Avaliar as práticas dos concorrentes para identificar oportunidades de melhoria. | Relatório de tendências de mercado | Relatório de práticas dos concorrentes | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Prepare Findings Report | Preparar um relatório detalhado com as descobertas e recomendações estratégicas. | Relatório de práticas dos concorrentes | Relatório de descobertas preparado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Evaluate Market Analysis Results
A avaliação contínua dos resultados das análises de mercado é fundamental para garantir que as informações coletadas e analisadas estejam sendo utilizadas de forma eficaz na formulação de estratégias de TI.
Este processo envolve a revisão detalhada dos resultados das análises, comparando-os com os benchmarks e objetivos estabelecidos.
A avaliação considera a relevância e precisão dos dados, bem como seu impacto nas decisões estratégicas.
Reuniões regulares são realizadas para discutir os resultados e ajustar as estratégias conforme necessário.
A avaliação contínua permite identificar rapidamente quaisquer desvios ou áreas que necessitam de atenção, garantindo que a TI esteja sempre alinhada com as melhores práticas e preparada para responder às mudanças no mercado.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Review Analysis Results | Revisar os resultados das análises de mercado realizadas. | Relatório de descobertas | Resultados revisados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Compare with Benchmarks | Comparar os resultados das análises com os benchmarks e objetivos estabelecidos. | Resultados revisados | Relatório de comparação | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Assess Data Relevance | Avaliar a relevância e precisão dos dados coletados e analisados. | Relatório de comparação | Avaliação de relevância e precisão | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Hold Strategy Adjustment Meetings | Realizar reuniões de ajuste de estratégia com base nos resultados das avaliações. | Avaliação de relevância e precisão | Atas de reuniões de ajuste de estratégia | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Update Strategic Plans | Atualizar os planos estratégicos de TI conforme necessário, com base nas avaliações. | Atas de reuniões de ajuste de estratégia | Planos estratégicos atualizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Update Market Analysis Practices
Revisar e atualizar as práticas de análise de mercado com base nos resultados obtidos é um processo contínuo e essencial para garantir que as metodologias e abordagens de análise de mercado permaneçam eficazes e relevantes.
Este processo envolve a avaliação crítica das práticas atuais, a identificação de áreas que necessitam de melhorias e a implementação de mudanças necessárias.
A atualização das práticas de análise de mercado garante que a organização esteja utilizando as melhores ferramentas e métodos disponíveis para coletar e analisar dados, mantendo-se à frente das mudanças do mercado e das novas tendências.
A comunicação das atualizações às partes interessadas é fundamental para garantir a adoção eficaz das novas práticas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Evaluate Current Practices | Avaliar criticamente as práticas atuais de análise de mercado. | Resultados de avaliações anteriores | Relatório de avaliação de práticas atuais | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nas práticas de análise de mercado. | Relatório de avaliação de práticas atuais | Lista de áreas de melhoria | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 3 | Develop Improvement Plan | Desenvolver um plano de melhoria detalhado para as práticas de análise de mercado. | Lista de áreas de melhoria | Plano de melhoria desenvolvido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 4 | Implement Changes | Implementar as mudanças necessárias conforme o plano de melhoria. | Plano de melhoria desenvolvido | Mudanças implementadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Communicate Updates | Comunicar as atualizações e mudanças nas práticas de análise de mercado para as partes interessadas. | Mudanças implementadas | Atualizações comunicadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
A macro capability IT Strategy, essencial na camada IT Transformation, desempenha um papel crucial na definição da direção estratégica da função de TI dentro de uma organização.
Esta macro capability envolve o desenvolvimento de uma estratégia de TI abrangente que esteja alinhada com os objetivos e metas de negócio da empresa.
O objetivo é garantir que a TI não apenas suporte as operações atuais, mas também conduza a inovação e o crescimento futuro.
Um aspecto central da IT Strategy é a definição de uma visão clara para a TI, articulando como a tecnologia pode agregar valor ao negócio e diferenciar a organização no mercado.
Isso inclui a identificação de oportunidades estratégicas para o uso de TI, a avaliação de tendências tecnológicas e de mercado, e a formulação de planos para capitalizar essas oportunidades.
A IT Strategy também abrange a gestão da visão, propósito, direcionadores e valores da TI, garantindo que haja uma compreensão compartilhada e um comprometimento com esses elementos em toda a organização.
Essa clareza ajuda a alinhar as iniciativas de TI com as necessidades do negócio e a criar uma base sólida para decisões estratégicas.
Além disso, a realização de análises de mercado e benchmarking é uma parte importante da IT Strategy.
Isso envolve entender onde a organização se situa em relação aos concorrentes e às melhores práticas do setor, identificando áreas de melhoria e oportunidades para inovação.
Em suma, a IT Strategy é fundamental para assegurar que a TI seja um motor de transformação e inovação dentro da organização.
Ela estabelece o cenário para a tomada de decisões estratégicas em TI e garante que os recursos de TI sejam utilizados de forma eficaz para alcançar os objetivos de longo prazo da empresa.
Essa macro capability apresenta como conteúdo complementar o detalhamento de cada uma de suas capabilities conforme abaixo, cada qual explorada em um item específico do CIO Codex Framework IT Reference Model:
A capability de IT Strategy Management, integrada na macro capability IT Strategy e na camada IT Transformation do CIO Codex Capability Framework, representa um elemento crucial para a transformação digital das organizações.
Esta capability é responsável por moldar o curso estratégico da Tecnologia da Informação, alinhando-a com as necessidades dinâmicas do mundo empresarial contemporâneo.
Os conceitos-chave que sustentam esta capability incluem o alinhamento estratégico, que assegura a consonância entre a estratégia de TI e os objetivos de negócio, a inovação tecnológica, que impulsiona a adoção de iniciativas tecnológicas estratégicas para fomentar a inovação e o crescimento organizacional, e a gestão de riscos, que integra a consideração de riscos relacionados à TI como parte essencial da estratégia, fortalecendo a resiliência do negócio.
Entre as características fundamentais da IT Strategy Management, destacam-se a definição de metas e objetivos de TI a longo prazo alinhados com a visão da organização, a identificação e priorização de iniciativas tecnológicas estratégicas, a avaliação do impacto das decisões de TI nos resultados e crescimento empresarial, a implementação de estruturas de governança de TI para uma execução eficaz da estratégia, o uso de métricas e indicadores-chave de desempenho para monitoramento do progresso e a adaptabilidade da estratégia às mudanças de mercado e oportunidades tecnológicas emergentes.
O propósito principal da IT Strategy Management é desenvolver e gerenciar a estratégia de TI, assegurando o alinhamento desta com os objetivos gerais da empresa.
Isso inclui a definição de metas de longo prazo para a TI, identificação de iniciativas tecnológicas estratégicas e garantia de que os planos de TI sejam eficazes no apoio aos objetivos de negócio.
Essencialmente, essa capability é determinante para garantir que a TI seja um vetor de inovação e crescimento para a organização.
Os objetivos estratégicos da IT Strategy Management no contexto do CIO Codex Capability Framework incluem: o desenvolvimento de estratégias de TI que promovam a eficiência operacional, a identificação de oportunidades para a inovação tecnológica que possam criar novos produtos, serviços ou melhorias nos processos existentes, e a utilização da TI como um diferencial competitivo, implementando estratégias que permitam à organização superar seus concorrentes.
O impacto da IT Strategy Management na tecnologia é abrangente e multifacetado. Inclui a definição da infraestrutura de TI necessária para suportar as iniciativas estratégicas, o estabelecimento de diretrizes arquitetônicas para a coerência e integração dos sistemas de TI, a identificação de iniciativas estratégicas que envolvam o desenvolvimento ou a atualização de sistemas para que atendam eficazmente às necessidades de negócios, a definição de como a TI será operacionalizada para implementar a estratégia, incluindo a gestão de recursos humanos, processos e parcerias, e o impacto na cybersecurity, determinando os objetivos de segurança e a alocação de recursos para a proteção dos ativos tecnológicos.
Em resumo, a IT Strategy Management é uma capability de suma importância, atuando como um motor para o desenvolvimento e a implementação de estratégias de TI que não apenas alinhem com, mas também impulsionem os objetivos de negócio da organização.
Sua influência estende-se por todas as facetas da tecnologia, desde a infraestrutura até a operacionalização da TI, desempenhando um papel central na transformação digital e no posicionamento competitivo da empresa no mercado.
A capability de IT Strategy Management é uma peça fundamental na transformação digital das organizações, garantindo que a tecnologia seja uma força motriz para a inovação e o crescimento sustentável.
Ela desempenha um papel crucial ao moldar o curso estratégico da TI para atender às necessidades dinâmicas do mundo empresarial moderno.
Conceitos
Características
A IT Strategy Management é uma capability de extrema relevância para a organização, pois concentra-se no desenvolvimento e gestão da estratégia de Tecnologia da Informação.
Seu propósito primordial é alinhar a estratégia de TI com os objetivos gerais da empresa. Isso envolve a definição de metas a longo prazo para a TI, a identificação de iniciativas tecnológicas estratégicas e a garantia de que os planos de TI sejam eficazes em apoiar os objetivos de negócio.
Em última análise, essa capability é fundamental para assegurar que a TI seja um motor de inovação e crescimento para a organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a IT Strategy Management busca alcançar os seguintes objetivos:
Impacto na Tecnologia
A IT Strategy Management tem amplo impacto em diversas dimensões da tecnologia:
A capability de IT Strategy Management desempenha um papel fundamental na transformação digital das organizações, capacitando-as a utilizar a tecnologia de forma estratégica para alcançar seus objetivos de negócios.
Para implementar essa capability com sucesso, é crucial seguir um roadmap estratégico alinhado com os princípios do CIO Codex Capability Framework.
Abaixo, as principais etapas desse roadmap:
A implementação eficaz da IT Strategy Management é essencial para garantir que a tecnologia seja um motor de inovação e crescimento sustentável para a organização.
Através dessa capability, a eficiência operacional é aprimorada, a inovação é promovida e a vantagem competitiva é mantida, permitindo que a TI cumpra seu papel como um habilitador estratégico no mundo empresarial moderno.
No contexto do CIO Codex Capability Framework, a capability de IT Strategy Management é crucial para moldar a estratégia de Tecnologia da Informação de uma organização, alinhando-a com os objetivos de negócio e promovendo a inovação tecnológica.
A aplicação das melhores práticas de mercado é fundamental para o sucesso dessa capability e para garantir que a TI seja uma força motriz para o crescimento e a transformação sustentável.
A seguir, as principais melhores práticas de mercado nesse domínio:
A implementação dessas melhores práticas de mercado em IT Strategy Management é essencial para que a TI se torne um orientador estratégico para a organização, promovendo a eficiência operacional, a inovação e a vantagem competitiva.
Essas práticas também contribuem para garantir que a estratégia de TI seja flexível e resiliente diante das constantes mudanças no ambiente de negócios e na tecnologia.
A Capability de IT Strategy Management desempenha um papel crucial na transformação digital das organizações, moldando a estratégia de TI para alinhar-se às necessidades dinâmicas do mundo empresarial moderno.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado, seguindo as melhores práticas do setor.
Aqui, os principais desafios que as organizações enfrentam no contexto do CIO Codex Capability Framework:
Esses desafios refletem a complexidade da gestão estratégica de TI no ambiente empresarial atual.
Superá-los requer um foco contínuo na inovação, no alinhamento com os objetivos de negócios e na adaptação às mudanças tecnológicas em um mundo cada vez mais digital.
A IT Strategy Management é essencial para garantir que a TI seja um facilitador estratégico e um impulsionador da inovação nas organizações.
A capability de IT Strategy Management, integrante da macro capability IT Strategy e da camada IT Transformation, desempenha um papel fundamental na orientação das estratégias de tecnologia da informação para o sucesso das organizações na era da transformação digital.
Para compreender as tendências que moldarão seu desenvolvimento futuro, é essencial analisar as expectativas do mercado e as inovações emergentes.
Abaixo, as principais tendências futuras no contexto do CIO Codex Capability Framework:
Essas tendências refletem a constante evolução do cenário tecnológico e a necessidade de adaptação das estratégias de TI para acompanhar as mudanças.
A IT Strategy Management desempenha um papel vital ao guiar as organizações na definição de suas estratégias de TI, garantindo que estejam alinhadas com os objetivos de negócio e prontas para enfrentar os desafios e oportunidades do futuro.
A capability de IT Strategy Management desempenha um papel essencial na transformação digital das organizações, garantindo que a tecnologia seja uma força motriz para a inovação e o crescimento sustentável.
Para avaliar adequadamente o desempenho dessa capability, é crucial acompanhar uma série de KPIs usuais que oferecem insights sobre a gestão da estratégia de TI e sua contribuição para os objetivos de negócio.
Abaixo, uma lista dos principais KPIs usualmente utilizados no mercado dentro do contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação do desempenho da IT Strategy Management.
Eles permitem que as organizações monitorem e melhorem continuamente a gestão da estratégia de TI, garantindo que a TI seja eficaz em apoiar os objetivos de negócio e impulsionar a inovação e o crescimento.
A medição consistente desses indicadores é essencial para assegurar que a TI seja um motor de inovação e crescimento sustentável para a organização.
A capability de IT Strategy Management na macro capability IT Strategy da camada IT Transformation desempenha um papel fundamental no desenvolvimento e na gestão da estratégia de TI, garantindo que ela esteja alinhada com os objetivos gerais da empresa.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Definição de Metas de TI a Longo Prazo Alinhadas com o Negócio
Objetivo: Estabelecer metas estratégicas de TI que estejam alinhadas com os objetivos de negócio a longo prazo.
Identificação de Iniciativas Tecnológicas Estratégicas
Objetivo: Identificar e priorizar iniciativas tecnológicas que impulsionem a inovação e o crescimento da organização.
Alinhamento dos Planos de TI com Metas de Negócio
Objetivo: Garantir que os planos de TI estejam alinhados com as metas de negócio e apoiem eficazmente sua realização.
Inovação e Crescimento Impulsionados pela TI
Objetivo: Assegurar que a TI seja um motor de inovação e crescimento para a organização.
Monitoramento e Avaliação Contínuos da Estratégia de TI
Objetivo: Realizar monitoramento contínuo e avaliações periódicas da estratégia de TI para garantir sua eficácia.
Através desses OKRs, a capability de IT Strategy Management busca garantir que a estratégia de TI esteja alinhada com os objetivos gerais da empresa, promovendo a inovação, o crescimento e a eficácia dos planos de TI.
Isso é essencial para que a TI desempenhe um papel estratégico como um motor de inovação e suporte aos objetivos de negócio da organização.
A capability IT Strategy Management, inserida na macro capability IT Strategy e na camada IT Transformation, desempenha um papel crucial na definição e gestão da estratégia de TI, assegurando seu alinhamento com os objetivos gerais da empresa.
A avaliação de sua maturidade é essencial para garantir que a TI seja um motor de inovação e crescimento para a organização.
Seguindo o modelo inspirado no CMMI, foram definidos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability IT Strategy Management é essencial para assegurar que a estratégia de TI seja robusta, adaptável e alinhada com a evolução dos objetivos de negócio.
À medida que a maturidade aumenta, a TI se torna um ativo estratégico para impulsionar a inovação e o crescimento da organização, garantindo um papel central no sucesso empresarial.
A capability IT Strategy Management, integrante da macro capability IT Strategy e da camada IT Transformation, é crucial para o desenvolvimento e gestão de estratégias de TI alinhadas com os objetivos corporativos.
Esta capability engloba a definição de metas de longo prazo para a TI, a identificação de iniciativas tecnológicas estratégicas, e a garantia de que os planos de TI suportem de forma eficaz as metas de negócio.
Sua relevância é destacada na promoção da TI como um catalisador de inovação e crescimento organizacional.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
Em síntese, IT Strategy Management desempenha um papel vital no alinhamento das metas de TI com os objetivos corporativos, influenciando o sucesso e a eficiência das operações de TI.
KPIs relevantes incluem a eficácia na implementação de estratégias de TI, o alinhamento de projetos de TI com objetivos estratégicos, e o impacto das iniciativas de TI no crescimento e inovação do negócio.
Esta capability é essencial para assegurar que a TI atue como um motor de inovação e crescimento, adaptando-se continuamente às mudanças no ambiente de negócios e tecnologia.
Develop IT Strategy Plans
Desenvolver planos detalhados para a gestão da estratégia de TI é um processo essencial para assegurar que a tecnologia da informação esteja alinhada com os objetivos estratégicos da organização.
Este processo envolve a análise das tendências de mercado, benchmarking com concorrentes e a avaliação das necessidades internas da empresa.
Através de um estudo detalhado, são identificadas as iniciativas estratégicas de TI que irão suportar os objetivos de negócio.
Em seguida, são definidos os objetivos de longo prazo, estabelecendo metas claras e mensuráveis.
O plano de TI deve incluir uma análise SWOT (forças, fraquezas, oportunidades e ameaças) para garantir uma visão abrangente do ambiente interno e externo.
Além disso, deve contemplar um roadmap com as etapas necessárias para a implementação das iniciativas estratégicas, incluindo a alocação de recursos, cronogramas e indicadores de desempenho para monitorar o progresso.
A comunicação e o alinhamento com as principais partes interessadas são cruciais para garantir a adesão e o suporte ao plano estratégico.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Market Analysis | Realizar análise de mercado para identificar tendências e benchmarks. | Dados de mercado, relatórios de benchmarking | Relatório de análise de mercado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Assess Internal Needs | Avaliar as necessidades internas da empresa em relação à TI. | Feedback interno, análises de necessidades | Relatório de necessidades internas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Define Long-term Objectives | Definir objetivos de longo prazo para a TI, alinhados com os objetivos da organização. | Relatório de análise de mercado, relatório de necessidades | Objetivos de longo prazo definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Develop SWOT Analysis | Desenvolver uma análise SWOT para avaliar o ambiente interno e externo. | Dados de mercado, feedback interno | Análise SWOT | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Create Strategic Roadmap | Criar um roadmap estratégico com etapas, recursos e cronogramas necessários para implementação. | Objetivos de longo prazo definidos, análise SWOT | Roadmap estratégico criado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Identify Strategic Objectives
A identificação dos objetivos estratégicos da TI é um processo crítico para garantir que a área de tecnologia esteja direcionada para suportar os objetivos de negócio da organização.
Este processo envolve a definição clara de metas que a TI deve atingir para contribuir com o sucesso da empresa.
Inicialmente, são realizadas sessões de planejamento estratégico com os principais stakeholders para alinhar as expectativas e identificar as áreas prioritárias.
Em seguida, são estabelecidos os objetivos estratégicos de TI, que devem ser específicos, mensuráveis, atingíveis, relevantes e com prazos definidos (SMART).
Estes objetivos devem abranger aspectos como inovação tecnológica, eficiência operacional, segurança cibernética e suporte ao crescimento do negócio.
A comunicação desses objetivos para toda a organização é essencial para garantir que todos os níveis estejam alinhados e comprometidos com a estratégia definida.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Strategic Planning Sessions | Realizar sessões de planejamento estratégico com os principais stakeholders. | Dados de mercado, feedback dos stakeholders | Relatório de planejamento estratégico | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 2 | Align Expectations | Alinhar expectativas e identificar áreas prioritárias para a TI. | Feedback dos stakeholders | Áreas prioritárias identificadas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 3 | Define SMART Objectives | Definir objetivos estratégicos SMART (específicos, mensuráveis, atingíveis, relevantes e com prazo). | Relatório de planejamento estratégico | Objetivos estratégicos SMART definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 4 | Communicate Objectives | Comunicar os objetivos estratégicos para toda a organização. | Objetivos estratégicos SMART definidos | Objetivos estratégicos comunicados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 5 | Establish Monitoring Framework | Estabelecer um framework de monitoramento para acompanhar o progresso dos objetivos estratégicos. | Objetivos estratégicos comunicados | Framework de monitoramento estabelecido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
Implement IT Strategic Initiatives
A implementação das iniciativas estratégicas de TI conforme planejado é um processo que assegura a execução das estratégias definidas, traduzindo-as em ações concretas.
Este processo envolve a alocação de recursos necessários, o estabelecimento de equipes de projeto e a definição de cronogramas detalhados.
É essencial realizar uma comunicação clara das iniciativas para todas as partes interessadas, assegurando que todos estejam alinhados com os objetivos e as expectativas.
Durante a execução das iniciativas, a gestão de projetos eficaz deve ser aplicada para monitorar o progresso, identificar e resolver problemas, e garantir que os projetos sejam entregues dentro do prazo e orçamento previstos.
A integração contínua com as áreas de negócio é fundamental para assegurar que as iniciativas de TI estejam alinhadas com as necessidades e objetivos estratégicos da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Allocate Resources | Alocar os recursos necessários para a execução das iniciativas estratégicas de TI. | Plano estratégico de TI | Recursos alocados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Establish Project Teams | Estabelecer equipes de projeto para gerenciar e executar as iniciativas estratégicas. | Recursos alocados | Equipes de projeto estabelecidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Define Detailed Timelines | Definir cronogramas detalhados para a execução das iniciativas. | Equipes de projeto estabelecidas | Cronogramas detalhados definidos | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Execute Projects | Executar os projetos conforme planejado, aplicando gestão de projetos eficaz. | Cronogramas detalhados definidos | Projetos executados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Integrate with Business | Integrar continuamente com as áreas de negócio para assegurar alinhamento estratégico. | Projetos executados | Integração com negócios mantida | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
Monitor Strategic Execution
O monitoramento contínuo da execução da estratégia de TI é essencial para assegurar que os objetivos estratégicos sejam alcançados de maneira eficaz e eficiente.
Este processo envolve a utilização de métricas de desempenho e indicadores-chave (KPIs) para avaliar o progresso das iniciativas estratégicas.
A coleta e análise de dados são realizadas regularmente para identificar desvios e áreas de melhoria.
Relatórios de progresso são gerados e revisados em reuniões periódicas com as principais partes interessadas.
Este monitoramento contínuo permite ajustes proativos no planejamento e execução das iniciativas, garantindo que os recursos sejam utilizados de forma otimizada e que os objetivos estratégicos sejam atingidos conforme planejado.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Define Performance Metrics | Definir métricas de desempenho e KPIs para monitorar a execução da estratégia de TI. | Plano estratégico de TI | Métricas de desempenho definidas | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Collect Performance Data | Coletar dados de desempenho regularmente para avaliar o progresso das iniciativas. | Métricas de desempenho definidas | Dados de desempenho coletados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Analyze Performance Metrics | Analisar métricas de desempenho para identificar desvios e áreas de melhoria. | Dados de desempenho coletados | Relatórios de análise de desempenho | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Generate Progress Reports | Gerar relatórios de progresso para revisão em reuniões periódicas. | Relatórios de análise de desempenho | Relatórios de progresso gerados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Review Progress with Stakeholders | Revisar o progresso com as principais partes interessadas em reuniões periódicas. | Relatórios de progresso gerados | Progresso revisado e feedback obtido | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
Review and Update IT Strategy
A revisão e atualização contínua da estratégia de TI são fundamentais para manter a relevância e eficácia da tecnologia no suporte aos objetivos de negócio.
Este processo envolve a análise dos resultados obtidos, o feedback das partes interessadas e a avaliação das mudanças no ambiente de negócios e tecnológico.
Com base nessa análise, a estratégia de TI é ajustada para refletir novas prioridades, oportunidades e desafios.
Este processo garante que a estratégia de TI permaneça alinhada com a evolução das metas organizacionais e com as mudanças no mercado.
A comunicação das atualizações da estratégia é essencial para assegurar que todos os stakeholders estejam cientes e comprometidos com as novas direções estratégicas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Strategic Outcomes | Analisar os resultados estratégicos obtidos e coletar feedback das partes interessadas. | Relatórios de progresso, feedback dos stakeholders | Análise de resultados e feedback coletado | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 2 | Identify Strategic Adjustments | Identificar ajustes estratégicos necessários com base na análise de resultados e feedback. | Análise de resultados e feedback coletado | Lista de ajustes estratégicos identificados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
| 3 | Update IT Strategy Plans | Atualizar os planos de estratégia de TI para incorporar os ajustes identificados. | Lista de ajustes estratégicos identificados | Planos de estratégia de TI atualizados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Architecture & Technology Visioning; Executer: IT Governance & Transformation |
| 4 | Communicate Strategy Updates | Comunicar as atualizações da estratégia de TI para todas as partes interessadas. | Planos de estratégia de TI atualizados | Estratégia de TI atualizada comunicada | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Solution Engineering & Development; Executer: IT Governance & Transformation |
| 5 | Implement Strategic Adjustments | Implementar os ajustes estratégicos conforme atualizado nos planos. | Estratégia de TI atualizada comunicada | Ajustes estratégicos implementados | Responsible: IT Governance & Transformation; Accountable: IT Governance & Transformation; Consulted: All areas; Informed: All areas | Decider: IT Governance & Transformation; Advisor: All areas; Recommender: Data, AI & New Technology; Executer: IT Governance & Transformation |
A capability de Certificates Management, situada na macro capability Operation e na camada Cybersecurity do CIO Codex Capability Framework, é fundamental para a proteção de informações sensíveis e a manutenção da segurança cibernética da organização.
Este papel é crucial na construção de uma base sólida para a segurança digital, envolvendo a gestão de certificados digitais, a atuação da Autoridade Certificadora (CA) e o uso de chave pública e privada na autenticação e criptografia de dados.
As características desta capability incluem a emissão e renovação de certificados, a revogação em casos de comprometimento da segurança, monitoramento de validade, conformidade com padrões e regulamentações, e a contribuição para a segurança das comunicações através da criptografia e autenticação.
A infraestrutura de Chave Pública (PKI) é um componente integral desta capability, sustentando a segurança das chaves públicas em uma organização.
O propósito da Certificates Management é assegurar a autenticidade e segurança das comunicações e transações eletrônicas. Isso envolve a gestão de emissão, renovação, revogação e monitorização de certificados, sendo essencial na preservação da confiança e integridade nas interações digitais.
Os objetivos desta capability no CIO Codex Capability Framework são claros: melhoria da eficiência operacional por meio da otimização da gestão de certificados, promoção da inovação ao possibilitar a implementação segura de novas tecnologias e modelos de negócios digitais, e contribuição para a vantagem competitiva, pois a confiabilidade nas interações digitais é um diferencial importante.
No que tange ao impacto tecnológico, a Certificates Management exerce influência em diversos aspectos, tais como a implementação de sistemas de gestão de identidades e acessos na infraestrutura, definição de políticas de autenticação e autorização na arquitetura de sistemas, integração de certificados em sistemas e aplicativos para autenticar usuários e proteger dados, e definição de processos para a emissão, renovação e revogação de certificados, bem como auditorias de conformidade.
Em suma, a Certificates Management é uma capability essencial no cenário da segurança cibernética, proporcionando às organizações os meios para controlar rigorosamente o acesso aos seus sistemas e dados.
Esta função é crucial para garantir a segurança dos sistemas e dados da organização, contribuindo significativamente para a eficiência operacional, inovação e vantagem competitiva em um ambiente de negócios onde a segurança cibernética é um fator crítico para o sucesso e a confiança.
A capability de Certificates Management é essencial para proteger informações sensíveis, estabelecer confiança nas operações eletrônicas e manter a segurança cibernética da organização.
Ela desempenha um papel crítico na construção de uma base sólida de segurança digital.
Conceitos
Características
A Certificates Management é uma capability de suma importância no âmbito da segurança cibernética.
Seu propósito central é dedicado à gestão de certificados digitais, garantindo a autenticidade e segurança das comunicações e transações eletrônicas.
Essa capability engloba a emissão, renovação e revogação de certificados, bem como a constante monitorização de sua validade e conformidade.
Seu papel é crucial para estabelecer e manter a confiança e integridade nas interações digitais, o que é essencial no ambiente de negócios atual.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a Certificates Management busca atingir os seguintes objetivos:
Impacto na Tecnologia
A Certificates Management influencia diversos aspectos da tecnologia em uma organização:
A capability de Certificates Management desempenha um papel crucial na garantia da autenticidade, confiabilidade e segurança das operações eletrônicas em uma organização.
Para implementá-la de forma eficaz, é essencial seguir um roadmap estratégico alinhado com os princípios do CIO Codex Capability Framework e considerar os elementos críticos para o sucesso.
Abaixo, as principais etapas desse roadmap:
A implementação bem-sucedida da Certificates Management é fundamental para construir uma base sólida de segurança digital, estabelecendo confiança nas operações eletrônicas e protegendo informações sensíveis.
Essa capability contribui para a eficiência operacional, a inovação e a vantagem competitiva, enquanto mantém a integridade das comunicações e transações eletrônicas.
Dentro do contexto do CIO Codex Capability Framework, a capability de Certificates Management desempenha um papel essencial na proteção de informações sensíveis, na construção da confiança em operações eletrônicas e na manutenção da segurança cibernética de uma organização.
Para garantir uma gestão eficaz de certificados digitais, é crucial adotar as melhores práticas de mercado, que são amplamente reconhecidas e implementadas por organizações líderes em cibersegurança.
A seguir, as principais melhores práticas nesse domínio:
A aplicação dessas melhores práticas de mercado na Certificates Management é fundamental para garantir a autenticidade das transações eletrônicas, a proteção de informações sensíveis e a construção de confiança em operações digitais.
Além disso, contribui para a conformidade com regulamentações e padrões de segurança cibernética, fortalecendo a postura de segurança da organização no mercado competitivo atual.
A Capability de Certificates Management desempenha um papel crítico na segurança cibernética das organizações, garantindo a autenticidade das comunicações e a proteção de informações sensíveis.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais no mercado, conforme as melhores práticas.
Abaixo, os principais desafios dentro do contexto do CIO Codex Capability Framework:
Esses desafios destacam a importância crítica da Capability de Certificates Management no contexto da segurança cibernética.
Superá-los requer investimentos em tecnologia, processos eficientes e uma abordagem proativa para manter a integridade das operações digitais e a confiança dos clientes e parceiros.
A capability de Certificates Management, inserida na macro capability de Operation e na camada de Cybersecurity, é fundamental para estabelecer confiança nas operações eletrônicas, proteger informações sensíveis e manter a segurança cibernética da organização.
Para compreender as tendências futuras que moldarão essa capability, é crucial analisar as expectativas do mercado e as inovações emergentes.
A seguir, as principais tendências para o futuro no contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente importância da Certificates Management na garantia da segurança cibernética e na construção de bases sólidas para operações eletrônicas confiáveis.
À medida que a tecnologia avança e as ameaças cibernéticas se tornam mais sofisticadas, essa capability desempenhará um papel central na proteção de informações sensíveis e na manutenção da integridade das operações digitais.
A capability de Certificates Management, integrada à macro capability Operation e à camada Cybersecurity, desempenha um papel fundamental na proteção de informações sensíveis, no estabelecimento da confiança em operações eletrônicas e na manutenção da segurança cibernética de uma organização.
Para avaliar adequadamente o desempenho dessa capability, é essencial acompanhar uma série de KPIs usuais que oferecem insights sobre a gestão de certificados digitais e sua eficácia na construção de uma base sólida de segurança digital.
Abaixo, uma lista dos principais KPIs usualmente utilizados no mercado dentro do contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação do desempenho da Certificates Management.
Eles permitem que as organizações monitorem e melhorem continuamente a gestão de certificados digitais, garantindo a autenticidade e a segurança das comunicações eletrônicas.
A medição consistente desses indicadores é essencial para estabelecer e manter a confiança nas operações eletrônicas e para proteger informações sensíveis contra ameaças cibernéticas.
A capability de Certificates Management na macro capability Operation da camada Cybersecurity desempenha um papel crucial na gestão de certificados digitais para assegurar a autenticidade e a segurança das comunicações e transações eletrônicas.
Abaixo, exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Emissão e Renovação Eficientes de Certificados
Objetivo: Garantir que os certificados digitais sejam emitidos e renovados de forma eficiente e segura.
Revogação Oportuna de Certificados Comprometidos
Objetivo: Identificar e revogar rapidamente certificados digitais comprometidos.
Monitoramento da Validade e Conformidade dos Certificados
Objetivo: Garantir que todos os certificados sejam válidos e estejam em conformidade.
Garantir a Conformidade com Regulamentações
Objetivo: Assegurar que todos os certificados estejam em conformidade com regulamentações e padrões relevantes.
Promover a Consciência sobre Certificados Digitais
Objetivo: Educar as partes interessadas sobre a importância e o uso adequado de certificados digitais.
Garantir Alta Disponibilidade de Certificados
Objetivo: Assegurar que os certificados estejam sempre disponíveis quando necessários.
Através desses OKRs, a capability de Certificates Management busca garantir a confiança e a integridade nas interações digitais, fornecendo certificados digitais de forma eficiente e segura, garantindo sua validade e conformidade, e revogando certificados comprometidos rapidamente quando necessário.
Isso é essencial para proteger a autenticidade e a segurança das comunicações e transações eletrônicas da organização.
A capability Certificates Management, inserida na macro capability Operation e na camada Cybersecurity, desempenha um papel fundamental na gestão de certificados digitais, garantindo a autenticidade e a segurança das comunicações e transações eletrônicas.
A avaliação de sua maturidade é crucial para manter a confiança e a integridade nas interações digitais.
Seguindo o modelo inspirado no CMMI, definimos cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado, seguem alguns critérios:
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability Certificates Management é essencial para garantir que os certificados digitais sejam emitidos, renovados, revogados e monitorados de forma eficaz, mantendo a segurança e a confiança nas transações eletrônicas e comunicações.
Conforme a maturidade aumenta, a gestão de certificados se torna mais ágil, adaptativa e resiliente contra ameaças cibernéticas em constante evolução.
A capability Certificates Management, inserida na macro capability Operation na camada Cybersecurity, é dedicada à gestão eficiente de certificados digitais.
Essencial para a segurança das comunicações e transações eletrônicas, esta capability inclui a emissão, renovação e revogação de certificados, bem como a monitorização da sua validade e conformidade, sendo crucial para garantir a confiança e a integridade nas interações digitais.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability Certificates Management desempenha um papel fundamental na segurança cibernética, assegurando a autenticidade e integridade das interações digitais.
KPIs relevantes incluem o número de certificados geridos, a taxa de sucesso na renovação de certificados e a eficácia na prevenção de incidentes relacionados a certificados.
Esta capability é essencial para a confiança digital e a proteção contra ameaças cibernéticas, reforçando a robustez da infraestrutura de segurança da organização.
Develop Certificate Management Plans
Desenvolver planos detalhados para a gestão de certificados é um processo essencial para garantir a segurança e a confiança nas comunicações digitais da organização.
Este processo envolve a criação de um framework abrangente que define as políticas e procedimentos para a emissão, renovação, revogação e monitoramento de certificados digitais.
Inicialmente, é necessário realizar uma análise das necessidades de certificados da organização, considerando os diferentes tipos de certificados requeridos e suas aplicações específicas.
Em seguida, são estabelecidas as políticas de gestão de certificados, incluindo os critérios para emissão e renovação, os procedimentos para revogação e a implementação de medidas de segurança adequadas para proteger as chaves criptográficas.
O plano também deve contemplar a definição de responsabilidades e a designação de uma autoridade certificadora (CA) interna ou externa.
A documentação detalhada e a comunicação do plano para todas as partes interessadas são cruciais para assegurar a compreensão e a adesão às políticas estabelecidas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Certificate Needs Analysis | Realizar análise das necessidades de certificados da organização. | Dados de requisitos de segurança | Relatório de necessidades de certificados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 2 | Define Certificate Policies | Definir políticas de gestão de certificados com base nas necessidades identificadas. | Relatório de necessidades de certificados | Políticas de gestão de certificados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Establish CA and Security Measures | Estabelecer a autoridade certificadora (CA) e as medidas de segurança para proteção das chaves. | Políticas de gestão de certificados | CA estabelecida e medidas de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Develop Renewal and Revocation Procedures | Desenvolver procedimentos para renovação e revogação de certificados. | Políticas de gestão de certificados | Procedimentos de renovação e revogação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Document and Communicate Plan | Documentar e comunicar o plano de gestão de certificados para todas as partes interessadas. | Procedimentos de renovação e revogação | Plano de gestão de certificados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Identify Certificate Requirements
A identificação dos requisitos para a gestão de certificados é fundamental para garantir que os certificados digitais emitidos atendam às necessidades específicas da organização.
Este processo envolve a coleta de informações sobre os diferentes tipos de certificados necessários, como certificados SSL/TLS, certificados de assinatura de código e certificados de autenticação de usuários.
A colaboração com as diversas áreas da organização é essencial para entender as necessidades específicas de cada departamento e os requisitos de conformidade regulatória.
Com base nessas informações, são definidos os critérios para a emissão de certificados, as políticas de renovação e os procedimentos para a revogação de certificados comprometidos ou expirados.
Este processo também inclui a avaliação das tecnologias de certificados disponíveis e a escolha das soluções mais adequadas para a organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Certificate Type Information | Coletar informações sobre os diferentes tipos de certificados necessários. | Dados de requisitos de segurança | Relatório de tipos de certificados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 2 | Analyze Departmental Needs | Analisar as necessidades específicas de cada departamento em relação a certificados. | Relatório de tipos de certificados | Relatório de necessidades departamentais | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 3 | Define Issuance Criteria | Definir critérios para a emissão de certificados com base nas necessidades identificadas. | Relatório de necessidades departamentais | Critérios de emissão de certificados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 4 | Establish Renewal Policies | Estabelecer políticas de renovação para garantir a continuidade da validade dos certificados. | Critérios de emissão de certificados | Políticas de renovação de certificados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Define Revocation Procedures | Definir procedimentos para a revogação de certificados comprometidos ou expirados. | Políticas de renovação de certificados | Procedimentos de revogação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
Implement Certificate Solutions
A implementação das soluções de gestão de certificados conforme planejado é crucial para assegurar que os sistemas de segurança digital da organização estejam operacionais e eficazes.
Este processo envolve a configuração de uma infraestrutura de chave pública (PKI), a implementação de soluções de gerenciamento de certificados e a integração dessas soluções nos sistemas e aplicativos da organização.
Além disso, é necessário configurar as políticas de emissão e renovação, bem como os procedimentos de revogação, nos sistemas de gerenciamento de certificados.
A realização de testes rigorosos é fundamental para garantir que as soluções de gerenciamento de certificados funcionem corretamente e atendam aos requisitos de segurança da organização.
A documentação completa das implementações realizadas e a comunicação das novas práticas de gestão de certificados para todas as partes interessadas garantem a transparência e a adesão às novas políticas e procedimentos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Configure PKI Infrastructure | Configurar a infraestrutura de chave pública (PKI) para suportar a emissão de certificados. | Políticas de emissão e renovação | Infraestrutura PKI configurada | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Implement Certificate Management Systems | Implementar sistemas de gerenciamento de certificados nos ambientes de TI. | Infraestrutura PKI configurada | Sistemas de gerenciamento implementados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Integrate with Applications | Integrar as soluções de gerenciamento de certificados nos sistemas e aplicativos existentes. | Sistemas de gerenciamento implementados | Sistemas integrados com aplicativos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Testing | Realizar testes para assegurar a eficácia e a conformidade das soluções implementadas. | Sistemas integrados com aplicativos | Resultados de testes | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Document and Communicate Implementations | Documentar as implementações realizadas e comunicar as novas práticas para todas as partes interessadas. | Resultados de testes | Documentação de implementações | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Monitor Certificate Performance
O monitoramento contínuo do desempenho da gestão de certificados é vital para assegurar que os certificados digitais estejam sempre válidos, seguros e em conformidade com as políticas estabelecidas.
Este processo envolve a coleta e análise de dados sobre a validade dos certificados, a revisão das políticas de emissão e renovação e a realização de auditorias regulares para verificar a conformidade com as normas de segurança.
Ferramentas de monitoramento em tempo real e sistemas de alerta são implementados para detectar e notificar sobre certificados que estão prestes a expirar ou que foram comprometidos.
A comunicação regular dos resultados do monitoramento e das auditorias para as partes interessadas é essencial para manter a transparência e garantir que todas as ações necessárias sejam tomadas para manter a integridade e a confiabilidade dos certificados digitais.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Certificate Data | Coletar dados sobre a validade e o status dos certificados digitais. | Dados de certificados | Dados de certificados coletados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Analyze Certificate Metrics | Analisar métricas de desempenho e conformidade dos certificados digitais. | Dados de certificados coletados | Relatórios de análise de métricas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Conduct Certificate Audits | Realizar auditorias regulares para verificar a conformidade com as políticas de segurança. | Relatórios de análise de métricas | Relatórios de auditoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Generate Performance Reports | Gerar relatórios de desempenho com base na análise e nas auditorias realizadas. | Relatórios de auditoria | Relatórios de desempenho | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Communicate Findings | Comunicar as descobertas e recomendações para as partes interessadas. | Relatórios de desempenho | Relatórios comunicados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Review and Improve Certificate Management Processes
A revisão e melhoria contínua dos processos de gestão de certificados são fundamentais para garantir que as práticas de segurança evoluam em resposta a novas ameaças e requisitos organizacionais.
Este processo envolve a análise dos resultados do monitoramento e das auditorias para identificar áreas de melhoria.
As práticas de gestão de certificados são então ajustadas para reforçar a segurança e melhorar a eficiência operacional.
Este processo também inclui a atualização das políticas de gestão de certificados, a realização de treinamentos regulares e a validação das novas práticas de segurança através de testes contínuos.
A otimização contínua garante que a organização esteja sempre preparada para proteger seus ativos contra certificados comprometidos ou expirados.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Audit Findings | Analisar as descobertas das auditorias e do monitoramento de desempenho. | Relatórios de auditoria | Análise de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de gestão de certificados com base na análise. | Análise de descobertas | Lista de áreas de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Update Certificate Policies | Atualizar as políticas de gestão de certificados para incorporar as melhorias identificadas. | Lista de áreas de melhoria | Políticas de gestão atualizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Training Sessions | Realizar sessões de treinamento para assegurar que a equipe esteja familiarizada com as políticas atualizadas. | Políticas de gestão atualizadas | Sessões de treinamento realizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Validate Security Practices | Validar as práticas de segurança através de testes e auditorias contínuas. | Políticas de gestão atualizadas | Práticas validadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
A macro capability Operation, localizada na camada Cybersecurity, é fundamental para a execução e manutenção diária das iniciativas de segurança cibernética em uma organização.
Esta macro capability aborda as atividades operacionais relacionadas à segurança cibernética, garantindo que as políticas e procedimentos estabelecidos sejam efetivamente aplicados e que os sistemas e dados da organização estejam protegidos contra ameaças contínuas.
Um aspecto crucial da Operation é o monitoramento contínuo e a gestão de ameaças de segurança.
Isso envolve a vigilância constante dos sistemas de TI para detectar atividades suspeitas, identificar ameaças emergentes e responder rapidamente a incidentes de segurança.
Uma gestão eficaz de vulnerabilidades também faz parte dessa macro capability, incluindo a identificação, avaliação e correção de vulnerabilidades nos sistemas para prevenir ataques cibernéticos.
Além disso, a Operation inclui a gestão de acesso e autorizações, assegurando que apenas os usuários autorizados tenham acesso aos recursos críticos e que esse acesso seja monitorado e gerenciado de forma segura.
Isso é essencial para prevenir acessos não autorizados e proteger a integridade dos sistemas e dados.
A gestão de certificados digitais é outro componente importante, garantindo a autenticidade e segurança das comunicações e transações eletrônicas.
Isso é crucial para manter a confiança e a integridade nas interações digitais da organização.
Em resumo, a macro capability Operation é vital para assegurar a implementação efetiva das estratégias de segurança cibernética e para manter uma defesa contínua contra ameaças.
Ela representa uma combinação de vigilância, prevenção e resposta, essencial para proteger os ativos digitais da organização e garantir a continuidade das operações de negócios em um ambiente digital cada vez mais desafiador.
Essa macro capability apresenta como conteúdo complementar o detalhamento de cada uma de suas capabilities conforme abaixo, cada qual explorada em um item específico do CIO Codex Framework IT Reference Model:
A capability de Vulnerabilities Management, integrada à macro capability Operation e à camada Cybersecurity no CIO Codex Capability Framework, é fundamental para a proteção contra-ataques cibernéticos.
Essa função garante que vulnerabilidades sejam identificadas e tratadas eficazmente, protegendo a infraestrutura de TI e os dados organizacionais contra ameaças dinâmicas e em constante mudança.
No contexto de conceitos fundamentais, Vulnerabilidades de Segurança referem-se a falhas ou fraquezas nos sistemas de TI que podem ser exploradas por atacantes para comprometer a segurança.
Estas podem incluir desde erros de configuração e software desatualizado até códigos maliciosos.
A Avaliação de Risco envolve classificar vulnerabilidades com base em sua severidade e impacto potencial nos sistemas e dados da organização, enquanto a Remediação abrange as ações corretivas, como aplicação de patches, reconfigurações e atualizações de segurança.
Entre as características mais marcantes da Vulnerabilities Management estão a Varredura Automatizada para identificar vulnerabilidades, a Priorização de Vulnerabilidades com base em avaliações de risco, e o Monitoramento Contínuo do ambiente de TI para detectar novas vulnerabilidades assim que emergem.
Uma abordagem colaborativa entre equipes de segurança cibernética, desenvolvimento de software e operações de TI é essencial para garantir uma resposta eficaz.
Além disso, a manutenção de Relatórios e Documentação detalhados é crucial para o registro das vulnerabilidades identificadas e das ações de remediação tomadas.
O propósito principal da Vulnerabilities Management é salvaguardar os ativos de TI contra ameaças cibernéticas, assegurando a integridade e a segurança dos sistemas.
Contribui significativamente para a eficiência operacional, proteção da reputação e dos dados da organização.
Os objetivos no âmbito do CIO Codex Capability Framework incluem a melhoria da eficiência operacional através da automatização do processo de identificação de vulnerabilidades e da priorização de correções, promovendo a inovação ao incorporar práticas de segurança no ciclo de vida de desenvolvimento dos sistemas e oferecendo vantagem competitiva ao demonstrar um compromisso sólido com a segurança cibernética.
O impacto dessa capability nas dimensões tecnológicas é vasto.
Na Infraestrutura, envolve a implementação de ferramentas de varredura de vulnerabilidades que monitoram a infraestrutura de TI em busca de ameaças.
Na Arquitetura, orienta a implementação de modelos de segurança que se integram à arquitetura de sistemas. Nos Sistemas, realiza avaliações de segurança para identificar e classificar vulnerabilidades.
Em Cybersecurity, envolve a identificação, avaliação e correção de pontos fracos que possam ser explorados por atacantes.
E no Modelo Operacional, estabelece processos para priorização e correção de vulnerabilidades, assegurando uma abordagem organizada e eficaz para mitigar ameaças.
Em suma, a Vulnerabilities Management é uma capability essencial que fornece às organizações as ferramentas e processos necessários para a proteção eficaz contra vulnerabilidades de segurança.
Essa função é crucial para garantir a segurança dos sistemas e dados da organização, contribuindo significativamente para a eficiência operacional, inovação e vantagem competitiva em um ambiente de negócios onde a segurança cibernética é um fator crítico para o sucesso e a confiança.
A capability de Vulnerabilities Management é essencial para prevenir ataques cibernéticos, garantindo que as vulnerabilidades sejam identificadas e abordadas de forma eficaz, protegendo assim a infraestrutura de TI e os dados da organização contra ameaças em constante evolução.
Conceitos
Características
A Vulnerabilities Management é uma capability essencial que desempenha um papel crítico na identificação, avaliação e remediação de vulnerabilidades nos sistemas de TI.
Seu propósito fundamental é salvaguardar os ativos de Tecnologia da Informação contra ameaças cibernéticas, assegurando a integridade e a segurança dos sistemas.
Ela contribui significativamente para o negócio, tanto em termos de eficiência operacional quanto na proteção da reputação e dos dados da organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a Vulnerabilities Management busca atingir os seguintes objetivos:
Impacto na Tecnologia
A Vulnerabilities Management influencia várias dimensões da tecnologia:
A capability de Vulnerabilities Management desempenha um papel crucial na proteção da infraestrutura de TI e dos dados da organização contra ameaças cibernéticas em constante evolução.
Para garantir uma implementação bem-sucedida dessa capability, é essencial seguir um roadmap estratégico que leve em consideração os princípios do CIO Codex Capability Framework, a seguir, as principais etapas desse roadmap:
A implementação eficaz da Vulnerabilities Management não apenas protegerá a organização contra ameaças cibernéticas, mas também contribuirá para a eficiência operacional, inovação e vantagem competitiva.
Esta capability é um pilar fundamental da cibersegurança, garantindo a integridade e a segurança dos sistemas e dados da organização.
No contexto do CIO Codex Capability Framework, a capability de Vulnerabilities Management desempenha um papel crítico na proteção dos sistemas de TI e dados da organização contra ameaças cibernéticas, garantindo que as vulnerabilidades sejam identificadas e tratadas de maneira eficaz.
Para alcançar um nível efetivo de gerenciamento de vulnerabilidades, é essencial adotar as melhores práticas de mercado que são amplamente reconhecidas e implementadas por organizações líderes em todo o mundo.
Abaixo estão as principais melhores práticas dentro dessa capability:
A adoção dessas melhores práticas de mercado dentro da capability de Vulnerabilities Management é crucial para fortalecer a postura de segurança cibernética de uma organização, garantindo que sistemas e dados permaneçam protegidos contra ameaças em constante evolução.
Além disso, contribui para a eficiência operacional e a proteção da reputação da organização no mercado.
A Capability de Vulnerabilities Management desempenha um papel crítico na prevenção de ataques cibernéticos, identificando e tratando vulnerabilidades de segurança nos sistemas de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado.
A seguir, os principais desafios com base nas melhores práticas do mercado:
Esses desafios destacam a importância da Capability de Vulnerabilities Management em um mundo cibernético em constante evolução.
Superá-los requer a implementação de processos automatizados de identificação de vulnerabilidades, uma abordagem colaborativa entre equipes de segurança, desenvolvimento e operações, além de educação contínua em segurança cibernética para todos os membros da organização.
A capability de gerenciar vulnerabilidades com eficácia é essencial para garantir a integridade e a segurança dos sistemas de TI, protegendo assim os ativos de informação críticos da organização contra ameaças em constante evolução.
A Capability de Vulnerabilities Management, inserida na macro capability de Operation e na camada de Cybersecurity, desempenha um papel crucial na prevenção de ataques cibernéticos, identificando e mitigando vulnerabilidades nos sistemas de TI.
Neste contexto, é essencial antecipar as tendências futuras que moldarão o desenvolvimento dessa capability, de acordo com as expectativas do mercado e as necessidades de segurança cibernética.
A seguir, as principais tendências para o futuro:
Essas tendências refletem as expectativas do mercado em relação à evolução da Capability de Vulnerabilities Management.
À medida que as ameaças cibernéticas continuam a se sofisticar, a capacidade de identificar e mitigar vulnerabilidades de forma proativa se torna fundamental para proteger a infraestrutura de TI e os dados da organização.
A capability de Vulnerabilities Management é um pilar fundamental da camada de Cybersecurity no contexto da macro capability Operation.
Sua importância reside na identificação, avaliação e remediação de vulnerabilidades de segurança nos sistemas de TI, contribuindo para a proteção da infraestrutura e dos dados da organização contra ameaças cibernéticas.
Para mensurar o sucesso dessa capability, é necessário acompanhar uma série de KPIs usuais que fornecem insights valiosos sobre a eficácia das operações de gerenciamento de vulnerabilidades.
Abaixo, uma lista dos principais KPIs usualmente utilizados no mercado dentro do contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação do desempenho da Vulnerabilities Management.
Eles fornecem uma visão abrangente das operações de segurança cibernética, ajudando as organizações a identificarem áreas de melhoria, priorizar a remediação de vulnerabilidades críticas e manter a integridade de seus sistemas de TI e dados.
A medição constante desses indicadores é essencial para manter um ambiente seguro em um mundo digital em constante evolução.
A capability de Vulnerabilities Management na macro capability Operation da camada Cybersecurity desempenha um papel fundamental na identificação, avaliação e remediação de vulnerabilidades nos sistemas de TI.
Essa capability envolve a constante varredura e análise dos sistemas para descobrir falhas de segurança, classificá-las com base no risco que representam e implementar as correções necessárias.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Identificação Contínua de Vulnerabilidades
Objetivo: Garantir que todas as vulnerabilidades sejam identificadas e documentadas.
Avaliação de Riscos e Priorização de Correções
Objetivo: Priorizar as correções com base no risco e na criticidade.
Implementação de Correções e Patches
Objetivo: Assegurar que as correções sejam aplicadas de forma eficaz.
Acompanhamento e Verificação de Correções
Objetivo: Certificar-se de que as correções tenham sido eficazes.
Relatórios e Comunicação
Objetivo: Manter as partes interessadas informadas sobre o status das vulnerabilidades.
Através desses OKRs, a capability de Vulnerabilities Management visa prevenir ataques cibernéticos, garantir a integridade dos sistemas de TI e reduzir os riscos de segurança.
A abordagem sistemática e proativa para identificar e remediar vulnerabilidades é essencial para manter um ambiente de TI seguro e resiliente.
A capability Vulnerabilities Management, inserida na macro capability Operation e na camada Cybersecurity, desempenha um papel crítico na identificação, avaliação e remediação de vulnerabilidades nos sistemas de TI.
Para avaliar sua maturidade, seguem critérios inspirados no modelo CMMI, considerando cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability Vulnerabilities Management é essencial para garantir que a organização seja capaz de identificar e remediar vulnerabilidades de forma eficaz, reduzindo o risco de ataques cibernéticos e garantindo a integridade dos sistemas de TI.
À medida que a maturidade aumenta, a capacidade de resposta às vulnerabilidades se torna mais ágil e eficiente.
A capability Vulnerabilities Management, integrada à macro capability Operation e situada na camada Cybersecurity, é crucial para a identificação, avaliação e remediação de vulnerabilidades nos sistemas de TI.
Esta capability engloba a constante varredura e análise dos sistemas para descobrir falhas de segurança, classificando-as com base no risco e implementando correções necessárias, sendo essencial para prevenir ataques cibernéticos e garantir a integridade dos sistemas.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability Vulnerabilities Management desempenha um papel crítico na proteção contra ameaças cibernéticas, mantendo a segurança dos dados e sistemas críticos.
KPIs relevantes podem incluir a frequência de descoberta de vulnerabilidades, tempo médio para remediação e eficácia das medidas de segurança implementadas.
Esta capability é fundamental para manter a resiliência cibernética em um ambiente de ameaças em constante evolução.
Develop Vulnerability Management Plans
O desenvolvimento de planos detalhados para a gestão de vulnerabilidades é um processo essencial para garantir que a organização esteja preparada para identificar, avaliar e mitigar vulnerabilidades de segurança.
Este processo envolve a criação de um framework abrangente que define as políticas, procedimentos e responsabilidades para a gestão de vulnerabilidades.
Começa com a análise dos riscos e a identificação das vulnerabilidades potenciais nos sistemas de TI.
Em seguida, são definidos os objetivos de segurança, as estratégias de mitigação e as prioridades de remediação.
O plano também deve incluir a integração de ferramentas automatizadas para varredura de vulnerabilidades, bem como a definição de um cronograma para avaliações regulares.
A documentação completa do plano garante que todos os stakeholders estejam cientes de suas responsabilidades e das medidas a serem adotadas para proteger a infraestrutura de TI contra ameaças cibernéticas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Risk Analysis | Realizar uma análise de riscos para identificar vulnerabilidades potenciais. | Dados de risco, análise de ameaças | Relatório de análise de riscos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Define Security Objectives | Definir objetivos de segurança alinhados aos requisitos de negócios e regulatórios. | Relatório de análise de riscos | Objetivos de segurança definidos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Develop Mitigation Strategies | Desenvolver estratégias de mitigação para lidar com as vulnerabilidades identificadas. | Objetivos de segurança definidos | Estratégias de mitigação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Establish Priorities | Estabelecer prioridades de remediação com base na gravidade das vulnerabilidades. | Estratégias de mitigação | Prioridades estabelecidas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Document Vulnerability Plan | Documentar o plano de gestão de vulnerabilidades de forma detalhada. | Prioridades estabelecidas | Plano de gestão de vulnerabilidades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Identify Vulnerability Scenarios
A identificação dos cenários de vulnerabilidades é um processo fundamental para entender os diferentes tipos de ameaças que podem afetar a infraestrutura de TI da organização.
Este processo envolve a utilização de ferramentas automatizadas de varredura de vulnerabilidades, além da análise manual de especialistas em segurança cibernética.
Os cenários de vulnerabilidades devem ser classificados com base em sua gravidade e no potencial impacto nos sistemas e dados da organização.
A identificação precisa desses cenários permite a criação de estratégias de mitigação eficazes e a priorização dos esforços de remediação.
A colaboração entre as equipes de TI e de segurança cibernética é crucial para garantir que todas as possíveis vulnerabilidades sejam identificadas e abordadas de forma adequada.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Automated Scans | Realizar varreduras automatizadas para identificar vulnerabilidades nos sistemas de TI. | Ferramentas de varredura, dados de sistema | Relatórios de varredura | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Perform Manual Analysis | Executar análise manual de especialistas para identificar vulnerabilidades não detectadas automaticamente. | Relatórios de varredura | Relatórios de análise manual | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Classify Vulnerabilities | Classificar as vulnerabilidades com base em sua gravidade e impacto potencial. | Relatórios de análise manual | Vulnerabilidades classificadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Document Vulnerability Scenarios | Documentar os cenários de vulnerabilidades identificados de forma detalhada. | Vulnerabilidades classificadas | Documentação de cenários | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Review Scenarios with Stakeholders | Revisar os cenários de vulnerabilidades com as partes interessadas para validação e priorização. | Documentação de cenários | Cenários revisados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Execute Vulnerability Assessments
A execução das avaliações de vulnerabilidades conforme planejado é crucial para identificar as fraquezas nos sistemas de TI e implementar medidas corretivas antes que possam ser exploradas por atacantes.
Este processo envolve a realização de varreduras regulares e detalhadas nos sistemas, a aplicação de testes de penetração para identificar vulnerabilidades em profundidade e a análise dos resultados para definir as ações de remediação.
A colaboração entre as equipes de segurança cibernética, desenvolvimento de software e operações de TI é fundamental para garantir que todas as áreas críticas sejam avaliadas e protegidas.
A documentação e o relatório detalhado das avaliações realizadas são essenciais para manter um histórico das vulnerabilidades identificadas e das ações tomadas para mitigá-las.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Perform Regular Scans | Realizar varreduras regulares de vulnerabilidades nos sistemas de TI. | Ferramentas de varredura, dados de sistema | Relatórios de varredura | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Conduct Penetration Testing | Realizar testes de penetração para identificar vulnerabilidades em profundidade. | Relatórios de varredura | Relatórios de testes de penetração | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Analyze Assessment Results | Analisar os resultados das avaliações de vulnerabilidades para definir ações corretivas. | Relatórios de testes de penetração | Relatórios de análise | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Implement Remediation Actions | Implementar ações de remediação para corrigir as vulnerabilidades identificadas. | Relatórios de análise | Ações de remediação implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Document and Report Findings | Documentar e relatar os resultados das avaliações e as ações de remediação para as partes interessadas. | Ações de remediação implementadas | Relatórios de avaliação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Monitor Vulnerability Management Performance
O monitoramento contínuo do desempenho da gestão de vulnerabilidades é essencial para garantir a eficácia das medidas implementadas e identificar áreas que necessitam de ajuste.
Este processo envolve a coleta e análise de dados sobre a performance dos controles de segurança, incluindo a eficácia das varreduras automatizadas e dos testes de penetração.
As auditorias regulares e a análise de logs são componentes chave deste processo.
O feedback obtido através do monitoramento permite ajustes e melhorias contínuas, assegurando que a organização esteja sempre protegida contra novas ameaças.
A comunicação regular dos resultados do monitoramento para as partes interessadas é crucial para manter a transparência e a confiança.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho das soluções de segurança implementadas. | Logs de segurança, relatórios de auditoria | Dados de desempenho coletados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Analyze Security Metrics | Analisar as métricas de segurança para avaliar a eficácia das soluções implementadas. | Dados de desempenho coletados | Relatórios de análise de métricas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Conduct Security Audits | Realizar auditorias de segurança para identificar possíveis vulnerabilidades e não conformidades. | Relatórios de análise de métricas | Relatórios de auditoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Generate Improvement Reports | Gerar relatórios de melhoria com base na análise de desempenho e auditorias realizadas. | Relatórios de auditoria | Relatórios de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Report Findings | Relatar as descobertas e recomendações de melhoria para a alta gestão e partes interessadas. | Relatórios de melhoria | Relatórios de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Review and Improve Vulnerability Management Practices
A revisão e otimização contínua das práticas de gestão de vulnerabilidades são fundamentais para manter a eficácia das medidas de proteção e se adaptar a novas ameaças.
Este processo envolve a análise dos resultados do monitoramento e das auditorias para identificar áreas de melhoria.
As lições aprendidas são integradas aos procedimentos existentes e novos controles de segurança são desenvolvidos conforme necessário.
O processo inclui também a atualização das políticas e procedimentos de segurança, a realização de treinamentos regulares e a validação das práticas de segurança através de testes contínuos.
A melhoria contínua assegura que a organização esteja sempre preparada para proteger sua infraestrutura e aplicações contra ameaças emergentes.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Audit Findings | Analisar as descobertas das auditorias e monitoramento de desempenho. | Relatórios de auditoria | Análise de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de segurança com base na análise. | Análise de descobertas | Lista de áreas de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Update Security Procedures | Atualizar os procedimentos de segurança para incorporar as melhorias identificadas. | Lista de áreas de melhoria | Procedimentos atualizados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Training Sessions | Realizar sessões de treinamento para assegurar que a equipe esteja familiarizada com os procedimentos atualizados. | Procedimentos atualizados | Sessões de treinamento realizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Validate Security Practices | Validar as práticas de segurança através de testes e auditorias contínuas. | Procedimentos atualizados | Práticas validadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
A capability de Access & Authorization Management, inserida na macro capability Operation e na camada Cybersecurity do CIO Codex Capability Framework, desempenha um papel crucial na proteção de informações críticas e na prevenção do acesso não autorizado.
Esta função é essencial na estratégia de defesa cibernética de uma organização, assegurando a proteção de seus ativos mais valiosos.
Dentro dos conceitos-chave, Gestão de Identidades trata do gerenciamento completo do ciclo de vida das identidades dos usuários, Autenticação é o processo de verificação da identidade do usuário, e Autorizações determinam os recursos ou ações que um usuário tem permissão para acessar ou executar após a autenticação.
As características desta capability incluem Controle Granular para políticas de acesso específicas, Auditoria e Monitoramento para registro de atividades de acesso, Proteção contra Ameaças Internas para mitigar riscos de segurança interna, Segurança em Nuvem para extensão da gestão de identidades e autorizações ao ambiente de nuvem, e Autenticação Multifatorial (MFA) para reforçar a segurança.
O propósito da Access & Authorization Management é garantir um controle rigoroso sobre o acesso a sistemas e dados, assegurando que apenas indivíduos autorizados possam acessar recursos específicos.
Esta capability é vital para manter a confidencialidade, integridade e disponibilidade dos ativos de TI da organização.
Os objetivos dentro do CIO Codex Capability Framework incluem a melhoria da Eficiência Operacional, promovendo a Inovação e contribuindo para a Vantagem Competitiva da organização.
Estes objetivos são alcançados através de um controle de acesso robusto que inspira confiança em clientes e parceiros.
No impacto tecnológico, a Access & Authorization Management influencia várias dimensões: na Infraestrutura, implementa sistemas de gestão de identidades e acessos, na Arquitetura, define políticas de autenticação e autorização, nos Sistemas, gerencia permissões de acesso, em Cybersecurity, assegura o acesso autorizado aos ativos tecnológicos, e no Modelo Operacional, estabelece processos para revisão, aprovação e monitoramento contínuo de contas de usuários.
Em síntese, a Access & Authorization Management é uma capability essencial que fornece às organizações os meios para controlar rigorosamente o acesso aos seus sistemas e dados.
Esta função é crucial para garantir a segurança dos sistemas e dados da organização, contribuindo significativamente para a eficiência operacional, inovação e vantagem competitiva em um ambiente de negócios onde a segurança cibernética é um fator crítico para o sucesso e a confiança.
A capability de Access & Authorization Management é vital para salvaguardar informações críticas, prevenir o acesso não autorizado e garantir a conformidade com regulamentações de segurança cibernética.
Ela desempenha um papel central na estratégia de defesa cibernética de uma organização, protegendo seus ativos mais valiosos.
Conceitos
Características
A Access & Authorization Management é uma capability de extrema importância no cenário da segurança cibernética.
Seu propósito principal reside em garantir um controle rigoroso sobre o acesso a sistemas e dados, assegurando que apenas indivíduos autorizados tenham permissão para acessar recursos específicos.
Essa capability desempenha um papel crítico na proteção contra acessos não autorizados, seja de ameaças internas ou externas.
Ela é essencial para preservar a confidencialidade, integridade e disponibilidade dos ativos de TI da organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a Access & Authorization Management tem os seguintes objetivos:
Impacto na Tecnologia
A Access & Authorization Management influencia diversos aspectos da tecnologia em uma organização:
A capability de Access & Authorization Management desempenha um papel crítico na proteção de informações sensíveis, na prevenção de acessos não autorizados e na garantia de conformidade com regulamentações de segurança cibernética.
Para implementá-la eficazmente, é fundamental seguir um roadmap estratégico que considere os princípios do CIO Codex Capability Framework.
A seguir, as principais etapas desse roadmap:
A implementação eficaz da Access & Authorization Management é essencial para proteger os ativos de TI, garantir a confidencialidade dos dados e cumprir as regulamentações de segurança.
Essa capability contribui para a eficiência operacional, a inovação e a vantagem competitiva, ao mesmo tempo em que minimiza os riscos de acessos não autorizados e violações de segurança.
No âmbito do CIO Codex Capability Framework, a capability de Access & Authorization Management desempenha um papel crítico na proteção de informações cruciais, prevenção de acesso não autorizado e garantia de conformidade com regulamentações de segurança cibernética.
Para alcançar uma gestão eficaz de acesso e autorização, é essencial adotar as melhores práticas de mercado, amplamente reconhecidas e implementadas por organizações líderes.
Abaixo estão as principais melhores práticas dentro dessa capability:
A adoção dessas melhores práticas de mercado dentro da Access & Authorization Management é essencial para garantir um controle estrito sobre o acesso a sistemas e dados, protegendo a confidencialidade, integridade e disponibilidade dos ativos de TI da organização.
Além disso, contribui para uma postura de segurança cibernética robusta, minimizando os riscos de acesso não autorizado e mantendo a confiança de clientes e parceiros.
A Capability de Access & Authorization Management desempenha um papel vital na segurança cibernética das organizações, garantindo que o acesso a sistemas e dados seja estritamente controlado e autorizado.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado.
Abaixo, os principais desafios com base nas melhores práticas do mercado:
Esses desafios atestam a importância crítica da Capability de Access & Authorization Management no contexto da segurança cibernética.
Superá-los exige abordagens inovadoras, investimentos em tecnologia e treinamento, além de uma cultura de segurança sólida em toda a organização.
A capability de gerenciar o acesso de forma eficaz é essencial para garantir que apenas usuários autorizados tenham acesso a recursos específicos, protegendo assim a confidencialidade, integridade e disponibilidade dos ativos de TI da organização.
A Capability de Access & Authorization Management, inserida na macro capability de Operation e na camada de Cybersecurity, desempenha um papel crucial na proteção de informações críticas, prevenindo o acesso não autorizado e garantindo a conformidade com regulamentações de segurança cibernética.
Para compreender as tendências futuras que moldarão essa capability, é fundamental considerar as expectativas do mercado e as inovações emergentes.
A seguir, as principais tendências para o futuro no contexto do CIO Codex Capability Framework:
Essas tendências refletem a crescente complexidade do cenário de segurança cibernética e a necessidade de inovação contínua na Access & Authorization Management.
À medida que ameaças cibernéticas evoluem, essa capability continuará a desempenhar um papel crítico na proteção dos ativos de TI e na garantia da confidencialidade e integridade das informações.
A capability de Access & Authorization Management, inserida na macro capability Operation e na camada Cybersecurity, desempenha um papel crucial na proteção de informações críticas, na prevenção de acessos não autorizados e na garantia da conformidade com regulamentações de segurança cibernética.
Para avaliar eficazmente o desempenho dessa capability, é essencial acompanhar uma série de KPIs usuais que fornecem insights sobre a gestão de identidades, autenticação e autorização.
Abaixo, uma lista dos principais KPIs usualmente utilizados no mercado dentro do contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel fundamental na avaliação da eficácia da Access & Authorization Management.
Eles fornecem uma visão abrangente da segurança de identidades, autenticação e autorização, permitindo que as organizações identifiquem áreas de melhoria, fortaleçam suas defesas cibernéticas e garantam que apenas usuários autorizados tenham acesso a recursos críticos.
A medição constante desses indicadores é essencial para manter a integridade e a confidencialidade dos ativos de TI da organização.
A capability de Access & Authorization Management na macro capability Operation da camada Cybersecurity desempenha um papel vital no controle rigoroso do acesso a sistemas e dados.
Essa capability inclui a gestão de identidades, autenticação e autorizações, assegurando que apenas usuários autorizados tenham acesso aos recursos adequados.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Gestão de Identidades Eficiente
Objetivo: Garantir que todas as identidades de usuário sejam gerenciadas de forma eficaz e segura.
Controle de Acesso Baseado em Funções
Objetivo: Implementar um modelo de controle de acesso baseado em funções.
Monitoramento de Acesso e Atividades
Objetivo: Monitorar e registrar todas as atividades de acesso.
Auditorias de Conformidade
Objetivo: Garantir que todas as políticas de acesso estejam em conformidade.
Resposta a Incidentes de Segurança
Objetivo: Responder rapidamente a incidentes de acesso não autorizado.
Educação e Conscientização dos Usuários
Objetivo: Educar os usuários sobre práticas seguras de acesso.
Através desses OKRs, a capability de Access & Authorization Management busca garantir que apenas usuários autorizados tenham acesso aos recursos adequados, prevenindo assim o acesso não autorizado e protegendo contra ameaças internas e externas.
O controle rigoroso do acesso é fundamental para manter a segurança dos sistemas e dados da organização.
A capability Access & Authorization Management, inserida na macro capability Operation e na camada Cybersecurity, desempenha um papel crítico no controle rigoroso do acesso a sistemas e dados.
Para avaliar sua maturidade, seguem critérios inspirados no modelo CMMI, considerando cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability Access & Authorization Management é essencial para garantir que apenas usuários autorizados tenham acesso aos recursos adequados, prevenindo o acesso não autorizado e protegendo contra ameaças internas e externas.
À medida que a maturidade aumenta, o controle de acessos se torna mais eficaz e adaptável às ameaças em constante evolução.
A capability Access & Authorization Management, parte da macro capability Operation na camada Cybersecurity, é essencial para o controle rigoroso do acesso a sistemas e dados.
Esta capability inclui a gestão de identidades, autenticação e autorizações, garantindo que apenas usuários autorizados tenham acesso aos recursos adequados.
Esta função é vital para prevenir o acesso não autorizado e proteger contra ameaças internas e externas.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability Access & Authorization Management é fundamental no atual panorama de segurança cibernética, fornecendo a base para uma postura de segurança robusta e adaptável.
KPIs relevantes podem incluir o número de violações de acesso detectadas, o tempo médio para concessão de acesso e a eficácia dos controles de autorização.
Esta capability assegura a integridade e a confidencialidade dos dados e sistemas, sendo crucial para a resiliência cibernética da organização.
Develop Access Management Plans
O desenvolvimento de planos detalhados para a gestão de acessos e autorizações é um processo essencial para assegurar que todos os usuários tenham o acesso correto e necessário aos recursos de TI.
Este processo envolve a criação de um framework abrangente que define políticas, procedimentos e responsabilidades relacionados ao acesso.
Inicialmente, é feita uma análise das necessidades de acesso, considerando as funções e responsabilidades de cada usuário.
Em seguida, são estabelecidas as políticas de acesso, incluindo a definição de permissões e restrições baseadas em funções.
O plano também deve incorporar métodos de autenticação, como autenticação multifatorial (MFA), para fortalecer a segurança.
Além disso, o plano precisa incluir procedimentos de revisão periódica de acessos e auditorias para garantir a conformidade e a eficácia das políticas implementadas.
A documentação detalhada do plano é crucial para que todos os stakeholders compreendam suas responsabilidades e as medidas a serem adotadas para proteger os recursos de TI contra acessos não autorizados.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Access Needs Analysis | Realizar análise das necessidades de acesso dos usuários e sistemas. | Dados de funções e responsabilidades | Relatório de necessidades de acesso | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Define Access Policies | Definir políticas de acesso com base nas necessidades identificadas. | Relatório de necessidades de acesso | Políticas de acesso definidas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Establish Authentication Methods | Estabelecer métodos de autenticação, incluindo MFA. | Políticas de acesso definidas | Métodos de autenticação definidos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Develop Review Procedures | Desenvolver procedimentos para revisão periódica dos acessos e auditorias. | Métodos de autenticação definidos | Procedimentos de revisão definidos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Document Access Management Plan | Documentar detalhadamente o plano de gestão de acessos e autorizações. | Procedimentos de revisão definidos | Plano de gestão de acessos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Identify Access Requirements
A identificação dos requisitos de acesso é um processo fundamental para garantir que os usuários e sistemas tenham as permissões adequadas e necessárias para desempenhar suas funções.
Este processo envolve a coleta de informações sobre as funções e responsabilidades dos usuários, bem como a análise dos sistemas e dados aos quais precisam ter acesso.
A colaboração com as diversas áreas de TI e negócios é crucial para compreender as necessidades específicas de cada departamento.
Uma vez coletadas as informações, os requisitos de acesso são documentados e classificados, garantindo que todas as permissões sejam atribuídas com base na necessidade de saber e no princípio do menor privilégio.
Este processo também inclui a revisão de quaisquer requisitos de conformidade e regulamentações que possam impactar a gestão de acessos.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather User Role Information | Coletar informações sobre as funções e responsabilidades dos usuários. | Dados de funções e responsabilidades | Relatório de funções de usuários | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Analyze System Access Needs | Analisar as necessidades de acesso aos sistemas e dados. | Relatório de funções de usuários | Relatório de necessidades de acesso | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Collaborate with Departments | Colaborar com diferentes departamentos para entender as necessidades específicas de acesso. | Relatório de necessidades de acesso | Requisitos de acesso identificados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Document Access Requirements | Documentar os requisitos de acesso identificados de forma detalhada. | Requisitos de acesso identificados | Documentação de requisitos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Review Compliance Needs | Revisar os requisitos de conformidade e regulamentação relacionados ao acesso. | Documentação de requisitos | Requisitos de conformidade revisados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Implement Access Control Solutions
A implementação das soluções de controle de acesso conforme planejado é um passo crucial para assegurar que os sistemas e dados da organização estejam protegidos contra acessos não autorizados.
Este processo envolve a configuração de sistemas de gerenciamento de identidades e acessos (IAM), a aplicação das políticas de acesso definidas e a integração de métodos de autenticação, como MFA.
Além disso, é importante realizar testes para garantir que as soluções de controle de acesso funcionem corretamente e não impactem negativamente a operação dos sistemas.
A colaboração entre as equipes de Cybersecurity, IT Infrastructure & Operation e Solution Engineering & Development é fundamental para garantir que as soluções sejam implementadas de forma eficaz e eficiente.
A documentação completa das implementações realizadas é essencial para auditorias futuras e para a manutenção das soluções de controle de acesso.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Configure IAM Systems | Configurar sistemas de gerenciamento de identidades e acessos (IAM). | Políticas de acesso definidas | Sistemas IAM configurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Apply Access Policies | Aplicar políticas de acesso nos sistemas e dados conforme definido. | Sistemas IAM configurados | Políticas de acesso aplicadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Integrate MFA Methods | Integrar métodos de autenticação multifatorial (MFA) nos sistemas. | Políticas de acesso aplicadas | MFA integrado | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Access Testing | Realizar testes para garantir a eficácia das soluções de controle de acesso. | MFA integrado | Resultados de testes | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Implementations | Documentar as implementações realizadas e as configurações aplicadas. | Resultados de testes | Documentação de implementações | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
Monitor Access Control Performance
O monitoramento contínuo do desempenho dos controles de acesso é vital para assegurar que as políticas e mecanismos de segurança estejam funcionando conforme o esperado e para detectar qualquer anomalia ou tentativa de acesso não autorizado.
Este processo envolve a coleta e análise de logs de acesso, a realização de auditorias regulares e a revisão das métricas de desempenho dos sistemas de controle de acesso.
A implementação de ferramentas de monitoramento em tempo real e a utilização de inteligência de segurança ajudam a identificar e responder rapidamente a incidentes de segurança.
A comunicação regular dos resultados do monitoramento às partes interessadas é essencial para manter a transparência e garantir que os controles de acesso sejam constantemente aprimorados.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Access Logs | Coletar logs de acesso de sistemas e aplicativos. | Logs de sistemas e aplicativos | Logs de acesso coletados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Analyze Access Metrics | Analisar métricas de acesso para avaliar a eficácia dos controles implementados. | Logs de acesso coletados | Relatórios de análise de métricas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 3 | Conduct Access Audits | Realizar auditorias de acesso para identificar possíveis violações ou anomalias. | Relatórios de análise de métricas | Relatórios de auditoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Generate Performance Reports | Gerar relatórios de desempenho com base na análise e nas auditorias realizadas. | Relatórios de auditoria | Relatórios de desempenho | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Communicate Findings | Comunicar as descobertas e recomendações para as partes interessadas. | Relatórios de desempenho | Relatórios comunicados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Review and Optimize Access Control Processes
A revisão e otimização dos processos de controle de acesso são fundamentais para garantir que as medidas de segurança evoluam em resposta a novas ameaças e requisitos organizacionais.
Este processo envolve a análise dos resultados do monitoramento e auditorias para identificar áreas de melhoria.
As práticas de controle de acesso são então ajustadas para reforçar a segurança e melhorar a eficiência operacional.
Este processo também inclui a atualização das políticas de acesso, a realização de treinamentos regulares e a validação das novas práticas de segurança através de testes contínuos.
A otimização contínua garante que a organização esteja sempre preparada para proteger seus ativos contra acessos não autorizados.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Audit Findings | Analisar as descobertas das auditorias e do monitoramento de desempenho. | Relatórios de auditoria | Análise de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de controle de acesso com base na análise. | Análise de descobertas | Lista de áreas de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Update Access Policies | Atualizar as políticas de acesso para incorporar as melhorias identificadas. | Lista de áreas de melhoria | Políticas de acesso atualizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Training Sessions | Realizar sessões de treinamento para assegurar que a equipe esteja familiarizada com as políticas atualizadas. | Políticas de acesso atualizadas | Sessões de treinamento realizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Validate Security Practices | Validar as práticas de segurança através de testes e auditorias contínuas. | Políticas de acesso atualizadas | Práticas validadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
A capability de Information & Data Protection, integrada à macro capability Planning & Running e situada na camada Cybersecurity do CIO Codex Capability Framework, é fundamental no contexto atual, onde os dados são ativos críticos para as organizações.
Esta capability é responsável por garantir que as informações confidenciais permaneçam protegidas, preservando a integridade e a confidencialidade dos ativos de informação.
Os conceitos principais desta capability envolvem os Dados Críticos, que são informações vitais para o funcionamento e os objetivos da organização, e a Proteção de Dados, que abrange o conjunto de práticas, políticas e tecnologias destinadas a salvaguardar os dados contra acessos não autorizados, vazamentos ou perda.
A Criptografia surge como uma técnica essencial para transformar dados em um formato ilegível, protegendo-os durante armazenamento e transmissão.
Características notáveis desta capability incluem o Controle de Acesso, que impõe políticas e mecanismos rigorosos para garantir acesso restrito aos dados, e a Criptografia de Dados, que utiliza algoritmos avançados para garantir a segurança das informações sensíveis.
O Backup e Recuperação de Dados são cruciais para a disponibilidade contínua dos dados, enquanto a Prevenção de Perda de Dados e a Auditoria de Dados são fundamentais para evitar vazamentos de informações e monitorar atividades de acesso.
O propósito central da Information & Data Protection é assegurar que informações sensíveis e estratégicas estejam protegidas contra ameaças internas e externas, desempenhando um papel vital na manutenção da confiança dos clientes, no cumprimento de regulamentações de privacidade e na preservação da reputação da organização.
Dentro do CIO Codex Capability Framework, os objetivos da Information & Data Protection incluem assegurar a eficiência operacional através da implementação de controles de proteção de dados, promover a inovação no desenvolvimento de soluções de proteção de dados e garantir uma vantagem competitiva, pois a proteção eficaz dos dados é um diferencial importante para clientes e parceiros de negócios.
No que diz respeito ao impacto tecnológico, a Information & Data Protection influencia diversas dimensões, como a Infraestrutura, com a implementação de medidas de segurança em servidores e redes, a Arquitetura, que define padrões de criptografia e autenticação, os Sistemas, desenvolvendo políticas de acesso a dados, a Cybersecurity, com foco na proteção de informações e dados confidenciais, e o Modelo Operacional, que estabelece procedimentos para a gestão de incidentes de segurança de dados.
Resumindo, a Information & Data Protection é uma capability essencial que fornece às organizações as ferramentas e processos necessários para a proteção eficaz de dados e informações.
Esta capability é crucial para garantir a segurança dos ativos de informação, contribuindo significativamente para a eficiência operacional, inovação e vantagem competitiva no cenário atual, onde a segurança dos dados é um fator crítico para o sucesso e a confiança no ambiente de negócios.
A capability de Information & Data Protection é vital em um mundo onde dados são ativos críticos.
Ela garante que as informações confidenciais permaneçam confidenciais, protegendo a integridade e a confidencialidade dos ativos de informações da organização.
Conceitos
Características
A Information & Data Protection é uma capability essencial para salvaguardar a integridade, confidencialidade e disponibilidade dos dados críticos de uma organização.
Seu propósito fundamental é assegurar que informações sensíveis e estratégicas estejam protegidas contra ameaças internas e externas.
Ela desempenha um papel vital na manutenção da confiança dos clientes, no cumprimento de regulamentações de privacidade e na preservação da reputação da organização.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da Information & Data Protection são definidos de maneira clara:
Impacto na Tecnologia
A Information & Data Protection influencia diversas dimensões da tecnologia:
A capability de Information & Data Protection desempenha um papel crítico na segurança cibernética e na proteção dos ativos de informações de uma organização.
Sua implementação requer uma abordagem estruturada e bem planejada para garantir que os dados críticos permaneçam confidenciais e íntegros.
Neste contexto, um roadmap de implementação considerando os princípios do CIO Codex Capability Framework:
A implementação eficaz da Information & Data Protection não apenas protegerá os ativos de informações da organização, mas também contribuirá para a eficiência operacional, inovação e vantagem competitiva.
Esta capability é um elemento essencial para preservar a integridade e a confidencialidade dos dados críticos e manter a confiança dos clientes e parceiros de negócios.
Dentro do contexto do CIO Codex Capability Framework, a capability de Information & Data Protection assume um papel crucial na preservação da integridade, confidencialidade e disponibilidade dos dados, que são ativos críticos em um mundo cada vez mais digitalizado.
Para garantir uma proteção eficaz dos dados, é fundamental adotar as melhores práticas de mercado.
A seguir, as principais melhores práticas amplamente reconhecidas neste campo:
Adotar essas melhores práticas de mercado na capability de Information & Data Protection é fundamental para garantir que os dados confidenciais permaneçam seguros, preservando a confiança dos clientes, cumprindo regulamentações e protegendo a reputação da organização.
A Capability de Information & Data Protection é de suma importância em um cenário em que os dados são ativos críticos para as organizações.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam diversos desafios atuais de mercado, alinhados com as melhores práticas do setor.
A seguir, os principais desafios enfrentados pelas organizações:
Esses desafios refletem a crescente importância da Capability de Information & Data Protection no cenário atual de negócios, onde a proteção de dados se tornou uma prioridade crítica.
Superar esses obstáculos é fundamental para garantir que as informações confidenciais permaneçam protegidas e que a organização esteja em conformidade com as regulamentações em constante mudança.
A capability de implementar medidas de proteção de dados eficazes, incluindo criptografia, controle de acesso e políticas de conscientização, é fundamental para enfrentar esses desafios e manter a integridade e a confidencialidade dos ativos de informações da organização.
Além disso, investir na educação da equipe e na adaptação às mudanças regulatórias é essencial para mitigar os riscos associados à proteção de dados no ambiente empresarial atual.
A Capability de Information & Data Protection é de suma importância em um cenário onde os dados se tornaram ativos críticos para as organizações.
Ela desempenha um papel fundamental na garantia da confidencialidade, integridade e disponibilidade dos dados, protegendo-os contra ameaças internas e externas.
À medida que o ambiente de segurança cibernética continua a evoluir, é essencial antecipar as tendências que moldarão o futuro dessa capability.
Portanto, as principais tendências futuras dentro do contexto do CIO Codex Capability Framework:
Essas tendências representam as expectativas do mercado e apontam para um futuro em que a proteção de informações e dados será ainda mais crítica.
A Capability de Information & Data Protection desempenhará um papel vital na salvaguarda dos ativos de informações das organizações, garantindo sua integridade e confidencialidade em um ambiente de ameaças em constante evolução.
A capacidade de Information & Data Protection desempenha um papel fundamental na preservação da confidencialidade e integridade dos ativos de informações críticas de uma organização.
Medir o desempenho dessa capability é essencial para garantir a segurança dos dados em um ambiente cada vez mais digital e interconectado.
Abaixo, uma lista dos principais KPIs usuais no contexto do CIO Codex Capability Framework, que ajudam a avaliar o desempenho da Information & Data Protection:
Esses KPIs são cruciais para garantir que a Information & Data Protection atue como um escudo eficaz contra ameaças internas e externas, protegendo os dados críticos da organização.
A medição constante desses indicadores permite aprimorar continuamente as práticas de proteção de dados e manter a confiança dos clientes, o cumprimento regulatório e a reputação da organização.
A capability de Information & Data Protection na macro capability Planning & Running da camada Cybersecurity desempenha um papel crítico na garantia da segurança e privacidade dos dados críticos da organização.
Essa capability é essencial para proteger informações sensíveis contra acessos não autorizados, vazamentos e outras formas de comprometimento.
Ela envolve o desenvolvimento e implementação de estratégias abrangentes para garantir a integridade e confidencialidade das informações.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Controle Rigoroso de Acesso aos Dados
Objetivo: Garantir que apenas pessoas autorizadas tenham acesso a dados sensíveis.
Criptografia de Dados Sensíveis
Objetivo: Proteger dados sensíveis por meio de criptografia.
Realização de Backup Seguro
Objetivo: Garantir a disponibilidade de dados críticos por meio de backups seguros.
Prevenção de Perda de Dados (DLP)
Objetivo: Implementar medidas para prevenir a perda de dados sensíveis.
Integridade e Confidencialidade das Informações
Objetivo: Assegurar que as informações permaneçam íntegras e confidenciais.
Através desses OKRs, a capability de Information & Data Protection desempenha um papel fundamental na proteção dos dados críticos da organização, garantindo que eles permaneçam seguros e confidenciais.
Isso é essencial para cumprir regulamentações de privacidade, manter a confiança dos clientes e evitar danos à reputação da organização.
A capability Information & Data Protection, inserida na macro capability Planning & Running e na camada Cybersecurity, desempenha um papel fundamental na preservação da segurança e privacidade dos dados críticos de uma organização.
Para avaliar sua maturidade, seguem critérios inspirados no modelo CMMI, considerando cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability Information & Data Protection é crucial para garantir a integridade, confidencialidade e disponibilidade dos dados críticos da organização.
À medida que a maturidade aumenta, a organização está mais preparada para proteger suas informações sensíveis contra ameaças e riscos de segurança cibernética.
A capability Information & Data Protection, integrante da macro capability Planning & Running e localizada na camada Cybersecurity, é fundamental para a segurança e privacidade dos dados críticos de uma organização.
Esta capability abarca o desenvolvimento e implementação de estratégias para proteger informações sensíveis contra acessos não autorizados, vazamentos e outras formas de comprometimento, aplicando controles de acesso rigorosos, criptografia, backup e medidas de prevenção de perda de dados.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability Information & Data Protection desempenha um papel crítico na proteção de ativos de informação, sendo um componente vital para a manutenção da confidencialidade, integridade e disponibilidade dos dados.
Os KPIs relevantes incluem a taxa de incidentes de segurança resolvidos, o tempo médio para detecção de violações de dados e a eficácia das medidas de proteção de dados.
Esta capability é essencial para a resiliência organizacional em um cenário de ameaças cibernéticas em constante evolução.
Develop Data Protection Plans
O desenvolvimento de planos detalhados para proteção de informações e dados é um passo essencial para assegurar que a organização esteja preparada para proteger seus ativos de informação contra ameaças internas e externas.
Este processo envolve a criação de planos que detalham as medidas de segurança a serem implementadas para garantir a confidencialidade, integridade e disponibilidade dos dados.
Os planos devem incluir políticas de acesso, criptografia, backup e recuperação de dados, bem como procedimentos para resposta a incidentes de segurança.
A elaboração desses planos requer uma análise minuciosa dos requisitos regulatórios e das melhores práticas do setor.
É fundamental envolver várias áreas da organização para assegurar que todos os aspectos de segurança, operacionais e de negócios sejam considerados.
A documentação clara dos papéis e responsabilidades, bem como a comunicação eficaz dos planos a todos os colaboradores, é crucial para a eficácia da implementação.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Risk Assessment | Realizar uma avaliação de riscos para identificar ameaças e vulnerabilidades. | Dados de risco, análise de ameaças | Relatório de avaliação de riscos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Define Protection Policies | Definir políticas de proteção de dados que atendam aos requisitos de segurança e compliance. | Relatório de avaliação de riscos | Políticas de proteção de dados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Develop Protection Procedures | Desenvolver procedimentos detalhados para a implementação das políticas de proteção de dados. | Políticas de proteção de dados | Procedimentos de proteção | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 4 | Assign Roles and Responsibilities | Atribuir papéis e responsabilidades para a equipe de proteção de dados. | Procedimentos de proteção | Documento de papéis e responsabilidades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Data Protection Plan | Documentar o plano de proteção de dados de forma detalhada e acessível. | Documento de papéis e responsabilidades | Plano de proteção de dados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Identify Data Protection Requirements
A identificação dos requisitos para proteção de informações e dados é fundamental para assegurar que todas as necessidades de segurança e conformidade sejam atendidas.
Este processo envolve a análise de regulamentos, políticas internas e melhores práticas do setor para determinar as medidas de proteção necessárias.
Os requisitos devem abranger aspectos como controle de acesso, criptografia, backup, prevenção de perda de dados e auditoria.
A identificação precisa desses requisitos permite à organização desenvolver e implementar soluções de proteção de dados eficazes.
A colaboração entre diferentes áreas da TI e do negócio é essencial para garantir que todos os aspectos sejam considerados e que os requisitos sejam adequadamente incorporados aos planos de proteção.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Regulatory Requirements | Analisar requisitos regulatórios e de compliance para proteção de dados. | Regulamentos, políticas internas | Relatório de requisitos regulatórios | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Identify Business Needs | Identificar as necessidades de negócios relacionadas à proteção de dados. | Relatório de requisitos regulatórios | Relatório de necessidades de negócios | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Define Security Controls | Definir os controles de segurança necessários para atender aos requisitos identificados. | Relatório de necessidades de negócios | Lista de controles de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Develop Compliance Procedures | Desenvolver procedimentos de compliance para garantir a conformidade com os requisitos. | Lista de controles de segurança | Procedimentos de compliance | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Requirements | Documentar todos os requisitos de proteção de dados de forma clara e acessível. | Procedimentos de compliance | Documentação de requisitos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
Implement Data Protection Solutions
A implementação das soluções de proteção de dados conforme planejado é crucial para garantir que as medidas de segurança sejam efetivamente aplicadas e mantidas.
Este processo envolve a execução dos procedimentos definidos nos planos de proteção de dados, incluindo a configuração de controles de acesso, a implantação de criptografia, a implementação de backups regulares e a utilização de ferramentas de prevenção de perda de dados.
A coordenação entre as várias áreas de TI é fundamental para assegurar que as soluções sejam integradas de forma eficaz e que os dados estejam protegidos em todos os níveis.
A formação contínua da equipe e a validação das soluções implementadas através de testes regulares garantem a eficácia das medidas de proteção.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Configure Access Controls | Configurar controles de acesso para garantir que apenas usuários autorizados acessem os dados. | Lista de controles de segurança | Controles de acesso configurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Implement Encryption | Implementar criptografia para proteger dados sensíveis durante o armazenamento e a transmissão. | Lista de controles de segurança | Dados criptografados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Setup Backup Procedures | Configurar procedimentos de backup para garantir a disponibilidade dos dados. | Lista de controles de segurança | Procedimentos de backup configurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Deploy DLP Tools | Implementar ferramentas de prevenção de perda de dados para proteger informações confidenciais. | Lista de controles de segurança | Ferramentas DLP implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Validate Implementation | Validar a implementação das soluções de proteção através de testes e auditorias. | Ferramentas DLP implementadas | Implementação validada | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Monitor Data Protection Performance
O monitoramento contínuo do desempenho das soluções de proteção de dados é vital para garantir a eficácia das medidas de segurança e identificar áreas que necessitam de melhoria.
Este processo envolve a coleta e análise de dados sobre a performance dos controles de segurança implementados, incluindo a eficácia da criptografia, a confiabilidade dos backups e a eficiência das ferramentas de prevenção de perda de dados.
A auditoria regular e a análise de logs de acesso são componentes chave deste processo.
O feedback obtido através do monitoramento é utilizado para ajustar e melhorar continuamente as soluções de proteção de dados, assegurando que a organização esteja sempre protegida contra novas ameaças.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho das soluções de proteção de dados implementadas. | Logs de acesso, relatórios de auditoria | Dados de desempenho coletados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Analyze Data Protection Metrics | Analisar as métricas de proteção de dados para avaliar a eficácia das soluções implementadas. | Dados de desempenho coletados | Relatórios de análise de métricas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Conduct Security Audits | Realizar auditorias de segurança para identificar possíveis vulnerabilidades e não conformidades. | Relatórios de análise de métricas | Relatórios de auditoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Generate Improvement Reports | Gerar relatórios de melhoria com base na análise de desempenho e auditorias realizadas. | Relatórios de auditoria | Relatórios de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Report Findings | Relatar as descobertas e recomendações de melhoria para a alta gestão e partes interessadas. | Relatórios de melhoria | Relatórios de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Review and Improve Data Protection Practices
A revisão e melhoria contínua das práticas de proteção de dados é essencial para manter a eficácia das medidas de segurança e adaptar-se às novas ameaças.
Este processo envolve a análise dos resultados do monitoramento e auditorias para identificar áreas de melhoria.
As lições aprendidas são integradas aos procedimentos existentes, e novos controles de segurança são desenvolvidos conforme necessário.
O processo também inclui a atualização das políticas e procedimentos de proteção de dados, a realização de treinamentos regulares e a validação das práticas de segurança através de testes contínuos.
A melhoria contínua assegura que a organização esteja sempre pronta para proteger seus dados contra ameaças emergentes.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Audit Findings | Analisar as descobertas das auditorias e monitoramento de desempenho. | Relatórios de auditoria | Análise de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nas práticas de proteção de dados com base na análise. | Análise de descobertas | Lista de áreas de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Update Protection Procedures | Atualizar os procedimentos de proteção de dados para incorporar as melhorias identificadas. | Lista de áreas de melhoria | Procedimentos atualizados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Training Sessions | Realizar sessões de treinamento para assegurar que a equipe esteja familiarizada com os procedimentos atualizados. | Procedimentos atualizados | Sessões de treinamento realizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Validate Protection Practices | Validar as práticas de proteção através de testes e auditorias contínuas. | Procedimentos atualizados | Práticas validadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
A capability de Infrastructure & Application Security, inserida na macro capability Planning & Running e pertencente à camada Cybersecurity do CIO Codex Capability Framework, é de suma importância para assegurar a integridade e a disponibilidade dos sistemas e aplicações de uma organização, protegendo-os contra vulnerabilidades e ameaças internas e externas.
Essa função é vital para manter as operações da organização seguras e eficientes, diante do cenário de ameaças cibernéticas em constante evolução.
Dentro dos conceitos principais, a Segurança da Infraestrutura de TI abrange as práticas e tecnologias aplicadas para salvaguardar servidores, redes, sistemas operacionais e outros componentes da infraestrutura de TI.
Já a Segurança de Aplicações se concentra em medidas de segurança implementadas no desenvolvimento e operação de softwares para reduzir riscos de vulnerabilidades e ataques.
O uso de Firewalls, dispositivos ou softwares que controlam o tráfego de rede com base em regras de segurança, também é um componente crucial desta capability.
As características distintivas incluem Sistemas de Detecção e Prevenção de Intrusões (IDS/IPS) para monitoramento e ação contra atividades suspeitas, a Criptografia para a proteção de dados em trânsito e em repouso, e o Desenvolvimento Seguro que integra práticas de segurança desde o início do ciclo de vida do desenvolvimento de software.
A Auditoria de Segurança é fundamental para monitorar a infraestrutura e as aplicações, enquanto a Gestão de Identidade e Acesso assegura que apenas indivíduos autorizados tenham acesso aos dados e sistemas críticos.
O propósito principal da Infrastructure & Application Security é garantir que a infraestrutura de TI e as aplicações estejam protegidas contra ameaças cibernéticas, mantendo a integridade, confidencialidade e disponibilidade dos sistemas críticos da organização.
Esta capability desempenha um papel crucial na manutenção da operação contínua e na redução de riscos relacionados à segurança da informação.
Os objetivos definidos dentro do contexto do CIO Codex Capability Framework incluem garantir a eficiência operacional através da implementação de medidas de segurança que se integrem às operações de TI sem comprometê-las, promover a inovação ao incorporar práticas de segurança no desenvolvimento de aplicações, e oferecer uma vantagem competitiva, uma vez que sistemas confiáveis e seguros são um diferencial importante para clientes e parceiros de negócios.
No que diz respeito ao impacto tecnológico, a Infrastructure & Application Security afeta várias dimensões da tecnologia.
Na Infraestrutura, implementa firewalls e sistemas IDS/IPS para proteger contra-ataques cibernéticos. Na Arquitetura, define e implementa modelos de segurança que se integram à arquitetura de sistemas.
Nos Sistemas, aplica práticas de segurança no desenvolvimento de aplicações.
Em Cybersecurity, inclui medidas para proteger servidores, redes e sistemas. E no Modelo Operacional, define políticas de segurança e procedimentos de resposta a incidentes.
Em resumo, a Infrastructure & Application Security é uma capability essencial que fornece às organizações as ferramentas e processos necessários para a proteção eficaz de infraestruturas de TI e aplicações.
Esta capability é crucial para garantir a segurança dos sistemas e dados da organização, contribuindo significativamente para a eficiência operacional, inovação e vantagem competitiva em um ambiente de negócios onde a segurança cibernética é um fator crítico para o sucesso e a confiança.
A capability de Infrastructure & Application Security visa a garantir a integridade e a disponibilidade dos sistemas e aplicações, protegendo-os contra vulnerabilidades e ameaças tanto internas quanto externas.
Isso é essencial para manter a operação segura e eficiente da organização.
Conceitos
Características
A Infrastructure & Application Security é uma capability fundamental que visa proteger a infraestrutura de TI e as aplicações contra ameaças cibernéticas.
Seu propósito principal é garantir que a organização esteja preparada para enfrentar ataques, mantendo a integridade, confidencialidade e disponibilidade de seus sistemas críticos.
Esta capability desempenha um papel crucial na manutenção da operação contínua e na redução de riscos relacionados à segurança da informação.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, a Infrastructure & Application Security tem os seguintes objetivos bem definidos:
Impacto na Tecnologia
A Infrastructure & Application Security tem um impacto significativo em várias dimensões da tecnologia:
A capability de Infrastructure & Application Security desempenha um papel crucial na proteção dos sistemas e aplicações contra ameaças internas e externas.
A implementação eficaz desta capability é essencial para garantir a integridade e a disponibilidade dos recursos de TI.
Neste contexto, um roadmap de implementação, considerando os princípios do CIO Codex Capability Framework:
A implementação eficaz da Infrastructure & Application Security não apenas protegerá os sistemas e aplicações da organização, mas também contribuirá para a eficiência operacional, inovação e vantagem competitiva.
Esta capability é um elemento essencial para garantir a operação segura e eficiente da organização, protegendo contra ameaças internas e externas.
No contexto do CIO Codex Capability Framework, a capability de Infrastructure & Application Security desempenha um papel crítico na proteção da integridade e disponibilidade dos sistemas e aplicativos de uma organização contra uma variedade de ameaças, tanto internas quanto externas.
Para alcançar um nível eficaz de segurança cibernética, é crucial adotar as melhores práticas de mercado que são amplamente reconhecidas e aplicadas por organizações líderes em todo o mundo.
Abaixo estão as principais melhores práticas dentro dessa capability:
Adotar essas melhores práticas de mercado dentro da capability de Infrastructure & Application Security é fundamental para fortalecer a postura de segurança cibernética de uma organização, garantindo que sistemas e aplicativos permaneçam protegidos contra ameaças em constante evolução.
Além disso, ajuda a garantir a operação segura e eficiente de toda a infraestrutura de TI.
A Capability de Infrastructure & Application Security desempenha um papel vital na garantia da integridade e disponibilidade dos sistemas e aplicações, protegendo-os contra ameaças internas e externas.
No entanto, a adoção e integração dessa capability nos processos de negócios e operações de TI das organizações enfrentam diversos desafios atuais de mercado.
Abaixo, os principais desafios considerados as melhores práticas do mercado:
Esses desafios refletem a importância crítica da Capability de Infrastructure & Application Security no atual ambiente de negócios, onde a segurança de infraestrutura e aplicações é fundamental para a continuidade dos negócios e a proteção dos ativos de informações da organização.
A capacidade de enfrentar esses desafios requer a implementação de tecnologias de segurança avançadas, como sistemas de detecção e prevenção de intrusões (IDS/IPS), criptografia, desenvolvimento seguro de aplicações e gerenciamento de identidade e acesso.
Além disso, investir na formação e retenção de talentos de segurança cibernética é essencial para enfrentar as ameaças em constante evolução.
A Capability de Infrastructure & Application Security desempenha um papel crítico na proteção dos sistemas e aplicações contra ameaças cibernéticas, garantindo a integridade e a disponibilidade dos recursos de TI.
O cenário de segurança cibernética está em constante evolução, e é fundamental antecipar as tendências que moldarão o futuro dessa capability.
Neste contexto, as principais tendências futuras no âmbito do CIO Codex Capability Framework:
Essas tendências representam as expectativas do mercado em relação à evolução da Capability de Infrastructure & Application Security.
À medida que as organizações enfrentam ameaças cada vez mais sofisticadas, aprimorar a segurança da infraestrutura e das aplicações se tornará uma prioridade estratégica para manter a operação segura e eficiente.
A capacidade de Infrastructure & Application Security desempenha um papel vital na proteção da integridade e disponibilidade dos sistemas e aplicações de uma organização contra ameaças internas e externas.
Medir o desempenho dessa capability é crucial para garantir a segurança da infraestrutura de TI e a confiabilidade das aplicações.
Abaixo, uma lista dos principais KPIs usuais no contexto do CIO Codex Capability Framework, que ajudam a avaliar o desempenho da Infrastructure & Application Security:
Esses KPIs são fundamentais para avaliar a eficácia da Infrastructure & Application Security na proteção da infraestrutura de TI e das aplicações críticas da organização.
A medição constante desses indicadores permite identificar áreas de melhoria e manter a segurança da informação em um nível elevado, garantindo a operação segura e eficiente da organização.
A capability de Infrastructure & Application Security na macro capability Planning & Running da camada Cybersecurity desempenha um papel crucial na proteção de infraestruturas de TI e aplicações contra ameaças cibernéticas.
Essa capability envolve a implementação de medidas de segurança robustas para prevenir ataques e garantir a integridade dos sistemas.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Implementação de Firewalls e IDS/IPS
Objetivo: Reforçar a segurança da infraestrutura de TI com medidas de prevenção de ataques.
Aplicação de Criptografia em Comunicações
Objetivo: Garantir a confidencialidade das comunicações de dados.
Práticas de Segurança no Desenvolvimento de Aplicações
Objetivo: Integrar a segurança desde o início do ciclo de vida do desenvolvimento de software.
Monitoramento Contínuo de Segurança
Objetivo: Identificar e responder rapidamente a ameaças de segurança.
Testes de Penetração Regulares
Objetivo: Avaliar a resistência da infraestrutura e aplicações a ataques simulados.
Através desses OKRs, a capability de Infrastructure & Application Security visa salvaguardar a infraestrutura tecnológica essencial e as aplicações críticas contra vulnerabilidades e ameaças externas e internas.
Isso é fundamental para manter a continuidade das operações, proteger dados sensíveis e garantir a confiança dos stakeholders.
A capability Infrastructure & Application Security, inserida na macro capability Planning & Running e na camada Cybersecurity, desempenha um papel crucial na proteção de infraestruturas de TI e aplicações contra ameaças cibernéticas.
Para avaliar sua maturidade, seguem critérios inspirados no modelo CMMI, considerando cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability Infrastructure & Application Security é fundamental para garantir que a organização esteja preparada para prevenir ataques cibernéticos e proteger sua infraestrutura e aplicações críticas.
À medida que a maturidade aumenta, a segurança da organização se torna mais resiliente contra ameaças internas e externas.
A capability Infrastructure & Application Security, inserida na macro capability Planning & Running e pertencente à camada Cybersecurity, é crucial para a proteção das infraestruturas de TI e aplicações.
Esta capability engloba a implementação de medidas de segurança robustas para prevenir ataques cibernéticos, garantindo a integridade dos sistemas através do uso de firewalls, sistemas de detecção e prevenção de intrusões, criptografia e práticas de segurança no desenvolvimento de aplicações.
O foco é proteger a infraestrutura tecnológica essencial e as aplicações críticas contra vulnerabilidades e ameaças externas e internas.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability Infrastructure & Application Security desempenha um papel vital na proteção contra ameaças cibernéticas, garantindo a segurança dos dados e sistemas críticos.
Os KPIs relevantes podem incluir a frequência de violações de segurança, o tempo de resposta a incidentes e a eficácia das medidas de segurança implementadas.
Esta capability é fundamental para a resiliência cibernética em um ambiente de ameaças em constante evolução.
Develop Security Plans
O desenvolvimento de planos detalhados para segurança de infraestrutura e aplicações é um processo crítico que envolve a criação de uma estrutura abrangente para proteger os ativos de TI da organização.
Este processo começa com a avaliação dos riscos e vulnerabilidades para identificar áreas críticas que necessitam de proteção.
Em seguida, são definidos os objetivos de segurança alinhados aos requisitos de negócios e regulatórios.
O plano de segurança deve incluir a implementação de políticas de segurança, procedimentos operacionais e a designação de papéis e responsabilidades.
Além disso, deve estabelecer os mecanismos de monitoramento e resposta a incidentes, garantindo que a organização esteja preparada para lidar com ameaças e violações de segurança.
A documentação detalhada dos planos de segurança é essencial para assegurar que todos os envolvidos compreendam suas funções e as medidas necessárias para manter a segurança da infraestrutura e das aplicações.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Risk Assessment | Realizar uma avaliação de riscos para identificar ameaças e vulnerabilidades. | Dados de risco, análise de ameaças | Relatório de avaliação de riscos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Define Security Objectives | Definir objetivos de segurança alinhados aos requisitos de negócios e regulatórios. | Relatório de avaliação de riscos | Objetivos de segurança definidos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Develop Security Policies | Desenvolver políticas de segurança para proteção da infraestrutura e das aplicações. | Objetivos de segurança definidos | Políticas de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Assign Roles and Responsibilities | Atribuir papéis e responsabilidades para a equipe de segurança de TI. | Políticas de segurança | Documento de papéis e responsabilidades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Security Plan | Documentar o plano de segurança de forma detalhada e acessível. | Documento de papéis e responsabilidades | Plano de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Identify Security Requirements
A identificação dos requisitos de segurança para infraestrutura e aplicações é um processo fundamental que assegura que todas as necessidades de proteção sejam compreendidas e atendidas. Este processo envolve a análise dos requisitos regulatórios, as políticas internas e as melhores práticas do setor para determinar as medidas de segurança necessárias. Os requisitos de segurança devem abranger controle de acesso, criptografia, auditoria de segurança, e muito mais. A identificação precisa desses requisitos permite o desenvolvimento de planos de segurança robustos e a implementação de soluções eficazes. A colaboração entre diferentes áreas da TI e do negócio é crucial para garantir que todos os aspectos sejam considerados e que os requisitos sejam adequadamente incorporados aos planos de segurança.
PDCA focus: Plan
Periodicidade: Semestral
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Regulatory Requirements | Analisar requisitos regulatórios e de compliance para segurança de TI. | Regulamentos, políticas internas | Relatório de requisitos regulatórios | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Identify Business Needs | Identificar as necessidades de negócios relacionadas à segurança de TI. | Relatório de requisitos regulatórios | Relatório de necessidades de negócios | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Define Security Controls | Definir os controles de segurança necessários para atender aos requisitos identificados. | Relatório de necessidades de negócios | Lista de controles de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Develop Compliance Procedures | Desenvolver procedimentos de compliance para garantir a conformidade com os requisitos. | Lista de controles de segurança | Procedimentos de compliance | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Requirements | Documentar todos os requisitos de segurança de forma clara e acessível. | Procedimentos de compliance | Documentação de requisitos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
Implement Security Solutions
A implementação das soluções de segurança conforme planejado é crucial para garantir que as medidas de proteção sejam efetivamente aplicadas e mantidas.
Este processo envolve a execução dos procedimentos definidos nos planos de segurança, incluindo a configuração de firewalls, a implementação de criptografia, a configuração de sistemas de detecção e prevenção de intrusões (IDS/IPS) e a utilização de ferramentas de auditoria de segurança.
A coordenação entre as várias áreas de TI é fundamental para assegurar que as soluções sejam integradas de forma eficaz e que os sistemas estejam protegidos em todos os níveis.
A formação contínua da equipe e a validação das soluções implementadas através de testes regulares garantem a eficácia das medidas de segurança.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Configure Firewalls | Configurar firewalls para controlar o tráfego de rede e proteger contra acessos não autorizados. | Lista de controles de segurança | Firewalls configurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Implement Encryption | Implementar criptografia para proteger dados sensíveis durante o armazenamento e a transmissão. | Lista de controles de segurança | Dados criptografados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Deploy IDS/IPS | Implementar sistemas de detecção e prevenção de intrusões (IDS/IPS) para monitorar o tráfego de rede. | Lista de controles de segurança | IDS/IPS implementados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Setup Audit Tools | Configurar ferramentas de auditoria de segurança para monitorar e registrar atividades suspeitas. | Lista de controles de segurança | Ferramentas de auditoria configuradas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Validate Implementation | Validar a implementação das soluções de segurança através de testes e auditorias. | Ferramentas de auditoria configuradas | Implementação validada | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Monitor Security Performance
O monitoramento contínuo do desempenho das soluções de segurança é essencial para garantir a eficácia das medidas implementadas e identificar áreas que necessitam de ajuste.
Este processo envolve a coleta e análise de dados sobre a performance dos controles de segurança, incluindo a eficácia de firewalls, criptografia e sistemas de detecção e prevenção de intrusões (IDS/IPS). As auditorias regulares e a análise de logs são componentes chave deste processo.
O feedback obtido através do monitoramento permite ajustes e melhorias contínuas, assegurando que a organização esteja sempre protegida contra novas ameaças.
A comunicação regular dos resultados do monitoramento para as partes interessadas é crucial para manter a transparência e a confiança.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Performance Data | Coletar dados de desempenho das soluções de segurança implementadas. | Logs de segurança, relatórios de auditoria | Dados de desempenho coletados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Analyze Security Metrics | Analisar as métricas de segurança para avaliar a eficácia das soluções implementadas. | Dados de desempenho coletados | Relatórios de análise de métricas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Conduct Security Audits | Realizar auditorias de segurança para identificar possíveis vulnerabilidades e não conformidades. | Relatórios de análise de métricas | Relatórios de auditoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Generate Improvement Reports | Gerar relatórios de melhoria com base na análise de desempenho e auditorias realizadas. | Relatórios de auditoria | Relatórios de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Report Findings | Relatar as descobertas e recomendações de melhoria para a alta gestão e partes interessadas. | Relatórios de melhoria | Relatórios de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Review and Optimize Security Processes
A revisão e otimização contínua dos processos de segurança são fundamentais para manter a eficácia das medidas de proteção e se adaptar a novas ameaças.
Este processo envolve a análise dos resultados do monitoramento e das auditorias para identificar áreas de melhoria.
As lições aprendidas são integradas aos procedimentos existentes e novos controles de segurança são desenvolvidos conforme necessário.
O processo inclui também a atualização das políticas e procedimentos de segurança, a realização de treinamentos regulares e a validação das práticas de segurança através de testes contínuos.
A melhoria contínua assegura que a organização esteja sempre preparada para proteger sua infraestrutura e aplicações contra ameaças emergentes.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Audit Findings | Analisar as descobertas das auditorias e monitoramento de desempenho. | Relatórios de auditoria | Análise de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos processos de segurança com base na análise. | Análise de descobertas | Lista de áreas de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Update Security Procedures | Atualizar os procedimentos de segurança para incorporar as melhorias identificadas. | Lista de áreas de melhoria | Procedimentos atualizados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Training Sessions | Realizar sessões de treinamento para assegurar que a equipe esteja familiarizada com os procedimentos atualizados. | Procedimentos atualizados | Sessões de treinamento realizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Validate Security Practices | Validar as práticas de segurança através de testes e auditorias contínuas. | Procedimentos atualizados | Práticas validadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
A macro capability Planning & Running, situada na camada Cybersecurity, desempenha um papel crucial na preparação e operacionalização das estratégias de segurança cibernética de uma organização.
Esta macro capability abrange a implementação prática da estratégia de segurança definida, envolvendo o planejamento, execução e gerenciamento contínuo de atividades de segurança para proteger a infraestrutura de TI, os dados e as operações da organização contra ameaças cibernéticas.
O aspecto de planejamento envolve o desenvolvimento de planos detalhados de segurança cibernética, que incluem a identificação de recursos necessários, a definição de cronogramas e a preparação para cenários de ameaças potenciais.
Essa fase é crítica para estabelecer uma fundação sólida que permita uma resposta rápida e eficaz a incidentes de segurança.
A parte de execução da macro capability foca na implementação ativa das medidas de segurança.
Isso inclui a instalação e configuração de ferramentas de segurança, a realização de testes de penetração e avaliações de vulnerabilidade, e a implementação de controles de segurança em toda a organização.
Também abrange a formação e conscientização dos funcionários sobre práticas de segurança, um componente essencial para reforçar a linha de defesa contra ameaças cibernéticas.
Por fim, a operacionalização contínua das estratégias de segurança é um componente chave da Planning & Running, o que inclui aspectos de proteção de dados e informações.
Isso implica no monitoramento constante da eficácia das medidas de segurança, na adaptação às novas ameaças emergentes e na atualização contínua das práticas de segurança para garantir que a organização mantenha uma postura de segurança robusta e resiliente.
Em resumo, a macro capability Planning & Running é vital para garantir que as estratégias de segurança cibernética de uma organização sejam não apenas teoricamente sólidas, mas também efetivamente implementadas e mantidas ao longo do tempo.
Ela desempenha um papel fundamental na proteção contínua dos ativos digitais da organização e na prevenção de interrupções operacionais causadas por incidentes de segurança.
Essa macro capability apresenta como conteúdo complementar o detalhamento de cada uma de suas capabilities conforme abaixo, cada qual explorada em um item específico do CIO Codex Framework IT Reference Model:
A capability de Incident & Crisis Response, situada na macro capability Planning & Running e enquadrada na camada Cybersecurity do CIO Codex Capability Framework, é essencial para assegurar a proteção da reputação, dos ativos e da continuidade das operações de uma organização diante de ameaças cibernéticas.
Esta capability se destaca por sua abordagem proativa e por processos bem definidos, preparando a organização para enfrentar eficientemente os desafios da segurança cibernética que estão em constante evolução.
No âmbito desta capability, os conceitos fundamentais incluem o Incidente de Segurança, que é qualquer evento que comprometa a integridade, confidencialidade ou disponibilidade dos ativos de informação da organização.
A Crise de Segurança Cibernética, por sua vez, é um incidente grave que representa uma ameaça significativa para a organização e exige uma resposta imediata e eficaz.
A Coordenação de Resposta é a habilidade de orquestrar esforços interdepartamentais para mitigar os incidentes de segurança de forma eficiente.
Entre as características desta capability, destacam-se a Detecção Rápida, a capacidade de identificar incidentes de segurança em tempo hábil para iniciar a resposta imediata.
O Plano de Resposta é crucial, delineando ações detalhadas em resposta a incidentes específicos.
A Comunicação Eficiente assegura a transmissão clara de informações às partes interessadas internas e externas durante os incidentes e crises.
A Mitigação de Danos envolve medidas para minimizar o impacto dos incidentes e reduzir os danos causados.
A Análise Pós-Incidente é vital para a avaliação detalhada de incidentes após sua resolução, identificando lições aprendidas e melhorias necessárias.
O Treinamento e Simulações são essenciais para garantir uma resposta eficaz quando ocorrer um incidente real.
O propósito central da Incident & Crisis Response é assegurar que a organização esteja preparada para identificar, responder e mitigar incidentes de segurança de forma rápida e eficaz.
Esta capability visa garantir a continuidade das operações e a proteção dos ativos digitais em momentos de crise cibernética.
Os objetivos da Incident & Crisis Response no contexto do CIO Codex Capability Framework incluem garantir a eficiência operacional, permitindo que a organização responda rapidamente a incidentes de segurança cibernética, minimizando o impacto nas operações normais.
A inovação em práticas e técnicas de resposta a incidentes é fundamental, incluindo a adoção de automação e inteligência artificial para detecção e resposta mais eficazes.
Além disso, a capacidade de lidar eficazmente com incidentes de segurança pode proporcionar uma vantagem competitiva significativa, inspirando confiança nos clientes e parceiros de negócios.
No aspecto tecnológico, a Incident & Crisis Response influencia diversas dimensões, incluindo a Infraestrutura, com a definição de protocolos e procedimentos para isolar áreas afetadas e garantir a continuidade das operações, a Arquitetura, integrando ferramentas e sistemas de detecção de ameaças e resposta a incidentes, os Sistemas, desenvolvendo planos de ação para lidar com incidentes em sistemas específicos, a Cybersecurity, sendo crucial para mitigar danos e garantir a recuperação após ataques, e o Modelo Operacional, definindo papéis e responsabilidades durante incidentes e crises para assegurar uma coordenação eficaz.
Em resumo, a Incident & Crisis Response é uma capability de extrema importância que fornece às organizações as ferramentas e processos necessários para uma resposta eficiente e eficaz a incidentes e crises de segurança cibernética.
Sua implementação não só protege a organização contra interrupções significativas, mas também reforça a confiança dos stakeholders na capacidade da organização de manter suas operações seguras e contínuas, mesmo diante de ameaças cibernéticas.
Esta capability é, portanto, um componente crucial na estratégia de segurança cibernética de qualquer organização, garantindo uma abordagem proativa e preparada para enfrentar os desafios do cenário digital atual.
A capability de Incident & Crisis Response é essencial para proteger a reputação, os ativos e a continuidade das operações de uma organização em face de ameaças cibernéticas.
Sua abordagem proativa e processos bem definidos garantem que a organização esteja pronta para enfrentar desafios de segurança cibernética em constante evolução.
Conceitos
Características
A Incident & Crisis Response é uma capability de extrema relevância para a gestão de incidentes e crises de segurança cibernética.
Seu propósito central é garantir que a organização esteja preparada para identificar, responder e mitigar incidentes de segurança de forma rápida e eficaz.
Além disso, visa assegurar a continuidade das operações e a proteção dos ativos digitais em momentos de crise cibernética.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da Incident & Crisis Response são claramente definidos:
Impacto na Tecnologia
A Incident & Crisis Response afeta diversas dimensões da tecnologia:
A capability de Incident & Crisis Response é um componente crítico no arsenal de segurança cibernética de uma organização.
Essa capability é essencial para proteger a reputação, os ativos e a continuidade das operações em um mundo digital permeado por ameaças cibernéticas constantes.
Neste contexto, o roadmap de implementação da Incident & Crisis Response, considerando os princípios do CIO Codex Capability Framework:
A implementação bem-sucedida da Incident & Crisis Response não apenas fortalecerá a postura de segurança cibernética da organização, mas também contribuirá para sua eficiência operacional, inovação e vantagem competitiva.
Esta capability é um elemento crítico para enfrentar os desafios de segurança cibernética em constante evolução e garantir a proteção dos ativos digitais e da reputação da organização.
Dentro do contexto do CIO Codex Capability Framework, a capability de Incident & Crisis Response desempenha um papel crítico na proteção da reputação, ativos e continuidade das operações de uma organização em um cenário de ameaças cibernéticas em constante evolução.
Para garantir uma resposta eficaz a incidentes e crises de segurança cibernética, é fundamental adotar as melhores práticas de mercado.
A seguir, as principais melhores práticas amplamente reconhecidas neste campo:
Isso garante que a organização esteja em conformidade com obrigações legais e regulatórias e evita penalidades.
Adotar essas melhores práticas de mercado na capability de Incident & Crisis Response ajuda as organizações a se prepararem para enfrentar os desafios de segurança cibernética em constante evolução, a protegerem seus ativos digitais e a manterem a continuidade das operações, mesmo em momentos de crise cibernética.
A Capability de Incident & Crisis Response é fundamental para garantir que uma organização esteja pronta para enfrentar desafios de segurança cibernética em constante evolução.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam vários desafios atuais de mercado, alinhados com as melhores práticas do setor.
A seguir, os principais desafios enfrentados pelas organizações:
Esses desafios destacam a importância crítica da Capability de Incident & Crisis Response em um cenário cibernético em constante evolução.
Superar esses obstáculos é essencial para proteger a reputação, os ativos e a continuidade das operações de uma organização diante das ameaças cibernéticas em constante
A capability de identificar rapidamente incidentes, coordenar esforços interdepartamentais, responder eficazmente e comunicar de forma transparente é fundamental para enfrentar esses desafios e manter a resiliência em um ambiente de ameaças em constante evolução.
Além disso, investir na capacitação da equipe e na integração de tecnologias avançadas é fundamental para garantir que a organização esteja preparada para enfrentar os desafios da segurança cibernética no mercado atual.
A Capability de Incident & Crisis Response desempenha um papel vital na proteção das organizações contra ameaças cibernéticas e na garantia da continuidade das operações.
Sua abordagem proativa e processos bem definidos são essenciais para enfrentar os desafios em constante evolução no campo da segurança cibernética.
Considerando as expectativas do mercado e as grandes tendências, destacam-se as seguintes tendências futuras que moldarão o desenvolvimento dessa capability:
Essas tendências refletem a crescente sofisticação das ameaças cibernéticas e a necessidade de adaptação contínua na Capability de Incident & Crisis Response.
À medida que o cenário de segurança cibernética evolui, essa capability desempenhará um papel fundamental na proteção da reputação, dos ativos e na garantia da continuidade das operações das organizações.
A capacidade de Incident & Crisis Response desempenha um papel crucial na proteção das operações e ativos de uma organização contra ameaças cibernéticas.
A avaliação de seu desempenho por meio de KPIs é essencial para garantir uma resposta eficaz a incidentes e crises de segurança cibernética.
Abaixo, uma lista dos principais KPIs usuais no contexto do CIO Codex Capability Framework, que ajudam a medir o desempenho da Incident & Crisis Response:
Esses KPIs ajudam a garantir que a capacidade de Incident & Crisis Response seja eficiente e eficaz na proteção da organização contra ameaças cibernéticas em constante evolução.
A medição regular desses indicadores é fundamental para aprimorar a capacidade de resposta e mitigação de incidentes e crises de segurança cibernética.
A capability de Incident & Crisis Response na macro capability Planning & Running da camada Cybersecurity desempenha um papel crítico no gerenciamento e resposta a incidentes e crises de segurança cibernética.
Essa capability é vital para garantir a continuidade das operações de TI e minimizar os danos causados por incidentes de segurança.
Ela envolve a identificação rápida de incidentes de segurança, a implementação de medidas para mitigar o impacto e a coordenação de esforços para resolver o incidente.
Além disso, inclui a comunicação eficaz com as partes interessadas durante e após o incidente, bem como a análise pós-incidente para prevenir futuras ocorrências.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Identificação Rápida de Incidentes de Segurança
Objetivo: Garantir que os incidentes de segurança sejam identificados o mais rápido possível.
Mitigação de Impacto de Incidentes
Objetivo: Implementar medidas imediatas para minimizar o impacto de incidentes de segurança.
Coordenação de Esforços para Resolver Incidentes
Objetivo: Coordenar a equipe de resposta a incidentes para resolver incidentes de segurança de forma eficaz.
Comunicação Eficaz com Partes Interessadas
Objetivo: Manter as partes interessadas informadas durante e após um incidente de segurança.
Análise Pós-Incidente e Prevenção Futura
Objetivo: Realizar análises pós-incidente para identificar causas raízes e prevenir futuras ocorrências.
Através desses OKRs, a capability de Incident & Crisis Response assegura uma resposta eficaz a incidentes de segurança cibernética, minimiza o impacto nas operações de TI e ajuda a prevenir futuras ocorrências.
Isso é fundamental para a proteção dos ativos da organização e a manutenção de uma postura de segurança cibernética eficaz.
A capability Incident & Crisis Response, inserida na macro capability Planning & Running e na camada Cybersecurity, desempenha um papel vital no gerenciamento e resposta a incidentes e crises de segurança cibernética.
Avaliar sua maturidade é essencial para garantir a eficácia na identificação e resposta a incidentes.
Para essa avaliação, seguem critérios inspirados no modelo CMMI, considerando cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability Incident & Crisis Response é fundamental para garantir a prontidão e eficácia da organização na gestão de incidentes e crises de segurança cibernética.
À medida que a maturidade aumenta, a capacidade de identificar, responder e mitigar incidentes melhora, fortalecendo a postura de segurança cibernética da organização.
A capability Incident & Crisis Response, inserida na macro capability Planning & Running e na camada Cybersecurity, desempenha um papel crucial no gerenciamento e resposta a incidentes e crises de segurança cibernética.
Esta capability inclui a rápida identificação de incidentes de segurança, implementação de medidas para mitigar o impacto, coordenação de esforços para resolver o incidente, comunicação eficaz com as partes interessadas e análise pós-incidente para prevenção de futuras ocorrências.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A capability Incident & Crisis Response é vital para garantir a resiliência e segurança organizacional.
KPIs relevantes incluem tempo de resposta a incidentes, tempo de recuperação após incidentes e eficácia das comunicações durante crises.
Esta capability contribui significativamente para a capacidade de uma organização de operar de forma segura e eficaz em um ambiente de ameaças cibernéticas em constante evolução.
Develop Incident Response Plans
O desenvolvimento de planos detalhados para resposta a incidentes de segurança é uma atividade crucial que visa preparar a organização para lidar eficientemente com incidentes de segurança cibernética.
Este processo envolve a criação de planos abrangentes que detalham as ações a serem tomadas em resposta a diferentes tipos de incidentes.
O plano deve incluir procedimentos específicos para detecção, análise, contenção, erradicação e recuperação de incidentes.
Além disso, deve abordar a comunicação interna e externa durante um incidente, assegurando que todas as partes interessadas sejam informadas de maneira oportuna e adequada.
O plano deve ser desenvolvido em colaboração com várias áreas da organização para garantir que todos os aspectos de segurança, operacionais e de negócios sejam considerados.
Documentar claramente os papéis e responsabilidades de cada membro da equipe de resposta é essencial para uma execução eficaz.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Risk Assessment | Realizar uma avaliação de riscos para identificar possíveis incidentes de segurança. | Dados de risco, análise de ameaças | Relatório de avaliação de riscos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Define Incident Scenarios | Definir cenários de incidentes que podem impactar a organização. | Relatório de avaliação de riscos | Lista de cenários de incidentes | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Develop Response Procedures | Desenvolver procedimentos de resposta para cada cenário de incidente identificado. | Lista de cenários de incidentes | Procedimentos de resposta | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 4 | Assign Roles and Responsibilities | Atribuir papéis e responsabilidades para a equipe de resposta a incidentes. | Procedimentos de resposta | Documento de papéis e responsabilidades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Response Plan | Documentar o plano de resposta a incidentes de forma detalhada e acessível. | Documento de papéis e responsabilidades | Plano de resposta a incidentes | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Identify Incident Scenarios
A identificação de cenários de incidentes de segurança é um processo essencial para preparar a organização para possíveis eventos adversos.
Este processo envolve a análise de ameaças e vulnerabilidades conhecidas, além de considerar as especificidades do ambiente de TI da organização.
Os cenários devem abranger uma ampla gama de incidentes potenciais, desde ataques cibernéticos e violações de dados até falhas sistêmicas e desastres naturais.
A identificação precisa desses cenários permite à organização desenvolver planos de resposta direcionados e eficazes.
A colaboração entre diferentes áreas da TI e do negócio é fundamental para garantir que todos os possíveis incidentes sejam considerados e que as respostas planejadas sejam adequadas e eficazes.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Threat Landscape | Analisar o panorama de ameaças para identificar possíveis cenários de incidentes. | Dados de ameaças, inteligência de segurança | Relatório de análise de ameaças | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Identify Vulnerabilities | Identificar vulnerabilidades no ambiente de TI que possam ser exploradas. | Relatório de análise de ameaças | Lista de vulnerabilidades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Define Incident Types | Definir os tipos de incidentes que a organização pode enfrentar. | Lista de vulnerabilidades | Lista de tipos de incidentes | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Develop Incident Scenarios | Desenvolver cenários detalhados para cada tipo de incidente identificado. | Lista de tipos de incidentes | Cenários de incidentes | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Incident Scenarios | Documentar todos os cenários de incidentes de forma clara e acessível. | Cenários de incidentes | Documentação de cenários | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
Execute Incident Response
A execução das respostas a incidentes conforme planejado é fundamental para mitigar os impactos negativos de incidentes de segurança cibernética.
Este processo envolve a implementação dos procedimentos de resposta detalhados nos planos de resposta a incidentes.
As ações incluem a detecção, análise, contenção, erradicação e recuperação de incidentes, além da comunicação contínua com as partes interessadas internas e externas.
A coordenação eficiente entre as diversas áreas da organização é crucial para uma resposta rápida e eficaz.
O treinamento contínuo e simulações ajudam a equipe de resposta a estar preparada para executar os planos de maneira eficiente.
A execução eficaz da resposta a incidentes minimiza os danos, restaura rapidamente as operações normais e fortalece a postura de segurança da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Detect Incident | Detectar o incidente de segurança utilizando ferramentas e técnicas de monitoramento. | Ferramentas de monitoramento | Notificação de incidente | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Analyze Incident | Analisar o incidente para determinar seu escopo e impacto. | Notificação de incidente | Relatório de análise de incidente | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Contain Incident | Conter o incidente para evitar sua propagação e minimizar o impacto. | Relatório de análise de incidente | Medidas de contenção implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Eradicate Incident | Erradicar a causa raiz do incidente e restaurar os sistemas afetados. | Medidas de contenção implementadas | Sistemas restaurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Recover Systems | Recuperar e restaurar as operações normais dos sistemas afetados pelo incidente. | Sistemas restaurados | Operações normalizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Monitor Incident Response Performance
O monitoramento contínuo do desempenho das respostas a incidentes é essencial para garantir a eficácia dos planos de resposta e identificar áreas de melhoria.
Este processo envolve a coleta e análise de dados sobre as respostas a incidentes, incluindo o tempo de resposta, a eficácia das ações tomadas e o impacto residual dos incidentes.
As métricas de desempenho são utilizadas para avaliar a capacidade de resposta da organização e para ajustar os planos de resposta conforme necessário.
O feedback contínuo é essencial para a melhoria contínua dos processos de resposta a incidentes.
Este processo também inclui a realização de auditorias e revisões pós-incidente para capturar lições aprendidas e implementar melhorias nos planos de resposta.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Collect Incident Data | Coletar dados detalhados sobre cada incidente e a resposta realizada. | Relatórios de incidentes | Dados de incidentes coletados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Analyze Response Performance | Analisar o desempenho das respostas a incidentes utilizando métricas definidas. | Dados de incidentes coletados | Relatórios de desempenho | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Conduct Post-Incident Reviews | Realizar revisões pós-incidente para identificar lições aprendidas e áreas de melhoria. | Relatórios de desempenho | Relatórios de revisão pós-incidente | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Update Response Metrics | Atualizar as métricas de resposta com base nas revisões pós-incidente e novas informações. | Relatórios de revisão pós-incidente | Métricas atualizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Report Findings | Relatar as descobertas e recomendações de melhoria para a alta gestão e partes interessadas. | Métricas atualizadas | Relatórios de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
Review and Improve Response Plans
A revisão e melhoria contínua dos planos de resposta a incidentes é um processo essencial para assegurar que a organização esteja sempre preparada para lidar com novos desafios de segurança cibernética.
Este processo envolve a análise detalhada dos resultados do monitoramento e das revisões pós-incidente para identificar áreas de melhoria nos planos de resposta.
As lições aprendidas são integradas aos planos existentes para fortalecer a capacidade de resposta.
Além disso, o processo inclui a atualização dos procedimentos, a realização de treinamentos regulares e a validação dos planos através de simulações e exercícios.
A melhoria contínua dos planos de resposta garante que a organização esteja sempre em uma postura de prontidão, capaz de responder eficazmente a qualquer incidente de segurança.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Analyze Review Findings | Analisar as descobertas das revisões pós-incidente e monitoramento de desempenho. | Relatórios de revisão pós-incidente | Análise de descobertas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria nos planos de resposta com base na análise das descobertas. | Análise de descobertas | Lista de áreas de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Update Response Procedures | Atualizar os procedimentos de resposta a incidentes para incorporar as melhorias identificadas. | Lista de áreas de melhoria | Procedimentos atualizados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Solution Engineering & Development; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Conduct Training Sessions | Realizar sessões de treinamento para assegurar que a equipe esteja familiarizada com os procedimentos atualizados. | Procedimentos atualizados | Sessões de treinamento realizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Validate Response Plans | Validar os planos de resposta através de simulações e exercícios para assegurar sua eficácia. | Procedimentos atualizados | Planos validados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
A Cybersecurity Architecture, integrante da macro capability Definition & Management e situada na camada Cybersecurity do CIO Codex Capability Framework, representa um pilar vital para a segurança cibernética eficiente nas organizações.
Esta capability é crucial para garantir que a segurança seja intrínseca em todos os aspectos das operações de TI, oferecendo uma abordagem proativa e resiliente na construção de defesas contra as ameaças cibernéticas dinâmicas e em evolução.
No contexto desta capability, os conceitos-chave abrangem a Arquitetura de Segurança, que se refere ao design estrutural dos sistemas de segurança, abrangendo infraestrutura tecnológica, políticas, procedimentos e modelos de controle.
A Integração de Tecnologias de Segurança é essencial, pois envolve a harmonização de soluções de segurança, como firewalls, antivírus e sistemas de detecção de intrusões, em uma estrutura coesa.
Além disso, os Modelos de Controle de Acesso são fundamentais para determinar quem pode acessar quais recursos e em quais circunstâncias.
As características da Cybersecurity Architecture incluem o Design Seguro, que envolve a incorporação de medidas de segurança desde o início do desenvolvimento de soluções de TI.
A Análise de Vulnerabilidades é uma prática contínua de identificação e avaliação de pontos fracos na arquitetura de segurança.
Os Padrões de Segurança, que definem diretrizes e melhores práticas, guiam a implementação consistente de segurança em toda a organização.
A Resiliência é uma característica chave, assegurando que a arquitetura seja capaz de resistir e recuperar-se de ataques ou eventos adversos.
A Avaliação de Impacto analisa os efeitos potenciais de incidentes de segurança nas operações organizacionais.
Por fim, a Adoção de Princípios de Zero Trust, que implementa uma abordagem de segurança baseada na negação automática de confiança até que seja verificada.
O propósito principal da Cybersecurity Architecture é o desenvolvimento e manutenção de uma arquitetura de segurança robusta, que contribui significativamente para a eficiência operacional, inovação e vantagem competitiva.
Esta capability é crítica para proteger os ativos digitais da organização, incluindo redes, sistemas e dados sensíveis.
Os objetivos desta capability no âmbito do CIO Codex Capability Framework incluem assegurar a eficiência operacional por meio do design e implementação de soluções de segurança que se integrem sem problemas com a infraestrutura existente.
A inovação em segurança cibernética é perseguida através da adoção de tecnologias e abordagens avançadas.
Além disso, demonstrar uma arquitetura de segurança robusta contribui para a vantagem competitiva, atraindo clientes e parceiros que confiam na capacidade da organização de proteger seus dados e operações.
No espectro tecnológico, a Cybersecurity Architecture influencia vários aspectos.
Na infraestrutura, ela define requisitos de segurança, assegurando a proteção contra ameaças cibernéticas.
Na arquitetura, influencia o design de sistemas e aplicativos, incorporando medidas de segurança desde a concepção.
Nos sistemas, estabelece políticas que guiam o desenvolvimento seguro de sistemas e aplicativos.
A estratégia de segurança cibernética define as estruturas técnicas e controles necessários para a proteção dos ativos tecnológicos.
Por fim, no Modelo Operacional, a Cybersecurity Architecture assegura que a segurança seja uma consideração central em todas as iniciativas de TI, influenciando processos operacionais para monitorar e manter a postura de segurança.
Em resumo, a Cybersecurity Architecture é uma capability essencial que fornece a estrutura para uma abordagem de segurança cibernética integrada e eficaz nas organizações.
Ela não só garante a proteção contra ameaças digitais, mas também reforça a posição da organização no mercado, transmitindo confiança e segurança aos stakeholders.
A capacidade de integrar proativamente a segurança em todas as operações de TI e manter a continuidade operacional diante de desafios na segurança digital é um diferencial competitivo fundamental no cenário empresarial contemporâneo.
A Cybersecurity Architecture é um alicerce fundamental para uma postura de segurança cibernética eficaz, garantindo que a segurança seja incorporada em todos os aspectos das operações de TI.
Sua abordagem proativa e foco na construção de defesas robustas protege a organização contra ameaças cibernéticas em constante evolução.
Conceitos
Características
A Cybersecurity Architecture é uma capability de extrema importância, pois tem como propósito central a criação e manutenção de uma arquitetura de segurança robusta.
Nesse contexto, sua relevância para o negócio é inegável, pois contribui de forma significativa para a eficiência operacional, inovação e vantagem competitiva.
Esta capability desempenha um papel crítico na proteção dos ativos digitais da organização, incluindo redes, sistemas e dados sensíveis.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da Cybersecurity Architecture são claramente definidos:
Impacto na Tecnologia
A Cybersecurity Architecture influencia diversos aspectos da tecnologia:
A Cybersecurity Architecture desempenha um papel fundamental no cenário de segurança cibernética, fornecendo uma base sólida para proteger a organização contra ameaças em constante evolução.
Para implementar essa capability de maneira eficaz, é essencial seguir um roadmap bem definido, considerando os seguintes pontos-chave dentro do contexto do CIO Codex Capability Framework:
A implementação bem-sucedida da Cybersecurity Architecture é um investimento crítico para proteger os ativos digitais da organização.
Ela não apenas fortalece a segurança cibernética, mas também contribui para a eficiência operacional, inovação e vantagem competitiva.
Ao seguir esse roadmap, a organização estará mais preparada para enfrentar ameaças cibernéticas e proteger seus sistemas, dados e reputação.
Dentro do âmbito do CIO Codex Capability Framework, a Cybersecurity Architecture representa uma capability fundamental para assegurar que a segurança seja incorporada de maneira intrínseca em todos os aspectos das operações de TI.
Para uma implementação bem-sucedida dessa capability, é crucial adotar as melhores práticas de mercado.
A seguir, as principais melhores práticas que são amplamente reconhecidas no setor de segurança cibernética:
A Cybersecurity Architecture desempenha um papel crítico na proteção dos ativos digitais da organização.
Adotar essas melhores práticas de mercado permite que as organizações fortaleçam suas defesas cibernéticas, enfrentem ameaças em constante evolução e mantenham a integridade de suas operações de TI.
A Cybersecurity Architecture desempenha um papel crucial na construção de defesas robustas contra ameaças cibernéticas em constante evolução, integrando medidas de segurança em todos os aspectos das operações de TI.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais no mercado, de acordo com as melhores práticas do setor.
Abaixo os principais desafios:
Esses desafios refletem a natureza dinâmica e complexa da segurança cibernética nos dias de hoje.
Com ameaças em constante evolução, requisitos regulatórios mutáveis e a necessidade de mudanças culturais, a Cybersecurity Architecture é fundamental para enfrentar esses desafios e proteger os ativos digitais da organização.
A capability de projetar uma arquitetura segura desde o início, avaliar vulnerabilidades continuamente, garantir a conformidade e promover uma cultura de segurança é essencial para manter uma postura eficaz contra ameaças cibernéticas.
Investir na arquitetura de segurança cibernética não é apenas uma resposta aos desafios atuais, mas também um passo fundamental para enfrentar as ameaças em constante evolução no futuro.
A Cybersecurity Architecture desempenha um papel crucial na defesa das organizações contra as ameaças cibernéticas em constante evolução.
Sua abordagem proativa na construção de defesas sólidas é fundamental para a segurança cibernética.
Considerando as expectativas do mercado e as grandes tendências, as seguintes tendências futuras que moldarão o desenvolvimento da Cybersecurity Architecture:
Essas tendências refletem a crescente complexidade do cenário de segurança cibernética e a necessidade contínua de adaptação e inovação na Cybersecurity Architecture.
À medida que as ameaças evoluem, essa capability continuará a desempenhar um papel crítico na proteção dos ativos digitais das organizações e na garantia de operações seguras e eficientes.
A Cybersecurity Architecture desempenha um papel essencial na proteção das operações de TI e na garantia da segurança cibernética de uma organização.
A avaliação de seu desempenho é fundamental para garantir que as defesas contra ameaças cibernéticas sejam sólidas e eficazes.
Abaixo, uma lista dos principais KPIs usuais no contexto do CIO Codex Capability Framework, que ajudam a medir o desempenho da Cybersecurity Architecture:
Esses KPIs ajudam a garantir que a Cybersecurity Architecture seja proativa na proteção contra ameaças cibernéticas em constante evolução.
A medição regular desses indicadores é crucial para manter uma arquitetura de segurança sólida e eficaz que protege os ativos digitais da organização.
A capability de Cybersecurity Architecture na macro capability Definition & Management da camada Cybersecurity é de suma importância, uma vez que se concentra na criação e manutenção de uma arquitetura de segurança robusta.
Essa capability envolve o design e a implementação de soluções de segurança que protegem as redes, sistemas e dados da organização.
Além disso, inclui a integração de tecnologias de segurança, a definição de modelos de controle de acesso e a garantia de que a segurança é uma consideração central em todas as iniciativas de TI.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Design e Implementação de Soluções de Segurança
Objetivo: Desenvolver e implementar soluções de segurança eficazes para proteger os ativos de TI da organização.
Integração de Tecnologias de Segurança
Objetivo: Garantir que as tecnologias de segurança sejam integradas de maneira eficaz e coordenada.
Definição de Modelos de Controle de Acesso
Objetivo: Estabelecer modelos de controle de acesso que limitem o acesso não autorizado aos sistemas e dados.
Segurança como Consideração Central
Objetivo: Garantir que a segurança seja incorporada em todas as iniciativas de TI desde o início.
Avaliação Contínua e Melhoria da Arquitetura de Segurança
Objetivo: Avaliar continuamente a eficácia da arquitetura de segurança e realizar melhorias conforme necessário.
Através desses OKRs, a capability de Cybersecurity Architecture desempenha um papel crucial na proteção dos ativos de TI da organização, garantindo que as soluções de segurança sejam eficazes, as tecnologias sejam integradas de forma coordenada e que a segurança seja uma consideração central em todas as iniciativas de TI.
Isso contribui para a defesa contra ameaças cibernéticas e a manutenção de um ambiente de TI seguro.
A capability Cybersecurity Architecture, inserida na macro capability Definition & Management e na camada Cybersecurity, desempenha um papel crucial na criação e manutenção de uma arquitetura de segurança sólida.
Esta capability abrange o design e a implementação de soluções de segurança que protegem as redes, sistemas e dados da organização.
Para avaliar sua maturidade, seguem critérios inspirados no modelo CMMI, considerando cinco níveis de maturidade: Inexistente, Inicial, Definido, Gerenciado e Otimizado.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
A avaliação de maturidade da capability Cybersecurity Architecture é essencial para garantir que a arquitetura de segurança seja robusta, adaptativa e alinhada com as ameaças cibernéticas em constante evolução.
À medida que a maturidade aumenta, a capacidade de proteger as redes, sistemas e dados da organização é aprimorada, fortalecendo a postura de segurança global da organização.
A capability Cybersecurity Architecture, pertencente à macro capability Definition & Management e integrada na camada Cybersecurity, é fundamental para a criação e manutenção de uma arquitetura de segurança robusta em organizações.
Esta capability abarca o design e implementação de soluções de segurança para proteger redes, sistemas e dados, incluindo a integração de tecnologias de segurança, definição de modelos de controle de acesso e a garantia de que a segurança é uma consideração central em todas as iniciativas de TI.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A Cybersecurity Architecture é essencial no atual cenário de ameaças cibernéticas, não apenas para proteger ativos de TI, mas também para apoiar a agilidade e a inovação nos negócios.
KPIs relevantes incluem o tempo de resposta a incidentes de segurança, a taxa de sucesso na prevenção de ataques e a conformidade com padrões de segurança.
Esta capability desempenha um papel vital na garantia da resiliência e segurança contínuas em um ambiente de TI dinâmico e em constante evolução.
Develop Security Architecture Plans
O desenvolvimento de planos detalhados para a arquitetura de segurança é um passo crucial para garantir que a segurança seja incorporada em todas as fases do desenvolvimento e operações de TI.
Este processo envolve a criação de documentos que descrevem as estratégias, tecnologias e métodos que serão utilizados para proteger os ativos de TI.
O plano deve considerar as ameaças atuais e emergentes, as vulnerabilidades potenciais e as melhores práticas do setor.
Além disso, o plano deve alinhar-se com os objetivos estratégicos da organização, garantindo que as medidas de segurança apoiem as metas de negócios.
O plano detalhado deve incluir a definição de padrões de segurança, a identificação de tecnologias de segurança necessárias, e a integração dessas tecnologias na infraestrutura existente.
Este processo é essencial para estabelecer uma base sólida para a implementação eficaz da arquitetura de segurança.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Threat Analysis | Realizar uma análise de ameaças para identificar possíveis riscos de segurança. | Dados de ameaças, relatórios de segurança | Relatório de análise de ameaças | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Define Security Standards | Definir padrões de segurança que serão seguidos na arquitetura. | Relatório de análise de ameaças | Documentação de padrões de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Identify Security Technologies | Identificar as tecnologias de segurança necessárias para proteger a infraestrutura de TI. | Documentação de padrões de segurança | Lista de tecnologias de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Develop Integration Plan | Desenvolver um plano de integração para incorporar as tecnologias de segurança na infraestrutura existente. | Lista de tecnologias de segurança | Plano de integração | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Security Architecture | Documentar todos os componentes da arquitetura de segurança, incluindo padrões, tecnologias e integrações planejadas. | Plano de integração | Documentação de arquitetura | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Identify Security Requirements
A identificação dos requisitos de segurança é uma etapa fundamental para garantir que todas as necessidades de proteção da organização sejam consideradas e abordadas adequadamente.
Este processo envolve a análise dos requisitos regulatórios, das políticas internas e das necessidades específicas de segurança dos diversos sistemas e aplicações.
Os requisitos de segurança devem ser definidos de maneira a garantir a confidencialidade, integridade e disponibilidade dos dados e sistemas.
Além disso, é importante envolver as partes interessadas para assegurar que os requisitos de segurança estejam alinhados com os objetivos de negócios e as expectativas dos usuários.
A definição clara e precisa dos requisitos de segurança é essencial para orientar o desenvolvimento, a implementação e a manutenção das medidas de segurança na organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Review Regulatory Requirements | Revisar os requisitos regulatórios aplicáveis à segurança cibernética. | Regulamentos, políticas internas | Relatório de requisitos regulatórios | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Conduct Risk Assessment | Realizar uma avaliação de riscos para identificar ameaças e vulnerabilidades. | Relatório de requisitos regulatórios | Relatório de avaliação de riscos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Identify Business Needs | Identificar as necessidades de negócios relacionadas à segurança. | Relatório de avaliação de riscos | Lista de necessidades de negócios | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Define Security Controls | Definir os controles de segurança necessários para atender aos requisitos identificados. | Lista de necessidades de negócios | Lista de controles de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Security Requirements | Documentar todos os requisitos de segurança definidos para referência futura. | Lista de controles de segurança | Documentação de requisitos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
Implement Security Architecture
A implementação da arquitetura de segurança conforme planejado é essencial para garantir que todos os componentes e controles de segurança sejam configurados e operem de maneira eficaz.
Este processo envolve a instalação e configuração das tecnologias de segurança identificadas, a aplicação dos padrões de segurança definidos e a integração dessas tecnologias na infraestrutura de TI existente.
A implementação deve ser realizada de forma coordenada e supervisionada para evitar interrupções nos serviços e garantir que todas as medidas de segurança sejam aplicadas corretamente.
Além disso, é importante realizar testes rigorosos para verificar a eficácia dos controles implementados e fazer ajustes conforme necessário.
A implementação bem-sucedida da arquitetura de segurança fortalece a postura de segurança da organização, protegendo seus ativos contra ameaças cibernéticas.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Install Security Technologies | Instalar as tecnologias de segurança conforme identificado nos planos. | Plano de integração, tecnologias de segurança | Tecnologias instaladas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Configure Security Controls | Configurar os controles de segurança para proteger a infraestrutura de TI. | Tecnologias instaladas | Controles configurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Apply Security Policies | Aplicar as políticas de segurança em toda a organização. | Controles configurados | Políticas aplicadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Perform Security Testing | Realizar testes de segurança para verificar a eficácia dos controles implementados. | Políticas aplicadas | Relatórios de testes | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Document Implementation | Documentar todas as atividades de implementação para referência futura. | Relatórios de testes | Documentação completa | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
Monitor Architecture Performance
O monitoramento contínuo do desempenho da arquitetura de segurança é essencial para garantir que todas as medidas de segurança estejam funcionando conforme esperado e que a organização esteja protegida contra ameaças emergentes.
Este processo envolve o uso de ferramentas de monitoramento, a análise de logs de segurança e a realização de auditorias regulares para avaliar a eficácia dos controles de segurança implementados.
O monitoramento deve ser proativo, permitindo a detecção precoce de anomalias e a resposta rápida a incidentes de segurança.
Além disso, o monitoramento contínuo fornece insights valiosos sobre o desempenho da arquitetura de segurança e ajuda a identificar áreas de melhoria.
Manter um processo de monitoramento rigoroso é crucial para a manutenção de uma postura de segurança robusta e a proteção contínua dos ativos de TI da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Deploy Monitoring Tools | Implantar ferramentas de monitoramento para acompanhar a arquitetura de segurança. | Ferramentas de monitoramento | Ferramentas implantadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Analyze Security Logs | Analisar logs de segurança para identificar anomalias e possíveis ameaças. | Ferramentas implantadas | Relatórios de análise de logs | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 3 | Conduct Security Audits | Realizar auditorias de segurança para avaliar a conformidade e a eficácia dos controles. | Relatórios de análise de logs | Relatórios de auditoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Report Security Metrics | Relatar métricas de segurança à alta gestão para revisão e tomada de decisão. | Relatórios de auditoria | Relatórios de métricas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Implement Improvements | Implementar melhorias com base nos resultados do monitoramento e auditorias. | Relatórios de métricas | Melhorias implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Review and Optimize Architecture
A revisão e otimização contínua da arquitetura de segurança é essencial para garantir que a organização esteja sempre preparada para enfrentar novas ameaças cibernéticas e desafios operacionais.
Este processo envolve a análise dos resultados do monitoramento e auditorias, a avaliação das tendências de segurança emergentes e a implementação de melhorias para fortalecer a arquitetura de segurança.
A revisão deve ser sistemática e abrangente, considerando feedbacks de todas as partes interessadas e ajustando os controles e práticas de segurança conforme necessário.
Otimizar a arquitetura de segurança permite à organização manter uma postura de segurança proativa e adaptável, garantindo a proteção eficaz dos ativos de TI e o suporte contínuo aos objetivos de negócios.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Review Monitoring Results | Revisar os resultados do monitoramento e auditorias para identificar áreas de melhoria. | Relatórios de monitoramento | Relatório de revisão | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Assess Emerging Threats | Avaliar ameaças emergentes e ajustar a arquitetura de segurança conforme necessário. | Relatório de revisão | Avaliação de ameaças | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Architecture & Technology Visioning; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Implement Security Enhancements | Implementar melhorias de segurança baseadas na avaliação de ameaças e resultados do monitoramento. | Avaliação de ameaças | Melhorias de segurança implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Document Changes | Documentar todas as mudanças e melhorias realizadas na arquitetura de segurança. | Melhorias de segurança implementadas | Documentação atualizada | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Communicate Updates | Comunicar as atualizações de segurança a todas as partes interessadas e treinar conforme necessário. | Documentação atualizada | Comunicação das atualizações | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
A Cybersecurity Governance, inserida na macro capability Definition & Management e englobada na camada Cybersecurity do CIO Codex Capability Framework, desempenha um papel crucial na manutenção de uma postura de segurança robusta e atualizada nas organizações.
Este domínio é essencial para enfrentar os desafios em constante evolução no campo das ameaças cibernéticas, assegurando uma gestão eficaz de todos os níveis de risco e proteção dos ativos de informação de forma eficiente e resiliente.
Os conceitos fundamentais que norteiam a Cybersecurity Governance incluem a própria governança de segurança cibernética, a conformidade regulatória e o controle de segurança.
A governança de segurança cibernética é compreendida como um conjunto de práticas e estruturas organizacionais que garantem a alinhamento da segurança cibernética com os objetivos estratégicos da empresa.
Já a conformidade regulatória implica no cumprimento de leis e normas pertinentes à segurança cibernética, resguardando a organização contra implicações legais.
Por fim, o controle de segurança engloba medidas técnicas e organizacionais implementadas para a proteção de ativos de informação e mitigação de riscos de segurança.
Características fundamentais da Cybersecurity Governance incluem o desenvolvimento de políticas de segurança, o monitoramento de conformidade, a avaliação de riscos de segurança, a realização de auditorias, a gestão de incidentes de segurança e a promoção de educação e conscientização sobre segurança cibernética.
Estes elementos colaboram para a criação de um framework de segurança cibernética robusto, que não apenas estabelece diretrizes e padrões para toda a organização, mas também assegura que estas sejam seguidas de acordo com as regulamentações aplicáveis.
O propósito central da Cybersecurity Governance é assegurar que as políticas, procedimentos e controles de segurança estejam alinhados às regulamentações e padrões da indústria, monitorando continuamente o cumprimento das políticas de segurança e avaliando de forma constante os riscos de segurança.
Através deste processo, a organização mantém uma postura de segurança eficaz e atualizada, essencial para a proteção de seus ativos digitais.
Os objetivos dentro do contexto do CIO Codex Capability Framework para a Cybersecurity Governance incluem o aumento da eficiência operacional através do estabelecimento de processos e procedimentos de governança, a garantia de conformidade regulatória para minimizar riscos legais, a promoção da inovação em práticas de segurança cibernética e a contribuição para a vantagem competitiva da organização, fortalecendo a confiança dos clientes e parceiros de negócios.
No âmbito tecnológico, a Cybersecurity Governance impacta significativamente várias dimensões. Na infraestrutura, define requisitos de segurança para a TI, assegurando proteção contra ameaças cibernéticas.
Na arquitetura, influencia a concepção de sistemas e aplicativos, integrando medidas de segurança desde o início. Nos sistemas, estabelece políticas de segurança abrangentes, que incluem aspectos como autenticação, autorização e criptografia.
Além disso, a governança de segurança cibernética determina a estrutura para tomada de decisões e responsabilidades, garantindo a conformidade e eficácia das medidas de segurança.
Em resumo, a Cybersecurity Governance é uma capability vital para assegurar a resiliência e a eficácia das estratégias de segurança cibernética nas organizações.
Ela não só protege contra ameaças digitais, mas também reforça a posição da organização no mercado, transmitindo confiança e segurança aos stakeholders.
A capacidade de gerir proativamente os riscos cibernéticos e manter a continuidade operacional diante de desafios na segurança digital é um diferencial competitivo fundamental, reforçando a reputação e a resiliência organizacional no cenário empresarial contemporâneo.
A Cybersecurity Governance desempenha um papel crítico na manutenção de uma postura de segurança atualizada e eficaz.
Ela permite que as organizações enfrentem os desafios em constante evolução das ameaças cibernéticas, garantindo que todos os níveis de risco sejam devidamente gerenciados e que os ativos de informação estejam protegidos de maneira sólida e eficiente.
Conceitos
Características
A Cybersecurity Governance é uma capability essencial que tem um papel fundamental na governança da segurança cibernética dentro de uma organização.
Seu propósito principal é garantir que as políticas, procedimentos e controles de segurança estejam em conformidade com as regulamentações e padrões da indústria.
Isso inclui o monitoramento contínuo do cumprimento das políticas de segurança e a avaliação constante dos riscos de segurança para manter uma postura de segurança eficaz e atualizada.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos da Cybersecurity Governance são:
Impacto na Tecnologia
A Cybersecurity Governance influencia significativamente várias dimensões da tecnologia:
A Cybersecurity Governance é uma capability essencial no contexto da cibersegurança que desempenha um papel crítico na manutenção de uma postura de segurança atualizada e eficaz.
Sua implementação adequada permite que as organizações enfrentem os desafios em constante evolução das ameaças cibernéticas, garantindo que todos os níveis de risco sejam devidamente gerenciados e que os ativos de informação estejam protegidos de maneira sólida e eficiente.
A implementação eficaz da Cybersecurity Governance é essencial para manter uma postura de segurança sólida e eficiente em um cenário de ameaças cibernéticas em constante evolução.
Ao seguir esse roadmap estratégico, a organização estará mais bem preparada para enfrentar ameaças cibernéticas, proteger seus ativos de informação e cumprir regulamentações relevantes, garantindo, assim, a integridade e a confidencialidade de seus dados e sistemas.
Dentro do contexto do CIO Codex Capability Framework, a Cybersecurity Governance é uma capability fundamental para manter a segurança cibernética em organizações.
As melhores práticas de mercado a seguir destacam abordagens essenciais para garantir a eficácia dessa capability:
A Cybersecurity Governance é essencial para garantir que todas as áreas de risco sejam gerenciadas e que os ativos de informação estejam protegidos de forma sólida e eficaz.
Ao seguir essas melhores práticas, as organizações podem fortalecer sua postura de segurança cibernética, minimizar riscos e demonstrar compromisso com a proteção de dados e sistemas.
A Cybersecurity Governance desempenha um papel crítico na manutenção de uma postura de segurança atualizada e eficaz, alinhando a segurança cibernética com os objetivos estratégicos da organização.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais no mercado, como definido pelo CIO Codex Capability Framework.
Abaixo os principais desafios:
Esses desafios refletem a complexidade e a dinâmica do cenário de segurança cibernética atual.
Com ameaças em constante evolução, regulamentações complexas, falta de recursos e a necessidade de uma cultura de segurança sólida, a Cybersecurity Governance é crucial para garantir que as organizações estejam preparadas para enfrentar os desafios da segurança cibernética.
A capability de desenvolver e implementar políticas de segurança, monitorar a conformidade, avaliar riscos e responder a incidentes de maneira eficaz é fundamental para proteger os ativos de informação e manter a confiança dos clientes, parceiros e stakeholders.
Investir na governança de segurança cibernética não é apenas uma resposta aos desafios atuais, mas também uma preparação para um futuro em constante evolução no cenário de segurança cibernética.
A Cybersecurity Governance é uma parte essencial da macro capability Definition & Management e desempenha um papel fundamental na garantia de que a segurança cibernética esteja alinhada com os objetivos estratégicos de uma organização.
Ao considerar as tendências futuras dentro deste contexto, é possível vislumbrar como essa capability evoluirá para enfrentar os desafios em constante evolução das ameaças cibernéticas e o cenário regulatório em mutação.
As expectativas do mercado apontam para várias tendências que moldarão o futuro da Cybersecurity Governance:
Essas tendências futuras destacam a crescente importância da Cybersecurity Governance e a necessidade de adaptação contínua para enfrentar os desafios cibernéticos emergentes.
À medida que as ameaças e regulamentações evoluem, a governança de segurança cibernética deve permanecer ágil e eficaz para proteger os ativos digitais de uma organização de maneira sólida e eficiente.
A capacidade de Cybersecurity Governance desempenha um papel crítico na garantia da segurança cibernética de uma organização.
Para avaliar e gerenciar eficazmente essa capability, é fundamental monitorar os KPIs apropriados.
Abaixo estão os principais KPIs usuais no contexto do CIO Codex Capability Framework:
Esses KPIs são essenciais para avaliar a eficácia da Cybersecurity Governance, garantindo que as políticas, procedimentos e controles de segurança estejam alinhados com os objetivos estratégicos da organização, mantendo a conformidade regulatória e protegendo os ativos de informação contra ameaças cibernéticas em constante evolução.
A capability de Cybersecurity Governance na macro capability Definition & Management da camada Cybersecurity é de extrema importância, pois está dedicada à governança da segurança cibernética.
Ela assegura que as políticas, procedimentos e controles de segurança estejam em conformidade com as regulamentações e padrões da indústria.
Além disso, inclui o monitoramento do cumprimento das políticas de segurança e a avaliação contínua dos riscos de segurança para garantir uma postura de segurança eficaz e atualizada.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Alinhamento com Regulamentações e Padrões de Segurança
Objetivo: Garantir que a organização esteja em conformidade com todas as regulamentações e padrões de segurança cibernética relevantes.
Monitoramento do Cumprimento das Políticas de Segurança
Objetivo: Monitorar e garantir o cumprimento das políticas de segurança cibernética estabelecidas.
Avaliação Contínua de Riscos de Segurança
Objetivo: Realizar avaliações contínuas dos riscos de segurança cibernética e ajustar as medidas de segurança conforme necessário.
Melhoria Contínua da Postura de Segurança
Objetivo: Garantir que a postura de segurança da organização seja continuamente aprimorada e atualizada.
Resposta Efetiva a Incidentes de Segurança
Objetivo: Garantir uma resposta rápida e eficaz a incidentes de segurança cibernética.
Através desses OKRs, a capability de Cybersecurity Governance desempenha um papel fundamental na garantia de que a organização mantenha uma postura de segurança cibernética forte e esteja em conformidade com as regulamentações e padrões relevantes.
Ela permite a governança eficaz das políticas de segurança, a avaliação contínua de riscos e a resposta adequada a incidentes, contribuindo para a proteção dos ativos e dados da organização.
A capability Cybersecurity Governance, inserida na macro capability Definition & Management e na camada Cybersecurity, desempenha um papel crítico na governança da segurança cibernética de uma organização.
A avaliação da maturidade dessa capability é fundamental para assegurar que políticas, procedimentos e controles de segurança estejam em conformidade com regulamentações e padrões da indústria.
Abaixo estão os critérios de avaliação de maturidade em cinco níveis: Inexistente, Inicial, Definido, Gerenciado e Otimizado, inspirados no modelo CMMI.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
Esses critérios de maturidade são fundamentais para avaliar a eficácia da governança de segurança cibernética em uma organização.
À medida que a maturidade aumenta, a capacidade de garantir conformidade, promover a segurança e gerenciar riscos cibernéticos de forma eficiente e eficaz é aprimorada, fortalecendo a postura de segurança da organização.
A capability Cybersecurity Governance, pertencente à macro capability Definition & Management e integrada na camada Cybersecurity, é crucial para assegurar que as políticas, procedimentos e controles de segurança estejam em conformidade com regulamentações e padrões da indústria.
Esta capability envolve o monitoramento do cumprimento das políticas de segurança e a avaliação contínua dos riscos de segurança, garantindo uma postura de segurança eficaz e atualizada.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A Cybersecurity Governance é fundamental no contexto atual, onde as ameaças cibernéticas são uma realidade constante.
Ela não apenas fortalece a segurança da informação e dos sistemas de uma organização, mas também assegura que as práticas de segurança estejam em sintonia com os objetivos estratégicos e operacionais.
KPIs relevantes para esta capability incluem a taxa de conformidade com as políticas de segurança, o tempo de resposta a incidentes de segurança e a eficácia das medidas preventivas implementadas.
A estratégia de cibersegurança eficazmente implementada e gerida não apenas eleva a maturidade da organização em termos de segurança, mas também apoia a sua resiliência operacional e a capacidade de resposta a ameaças emergentes.
Develop Governance Framework
O desenvolvimento de um framework de governança de segurança cibernética é essencial para estabelecer as diretrizes, políticas e procedimentos que orientarão todas as atividades de segurança dentro da organização.
Este processo envolve a análise dos requisitos regulatórios, a identificação das melhores práticas do setor e a integração desses elementos em um conjunto coeso de políticas que abrangem todos os aspectos da segurança cibernética.
O framework deve definir claramente as responsabilidades, as estruturas de comunicação e os mecanismos de controle necessários para garantir que as políticas de segurança sejam implementadas de maneira eficaz.
Além disso, deve considerar a flexibilidade para se adaptar a novas ameaças e mudanças no ambiente de negócios.
A criação de um framework robusto proporciona uma base sólida para todas as iniciativas de segurança subsequentes, garantindo a conformidade regulatória e a proteção dos ativos de informação da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Regulatory Analysis | Realizar análise dos requisitos regulatórios aplicáveis. | Regulamentos, melhores práticas | Relatório de análise regulatória | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 2 | Identify Best Practices | Identificar as melhores práticas de governança de segurança cibernética no setor. | Relatório de análise regulatória | Lista de melhores práticas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Develop Policy Framework | Desenvolver o framework de políticas de segurança baseado nas análises realizadas. | Lista de melhores práticas | Framework de políticas de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Define Roles and Responsibilities | Definir os papéis e responsabilidades dentro do framework de governança. | Framework de políticas | Estrutura de papéis definida | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Establish Communication Mechanisms | Estabelecer mecanismos de comunicação para assegurar a implementação do framework. | Estrutura de papéis definida | Mecanismos de comunicação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Plan Governance Activities
O planejamento das atividades de governança de segurança cibernética é fundamental para garantir que todas as iniciativas e ações de segurança estejam alinhadas com o framework de governança estabelecido e com os objetivos estratégicos da organização.
Este processo envolve a definição de um plano detalhado que inclui a priorização das atividades, a alocação de recursos, a definição de metas e indicadores de desempenho, e a identificação de responsabilidades específicas para cada atividade.
O plano deve considerar tanto as atividades rotineiras quanto as ações corretivas e preventivas necessárias para manter a conformidade e a eficácia das políticas de segurança.
Além disso, é essencial incorporar a flexibilidade para responder a incidentes e novas ameaças de forma eficiente.
O planejamento eficaz das atividades de governança permite uma gestão proativa da segurança cibernética, assegurando que os riscos sejam mitigados e que a organização mantenha uma postura de segurança robusta.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Identify Governance Priorities | Identificar as prioridades de governança de segurança cibernética. | Framework de governança | Lista de prioridades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 2 | Allocate Resources | Alocar recursos necessários para as atividades de governança. | Lista de prioridades | Plano de alocação de recursos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Define Performance Metrics | Definir métricas de desempenho para avaliar a eficácia das atividades de governança. | Plano de alocação de recursos | Lista de métricas de desempenho | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Assign Responsibilities | Designar responsabilidades específicas para cada atividade planejada. | Lista de métricas de desempenho | Plano de responsabilidades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Develop Action Plan | Desenvolver um plano de ação detalhado para a implementação das atividades de governança. | Plano de responsabilidades | Plano de ação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Implement Governance Practices
A implementação das práticas de governança de segurança cibernética é crucial para assegurar que as políticas e procedimentos estabelecidos sejam seguidos de maneira eficaz.
Este processo envolve a execução das atividades planejadas, a aplicação das políticas de segurança, a configuração dos controles necessários e a realização de treinamentos para garantir que todos os colaboradores compreendam e cumpram as diretrizes de segurança.
A implementação deve ser monitorada continuamente para identificar e resolver quaisquer desvios ou problemas que possam surgir.
Além disso, é importante documentar todas as atividades e ações realizadas para manter um registro claro de conformidade e facilitar auditorias futuras.
A implementação bem-sucedida das práticas de governança fortalece a postura de segurança da organização, garantindo que os riscos cibernéticos sejam mitigados e que a conformidade com as regulamentações seja mantida.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Execute Action Plan | Executar o plano de ação detalhado para implementar as práticas de governança. | Plano de ação | Ações executadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Apply Security Policies | Aplicar políticas de segurança em toda a organização. | Ações executadas | Políticas aplicadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Configure Security Controls | Configurar controles de segurança necessários para proteger os ativos de informação. | Políticas aplicadas | Controles configurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Conduct Security Training | Realizar treinamentos de segurança para capacitar os colaboradores. | Controles configurados | Colaboradores treinados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Document Governance Activities | Documentar todas as atividades de governança realizadas para manter registros claros. | Colaboradores treinados | Documentação completa | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Monitor Governance Compliance
O monitoramento da conformidade com as práticas de governança de segurança é um processo contínuo e essencial para garantir que todas as políticas e procedimentos sejam seguidos conforme planejado.
Este processo envolve a utilização de ferramentas de monitoramento, auditorias internas e externas, e a análise de relatórios de conformidade para identificar desvios e áreas de melhoria.
Através do monitoramento contínuo, é possível detectar rapidamente quaisquer não conformidades ou violações, permitindo ações corretivas imediatas.
Além disso, este processo fornece insights valiosos sobre a eficácia das políticas de segurança e a maturidade da governança de segurança na organização.
Manter uma conformidade rigorosa não só garante a proteção dos ativos de informação, mas também demonstra o compromisso da organização com a segurança cibernética para clientes, parceiros e reguladores.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Implement Monitoring Tools | Implementar ferramentas de monitoramento para acompanhar a conformidade de segurança. | Ferramentas de monitoramento | Ferramentas implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Conduct Internal Audits | Realizar auditorias internas para verificar a conformidade com as políticas de segurança. | Ferramentas implementadas | Relatórios de auditoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Analyze Compliance Data | Analisar os dados de conformidade para identificar não conformidades e áreas de melhoria. | Relatórios de auditoria | Relatórios de análise | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Report Compliance Status | Relatar o status de conformidade e os resultados das auditorias à alta gestão. | Relatórios de análise | Relatórios de conformidade | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Take Corrective Actions | Implementar ações corretivas para resolver as não conformidades identificadas. | Relatórios de conformidade | Ações corretivas implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Improve Governance Processes
A melhoria contínua dos processos de governança de segurança cibernética é vital para manter a eficácia e a relevância das políticas e controles de segurança.
Este processo envolve a análise dos feedbacks recebidos, a realização de avaliações de desempenho e a implementação de melhorias baseadas nas lições aprendidas e nas melhores práticas do setor.
A melhoria contínua permite que a organização responda de forma proativa a novas ameaças e mudanças no ambiente de negócios, ajustando suas práticas de governança para enfrentar desafios emergentes.
Além disso, este processo promove uma cultura de excelência em segurança cibernética, incentivando a inovação e a adoção de tecnologias avançadas para fortalecer as defesas de segurança.
Através da melhoria contínua, a organização pode assegurar que suas práticas de governança de segurança estejam sempre alinhadas com os objetivos estratégicos e regulatórios.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Gather Feedback | Coletar feedback sobre as práticas de governança de segurança de todas as partes interessadas. | Relatórios de conformidade, auditorias | Feedback coletado | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Conduct Performance Reviews | Realizar avaliações de desempenho das práticas de governança de segurança. | Feedback coletado | Relatórios de desempenho | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 3 | Identify Improvement Opportunities | Identificar oportunidades de melhoria com base nas avaliações e feedbacks. | Relatórios de desempenho | Lista de oportunidades de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Implement Improvements | Implementar as melhorias identificadas nos processos de governança. | Lista de oportunidades de melhoria | Melhorias implementadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 5 | Review Improvement Outcomes | Revisar os resultados das melhorias implementadas e ajustar conforme necessário. | Melhorias implementadas | Relatório de resultados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
A Cybersecurity Strategy, incorporada na macro capability Definition & Management e na camada Cybersecurity do CIO Codex Capability Framework, representa uma face fundamental na proteção de informações e sistemas em organizações.
Este domínio estratégico é essencial para salvaguardar a integridade, confidencialidade e disponibilidade dos dados e sistemas da organização.
Alinhando estrategicamente as práticas de segurança cibernética com os objetivos de negócios, a Cybersecurity Strategy estabelece um ambiente seguro, fomentando a confiança entre clientes, parceiros e stakeholders, e mantendo a continuidade das operações frente às ameaças cibernéticas em constante evolução.
Na esfera da Cybersecurity Strategy, conceitos-chave como a própria estratégia de segurança cibernética, o alinhamento com os objetivos de negócios e a priorização de riscos são fundamentais. Estes conceitos abrangem o planejamento e a execução de ações focadas na proteção dos ativos digitais da organização.
A estratégia de segurança cibernética, desenvolvida em sinergia com as metas organizacionais, assegura que a segurança esteja integrada em todas as operações de negócios, enquanto a priorização de riscos envolve identificar e classificar ameaças potenciais, possibilitando o uso eficiente dos recursos de segurança.
Dentro deste escopo, a Cybersecurity Strategy se caracteriza pela avaliação contínua de vulnerabilidades, definição de diretrizes de segurança, alocação adequada de recursos, gestão eficiente de incidentes de segurança, conscientização e treinamento contínuos dos colaboradores, e auditorias regulares para verificar a conformidade com políticas e regulamentações pertinentes.
Estas ações são projetadas para estabelecer um framework robusto de segurança cibernética, integrando e reforçando todas as facetas da infraestrutura de TI e práticas organizacionais.
O propósito central da Cybersecurity Strategy é desenvolver e implementar uma estratégia de segurança cibernética holística, promovendo o alinhamento entre iniciativas de segurança e os objetivos de negócio da organização.
Isso envolve a definição de prioridades, o estabelecimento de diretrizes de segurança e a garantia de alocação apropriada de recursos para a proteção contra ameaças cibernéticas.
Este enfoque estratégico não só melhora a postura de segurança da organização, mas também contribui para sua resiliência e adaptabilidade em face a ameaças em evolução.
Os objetivos dentro do CIO Codex Capability Framework são claros: aprimorar a eficiência operacional através do desenvolvimento e implementação de políticas e práticas de segurança cibernética eficazes, fomentar a inovação em segurança cibernética, adotando tecnologias e abordagens avançadas e reforçar a vantagem competitiva da organização, demonstrando um compromisso robusto com a segurança cibernética, o que por sua vez aumenta a confiança dos clientes e parceiros de negócios.
No que diz respeito ao impacto tecnológico, a Cybersecurity Strategy afeta múltiplas dimensões. Na infraestrutura, estabelece requisitos de segurança essenciais, garantindo a proteção contra ameaças cibernéticas. Na arquitetura, influencia o design dos sistemas, integrando considerações de segurança desde o início.
Nos sistemas, estabelece políticas abrangentes que cobrem aspectos como autenticação, autorização, criptografia e monitoramento. E no modelo operacional, delineia processos e procedimentos para gerenciamento eficiente de incidentes cibernéticos, assegurando uma resposta rápida e eficaz às ameaças em tempo real.
Portanto, a Cybersecurity Strategy é um componente crucial para a segurança e a estabilidade operacional das organizações no cenário digital atual.
Através da implementação efetiva de uma estratégia de segurança cibernética, as organizações não só protegem seus ativos digitais contra ameaças externas, mas também reforçam sua posição no mercado, transmitindo confiança e segurança a clientes e parceiros de negócios.
A capacidade de responder proativamente a ameaças emergentes e manter a continuidade das operações diante de desafios cibernéticos é um diferencial competitivo crucial, que reforça a reputação e a resiliência da organização no cenário empresarial contemporâneo.
A Cybersecurity Strategy é essencial para proteger a integridade, confidencialidade e disponibilidade dos dados e sistemas da organização.
Ao alinhar estrategicamente a segurança cibernética com os objetivos de negócios, ela cria um ambiente seguro que promove a confiança dos clientes, parceiros e stakeholders, mantendo a continuidade das operações mesmo diante de ameaças cibernéticas em constante evolução.
Conceitos
Características
A Cybersecurity Strategy desempenha um papel fundamental na defesa das organizações contra as crescentes ameaças cibernéticas.
Seu propósito central é o desenvolvimento e a implementação de uma estratégia de segurança cibernética abrangente.
Isso envolve alinhar as iniciativas de segurança com os objetivos de negócio da organização, definindo prioridades, estabelecendo diretrizes de segurança e garantindo a alocação adequada de recursos para proteger contra ameaças cibernéticas.
Objetivos
Dentro do contexto do CIO Codex Capability Framework, os objetivos dessa capability incluem:
Impacto na Tecnologia
A Cybersecurity Strategy tem um impacto profundo em várias dimensões da tecnologia:
A implementação bem-sucedida da capability Cybersecurity Strategy é de extrema importância para garantir a proteção dos ativos digitais e a continuidade das operações da organização.
Dentro do contexto do CIO Codex Capability Framework, as principais etapas para a implementação eficaz dessa capability:
A implementação dessas etapas é essencial para garantir que a Cybersecurity Strategy atinja seus objetivos de proteger os ativos digitais da organização, manter a confiabilidade dos serviços e minimizar os riscos cibernéticos.
Ao seguir esse roadmap estratégico, a organização estará mais bem preparada para enfrentar ameaças cibernéticas em constante evolução e proteger seus interesses críticos.
A Cybersecurity Strategy é crucial para proteger os ativos digitais da organização.
As melhores práticas de mercado enfatizam o alinhamento estratégico, avaliação de riscos, políticas claras, conscientização, gestão de incidentes eficaz, tecnologias avançadas, auditoria, testes, gestão de identidade, monitoramento contínuo e inteligência de ameaças.
Melhores Práticas de Mercado para Cybersecurity Strategy:
Essas práticas visam aumentar a eficiência operacional, promover a inovação em segurança cibernética e manter a vantagem competitiva, garantindo um ambiente seguro e protegido contra ameaças em constante evolução.
A Cybersecurity Strategy impacta a infraestrutura, arquitetura, sistemas, segurança cibernética e modelo operacional de TI, garantindo a proteção dos ativos digitais em um cenário cibernético desafiador.
A Cybersecurity Strategy é uma capability fundamental para proteger a integridade, confidencialidade e disponibilidade dos dados e sistemas de uma organização no cenário de ameaças cibernéticas em constante evolução.
No entanto, ao adotar e integrar essa capability em seus processos de negócios e operações de TI, as organizações enfrentam uma série de desafios atuais no mercado, conforme definido pelo CIO Codex Capability Framework.
Abaixo os principais desafios:
Esses desafios refletem a complexidade e a dinâmica do cenário de cibersegurança atual.
Com ameaças em constante evolução, escassez de talentos, regulamentações rigorosas e a necessidade de proteger uma variedade de ambientes tecnológicos, a Cybersecurity Strategy é mais crucial do que nunca.
Enfrentar esses desafios exige uma abordagem estratégica e uma compreensão profunda das melhores práticas de segurança cibernética.
A capability de desenvolver e implementar uma estratégia de segurança cibernética alinhada aos objetivos de negócios e adaptada às ameaças emergentes é fundamental para proteger os ativos digitais e manter a confiança dos clientes, parceiros e stakeholders.
Investir na Cybersecurity Strategy não é apenas uma resposta aos desafios atuais, mas também uma preparação para um futuro em constante evolução no cenário de cibersegurança.
A Cybersecurity Strategy, dentro do contexto do CIO Codex Capability Framework, desempenha um papel crucial na proteção da integridade, confidencialidade e disponibilidade dos dados e sistemas de uma organização.
Para garantir sua eficácia contínua, é imperativo considerar as tendências futuras que moldarão essa capability.
As expectativas do mercado apontam para diversas tendências que impactarão a estratégia de segurança cibernética:
Essas tendências futuras refletem a crescente complexidade e sofisticação das ameaças cibernéticas e a necessidade de uma estratégia de segurança cibernética ágil e adaptável.
A Cybersecurity Strategy deve evoluir continuamente para enfrentar esses desafios e proteger os ativos digitais de uma organização de maneira eficaz e proativa.
A capacidade de Cybersecurity Strategy desempenha um papel vital na proteção dos ativos digitais de uma organização, garantindo a integridade, confidencialidade e disponibilidade dos dados e sistemas.
Para avaliar eficazmente essa capability, é fundamental acompanhar os KPIs adequados.
Abaixo estão os principais KPIs usuais no contexto do CIO Codex Capability Framework:
Esses KPIs desempenham um papel crítico na avaliação e melhoria contínua da Cybersecurity Strategy, permitindo que as organizações protejam seus ativos digitais, garantam a conformidade com regulamentações e padrões, e promovam uma cultura de segurança cibernética em toda a organização.
A capability de Cybersecurity Strategy na macro capability Definition & Management da camada Cybersecurity é de extrema importância, pois envolve o desenvolvimento e a implementação de uma estratégia de segurança cibernética abrangente.
Esta capability se concentra em alinhar as iniciativas de segurança com os objetivos de negócio da organização, definindo prioridades, estabelecendo diretrizes de segurança e garantindo a alocação adequada de recursos para proteger contra ameaças cibernéticas.
A seguir, são apresentados exemplos de Objetivos e Resultados-Chave (OKRs) relacionados a esta capability:
Desenvolvimento da Estratégia de Segurança Cibernética
Objetivo: Desenvolver uma estratégia de segurança cibernética que esteja alinhada com os objetivos de negócio.
Definição de Diretrizes e Políticas de Segurança
Objetivo: Estabelecer diretrizes e políticas de segurança para orientar as práticas de segurança cibernética.
Priorização de Investimentos em Segurança
Objetivo: Priorizar e alocar recursos financeiros e de pessoal para iniciativas de segurança cibernética.
Treinamento e Conscientização em Segurança
Objetivo: Garantir que a equipe esteja bem-informada e treinada em práticas de segurança cibernética.
Monitoramento e Resposta a Incidentes
Objetivo: Implementar sistemas de monitoramento para detectar e responder a ameaças cibernéticas em tempo real.
Esses OKRs destacam a importância crítica da capability de Cybersecurity Strategy.
Ao desenvolver uma estratégia sólida, definir diretrizes de segurança, priorizar investimentos, treinar a equipe e implementar sistemas de monitoramento, esta capability desempenha um papel fundamental na proteção da organização contra ameaças cibernéticas.
Ela garante que a segurança cibernética seja tratada como uma parte integral da estratégia de negócios, contribuindo para a resiliência e a segurança da organização.
A capability Cybersecurity Strategy, inserida na macro capability Definition & Management e na camada Cybersecurity, desempenha um papel crucial no desenvolvimento e implementação de uma estratégia de segurança cibernética abrangente.
Para avaliar a maturidade dessa capability, segue um modelo inspirado no CMMI, composto por cinco níveis: Inexistente, Inicial, Definido, Gerenciado e Otimizado.
Nível de Maturidade Inexistente
Nível de Maturidade Inicial
Nível de Maturidade Definido
Nível de Maturidade Gerenciado
Nível de Maturidade Otimizado
Esses critérios de maturidade são essenciais para avaliar o desenvolvimento e implementação eficazes da estratégia de segurança cibernética.
À medida que a organização progride nos níveis de maturidade, sua capacidade de proteger-se contra ameaças cibernéticas e alinhar a segurança com os objetivos de negócio é aprimorada, garantindo a resiliência e a segurança das operações.
A capability Cybersecurity Strategy, integrante da macro capability Definition & Management e localizada na camada Cybersecurity, é vital para o desenvolvimento e a implementação de uma estratégia de segurança cibernética abrangente.
Esta capability concentra-se em harmonizar as iniciativas de segurança com os objetivos de negócio da organização, estabelecendo prioridades, diretrizes de segurança e garantindo a alocação apropriada de recursos para a proteção contra ameaças cibernéticas.
A seguir, é analisada a convergência desta capability em relação a um conjunto dez frameworks de mercado reconhecidos e bem estabelecidos em suas respectivas áreas de expertise:
COBIT
ITIL
SAFe
PMI
CMMI
TOGAF
DevOps SRE
NIST
Six Sigma
Lean IT
A Cybersecurity Strategy é fundamental na era digital, pois não apenas fortalece a segurança das informações e sistemas de uma organização, mas também assegura que as práticas de segurança estejam em sintonia com os objetivos estratégicos e operacionais da organização.
KPIs relevantes para esta capability incluem a taxa de incidentes de segurança resolvidos, o tempo de resposta a incidentes de segurança e a eficácia das medidas preventivas implementadas.
A estratégia de cibersegurança eficazmente implementada e gerida não apenas eleva a maturidade da organização em termos de segurança, mas também apoia a sua resiliência operacional e a capacidade de resposta a ameaças emergentes.
Develop Cybersecurity Strategy
O desenvolvimento de uma estratégia de segurança cibernética é um processo fundamental para alinhar as práticas de segurança com os objetivos estratégicos da organização.
Esse processo envolve a análise detalhada do ambiente de ameaças cibernéticas, a identificação de vulnerabilidades e a definição de um plano abrangente que inclua políticas, procedimentos e controles de segurança.
O objetivo é criar uma abordagem estruturada e proativa para proteger os ativos digitais da organização, minimizando os riscos e garantindo a continuidade dos negócios.
A estratégia deve considerar as tecnologias emergentes, tendências de mercado e regulamentos de conformidade.
Além disso, é crucial garantir que a estratégia seja comunicada e compreendida por todos os níveis da organização, promovendo uma cultura de segurança robusta e colaborativa.
O desenvolvimento de uma estratégia de segurança cibernética bem fundamentada proporciona uma base sólida para todas as iniciativas de segurança subsequentes, permitindo uma resposta eficaz às ameaças e incidentes.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Threat Analysis | Realizar análise detalhada do ambiente de ameaças cibernéticas. | Dados de ameaças, histórico de incidentes | Relatório de análise de ameaças | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Identify Vulnerabilities | Identificar vulnerabilidades nos sistemas e aplicativos da organização. | Relatório de análise de ameaças | Lista de vulnerabilidades | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: IT Infrastructure & Operation; Executer: Cybersecurity |
| 3 | Define Security Policies | Definir políticas, procedimentos e controles de segurança cibernética. | Lista de vulnerabilidades | Políticas de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: IT Governance & Transformation; Executer: Cybersecurity |
| 4 | Develop Resource Plan | Desenvolver um plano de alocação de recursos para implementar a estratégia. | Políticas de segurança | Plano de recursos | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Communicate Strategy | Comunicar a estratégia de segurança cibernética a todos os níveis da organização. | Plano de recursos | Estratégia comunicada | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
Identify Cybersecurity Objectives
A definição dos objetivos de segurança cibernética é um processo crítico que estabelece as metas específicas que a organização pretende alcançar em termos de proteção de seus ativos digitais.
Este processo envolve a consulta a stakeholders, a análise dos requisitos de negócios e a avaliação das ameaças e vulnerabilidades identificadas para definir objetivos claros e mensuráveis.
Esses objetivos devem ser alinhados com a estratégia geral de negócios da organização e considerar os aspectos de confidencialidade, integridade e disponibilidade dos dados e sistemas.
Além disso, é essencial priorizar os objetivos com base na criticidade dos ativos e no impacto potencial das ameaças, garantindo que os recursos sejam alocados de maneira eficaz para mitigar os riscos mais significativos.
A definição precisa dos objetivos de segurança cibernética fornece uma base sólida para a implementação de controles de segurança e para a medição contínua do desempenho e da eficácia das iniciativas de segurança.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Stakeholder Consultation | Realizar consultas com stakeholders para entender os requisitos de segurança. | Requisitos de negócios, feedback de stakeholders | Dados coletados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 2 | Analyze Business Requirements | Analisar os requisitos de negócios para alinhar os objetivos de segurança cibernética. | Dados coletados, requisitos de negócios | Relatório de análise | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: IT Governance & Transformation; Executer: Cybersecurity |
| 3 | Evaluate Threats and Vulnerabilities | Avaliar ameaças e vulnerabilidades para identificar áreas críticas de foco. | Relatório de análise, lista de vulnerabilidades | Áreas críticas identificadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 4 | Define Security Objectives | Definir objetivos de segurança cibernética claros e mensuráveis. | Áreas críticas identificadas | Objetivos de segurança | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Prioritize Objectives | Priorizar os objetivos de segurança cibernética com base na criticidade dos ativos. | Objetivos de segurança | Objetivos priorizados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
Implement Cybersecurity Initiatives
A implementação das iniciativas de segurança cibernética é um processo vital para transformar as estratégias e objetivos de segurança em ações concretas e medidas de proteção eficazes.
Esse processo envolve a execução de projetos e programas específicos destinados a fortalecer a postura de segurança da organização.
As atividades incluem a instalação de ferramentas de segurança, a configuração de sistemas de monitoramento, a realização de treinamentos e a implementação de políticas e procedimentos definidos na estratégia.
A implementação deve ser cuidadosamente planejada e gerenciada para garantir que todos os componentes necessários estejam integrados de forma coesa e que os recursos sejam utilizados de maneira eficiente.
Além disso, é essencial monitorar continuamente o progresso das iniciativas e ajustar as abordagens conforme necessário para abordar novas ameaças e vulnerabilidades.
A execução eficaz deste processo assegura que a organização esteja equipada para prevenir, detectar e responder a incidentes de segurança cibernética de forma proativa e resiliente.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Develop Implementation Plan | Desenvolver um plano detalhado para a implementação das iniciativas de segurança. | Estratégia de segurança, objetivos priorizados | Plano de implementação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Install Security Tools | Instalar e configurar ferramentas de segurança cibernética. | Plano de implementação | Ferramentas de segurança instaladas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Configure Monitoring Systems | Configurar sistemas de monitoramento para detectar e responder a incidentes. | Ferramentas de segurança instaladas | Sistemas de monitoramento configurados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Data, AI & New Technology; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Architecture & Technology Visioning; Executer: Cybersecurity |
| 4 | Conduct Security Training | Realizar treinamentos de segurança para os colaboradores. | Sistemas de monitoramento configurados | Colaboradores treinados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Implement Policies and Procedures | Implementar políticas e procedimentos de segurança definidos na estratégia. | Colaboradores treinados | Políticas e procedimentos implementados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
Monitor Cybersecurity Performance
O monitoramento contínuo do desempenho da segurança cibernética é um processo essencial para garantir que as medidas de segurança implementadas estejam funcionando conforme esperado e que a organização esteja protegida contra ameaças emergentes.
Este processo envolve o uso de ferramentas e sistemas de monitoramento para acompanhar a atividade da rede, identificar padrões suspeitos e responder a incidentes de segurança em tempo real.
Através da coleta e análise de dados de segurança, é possível detectar vulnerabilidades e brechas antes que elas possam ser exploradas.
Além disso, o monitoramento contínuo fornece insights valiosos sobre a eficácia das políticas e controles de segurança, permitindo ajustes e melhorias contínuas.
Este processo não apenas ajuda a manter a integridade e a disponibilidade dos sistemas e dados, mas também demonstra o compromisso da organização com a segurança cibernética aos stakeholders.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Set Up Monitoring Tools | Configurar e calibrar ferramentas de monitoramento para acompanhar a atividade da rede. | Ferramentas de monitoramento | Ferramentas configuradas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: Solution Engineering & Development; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Monitor Network Activity | Monitorar a atividade da rede para identificar padrões suspeitos. | Ferramentas configuradas | Relatórios de atividade | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Data, AI & New Technology; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Detect Security Incidents | Detectar e responder a incidentes de segurança em tempo real. | Relatórios de atividade | Incidentes detectados | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Infrastructure & Operation; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 4 | Analyze Security Data | Analisar dados de segurança para identificar vulnerabilidades e brechas. | Incidentes detectados | Relatório de análise | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: Data, AI & New Technology; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 5 | Report Security Metrics | Relatar métricas de segurança e insights para a alta gestão e stakeholders. | Relatório de análise | Relatórios de métricas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: IT Governance & Transformation; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
Review and Update Cybersecurity Strategy
A revisão e atualização da estratégia de segurança cibernética é um processo essencial para garantir que as políticas e controles de segurança da organização permaneçam eficazes e relevantes diante das mudanças no cenário de ameaças e nos objetivos de negócios.
Este processo envolve a análise dos dados coletados durante o monitoramento contínuo, a realização de auditorias e a consulta a stakeholders para identificar áreas de melhoria e ajustar a estratégia conforme necessário.
A revisão periódica permite que a organização incorpore novas tecnologias, melhore processos existentes e responda a novas ameaças de forma proativa.
Além disso, a atualização regular da estratégia demonstra o compromisso contínuo da organização com a segurança cibernética, fortalecendo a confiança dos clientes, parceiros e stakeholders.
Este processo é fundamental para manter a resiliência e a eficácia das defesas de segurança cibernética da organização.
| # | Nome da Atividade | Descrição | Inputs | Outputs | RACI | DARE |
| 1 | Conduct Strategy Review | Realizar uma revisão detalhada da estratégia de segurança cibernética. | Relatórios de métricas, feedback de stakeholders | Relatório de revisão | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 2 | Identify Improvement Areas | Identificar áreas de melhoria com base nos resultados da revisão de desempenho. | Relatório de revisão | Lista de áreas de melhoria | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Infrastructure & Operation; Recommender: Solution Engineering & Development; Executer: Cybersecurity |
| 3 | Update Security Policies | Atualizar políticas, procedimentos e controles de segurança conforme necessário. | Lista de áreas de melhoria | Políticas atualizadas | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: Architecture & Technology Visioning; Recommender: IT Governance & Transformation; Executer: Cybersecurity |
| 4 | Communicate Updates | Comunicar as atualizações de políticas e procedimentos a todos os colaboradores. | Políticas atualizadas | Estratégia comunicada | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
| 5 | Validate Effectiveness | Validar a eficácia das atualizações implementadas através de testes e auditorias. | Estratégia comunicada | Relatório de validação | Responsible: Cybersecurity; Accountable: Cybersecurity; Consulted: All areas; Informed: All areas | Decider: Cybersecurity; Advisor: IT Governance & Transformation; Recommender: Data, AI & New Technology; Executer: Cybersecurity |
 The IT Framework
O conteúdo apresentado neste website, incluindo o framework, é protegido por direitos autorais e é de propriedade exclusiva do CIO Codex. Isso inclui, mas não se limita a, textos, gráficos, marcas, logotipos, imagens, vídeos e demais materiais disponíveis no site. Qualquer reprodução, distribuição, ou utilização não autorizada desse conteúdo é estritamente proibida e sujeita às penalidades previstas na legislação aplicável

Uma introdução clara ao CIO Codex Framework, com os pilares essenciais para transformar TI em valor. Ideal para ter a visão geral do framework.
Mais de 20 anos de prática em TI concentrados em um livro que mostra, na prática, como estruturar e evoluir áreas de tecnologia a partir do CIO Codex.
Tenha acesso ao framework detalhado, conteúdos premium, análises, mapas, atualizações constantes e uma comunidade dedicada à evolução da TI.
Uma introdução clara ao CIO Codex Framework, com os pilares essenciais para transformar TI em valor. Ideal para ter a visão geral do framework.
Mais de 20 anos de prática em TI concentrados em um livro que mostra, na prática, como estruturar e evoluir áreas de tecnologia a partir do CIO Codex.
Tenha acesso ao framework detalhado, conteúdos premium, análises, mapas, atualizações constantes e uma comunidade dedicada à evolução da TI.